


BSI-Warnung zu Notepad++: CVE-2026-48770 und -48778, Risiko hoch
LONDON (IT BOLTWISE) – Das BSI warnt vor mehreren Schwachstellen in Notepad++ unter Windows. Laut Bewertung sind die Probleme mit einem CVSS-Base Score von 7,8 als hoch eingestuft. Angreifer könnten sowohl einen Denial of Service als auch die Ausführung beliebigen Codes auslösen. Jetzt ist vor allem schnelles Patchen beziehungsweise das konsequente Einhalten von Workarounds gefragt. […]
BSI-Warnung zu OpenVPN Connect für macOS: CVE-2026-9560 hochriskant
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer hochriskanten Schwachstelle in OpenVPN Connect unter macOS: Mit der CVE-2026-9560 lässt sich offenbar eine Privilegieneskalation ausnutzen. Betroffen sind Mac-Varianten sowie bestimmte Versionen des Open-Source-OpenVPN-Clients. Laut Bewertung liegt der CVSS Base Score bei 9,3, was die Dringlichkeit für Unternehmen und IT-Teams erhöht. Jetzt geht es […]
KI-Chatbots lenken auf Cryptojacking-Webseiten – Microsoft warnt vor neuer Masche
REDMOND / LONDON (IT BOLTWISE) – Microsoft warnt vor einer aktiven Cryptojacking-Kampagne, die KI-Chatbot-Interaktionen als Einstieg für manipulierbare Download-Empfehlungen nutzt. Angreifer tarnen ihre Seiten mit scheinbar legitimen System-Tools und nutzen pro Nutzer-Dialog generierte Links zu kompromittierenden Domains. Das Vorgehen kombiniert SEO-Poisoning mit einer weiteren Stufe: Empfehlungsschleifen über Large-Language-Model-Anwendungen. Zusätzlich missbrauchen die Täter ScreenConnect für persistente […]
KI-Chatbots leiten zu Cryptojacking: Microsoft warnt vor SEO- und LLM-Redirects
SEATTLE / LONDON (IT BOLTWISE) – Microsoft warnt vor einer aktiven Cryptojacking-Kampagne, die KI-Chatbot-Antworten als Liefermechanismus für präparierte Downloadseiten missbraucht. Statt nur über manipulierte Suchergebnisse zu wirken, lenken die Angreifer Nutzer neuerdings über große Sprachmodelle zu attacker-gesteuerten Domains. Die Malware tarnt sich dabei als echte System- und Hardware-Tools, installiert über DLL-Sideloading persistente Fernzugriffe und schaltet […]
KI-Bugjäger unter Druck: Ethical Hacker warnt vor Tools wie Mythos
BERLIN / LONDON (IT BOLTWISE) – Eine Spitzen-Hackerin aus der Pwn2Own-Szene warnt, dass leistungsfähige KI-Modelle wie Mythos den Wettbewerb zwischen menschlichen Bug-Jägern und automatisierten Angriffsmethoden stark verschieben könnten. Zwar helfen KI-gestützte Assistenztools bereits beim schnelleren Testen und bei der Recherche, doch die Aussicht auf deutlich weniger „low-hanging fruit“ macht eine ganze Generation von Einzelfindern vorsichtiger. […]
MuddyWater nutzt DLL-Sideloading mit legitimen Windows-Binärdateien
LONDON (IT BOLTWISE) – Neue Erkenntnisse zu MuddyWater zeigen eine besonders ordentliche Angriffs-Kette: Angreifer platzieren mit gültig signierten Windows-Binaries Schad-DLLs über Side-Loading, um Erkennung zu umgehen. In mehreren Ländern drangen sie offenbar mindestens eine Woche lang in Unternehmensnetzwerke ein, während sie gezielt nach Credentials und Browser-Daten suchten. Zusätzlich setzt die Kampagne auf Node.js-Skripte, die PowerShell […]
Iranische Hacker sollen LACMTA-Breach in Los Angeles ausgelöst haben
LOS ANGELES / LONDON (IT BOLTWISE) – Laut israelischen Forschern und einer Tel-Aviv-Security-Firma führte eine iranisch zugeschriebene Hackergruppe im März zu einem störenden Angriff auf das Netzwerk der Los Angeles County Metropolitan Transportation Authority. Der Vorfall zwang Teile des Systems zum Shutdown und soll mindestens 700 Gigabyte an E-Mails, Backups und Dateien kompromittiert haben. Die […]
KnowledgeDeliver: Kritische ASP.NET-Lücke ermöglichte Webshells und Backdoors
TOKIO / LONDON (IT BOLTWISE) – Google Mandiant beschreibt eine aktiv ausgenutzte Kritikalücke im KnowledgeDeliver-LMS, die Angreifern die Installation von Webshells und persistenter Malware ermöglicht hat. Der Angriff baut auf hardcodierten ASP.NET machineKeys auf und nutzt ViewState-Deserialisierung, um per Remote-Request Code auszuführen. Besonders brisant: Die Kampagne ging nach der Serverkompromittierung weiter und manipulierte JavaScript sowie […]
BSI warnt: SUSE Manager Lücke mit CVE-2025-46811 wird als „hoch“ eingestuft
LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer Schwachstelle im SUSE Manager veröffentlicht, die laut Bewertung gezielt aus der Ferne ausnutzbar ist. Mit einem CVSS-Base Score von 9,8 zählt die Lücke zu den „hohen“ Risiken und kann Angreifern die Ausführung beliebigen Codes mit Administratorrechten ermöglichen. Betroffen sind insbesondere Linux- und UNIX-Umgebungen, die […]
BSI warnt vor LiteLLM-Schwachstellen (CVSS 8,8) für Linux/UNIX
BONN / LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitswarnung für LiteLLM veröffentlicht und stuft die Schwachstelle mit CVSS 8,8 als hoch ein. Betroffen sind insbesondere Linux- und UNIX-Umgebungen sowie die Open-Source-Implementierung von LiteLLM. Ein entfernter, authentisierter Angreifer soll mehrere Lücken ausnutzen können, um seine Rechte zu erhöhen. Das Update- und Workaround-Management ist damit […]
MFA-Prompt-Bombing: Warum Push-Zweitfaktoren nicht genug schützen
LONDON (IT BOLTWISE) – MFA sollte Angreifern den Zugang verwehren, selbst wenn sie Passwörter erbeuten. Doch bei Push-basierten Zweitfaktoren können Angreifer den Nutzer so lange zu einer Genehmigung drängen, bis der Login durchgeht. Der Beitrag erklärt, wie Prompt Bombing technisch funktioniert, warum Push-MFA dadurch angreifbar wird und welche Gegenmaßnahmen in der Praxis greifen. Besonders relevant […]
BSI warnt: Mehrere CVEs in Mattermost erhöhen Risiko für unbezeichneten Angriff
BONN / LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer Sicherheitslücke in Mattermost veröffentlicht, die mehrere CVEs umfasst und einen Remoteangriff erlaubt. Betroffen sind vor allem Nutzerstände unter bestimmten Mattermost-Versionen auf Linux, UNIX und Windows. Für die Lücke nennt das BSI einen CVSS Base Score von 7,3 bei mittlerem Risiko und rät […]
BSI warnt: Mattermost-Sicherheitslücke trifft Linux, UNIX und Windows
LONDON (IT BOLTWISE) – Das BSI aktualisiert seinen Sicherheitshinweis zu einer Mattermost-Sicherheitslücke: Betroffen sind Linux, UNIX und Windows sowie mehrere Mattermost-Server-Versionen. Der Hinweis stuft die Schwachstellenkombination mit einem CVSS-Base-Score von 7,3 als „mittel“ ein, warnt aber wegen Remote-Angriffsfähigkeit. Für Admins heißt das vor allem: zeitnah aktualisieren oder geeignete Workarounds umsetzen und Exposition reduzieren. Mit einem […]
Dirty Frag: BSI warnt vor Kernel-Schwachstelle in Linux – Risiko hoch
BONN / LONDON (IT BOLTWISE) – Das BSI hat ein Update zur Linux-Kernel-Schwachstelle „Dirty Frag“ veröffentlicht und weist für die Betroffenen einen hohen Handlungsdruck aus. Laut CVSS liegt das Risiko bei 7,8 (Base) bzw. 7,5 (Temporal), wobei lokale Angriffe zur Erlangung von Administratorrechten führen können. Besonders kritisch ist der Umstand, dass gleich mehrere Distributionen, Cloud-Betriebsumgebungen […]
KI-gestützte DDoS-Angriffe: Wie Unternehmen ihre Abwehr modernisieren
LONDON (IT BOLTWISE) – KI-gestützte Angriffe machen DDoS-Abläufe schneller und anpassungsfähiger, sodass klassische Abwehrmaßnahmen oft zu langsam greifen. Der Beitrag ordnet ein, warum insbesondere Patch-Tempo, API-Sicherheit und Automatisierung der Erkennung entscheidend werden. Außerdem zeigt er, wie Unternehmen ihre Sicherheitsprozesse so umbauen, dass Angriffe schon vor dem „Massenschlag“ entschärft werden. Dabei geht es nicht nur um […]
Niederlande beschlagnahmen 800 Server und nehmen zwei Betreiber für KI-gestützte Angriffsinfrastruktur ins Visier
NIEDERLANDE / LONDON (IT BOLTWISE) – Die niederländischen Behörden haben zwei Mitinhaber von Hosting-Unternehmen festgenommen und dabei mehr als 800 Server sowie IT-Hardware beschlagnahmt. Ihnen wird vorgeworfen, Infrastruktur bereitgestellt zu haben, die russische Akteure für Cyberangriffe, Einflusskampagnen und Desinformation in der EU nutzten. Im Zentrum der Ermittlungen stehen Verbindungen zwischen mehreren Hosting- und Weiterleitungsdiensten, die […]
Microsoft schließt SharePoint-RCE-Lücke mit CVE-2026-45659 in mehreren Server-Versionen
REDMOND / LONDON (IT BOLTWISE) – Microsoft veröffentlicht Sicherheitsupdates, um eine kritische Remote-Code-Execution-Lücke in SharePoint zu schließen, die laut Advisory bereits durch einen normal authentifizierten Angreifer ausnutzbar sein kann. Die Schwachstelle CVE-2026-45659 trägt einen CVSS-Score von 8,8 und benötigt keine administrativen Rechte. Betroffen sind unter anderem SharePoint Server 2019, 2016 sowie die Subscription-Edition. Für Unternehmen […]
KI-gestützte DDoS-Angriffe: Wie Unternehmen ihre Abwehr neu ausrichten
LONDON (IT BOLTWISE) – Angreifer nutzen zunehmend KI, um DDoS-Angriffe schneller zu automatisieren und besser an die Zielumgebung anzupassen. Der Beitrag ordnet ein neues Webinar ein, das zeigen will, wie man Patch-Zyklen beschleunigt, Cloud-Konfigurationen absichert und Bedrohungen vor dem Kernserver erkennt. Dabei geht es weniger um „ein Tool“, sondern um ein Zusammenspiel aus Architektur, Überwachung […]
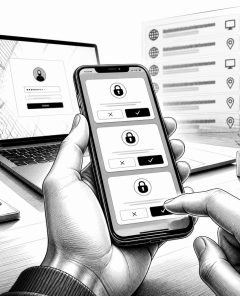
MFA-Prompt-Bombing: Warum Push-Nachrichten die Sicherheit oft nicht retten
LONDON (IT BOLTWISE) – Push-basierte MFA soll Angreifer ausbremsen, aber beim Prompt-Bombing zwingt man Nutzer zur Freigabe – und das kann schon bei legitimen Login-Hinweisen durchrutschen. Der Artikel erklärt den Ablauf der Attacke, zeigt warum das Prinzip „zweiter Faktor = letzte Bastion“ in der Praxis wackelt und ordnet den Ansatz in den Kontext anderer Schutzmechanismen […]
CERT-In fordert 12-Stunden-Patching für öffentlich erreichbare Schwachstellen
NEW DELHI / LONDON (IT BOLTWISE) – CERT-In verlangt, öffentlich erreichbare kritische Schwachstellen innerhalb von 12 Stunden zu beheben, sobald sie als riskant eingestuft werden. Hintergrund ist die wachsende Missbrauchsgefahr: KI-gestützte Angriffe können Schwachstellen schneller finden, priorisieren und automatisiert ausnutzen. Die Behörden koppeln die Patch-Vorgaben an risikobasiertes Vorgehen, Zero Trust und eine verstärkte Absicherung von […]
Q-Day bis 2029: Warum Krypto-Umstellungen jetzt zu Pflicht werden
WASHINGTON / LONDON (IT BOLTWISE) – Google rechnet damit, dass „Q-Day“ zur Entschlüsselung heute gebräuchlicher Verfahren schon ab 2029 eintreffen könnte. Das erhöht den Zeitdruck für Regierungen und Unternehmen, rechtzeitig auf post-quantenresistente Kryptografie umzusteigen. Experten warnen zudem vor dem „Harvest now, decrypt later“-Risiko: Daten könnten heute gesammelt, aber erst später lesbar werden. Der Beitrag ordnet […]
Megalodon-Angriff kompromittiert 5.500+ GitHub-Repositories über CI/CD und Actions
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein groß angelegter Software-Supply-Chain-Angriff namens „Megalodon“ hat mehr als 5.500 GitHub-Repositories kompromittiert. Angreifer missbrauchten automatisierte GitHub-Actions-Workflows, um in kurzer Zeit tausende schädliche Commits einzuschleusen. Besonders kritisch: Die Malware zielte auf CI/CD-Geheimnisse, Cloud-Zugriffsdaten und API-Tokens. Die Fallstudie zeigt, warum Plattformschutz durch Token-Policies allein nicht reicht, wenn kompromittierte Repos weiterhin […]
Nimbus Manticore nutzt KI-Backdoor und SEO-Poisoning gegen Unternehmen
LONDON (IT BOLTWISE) – Eine neue Welle iranisch verknüpfter Angriffe setzt auf eine KI-unterstützte Backdoor namens MiniFast sowie auf SEO-Poisoning, um Sicherheits- und Softwareteams über Suchmaschinen direkt zu treffen. Laut Auswertungen werden dabei mehrere Lieferketten parallel betrieben: klassische Job- und Meeting-Lockköder, aber auch manipulierte Download-Seiten, die legitime Werkzeuge imitieren. Auffällig ist zudem, dass die Backdoor […]
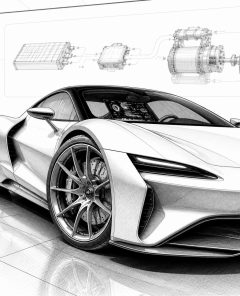
Ferrari Luce: erstes vollelektrisches Modell mit 800-Volt-Architektur und 4×Motoren
MARANELLO / LONDON (IT BOLTWISE) – Ferrari bringt mit dem Luce sein erstes vollelektrisches Serienmodell und setzt dabei auf eine 800-Volt-Architektur, vier E-Motoren und ein auf Performance ausgelegtes Wheel-Control-Konzept. Der 122-kWh-Akkupack soll Reichweiten von rund 330 Meilen ermöglichen, während die Dynamik über ein neues Vehicle Control Unit-Setup und ein erweitertes Fahrwerkssystem orchestriert wird. Besonders auffällig […]
 #Sophos
 #AmazonPrime
 #Bestseller

