


Alaskas Ölwende belebt TAPS und stärkt Milliardeninvestitionen im Arktisraum
ANCHORAGE / LONDON (IT BOLTWISE) – Neue Bohrungen und schnellere Genehmigungen bringen wieder Schwung in Alaskas Arktis-Ölförderung und damit auch in den Betrieb des Trans Alaska Pipeline System. Nach Jahren rückläufiger Fördermengen steigt das Interesse großer Player wie ConocoPhillips, Shell und Exxon erneut spürbar an. Gleichzeitig verschärft sich der politische und gesellschaftliche Konflikt zwischen wirtschaftlicher […]
KnowledgeDeliver-LMS: CVE-2026-5426 ermöglicht Godzilla und Cobalt Strike über ViewState
LONDON (IT BOLTWISE) – Eine Schwachstelle im KnowledgeDeliver-LMS wird laut Sicherheitsberichten als Zero-Day missbraucht, um erst einen Webshell-Zugriff (Godzilla) und anschließend eine Cobalt-Strike-Implementierung bereitzustellen. Der Angriff nutzt eine ViewState-Deserialisierung in ASP.NET, die durch hardcodierte machineKey-Werte ermöglicht wird. Für Unternehmen bedeutet das vor allem: Standardisierte Secrets in Deployment-Templates können ganze Installationslandschaften gleichzeitig kompromittieren. Jetzt rücken Patch-Verfügbarkeit, […]
npm führt staged publishing ein: 2FA-Freigabe stoppt riskante Supply-Chain-Publishes
LONDON (IT BOLTWISE) – npm bekommt mit staged publishing ein neues Kontrollmodell: Maintainer laden Pakete zunächst in eine Stage-Queue hoch und müssen dann per 2FA manuell freigeben, bevor Versionen installierbar werden. Damit schafft GitHub nach dem Prinzip „proof of presence“ eine zusätzliche Hürde gegen automatisierte Manipulationen aus kompromittierten Accounts oder fehlerhaften CI/CD-Pipelines. Die Umstellung ist […]
TrapDoor: Supply-Chain-Angriff mit 34 Paketen in npm, PyPI und Crates.io
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens „TrapDoor“ hat offenbar 34 kompromittierte Pakete in npm, PyPI und Crates.io in Umlauf gebracht und dabei Entwicklerdaten sowie Krypto-Wallet-Zugänge abgegriffen. Wie aus Sicherheitsanalysen hervorgeht, tarnen die Angreifer die Schadsoftware als harmlose Tools für Entwicklung und Sicherheitsprüfungen. Besonders kritisch: Die Kampagne zielt auch auf Konfigurationsdateien von KI-Coding-Assistants, sodass […]
OnlyFans-Datenhandel: 340-Millionen-Leak-Zeugnis wirft Fragen zur Identitäts-Exposition auf
LONDON (IT BOLTWISE) – Auf einem Cybercrime-Forum wird ein Datensatz mit angeblich 340 Millionen OnlyFans-Einträgen zum Verkauf angeboten, der Nutzernamen mit Kontaktdaten und Zahlungsdetails verknüpfen soll. Allerdings deuten Stichproben darauf hin, dass Teile der Sammlung möglicherweise aus älteren Datenlecks stammen und nicht zwingend aus einem frischen Angriff auf die Plattform. Für Betroffene steigt trotzdem das […]
Jailbroken Gemini als Cyberwaffe: API-Keys, WordPress-Creds und Crypto-Abfluss
LONDON (IT BOLTWISE) – Ein offenbar einzelner Angreifer kombinierte einen über „jailbreak“ manipulierten Gemini-CLI-Zugriff mit gestohlenen API-Keys, um gezielt Admin-Credentials zu knacken und mindestens eine Krypto-Wallet zu leeren. Das Vorgehen lief über eine Telegram-Influence-Operation mit politisch aufgeladenem Branding, während eine KI-gestützte Pipeline gleichzeitig Social-Content automatisierte und Passwörter mutierte. Besonders brisant: Der Angreifer hielt die Betriebskosten […]
Iranischer APT nutzt SEO-Poisoning für Fake-Installer von SQL Developer
LONDON (IT BOLTWISE) – Ein iranisches APT setzt erstmals sichtbar auf SEO-Poisoning, um Nutzer zu einem gefälschten SQL-Developer-Download zu führen. Hinter dem scheinbar legitimen Installer steckt eine neu entdeckte Hintertür namens MiniFast, die sich per AppDomain hijacking in den Kontext vertrauenswürdiger .NET-Prozesse einschleust. Betroffen waren im Verlauf mehrerer Wellen im Frühjahr 2026 offenbar besonders Personen […]
OnlyFans-Daten für 340 Millionen Nutzer: Hackerangebot und Risiko für Betroffene
LONDON (IT BOLTWISE) – Ein angeblich gestohlener Datensatz zu rund 340 Millionen OnlyFans-Nutzern taucht in einem bekannten Cybercrime-Forum zum Verkauf auf. Der Verkäufer nennt einen Preis von etwa 0,313 BTC und behauptet, das Material stamme aus früheren Leaks und öffentlich verfügbaren Quellen. Selbst wenn es keine direkte OnlyFans-Verletzung sei, zeigen Experten, dass aggregierte Identitätsdaten Nutzer […]
Papst Leo XIV fordert „Disarm AI“: KI für Menschen statt für Konzerne
VATIKANSTADT / LONDON (IT BOLTWISE) – Papst Leo XIV fordert in seiner ersten Enzyklika „Magnifica Humanitas“ eine Künstliche Intelligenz, die dem Gemeinwohl dient – nicht wenigen Tech‑Gewinnern. Er warnt vor wachsender Ungleichheit, schwächerer Demokratie und einer schleichenden Abgabe von Urteilsfähigkeit an Maschinen. Zentral ist die Idee „Disarm AI“: KI aus militärischen und rein ökonomischen Interessen […]
ClickFix-Angriff auf „Based Apparel“-Shop: Infostealer für macOS
LONDON (IT BOLTWISE) – Ein Online-Shop, der mit dem Namen eines US-Behördenchefs verbunden war, wurde Opfer eines ClickFix-Angriffs: Besucher auf macOS wurden über eine gefälschte Cloudflare-„Verify you are human“-Seite in Terminal-Aktionen gelotst. Dabei soll ein Infostealer im Hintergrund private Daten, Session-Tokens und sogar Krypto-Assets aus Wallets abgreifen. Der Shop ging nach der Entdeckung offline, meldet […]
Satoshi-Bitcoins per Klage beansprucht: Quantenrisiko triggert technische Debatten
NEW YORK / LONDON (IT BOLTWISE) – Eine anonyme Klage namens „Noah Doe“ will Satoshi-und Mt.-Gox-nahe Adressen als „verlassenes Eigentum“ gerichtlich zuweisen. Experten ordnen die rechtliche Argumentation jedoch als technisch und prozessual fragil ein: Ohne private Keys wäre jede Entscheidung praktisch wirkungslos. Parallel verschärft das Quantencomputing-Debatte das Thema erneut, während Drafts wie BIP-361 und Konzepte […]
Microsoft stellt MDASH vor: Multi-Model-Agenten für automatisierte Schwachstellenanalyse
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt mit MDASH ein multi-modales, agentisches Sicherheits-System an den Start, das Schwachstellen in großen Codebasen automatisch aufspüren soll. Laut Angaben orchestriert MDASH mehr als 100 spezialisierte KI-Agenten, die Bugs scannen, prüfen, Duplikate bereinigen und ihre Exploitierbarkeit durchgehend belegen. Im Fokus stehen Windows-Netzwerk- und Authentifizierungsbereiche; dabei nennt Microsoft 16 […]
US-Klage zu verlorenen Bitcoin-Wallets: Gericht soll 39.069 Adressen als Eigentum klären
NEW YORK / LONDON (IT BOLTWISE) – Eine Klage in New York will Eigentumsrechte an 39.069 als „verloren“ geltenden, seit Jahren inaktiven Bitcoin-Adressen gerichtlich festschreiben. Die Betroffenen sollen laut Klägern Funds aus Satoshi-Ära-Umfeldern bis hin zu Mt.-Gox-nahen Wallets umfassen. Experten halten das Vorgehen jedoch technisch und rechtlich für nur eingeschränkt durchsetzbar, weil Bitcoin sich ohne […]
KI-Access-Tokens, Linux-Root-Bugs und Supply-Chain-Kaskaden: Die Security-Woche im Blick
LONDON (IT BOLTWISE) – In dieser Woche zeigen sich die typischen Muster moderner Cyberangriffe besonders deutlich: Supply-Chain-Komponenten werden kompromittiert, Zero-Days laufen parallel in mehreren Produkten, und Botnets greifen offene Angriffsflächen automatisiert an. Gleichzeitig rücken neue Abwehr- und Sharing-Konzepte in den Fokus, etwa KI-gestützte Zugriffstokens für Passwortmanager. Für Unternehmen bedeutet das vor allem eins: Patch-Disziplin und […]
Warum japanische Konzerne so breit diversifizieren – und bei KI/EVs kämpfen
LONDON (IT BOLTWISE) – Japanische Unternehmen wirken auf den ersten Blick wie Spezialisten für alles: Von Industriechemie über Medizintechnik bis zu Fertigungstechnologie. Ein aktueller Diskurs ordnet diese Breite jedoch weniger kultureller Mode zu als der Logik eines „J-type“-Unternehmens mit lebenslanger Beschäftigung, internen Karrieremustern und starker Stabilität in Lieferketten. Zugleich erklärt das Modell, warum genau dort, […]
Sicherheits-Recap: GitHub-Exfiltration über VS-Code-Extension, neue KEVs und wachsende Botnetze
LONDON (IT BOLTWISE) – In dieser Sicherheitswoche verdichten sich die Risiken: Eine kompromittierte VS-Code-Extension führte Berichten zufolge zur Exfiltration von rund 3.800 GitHub-Repositories, während mehrere öffentlich bekannt gewordene Schwachstellen bereits aktiv ausgenutzt werden. Gleichzeitig zeigt sich, wie schnell Angreifer von einem Patch-„Missverständnis“ zur Skalierung übergehen: Botnetze sammeln massenhaft Internet-Zugänge, Phishing wird zielgenauer, und die Lücke […]
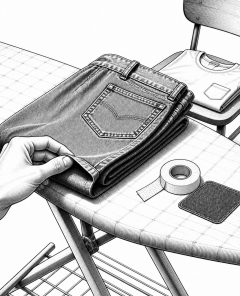
Upcycling ohne Nähen: 79p-Hack verwandelt Jeans in Sommeroutfits für Kinder
MANCHESTER / LONDON (IT BOLTWISE) – Eine Mutter aus Manchester zeigt in kurzen Instagram-Videos, wie sich aus ausgedienten Jeans und Pyjamas in wenigen Minuten sommerliche Kinderoutfits machen lassen – ohne Nähen. Der Trick basiert auf Bügelband und günstigen Bügel-Patches, die typische Reparatur- und Bastellösungen technisch vereinfachen. Damit werden Kleidungsstücke länger nutzbar, Kosten sinken und Abfall […]
Agentische KI macht Network Detection & Response weniger „Alert Firehose“
SAN FRANCISCO / LONDON (IT BOLTWISE) – Agentische KI in Network Detection & Response soll SOC-Teams von der „Alert Firehose“ entlasten. Statt tausender verdächtiger Meldungen korreliert die KI Netzwerkindikatoren, ordnet Evidenz zu und priorisiert die wenigen wirklich relevanten Fälle. Damit rückt die Reaktionsfähigkeit näher an die Geschwindigkeit moderner Angriffe – bei zugleich weniger manuellem Tuning. […]
NDR mit agentischer KI: Aus dem Alert-„Feuerlöscher“ wird ein priorisiertes SOC-Signal
LONDON (IT BOLTWISE) – Teams, die Network Detection and Response (NDR) betreiben, hatten lange mit dem Ruf zu kämpfen, nur „Lärm“ zu erzeugen. Eine neue Generation agentischer KI soll diesen Effekt umdrehen: Sie korreliert Netzwerkereignisse automatisch, triagiert schneller und reduziert False Positives, bevor der SOC-Queue-Stapel zu groß wird. Damit wandelt sich die Rolle von NDR […]
GitHub-Betrug über kompromittierte Repositories: TeamPCP bietet Daten für bis zu 95.000 US-Dollar an
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub bestätigt einen Hackerangriff, bei dem mindestens 3.800 interne Repositories gestohlen wurden. Als Ursache nennt der Dienst einen Entwickler, der ein bösartiges VS-Code-Skript nutzte, zudem entfernte GitHub die betroffene Extension. Eine kriminelle Gruppe bietet die Daten im Untergrund zum Verkauf an, was die Vertrauensbasis der Software-Lieferkette erneut unter […]
CVE-2026-26980 in Ghost CMS: Kampagne kapert 700+ Seiten für ClickFix-Angriffe
LONDON (IT BOLTWISE) – Eine laufende Angriffsserie nutzt die Ghost-CMS-Schwachstelle CVE-2026-26980 (CVSS 9,4), um die Admin-API anzugreifen und Seiten massiv zu manipulieren. Sicherheitsforscher berichten von mehr als 700 kompromittierten Websites, die Besucher anschließend zu einer ClickFix-Verifikation verleiten. Im Kern dienen mehrstufige JavaScript-Loader dazu, pro Ziel dynamisch Payloads von externen Domains nachzuladen. Für Betreiber bedeutet das […]
DMR-Technik reduziert Luftwiderstand deutlich: Mikro-Rauheit schlägt Glätte im Windkanal
SENDAI / LONDON (IT BOLTWISE) – Forscherinnen und Forscher an der Tohoku University zeigen, dass extrem feine, verteilte Mikro-Rauheit den Luftwiderstand bei hohen Geschwindigkeiten messbar senkt – teils um bis zu 43,6 Prozent. Damit kippt eine über Jahrzehnte akzeptierte Grundannahme der Aerodynamik, nach der glatte Oberflächen fast immer besser sind. Technisch wird das Ergebnis u. […]
Huawei „Tao“-Gesetz und KI-Kostenwende: Warum Chips und Software 2026 neu gedacht werden
MÜNCHEN / LONDON (IT BOLTWISE) – Huawei positioniert sein „Tao“-Gesetz als Architekturwende für die nächsten Chipgenerationen, während gleichzeitig die Kostenstruktur von KI-Beschleunigern kippt: Speicher statt Rechenleistung wird zum Engpass. Parallel zeigen Analysen zu KI-Agenten, dass Modellfähigkeiten in der Praxis an Constraint- und Usability-Problemen scheitern können. Meta reduziert derweil die Belegschaft im Zuge einer beschleunigten KI-Transformation […]
Audio-Jailbreaks: Unsichtbare Tonimpulse können KI-Assistenten übernehmen
SINGAPUR / LONDON (IT BOLTWISE) – Forschende warnen vor Audio-Jailbreaks: Sie können in Video- oder Audiodateien versteckte Tonfolgen nutzen, um KI-Assistenzsysteme wie Smart Speaker in Fehlverhalten zu treiben. Damit lässt sich offenbar auch ohne klare Nutzeraufforderung die Logik von KI-Modellen umgehen. In Tests mit 13 Audio-KI-Modellen erreichten die Angriffe im Schnitt hohe Erfolgsraten. Da es […]
 #Sophos
 #AmazonPrime
 #Bestseller

