


Digitale Nachrufe: Datenschutz, Transparenz und KI-gestütztes Publizieren im Trauerkontext
LONDON (IT BOLTWISE) – Digitale Nachrufseiten verknüpfen persönliche Schicksale mit öffentlich zugänglicher Information. Der Beitrag zeigt, wie Plattformen dabei Datenschutz, Einwilligung und Textqualität technisch absichern können – und warum KI-gestützte Workflows für Redaktionen und Familien zunehmend wichtiger werden. Wer einen Nachruf schreibt, sucht oft nach Struktur: Welche Details gehören hinein, wie formuliert man würdevoll und […]
Hartford HealthCare: Angriff auf HUSKY-Portal trifft 22.500 Personen
HARTFORD / LONDON (IT BOLTWISE) – Ein Hacker nutzte gestohlene Zugangsdaten, um sich über das HUSKY-Provider-Portal in Zahlungskonten einzuloggen und Daten zu rund 22.500 Patientinnen und Patienten herunterzuladen. Laut Bericht wurde das Incident frühzeitig eingedämmt und betraf keine Sozialversicherungsnummern sowie keine Bank- oder Kontodaten. Für die Betroffenen startet nun ein Benachrichtigungs- und Unterstützungsprogramm mit Identity- […]
Von der U-Bahn zum Vatersein: Die Adoption eines Babys in New York
NEW YORK CITY / LONDON (IT BOLTWISE) – Eine Frau findet 2000 in der U-Bahn ein Neugeborenes, das kurz darauf vor Gericht landet. Aus der Zufallsbegegnung wird eine Adoption, aus dem Baby wird Kevin – heute mit 26 Jahren und als Softwareentwickler. Der Bericht zeigt, wie Gerichtsverfahren, Pflegefamilien und öffentliche Aufmerksamkeit ineinandergreifen, und welche Rolle […]
Phantom-Hacker-Betrug in Phoenix: Zweite Festnahme nach Gold- und Geldwäsche-Vorwürfen
PHOENIX / LONDON (IT BOLTWISE) – Der FBI-Fall um einen sogenannten Phantom-Hacker-Betrug in Phoenix nimmt Fahrt auf: Nach der Festnahme eines mutmaßlichen Täters am Flughafen wurde nun auch seine Ehefrau wegen Geldwäsche-Vorwürfen angeklagt. Im Zentrum steht eine Kette aus Telefonanrufen, Scheinnachrichten und koordinierten Abholungen, bei der eine 78-Jährige zunächst 24.000 US-Dollar überwies und anschließend Gold […]
JOMANGY nutzt sechs Persistenz-Schichten, um FreePBX-Server nach Angriffen wiederherzustellen
BERLIN / LONDON (IT BOLTWISE) – Angreifer der Gruppe INJ3CTOR3 halten kompromittierte FreePBX-Telefonsysteme mit einem neu entdeckten PHP-Webshell namens JOMANGY langfristig unter Kontrolle. Die Kampagne kombiniert sechs redundante Persistenzkanäle, die sich gegenseitig neu aufbauen können – selbst wenn Verteidiger Teile bereinigen. Dadurch bleibt die Infrastruktur trotz Patchen und öffentlicher Meldungen über Monate aktiv. Besonders kritisch: […]
Hartford HealthCare: Konten gehackt, 22.500 Datensätze im HUSKY-Portal betroffen
HARTFORD / LONDON (IT BOLTWISE) – Ein nicht autorisierter Zugriff auf das HUSKY-Provider-Portal von Hartford HealthCare hat die personenbezogenen Daten von rund 22.500 Menschen offengelegt. Auslöser war offenbar der Einsatz kompromittierter Mitarbeiterzugangsdaten, wodurch der Angreifer in zahlungsbezogene Konten gelangte und Dateien herunterlud. Das Ausmaß blieb nach Angaben der zuständigen Stellen begrenzt, obwohl hauptsächlich Namen, Abrechnungs- […]
Iran-nexus APT Screening Serpens: Neue RAT-Wellen und .NET-Start-Hijacking
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks’ Unit 42 beschreibt eine Iran-nexus Kampagne, die US-, Israel- und UAE-Ziele über Monate hinweg angegriffen hat. Im Fokus stehen neue Varianten von Remote-Access-Trojanern, die als zwei Malware-Familien gebündelt wurden. Besonders brisant ist ein Technikwechsel: Angreifer sollen den Initialisierungsprozess von .NET-Anwendungen mittels AppDomainManager hijacking manipuliert haben. […]
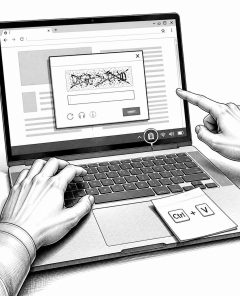
Fake-CAPTCHA-Taktik: So wird ein Sicherheitscheck zur Malware-Falle
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Betrüger nutzen zunehmend gefälschte CAPTCHA-Dialoge, um Nutzer dazu zu bringen, Tastenkürzel auszuführen und Inhalte aus der Zwischenablage zu starten. Dadurch wird aus einem vertrauten Sicherheitsmuster innerhalb von Sekunden eine Malware-Installation ohne Download-Button oder auffällige Warnseite. Experten verweisen auf einen wachsenden Trend, bei dem nicht nur Links, sondern auch […]
Drift verliert 280 Millionen US-Dollar: Nordkorea-Operation über Monate im DeFi
LONDON (IT BOLTWISE) – Drift deckt eine lang geplante Angriffskampagne auf, die laut Team über sechs Monate lief und am 1. April rund 280 Millionen US-Dollar aus einem Solana-Perpetuals-Umfeld abfloss. Entscheidend war nicht nur die technische Ausnutzung, sondern die professionelle Tarnung der Angreifer gegenüber Beitragenden und das schrittweise Vorbereiten von Multisig-Freigaben. Die Analyse verweist auf […]
Hacker erbeuten Daten von 22.500 Hartford-HealthCare-Patienten
NORWALK / CONNECTICUT / LONDON (IT BOLTWISE) – Laut Behörden drang ein Angreifer über kompromittierte Zugangsdaten in ein Provider-Portal des Connecticut Medicaid-Programms ein und konnte dort Dateien mit Patienteninformationen herunterladen. Betroffen sind rund 22.500 Hartford HealthCare-Patienten; es sollen keine Sozialversicherungsnummern oder Finanzkontodaten betroffen sein, weil diese im kompromittierten System nicht verfügbar waren. Die Aktivität startete […]
Iranische Hacker mit Job-Tricks: Spionage gegen Aviation und Oil-&-Gas
LONDON (IT BOLTWISE) – Forschende warnen vor iranisch gesteuerten Hackern, die sich als Job-Recruiter ausgeben, um Software-Engineers in Luftfahrt und Energie auszuspähen. Im Zentrum stehen gefälschte Stellenanzeigen und mit Schadcode manipulierte Videokonferenz-Tools. Einem aktuellen Datensatz zufolge gelangen die Angreifer offenbar nicht in die angezielten Netzwerke von Öl- und Gasfirmen sowie Luftfahrtakteuren – dennoch laufen offenbar […]
Kimwolf-DDoS-Botnet: Festnahme in Kanada und Hinweise auf Android-ADB-Infektion
OTTAWA / LONDON (IT BOLTWISE) – In Kanada wurde ein mutmaßlicher Betreiber eines DDoS-for-hire-Botnetzes festgenommen, das auf infizierten Android-Geräten basiert. Laut US-Justiz stützte sich das Botnet Kimwolf auf eine Variante namens AISURU und nutzte einen exponierten Android Debug Bridge (ADB)-Dienst. Besonders kritisch: Geräte, die zuvor „firewalled“ vom übrigen Internet waren, wurden offenbar gezielt zur Angriffsfläche […]
SpaceX testet Starship V3 erneut: Erstflug gelingt mit Triebwerksausfällen und geplanter Wasser-Landung
TEXAS / LONDON (IT BOLTWISE) – SpaceX schickt Starship V3 beim Flight 12 erstmals seit dem letzten Start im Oktober 2025 in einen suborbitalen Testflug und zeigt dabei eine komplett überarbeitete Raketenarchitektur. Trotz eines Ausfalls eines Raptor-Triebwerks im Super-Heavy-Teil und weiterer Probleme im Aufstieg erreicht das Raumfahrtsystem den geplanten Korridor der Flugbahn und setzt anschließend […]
Hartford HealthCare: Hacker greift HUSKY-Provider-Portal an und erbeutet Patientendaten
CONNECTICUT / LONDON (IT BOLTWISE) – Eine unautorisierte Person hat im Umfeld des HUSKY-Provider-Portals auf Konten zugegriffen und Daten von rund 22.500 Hartford-HealthCare-Patienten ausgelesen. Laut Behörden begann der Angriff über kompromittierte Zugangsdaten von Mitarbeitenden und wurde anschließend durch Abschottung des Portals eingedämmt. DSS und Gainwell Technologies kündigen zusätzliche Sicherheitsmaßnahmen an, während betroffene Personen seit Ende […]
Packagist-Supply-Chain-Angriff schattet acht Composer-Pakete mit Linux-Malware
LONDON (IT BOLTWISE) – In einer koordinierten Supply-Chain-Kampagne wurden auf Packagist acht Pakete mit Schadcode infiziert, der beim Build- oder Installationsprozess heimlich einen Linux-Binary nachlädt. Auffällig ist die Querverlagerung über Ökosystem-Grenzen: Der schädliche Einstieg sitzt nicht in composer.json, sondern in package.json und zielt auf Projekte mit JavaScript-Build-Tooling neben PHP. Betroffene Versionen wurden entfernt, dennoch zeigt […]
Hackerzugriff auf 22.500 Hartford-HealthCare-Patienten: Staat & Gainwell reagieren
NEW HAVEN / LONDON (IT BOLTWISE) – Nach einem unbefugten Zugriff auf den HUSKY-Provider-Portalbereich wurden Daten zu rund 22.500 Hartford-HealthCare-Patienten abgefragt. Laut zuständiger Behörde startete die Aktivität durch kompromittierte Nutzerzugänge von Mitarbeitern bereits am 4. März. Sozialversicherungs- und Kontodaten waren nicht betroffen, dennoch sieht man die Tat als finanziell motivierten Vorfall. Staat und Dienstleister Gainwell […]
Packagist-Supply-Chain-Angriff lädt Linux-Malware über npm-artige Hooks nach
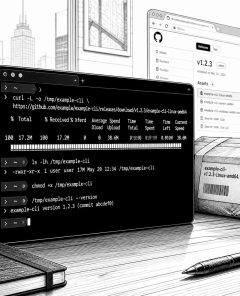
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat acht Pakete auf Packagist kompromittiert und in deren Installationsprozess bösartigen Linux-Code nachgeladen. Auffällig ist die „cross-ecosystem“-Platzierung: Die Malware steckte nicht in composer.json, sondern in package.json-Postinstall-Skripten, die von vielen PHP-Teams leicht übersehen werden. Der Payload lädt ein Binärprogramm von einer GitHub-Releases-URL, speichert es in einem temporären Verzeichnis und startet […]
JOMANGY-Backdoor kapert FreePBX per selbstheilender Persistence-Kette
BERLIN / LONDON (IT BOLTWISE) – Eine neue PHP-Webshell-Familie namens JOMANGY zielt gezielt auf FreePBX-Systeme und missbraucht SIP-Trunks für betrügerische Auslandsrufe. Laut Forschern wird die Kompromittierung über eine mehrstufige Bash-Chain mit „Self-Healing“-Persistence abgesichert, sodass selbst bereinigte Systeme binnen Minuten wiederhergestellt werden. Zusätzlich legt der Angreifer 18 Backdoor-Zugänge an, darunter Root-Äquivalente, um Administrator-Aktivitäten zu imitieren. Die […]
npm führt staged publishing ein: 2FA-Freigabe vor Paket-Installation
LONDON (IT BOLTWISE) – GitHub macht npm-Deployments sicherer: Mit „staged publishing“ müssen Maintainer eine 2FA-Pflichtaktion ausführen, bevor ein Paket öffentlich installierbar wird. Zusätzlich ergänzt npm gezielte Install-Quellen-Flags, die Nicht-Registry-Quellen besser kontrollierbar machen. Die Änderungen kommen in einer Phase steigender Angriffe auf Open-Source-Ökosysteme und richten sich besonders an CI/CD-Workflows, die bisher unbemerkt kompromittiert werden konnten. Wer […]
BYOVD-Risiko: Lenovo signierter Treiber kann EDR-Prozesse beenden
LONDON (IT BOLTWISE) – Ein Lenovo-Treiber, der digital signiert ist und bei Prüfungen zunächst keine Erkennung auslöste, lässt sich missbrauchen, um EDR- und Sicherheitsprozesse auf Kernel-Ebene zu beenden. Sicherheitsforscher zeigen, dass dabei fehlende Zugriffskontrollen und ein vereinfachter IOCTL-Handler ausgenutzt werden können. Für Unternehmen bedeutet das: Vertrauen in Signaturen allein schützt nicht mehr, sobald Angreifer ein […]
LEGO-Batman-Spiel: voices38 umgeht Denuvo ohne Hypervisor – was das für DRM heißt
LONDON (IT BOLTWISE) – Beim neuen LEGO-Batman-Titel wird Künstliche Intelligenz nicht zum Thema, aber Kettensicherheit schon: Schon am Launch-Tag soll der Kopierschutz Denuvo durch einen Hackerbypass überwunden worden sein. Statt auf einen komplizierten Hypervisor-Ansatz zu setzen, soll der Angreifer unter dem Alias voices38 die Hürde ohne zusätzliche Emulationsschicht genommen haben. Für Entwickler und Publisher ist […]
Supply-Chain-Angriff auf Laravel-Lang: Credential Stealer über kompromittierte PHP-Packages
LONDON (IT BOLTWISE) – Neue Hinweise zu einem kompromittierten Laravel-Lang-Ökosystem zeigen, wie Angreifer über manipulierte Composer-Tags einen automatisierten Credential-Stealer ausrollen. Betroffen sind zahlreiche Paketversionen, wobei ein eingebetteter Helfer-Code bei jeder PHP-Anfrage im Autoload-Kontext startet. Der Angriffsablauf zielt auf Token und Secrets in Cloud-, CI/CD- und Browser-Umgebungen und exfiltriert die Daten an einen externen Server. Für […]
TeamViewer-Update wegen Privilegieneskalation: BSI warnt vor CVE-2026-8381
BONN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis für TeamViewer veröffentlicht: Eine Schwachstelle (CVE-2026-8381) kann es einem entfernten, authentisierten Angreifer ermöglichen, seine Privilegien zu erhöhen. Betroffen sind laut Hinweis mehrere Systeme inklusive Windows, Linux und UNIX sowie bestimmte TeamViewer-Komponenten. Für IT-Teams bedeutet das vor allem: Updates zeitnah prüfen, betroffene Versionen inventarisieren und […]
BSI warnt vor mehreren Schwachstellen in Go-Modules (net, image, crypto)
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zu mehreren Schwachstellen in Go-Modules veröffentlicht, die in net, image und crypto stecken. Betroffen sind unter anderem UNIX- und Windows-Systeme sowie bestimmte Modul-Versionen, wobei Remote-Angriffe möglich sind. Mit einem CVSS-Base-Score von 7,5 stuft die Warnung die Lage als mittel ein, ordnet aber dennoch einen […]
 #Sophos
 #AmazonPrime
 #Bestseller

