


AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
7-Zip schließt XZ-Parsing-Lücke CVE-2026-14266 – Update auf 26.02 prüfen
LONDON (IT BOLTWISE) – 7-Zip schiebt nach einer ZDI-Offenlegung bereits nach: Die Lücke CVE-2026-14266, ausgelöst beim Parsen manipuliertem XZ-Datenmaterials, wurde laut Zeitlinie rund drei Wochen vor der öffentlichen Meldung mit Version 26.02 gefixt. Entscheidend für die Risikoeinschätzung ist die Einordnung als High (CVSS 7,0) statt „Critical“, weil die Ausnutzung lokal und mit Nutzerinteraktion verbunden ist. […]
AIVD und MIVD warnen vor kompromittierten IP-Kameras bei NATO-Routen
THE HAGUE / LONDON (IT BOLTWISE) – Die niederländischen Sicherheitsdienste AIVD und MIVD warnen vor einer anhaltenden Kampagne, bei der internetfähige IP-Kameras systematisch übernommen werden. Die Angreifer nutzen die Live-Video-Feeds, um militärische Transportwege und Lieferungen nach Kyjiw zu verfolgen. In der Ukraine sollen Kamerazugriffe zudem als Grundlage für Angriffe auf ukrainische Kräfte gedient haben. Entscheidend […]
Exposure-Window wird zum KPI: Warum Künstliche Intelligenz Mobilisierung beschleunigen muss
BERLIN / LONDON (IT BOLTWISE) – Der neue Fokus in der IT-Sicherheit liegt nicht mehr nur auf der Menge neuer Schwachstellen, sondern auf dem Zeitfenster zwischen Exploitierbarkeit und Behebung. Laut Artikel sinkt die mittlere Zeit bis zum „eCrime Breakout“ 2025 auf 29 Minuten, während selbst PCI DSS für kritische Lücken bis zu 30 Tage einräumt. […]
Exposure Window wird zum zentralen KPI: Warum KI-Discovery Mobilisierung erzwingt
LONDON (IT BOLTWISE) – Wenn eine Schwachstelle ausnutzbar ist, zählt jede Minute. Der Begriff „Exposure Window“ beschreibt genau diese Lücke zwischen Exploitierbarkeit und Reparatur – und er entscheidet heute stärker als die reine CVE-Zahl über echte Sicherheitsvorfälle. In der Praxis zeigen sinkende Breakout-Zeiten und überlastete Remediation-Pipelines, warum klassische Patch-Routinen oft zu langsam sind. KI-gestützte Discovery […]
Warum KI-Agenten an der Context-Layer scheitern – und wie man sie produktionsreif macht
LONDON (IT BOLTWISE) – Zuverlässigkeit von KI-Agenten hängt selten allein von der Modellqualität ab. In der Praxis scheitern Teams wiederholt daran, dass Kontext nicht als präzise, abgegrenzte Wissens- und Aktionsschicht gebaut wird. Stattdessen werden Modelle direkt mit Rohdaten und unkontrollierten Tool-Zugriffen konfrontiert, was zu inkonsistenter Ausführung, falscher Toolwahl und gefährlichen Nebenwirkungen führen kann. Der Hebel […]
CVE-2026-14266: 7-Zip schließt XZ-Parsing-Lücke für gefährdete Archive
LONDON (IT BOLTWISE) – 7-Zip schließt mit Version 26.02 eine kritische Schwachstelle im XZ-Archiv-Parsing: Ein speziell präpariertes Archiv kann beim Entpacken Code im Prozesskontext ausführen. Betroffen ist die Verarbeitung von XZ-Chunk-Daten, bei der ein Längenhandling zu einem Heap-Buffer-Overflow führen kann. Die Lücke trägt den Namen CVE-2026-14266 und wurde laut ZDI mit 7,0 (High) bewertet. Entscheidend […]
Starbucks angeblich auf Hackerforum gelistet: 176 Mio. Datensätze im Umlauf
SEATTLE / LONDON (IT BOLTWISE) – Ein angeblicher Eintrag im Hackerforum sorgt für Aufsehen: Ein Threat Actor nennt 176 Millionen eindeutige Nutzerdatensätze, die er im Juni 2026 angeblich aus Starbucks-Quellen extrahiert haben will. Im Angebot sollen neben Kontoinformationen auch Starbucks-Card- und Rewards-Daten enthalten sein. Starbucks hat den Vorgang bislang nicht öffentlich bestätigt, zudem fehlt eine […]
KI-gestützter Botnet-Betrieb: Gemini CLI macht C&C-Operationen portierbar
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Eine Untersuchung zeigt, wie ein russischsprachiger Angreifer mit der Gemini-CLI einer Künstlichen Intelligenz eine komplette Botnet- und Command-and-Control-Infrastruktur auslagert. Laut Analyse von 200 Sitzungslogs zwischen 19. März und 21. April 2026 erledigt die KI dabei nicht nur Code-Arbeit, sondern auch Migration, Debugging und Bot-Management. Besonders brisant: Das […]
TfL-Hacker verurteilt: Social Engineering, verschlüsselte Chats und Jahre Haft
LONDON / IT BOLTWISE – Zwei mutmaßliche Hacker wurden wegen eines Cyberangriffs auf Transport for London (TfL) zu jeweils fünf Jahren und sechs Monaten Haft verurteilt. Der Angriff hatte monatelange Betriebsstörungen ausgelöst und persönlichen Daten von Millionen Kundinnen und Kunden in die Hände Dritter gebracht. Laut Gericht spielten Social-Engineering-Methoden eine zentrale Rolle, bei denen Angreifer […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
CVE-2026-14266: 7-Zip schließt Heap-Overflow bei XZ-Archiven mit Update auf 26.02
LONDON (IT BOLTWISE) – Eine manipulierte XZ-Datei kann beim Entpacken in 7-Zip Code-Ausführung im Kontext des laufenden Prozesses auslösen. Der Fehler CVE-2026-14266 ist ein Heap-basierter Buffer Overflow in der Verarbeitung von XZ-„chunked“ Daten. Wichtig für IT-Teams: Ab 7-Zip 26.02 sind die betroffenen Pfade korrigiert, und ein Teil der Updates war bereits vor der öffentlichen Veröffentlichung […]
Craneware meldet Data Breach: Exfiltration von Datei-Namen, Abklärung läuft
LONDON / LONDON (IT BOLTWISE) – Craneware hat einen unautorisierten Zugriff auf Teile seiner Datenumgebung bestätigt und untersucht den Vorfall mit externen Cybersecurity- und Forensik-Spezialisten. Laut Unternehmensangaben wurde der Vorfall eingedämmt; Services und Geschäftsabläufe laufen weiter. Erste Ergebnisse deuten darauf hin, dass Angreifer vor allem Datei-Namen eingesehen und exfiltriert haben. Gleichzeitig wird geprüft, in welchem […]
Fairlife-Ransomware stoppt zeitweise Produktion in den USA – Coca-Cola meldet Vorfall
USA / LONDON (IT BOLTWISE) – Fairlife, das zur Coca-Cola-Gruppe gehört, hat nach einer Ransomware-Erkennung die Produktion in den USA vorübergehend gestoppt. Laut Unternehmensangaben wurde unautorisierter Zugriff auf einen Teil der Systeme entdeckt, darunter auch produktionsnahe Umgebungen. Das Unternehmen aktivierte daraufhin Incident-Response- und Business-Continuity-Prozesse und untersucht weiterhin Ursache, Umfang und mögliche Auswirkungen. Während die kanadischen […]
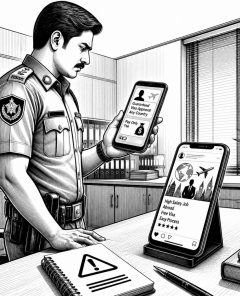
Dubai Police warnt vor Fake-Visa-Angeboten auf Social Media und Messengern
DUBAI / LONDON (IT BOLTWISE) – Die Dubai Police warnt vor betrügerischen Anzeigen, die Jobs und Visa gegen Geld versprechen. Laut Anti Fraud Centre werden dafür Social-Media-Plattformen und Messaging-Apps genutzt, oft unter dem Anschein offizieller Stellen oder nicht zugelassener Anbieter. Betroffene sollen Zahlungen und die Weitergabe persönlicher Daten unterlassen, wenn die Abwicklung nicht über zuständige […]
Warum das Entwickler-Laptop das größte Credential-Risiko bleibt
BERLIN / LONDON (IT BOLTWISE) – Angreifer müssen heute nicht mehr „brechen“ – oft reicht ein bereits gültiger Zugang. Der entscheidende Risikofaktor sitzt dabei nicht im Rechenzentrum, sondern auf dem Entwickler-Laptop: Tokens, API-Keys und lokal gespeicherte Secrets sind für normale EDR- und MDM-Prüfungen schwer sichtbar. Der Artikel zeigt, warum Credential-Inventare fehlen, wie sich das durch […]
Hacker löscht Rumäniens gesamte Landregisterdatenbank – Stillstand im Immobilienmarkt
BUKAREST / LONDON (IT BOLTWISE) – Ein Hackerangriff hat in Rumänien die gesamte Datenbank des Landregisters gelöscht. Für rund eine Woche fielen offizielle Apps und Websites aus, Notare konnten keine neuen Immobiliengeschäfte mehr dokumentieren. Parallel verloren Bürger den Zugriff auf Eigentumsnachweise und detaillierte Grundstücksdaten. Entscheidend ist, dass der Angriff nicht nur Systeme betraf, sondern offenbar […]
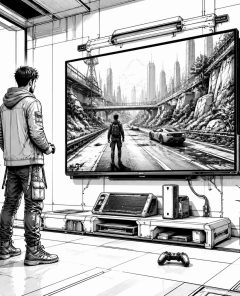
GTA III als spielbares TV-Display in GTA: San Andreas – Direct3D-Texture-Rendering im Mod
LONDON (IT BOLTWISE) – Ein Modder hat demonstriert, wie sich GTA III in GTA: San Andreas als echtes, spielbares TV-Display integrieren lässt. Wichtig: Es ist keine Spiegelung per Aufnahme, sondern ein Live-Render direkt in eine GPU-Texture, die das laufende Spiel „füttert“. Damit können Spieler zur Laufzeit zwischen CJ in San Andreas und Claude in GTA […]
Hugging Face gehackt: Autonomer KI-Agent missbraucht Dataset-Codepfade
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet einen Hack über einen autonomen KI-Agenten, der über die Datenverarbeitungs-Pipeline Einstieg fand. Betroffen waren interne Datensätze und mehrere von Diensten genutzte Zugangsdaten. Die Plattform betont, dass keine Manipulation an öffentlichen, nutzerseitigen Modellen, Datasets oder Spaces nachgewiesen wurde. Gleichzeitig zeigt der Vorfall, warum „Guardrails“ forensische Arbeiten […]
Hugging Face: KI-Agent-Angriff über Dataset-Loader und Template Injection
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet, dass ein autonom agierendes KI-System seine Produktion angegriffen hat. Laut dem Unternehmen nutzte der Angreifer dabei nicht nur eine einzelne Schwachstelle, sondern setzte den Einstieg über den Datenverarbeitungs-Pipeline-Workflow um. Betroffen waren ein begrenzter Satz interner Datensätze und mehrere Zugangsdaten, während öffentliche Modelle und User-Services nach […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
SleeperGem: Drei bösartige RubyGems manipulieren Entwicklerrechner und Keys
BERLIN / LONDON (IT BOLTWISE) – Forschende haben die Supply-Chain-Attacke „SleeperGem“ im Ruby-Ökosystem identifiziert. Drei bösartige Gems wurden im RubyGems-Registry-Verzeichnis so platziert, dass beim Installieren zusätzliche Payloads nachgeladen werden. Die Malware prüft gezielt, ob sie auf einer echten Entwicklermaschine läuft und umgeht damit CI-Umgebungen. Besonders kritisch: betroffene Systeme müssen laut Analyse als kompromittiert gelten und […]
Cybersecurity-Warnung: Russland fokussiert kritische Infrastruktur und IoT-Angriffsflächen
LONDON (IT BOLTWISE) – Eine aktuelle Lageeinschätzung warnt davor, dass digitale Angriffe längst keine Frage von Tagen mehr sind, sondern zunehmend als „when“ statt „if“ bewertet werden. Im Fokus stehen kritische Branchen wie Kommunikation, Energie, Finanzdienstleistungen und Verteidigung. Zusätzlich geraten Haushaltsgeräte und veraltete Systeme unter Druck, weil sie eine wachsende Angriffsoberfläche bieten. Unternehmen und Behörden […]
 #Sophos
 #AmazonPrime
 #Bestseller

