


Januscape: Linux-KVM-UAF in Shadow-MMU ermöglicht Guest-to-Host auf Intel und AMD
LONDON (IT BOLTWISE) – Januscape (CVE-2026-53359) zeigt, wie ein 16 Jahre altes Use-after-free in der Linux-KVM-Shadow-MMU von einem Gastsystem aus den Host kompromittieren kann. Die öffentliche Proof-of-Concept führt zuverlässig zu einem Host-Panikzustand und damit zu einem Denial-of-Service für alle VMs auf derselben Maschine. Ein separater, bisher nicht veröffentlichter Exploit soll die Lücke darüber hinaus bis […]
Cavern-C2: Iran-assoziierte Angreifer nutzen Modular-Framework und.NET-AOT für Angriffe auf IT-Provider
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein modular aufgebautes Command-and-Control-Framework namens Cavern, das gezielt israelische Organisationen adressiert. Im Zentrum steht ein mehrstufiger Angriff über IT-Provider und eine versteckte DLL-Side-Loading-Kette, die einen Trojaner als scheinbar legitimes Update tarnt. Technisch fällt auf, dass die Module auf mehreren.NET-Compilation-Zielen (u. A. Native AOT und Mixed-Mode C++/CLI) laufen und so […]
Iran-assoziierte Hacker nutzen „Cavern/Cav3rn“ Modular-C2 über.NET gegen israelische Ziele
LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Angreifergruppe setzt ein neues modular aufgebautes Command-and-Control-Framework namens Cavern (Cav3rn) ein, um israelische Organisationen anzugreifen. Laut Analyse startet die Kette über SysAid-Updates und führt über DLL-Side-Loading zur Ausführung eines trojanisierten uxtheme.dll. Danach lädt ein Agent weitere Module nach Bedarf nach, nutzt mehrere.NET-Kompilationspfade und erschwert Reverse Engineering. Der Fall […]
KVM-Januscape: Use-after-free ermöglicht Guest-to-Host-Escape auf Intel und AMD
LONDON (IT BOLTWISE) – In KVM steckt mit CVE-2026-53359 eine 16 Jahre alte Use-after-free-Schwachstelle, die aus einer Gast-VM heraus den Host-Kernel beschädigen kann. Die Schwachstelle betrifft den legacy Shadow MMU-Code, der sowohl auf Intel als auch AMD x86 existiert, und sie kann in öffentlichen Tests zu einem Host-Panic führen. Nach Angaben des Forschers existiert außerdem […]
Gitea-Docker-RCE: CVE-2026-20896 ermöglicht Auth-Bypass über X-WEBAUTH-USER
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine kritische Schwachstelle in Gitea-Docker-Images, die nach kurzer Zeit bereits aktiv untersucht wird. Der Fehler CVE-2026-20896 (CVSS 9, 8) vertraut dem HTTP-Header „X-WEBAUTH-USER“ ungeprüft, wodurch ohne Passwort oder Token ein Anmeldestatus als beliebiger Nutzer möglich wird. Entscheidend ist die Default-Einstellung „REVERSE_PROXY_TRUSTED_PROXIES = *“, die faktisch jede Quelle akzeptiert. Wer […]
KI und Browser-Funktionen: Wenn Cyberangriffe schon beim Trusted-Path ansetzen
LONDON (IT BOLTWISE) – In dieser Sicherheitswoche zeigen gleich mehrere Fälle, wie wenig „clever“ Angriffe oft sein müssen, wenn frühe Vertrauenspunkte falsch gesetzt sind. Besonders brisant: KI-gestützte Malware nutzt eine reale Browser-Funktion (File System Access API), um das Ransomware-Versprechen direkt im Browser umzusetzen. Gleichzeitig werden Botnetze über Haushaltsgeräte als Proxy-Infrastruktur missbraucht und Angriffsketten mit Täuschung […]
Summer.fi-Angriff: 2, 08 Millionen % APY-Fehlanzeige führt zu 6 Mio. USDC/DAI-Abfluss in DeFi
LONDON (IT BOLTWISE) – Der Multichain-Protocol Summer.fi (ehemals Oasis.app) meldet nach einem Angriff, bei dem automatisierte Vaults geleert wurden, einen Abfluss von rund 6 Millionen US-Dollar in DAI-Token. Auffällig ist die Mechanik: Mit einem Flash-Loan wurde die Liquidität in einem scheinbar „Low-Risk“-Pool so verzerrt, dass die angezeigte Rendite (APY) kurzfristig auf etwa 2, 08 Millionen […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
AI-SOC-Plattformen 2026 bewerten: So finden Sie echte Agenten statt Bolt-ons
BERLIN / LONDON (IT BOLTWISE) – Bei AI-SOC-Projekten entscheidet 2026 weniger das Marketing als die nachweisbare Automatisierung im Betrieb. Wer eine Plattform evaluiert, muss prüfen, ob Agenten wirklich kontextbasiert handeln oder nur Alerts im SIEM zusammenfassen. Entscheidend sind dabei messbare Ergebnisse wie False-Positive-Rate und Mean Time to Respond, aber auch die Frage, ob die Architektur […]
Operation DragonReturn: Gefälschte Steuer-Utility verteilt DcRAT
NEU-DELHI / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine mehrstufige Kampagne, die im indischen Steuerzeitraum mit präzisen Phishing-Mails auf Nutzer zielt. Im Zentrum steht eine gefälschte „Income Tax“-Einreich-Utility, die über PDF- und ZIP-Anhänge erst einen DLL-Sideloading-Chain startet und anschließend DcRAT als Remote Access Trojan installiert. Auffällig sind aktive Payload-Rotation, Bypass-Mechanismen gegen Analyse-Umgebungen sowie die Nutzung […]
Proxy-Botnetze, Browser-Ransomware und KI-Agenten: Das Sicherheits-Update der Woche
LONDON / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Angreifer missbrauchen „normale“ Bausteine wie Geräte-Routing, Abhängigkeiten, Identitäts-Workflows und Browser-Funktionen, statt auf spektakuläre Null-Tage zu setzen. Besonders auffällig sind zwei Themenstränge, die sich gegenseitig verstärken: große Botnetze über Residential Proxies und neue Ransomware-Angriffe, die im Browser selbst ablaufen. Dazu kommen KI-gestützte […]
AI-SOC-Bewertung 2026: Diese 6 Fähigkeiten zeigen echte Agenten statt Bolt-on
LONDON (IT BOLTWISE) – Sicherheits-Teams bekommen 2026 viele Versprechen: „agentisch“, „KI-gestützt“ und „wie ein SOC, nur schneller“. Der Unterschied zeigt sich aber nicht im Marketing, sondern darin, ob ein System Kontext vor dem Alert aufbaut und Entscheidungen nachweisbar begründet. Wer in einem Proof of Concept nur Geschwindigkeit testet, läuft Gefahr, am Ende zusätzliche Analystenarbeit zu […]
TrojPix: Neue Emissions-Attacke nutzt Videokabel, um Daten aus Air-Gaps auszuschleusen
SHANDONG / LONDON (IT BOLTWISE) – Forschende zeigen mit TrojPix, wie sich aus einem vollständig vom Netzwerk getrennten Rechner Daten über das Videokabel ausleiten lassen. Die Methode verändert Bildinhalte so, dass das menschliche Auge sie nicht bemerkt, während das Kabel eine auslesbare Funkemission erzeugt. In Tests erreichen die Forschenden laut Bericht bis zu 8, 1 […]
QuimaRAT als MaaS: Java-RAT für Windows, Linux und macOS
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor QuimaRAT, einem plattformübergreifenden Remote-Access-Trojaner mit Java-Kern und MaaS-Angebot. Der Anbieter koppelt das Geschäftsmodell mit modularen Plugins, die sich aus einer Command-and-Control-Infrastruktur nachladen lassen. Für die Betreiber interessant: Ein Builder erzeugt Clients in vielen Formaten und ein Web-Loader-Mechanismus nutzt Browser-Cache-Logik, um eine spätere Ausführung anzustoßen. Für Unternehmen […]
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
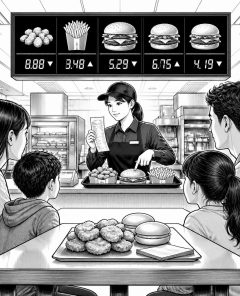
Fastfood-Budgethack: Fünf essen bei Chick-fil-A für unter 45 US-Dollar
MIAMI / LONDON (IT BOLTWISE) – Ein viraler Familien-Tipp zeigt, wie sich ein Restaurantbesuch bei Chick-fil-A günstiger planen lässt: Nuggets und separate Buns statt ganzer Sandwich-Bestellungen. Laut dem Post reichte das Budget für eine Familie mit fünf Personen für unter 45 US-Dollar. Der Knackpunkt: Die Preise variieren je nach Filiale, aber die Berechnung funktioniert offenbar […]
Opera GX: Kritische Schwachstelle installiert Mods still und exfiltriert Daten über XS-Leaks
LONDON (IT BOLTWISE) – Opera GX schließt eine kritische Lücke, die durch das automatische Installieren von GX-Mods ohne Nutzerfreigabe sensible Daten abziehen kann. In einem Proof of Concept rekonstruierten Forschende aus nur einem Seitenbesuch die vollständige Gmail-Adresse des angemeldeten Nutzers. Der Fix ist mit Opera GX 130.0.5847.89 ausgeliefert, ein CVE wurde nicht vergeben. Besonders brisant: […]
Fortinet-Bug: Angreifer sollen Logins britischer Behörden gestohlen haben
LONDON / LONDON (IT BOLTWISE) – Berichten zufolge sollen russisch verortete Hacker Logins von Mitarbeitenden britischer Behörden erbeutet haben. Die Zugangsdaten werden demnach im Darknet für über 40.000 Pfund angeboten. Als Ursache wird eine Schwachstelle in Fortinet-Systemen genannt, über 80.000 Firewalls sollen betroffen gewesen sein. Das britische National Cyber Security Centre rät betroffenen Organisationen zu […]
SkillCloak: KI-Coding-Agenten umgehen statische Scans durch Runtime-Verdeckung
HONG KONG / LONDON (IT BOLTWISE) – Forscher aus Hongkong zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so umschreiben oder verpacken lassen, dass statische Scanner sie in der Praxis oft übersehen. Besonders die Packing-Variante schafft es laut Test bei 1.613 echten Schadfällen, in vielen Fällen durch mehrere Scanner zu kommen. Die Autoren stellen mit SKILLDETONATE […]
Britische Behörden im Angriff: 80.000 Fortinet-Accounts betroffen und Daten für bis zu 60.000 US-Dollar
LONDON / LONDON (IT BOLTWISE) – Die britische Regierung meldet einen kompromittierenden Cyberangriff auf E-Mail-Konten von Regierungsstellen und dem Umfeld des Außenministeriums. Laut Sicherheitslage wurden Angreifer durch eine Schwachstelle bzw. Fehlkonfigurierte Fortinet-Systeme in einem Umfang von über 80.000 Konten fündig. Für einzelne Datensätze werden Preise von bis zu 60.000 US-Dollar im Dark-Web genannt. Der Vorfall […]
JadePuffer: KI-Ransomware automatisiert Datenbankangriffe von Anfang an
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor JadePuffer, einem Ransomware-Angriff, der laut Analyse ohne menschliche Beteiligung end-to-end abläuft. Die Schadsoftware soll zuerst Schwachstellen ausnutzen, dann Zugänge und Datenbank-Setups identifizieren und anschließend Systeme verschlüsseln. Besonders brisant: Der Ansatz kombiniert autonome Anpassung mit einer Art natürsprachlicher Begründung, wie sie bei KI-generiertem Code typisch ist. Für Unternehmen bedeutet […]
KI-Speed-Angriffe zwingen Unternehmen zu schnellerem Incident Response
LONDON (IT BOLTWISE) – KI verändert im Cybersecurity-Alltag vor allem das Tempo. Statt erst zu ermitteln und dann zu reagieren, müssen Organisationen schneller entscheiden, wenn Social Engineering, Credentials und betroffene Systeme parallel unter Druck geraten. Der Artikel zeigt, warum klassische Incident-Response-Modelle oft auf menschliche Entscheidungszyklen ausgelegt sind – und wie daraus ein Governance-, Identitäts- und […]
SkillCloak täuscht KI-Coding-Agenten: Statische Scanner werden beim Skill-Import umgangen
HONG KONG / LONDON (IT BOLTWISE) – Forschende der Hong Kong University of Science and Technology zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so verpacken oder umschreiben lassen, dass statische Scanner sie in der Import-Phase mehrheitlich nicht erkennen. Der Ansatz nutzt gezielt Blinds du in Scanner-Logik, etwa übersprungene Verzeichnisse und Zeichen-/Befehlsumstellungen. Zusätzlich stellen sie einen […]
Salt Stomping: Viraler Schlafhype zwischen Magnesium-Logik und Placebo-Vorwurf
SYDNEY / LONDON (IT BOLTWISE) – Ein einfacher TikTok-Ritualtrend behauptet, mit Salz auf dem Boden in nur 10 Minuten „runterzufahren“ und den Schlaf deutlich zu verbessern. Die Idee: Epsom- oder Meersalz setze Magnesium frei, das das Nervensystem bremse, während zugleich Technologie und Alltag kurz ausgeblendet würden. Australische Schlafexpertinnen ordnen die Chemie dahinter zwar als plausibel […]
 #Sophos
 #AmazonPrime
 #Bestseller

