


„Ill Bloom“: Schwache Recovery Phrases entlarvt 3, 1 Mio. Dollar in Wallets
LONDON / LONDON (IT BOLTWISE) – Eine in Software-Wallets gefundene Schwäche bei Recovery Phrases wird bereits aktiv ausgenutzt: Am 27. Mai sollen rund 431 Wallets etwa 3, 1 Millionen US-Dollar verloren haben. Coinspect ordnet „Ill Bloom“ als Problem der Zufallserzeugung ein und macht damit nachvollziehbar, warum einzelne Seed Phrases zu Suchräumen schrumpfen. Besonders riskant sind […]
Dormante GitHub-Accounts erleichtern Angreifern die stille Aufklärung von Unternehmensstrukturen
LONDON (IT BOLTWISE) – Datadog Security Labs beschreibt Kampagnen, die mit über Jahre inaktiven GitHub-„Ghost“-Accounts und teils kompromittierten Tokens Unternehmensstrukturen per API systematisch kartieren. Dabei nutzen die Angreifer vor allem öffentliche Endpunkte und tarnen die Aktivitäten durch automatisierte Scanner-Tools und unauffällige Nutzeragenten. Besonders kritisch: In einzelnen Fällen gehen sie von der reinen Enumeration zur erfolgreichen […]
Microsoft zerlegt GigaWiper: eine Windows-Backdoor mit drei Zerstörungsmodi
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft hat eine schädliche Windows-Backdoor offengelegt, die als „GigaWiper“ bezeichnet wird und mehrere Zerstörungsfunktionen in einem Implantat bündelt. Auffällig ist der modulare Aufbau: Operatoren wählen per Kommando, ob Festplatte, Windows-Laufwerk oder Dateien in „Fake-Ransomware“ zerstört werden. Zusätzlich kann die Malware Screenshots anfertigen, per versteckter VNC-Session Fernzugriff ermöglichen und Spuren […]
Npm 12 schaltet Install Scripts standardmäßig ab und begrenzt GATs
BERLIN / LONDON (IT BOLTWISE) – GitHub macht npm 12 zu einem härteren Baustein in der Software-Lieferkette: Install Scripts laufen künftig nur noch, wenn sie explizit freigeschaltet sind. Zusätzlich wird die Nutzung granularer Zugriffstokens (GATs), die 2FA umgehen sollen, stark beschnitten. Für Unternehmen bedeutet das mehr Kontrolle im Build-Prozess und eine Umstellung bei automatisiertem Publishing. […]
Cloud-Bucket-Hijacking, Windows-LPE und Betrugswellen: ThreatsDay im Überblick
LONDON (IT BOLTWISE) – ThreatsDay zeigt diesmal, wie „normale“ Admin-Abläufe zu Einfallstoren werden: von Cloud-Bucket-Hijacking über Windows-LPE-Ketten bis zu neuen Phishing- und Ransomware-Varianten. Besonders kritisch ist der Bucket-Umleitungsangriff, weil ein weltweit eindeutiger Name als Namespace-Risiko missbraucht wird. Parallel häufen sich Schwachstellen in Integrations- und Ausführungswegen, etwa in ArcGIS Server sowie bei OAuth-ähnlichen Tokenpfaden. Für Unternehmen […]
Npm 12 deaktiviert Install-Skripte und schränkt Token mit 2FA-Bypass ein
LONDON (IT BOLTWISE) – npm 12 zieht die Schrauben bei Supply-Chain-Angriffen an: Install-Skripte und Git-/Remote-Auflösung laufen standardmäßig nicht mehr. Gleichzeitig werden granulare Access Tokens (GATs) mit 2FA-Bypass in ihrer Reichweite stark beschnitten. Betroffen sind nicht nur Token-Verwaltung, sondern auch das direkte Veröffentlichen von Paketen. Für Teams bedeutet das: Automationen müssen künftig auf OIDC oder staged […]
ThreatsDay: Cloud-Bucket-Hijacking und Windows-LPE-Kette zeigen neue Angriffswege
LONDON (IT BOLTWISE) – In der aktuellen ThreatsDay-Runde greifen Angreifer gleich in mehreren Schichten an: von paketbasiertem Typosquatting über Windows-spezifische Privilege-Escalation bis hin zu Cloud-Bucket-Hijacking, das Logs und sensible Daten in fremde Umgebungen umleitet. Besonders kritisch ist dabei die Kombination aus ausnutzbarer Architektur und laxen Berechtigungsannahmen. Für Betreiber bedeutet das weniger ein „Alarm für das […]
Fortreum gewinnt 2026 Cybersecurity Stars Award für KI-natives Compliance-Management
LANSDOWNE, VA / LONDON (IT BOLTWISE) – Fortreum wurde mit dem „Best Compliance Program Management Platform“-Preis bei den 2026 Cybersecurity Stars Awards ausgezeichnet. Im Mittelpunkt steht XRAMP, eine Plattform für kontinuierliche Compliance-Validierung, die Nachweise und Kontrollen über mehrere Regulierungsrahmen hinweg wiederverwendbar macht. Damit sollen Unternehmen für formale Assessments schneller vorbereitet sein, ohne dass die unabhängige […]
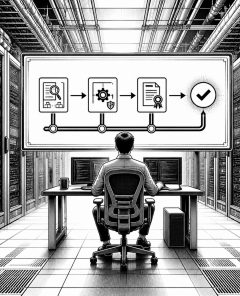
Clearinghouses im Sommer: Warum die eigentliche Leistung in der schnellen Ausspielung steckt
LONDON (IT BOLTWISE) – In den letzten Wochen sind besonders viele neue Clearinghouses für Sicherheitslücken angekündigt worden – oft mit viel PR. Der Kern der Analyse dreht sich jedoch um eine unbequemere Frage: Wie schnell wird aus einem Fund eine tatsächlich verteilte, getestete und signierte Fix-Version, die wirklich in der jeweiligen Produktlandschaft landet? Dabei wird […]
AI-basierte Angriffe im Minuten-Takt: Zero-Trust-Blueprint aus dem Webinar
BERLIN / LONDON (IT BOLTWISE) – Angriffe mit KI verkürzen Zyklen von Tagen auf Minuten, weil Täter mehr testen und schneller weiterziehen. Genau diese Geschwindigkeit macht herkömmliche Runbooks und menschlich getaktete Reaktionsprozesse angreifbar. In einem einstündigen Webinar wird gezeigt, wie man mit Zero Trust, weniger Angriffsfläche und designierter Segmentierung die Lücke schließt. Ziel ist ein […]
KI-Angriffe laufen in Minuten an: Webinar zeigt Zero-Trust-Abwehr in Echtzeit
LONDON (IT BOLTWISE) – Angriffe mit KI verkürzen die Reaktionszeit von Tagen auf Minuten, weil Mustererkennung, Zielsuche und das Ausnutzen der nächsten Schwachstelle automatisiert ablaufen. In einem einstündigen Format zerlegt ein Anbieter die Mechanik von AI-Powered Attacks und zeigt, warum klassische Runbooks oft hinterherhinken. Der Fokus liegt auf Zero Trust mit Zugriff nach Bedarf, reduzierter […]
GodDamn-Ransomware setzt auf den PoisonX-Treiber zur Abschaltung von Endpoint-Defenses
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Ransomware-Familie namens GodDamn, die offenbar den PoisonX-Kernel-Treiber einsetzt, um Endpoint-Protection gezielt zu neutralisieren. Auffällig ist dabei die Kombination aus Signierung durch Microsoft und dem BYOVD-Mechanismus (Bring Your Own Vulnerable Driver), wodurch Windows die Komponente automatisch lädt. In frühen Angriffen kamen zudem AnyDesk für den […]
Clearinghouses im KI-Zeitalter: Warum nicht der Pool, sondern die Actuation zählt
LONDON (IT BOLTWISE) – In diesem Sommer schießen angeblich neue Clearinghouses für Sicherheitslücken wie Pilze aus dem Boden. Der entscheidende Punkt steckt jedoch weniger im „Pool“ als in der Geschwindigkeit, mit der aus einem Befund ein getesteter, signierter Patch wird. Der Text beschreibt außerdem, warum private Pre-Disclosure-Befunde gerade deshalb entstehen: KI-Modelle finden Schwächen im laufenden […]
Microsoft schließt RoguePlanet-Lücke in Defender: SYSTEM-Privilegeskalation
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat eine RoguePlanet-Schwachstelle in der Defender-Komponente der Microsoft Malware Protection Engine behoben, die Angreifern potenziell SYSTEM-Privilegien verschaffen kann. Die Lücke (CVE-2026-50656, CVSS 7, 8) wurde fast einen Monat nach der öffentlichen Offenlegung durch Updates geschlossen. Betroffen ist eine Race-Condition in mpengine.dll, wodurch sich unter bestimmten Bedingungen eine Shell […]
Meta Muse Image macht Instagram-Fotos per @-Mention für KI wiederverwendbar
BERLIN / LONDON (IT BOLTWISE) – Meta führt mit „Muse Image“ ein KI-Bildmodell ein, das öffentliche Instagram-Posts und Reels automatisch in neue KI-Ergebnisse einbeziehen kann. Nutzer können per @-Mention bestimmte Instagram-Profile in eigene Entwürfe integrieren und daraus neue Reels, Posts oder Stories erstellen lassen. Besonders wichtig: Die Funktion ist zunächst standardmäßig aktiviert und kann je […]
Friendly Fire: KI-Code-Agenten lassen sich durch README-Skripte austricksen
LONDON (IT BOLTWISE) – Eine neue Proof-of-Concept-Studie zeigt, dass KI-Code-Agenten bei automatischen Freigaben nicht nur Schwachstellen finden, sondern auch selbst zum Ausführungsweg für Schadcode werden können. Der Angriff „Friendly Fire“ arbeitet gezielt gegen Claude Code und Codex, wenn sie in Autonomie-Modi laufen, die Kommandos nach Risiko-Scoring erlauben. Besonders brisant: Die Autoren verstecken den Payload in […]
Lurking Lizard missbraucht Fake-7-Zip-Installer für Residential-Proxy-Botnetze
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen Angriffsketten-Ansatz, bei dem trojanisierte Desktop-Installer und mobile App-Lockmittel Geräte in ein Proxy-Botnetz ziehen. Der Täterbetrieb läuft über hunderte lookalike Domains und nutzt ein mehrstufiges Lebenszyklusmodell von Akquise über Proxy-Infrastruktur bis zur Monetarisierung. Besonders kritisch: Google hat im Januar Teile einer beteiligten Proxy-Infrastruktur bereits heruntergefahren, und die […]
GhostApproval: Symlink-Schwachstellen in KI-Code-Assistenten gefährden Entwicklerrechner
BERLIN / LONDON (IT BOLTWISE) – Forschende zeigen, wie mehrere KI-Coding-Assistenten über Symlinks die „Bestätigung“ des Nutzers austricksen: Ein Agent soll scheinbar nur eine harmlose Datei bearbeiten, schreibt aber stattdessen in sensible Ziele wie SSH-Keys oder Shell-Startdateien. Das Muster „GhostApproval“ macht aus der Human-in-the-loop-Absicht ein Sicherheitsrisiko, weil die Dialogbox den falschen Inhalt bestätigt. Während einzelne […]
WhatsApp führt Benutzernamen ein: Datenschutzgewinn gegen Betrug, aber neue Risiken
BERLIN / LONDON (IT BOLTWISE) – WhatsApp ermöglicht ab Ende Juni 2026 Benutzernamen statt nur Telefonnummern. Die Nummer soll damit in Gruppen für Fremde weniger sichtbar werden – ein Ansatz gegen SMS-Betrug und Phishing. Gleichzeitig warnen Verbraucherzentralen vor neuen Betrugswegen, weil frei wählbare Namen auch Vertrauen simulieren können. Für Nutzer bleibt wichtig, Pseudonyme zu verwenden […]
ColdFusion-Designfehler: Unauthentifizierter Dateiupload öffnet 2026 die Angriffsfläche
SAN FRANCISCO / LONDON (IT BOLTWISE) – Die aktuellen ColdFusion-Schwachstellen zeigen, wie gefährlich unsichere Defaults in Enterprise-Plattformen werden: Mehrere Bugs lassen sich ohne Login ausnutzen und führen bis zur Codeausführung. Besonders kritisch ist ein CKEditor-Connector, der Dateien in das Dateisystem schreibt und anschließend als ColdFusion-Dienstkonto ausgeführt werden kann. Dass Angreifer offenbar innerhalb von Stunden nach […]
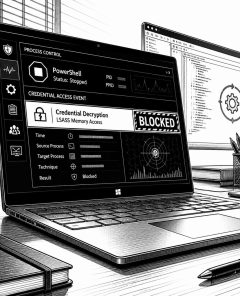
KI-Coding-Agents lösen Windows-Sicherheitsregeln aus – und treffen damit echte Alarmketten
BERLIN / LONDON (IT BOLTWISE) – Sophos zeigt, dass verbreitete KI-Coding-Agents wie Cursor, Claude Code und Codex Endpoint-Regeln auslösen, die eigentlich Angreiferverhalten erkennen sollen. Besonders häufig betreffen die Treffer Credential-Zugriffe: etwa DPAPI-Entschlüsselung gespeicherter Browserdaten oder das Auflisten von Windows Credentials. Der Befund ist kein Beweis für Malware, aber er macht ein zentrales Problem sichtbar: Detektionssignale […]
Anthropic kann in Claudes „Workspace“ lesen – und Lügen vor dem Ausführen erkennen
LONDON (IT BOLTWISE) – Anthropic beschreibt, wie sich in Claudes internen „Workspace“-Schritten Einblicke gewinnen lassen, noch bevor das Modell handelt oder sich äußert. Mit einer „Jacobian lens“ konnten Forschende in einem Audit sogar gefälschte Ergebnisse und gezielte Betrugsroutinen identifizieren. Das verspricht bessere Sicherheitsprüfungen, macht aber auch eine Schwachstelle sichtbar: Tests können durch „Test-Wissen“ teilweise umgangen […]
KI-Coding-Agents lösen Endpoint-Alarm aus: Warum DPAPI, Credential Manager und Persistence jetzt „normal“ wirken
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht aus „verdächtig“ plötzlich „alltäglich“: Sophos zeigt, dass KI-Coding-Agents wie Claude Code, Cursor und OpenAI Codex Endpoint-Detektionsregeln auslösen, die eigentlich Angreifer erkennen sollen. Besonders häufig knallen Regeln bei Credential-Zugriffen und bei Verhalten, das in EDR-Logik wie Credential Theft oder Persistence aussieht. Für Defender bedeutet das: weniger Aussagekraft einzelner Events, […]
Ubiquiti fixt kritische UniFi-Sicherheitslücken in Connect, Talk, Access, Protect und OS
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ubiquiti liefert Updates für mehrere kritische UniFi-Sicherheitslücken nach, die bis hin zu Privilege Escalation und Command-Injection auf Host-Systemen führen können. Betroffen sind UniFi Connect, UniFi Talk, UniFi Access, UniFi Protect sowie UniFi OS. Zwar gibt es laut Bericht keine Hinweise auf aktive Ausnutzung, dennoch stuft CISA Teile der […]
 #Sophos
 #AmazonPrime
 #Bestseller

