


Conti-Leaks zeigen, wie Ransomware-Gangs intern zerbrechen und eskalieren
BERLIN / LONDON (IT BOLTWISE) – Die geleakten Conti-Nachrichten zeichnen nach, wie sich eine der einflussreichsten Ransomware-Gangs 2022 nach dem Ukraine-Krieg innerlich zerlegte. Statt einer einheitlichen Linie diskutierten Mitglieder über Ziele, doch auch über moralische Tabus und über die Folgen falscher Entscheidungen. Gleichzeitig werden die technischen Abläufe hinter Verschlüsselungs- und Entschlüsselungsprozessen sowie die organisatorische Hektik […]
Cyberkriminalität, Malware und neue Angriffsflächen: Security-Update zur Wochenrunde 585
LONDON (IT BOLTWISE) – In der Wochenrunde 585 zeigt sich ein klares Muster: Angreifer professionalisieren sich über mehrere Ebenen hinweg, von Ransomware und Backdoors bis hin zu Phishing-Wellen, die klassische E-Mail-Schutzmechanismen umgehen. Gleichzeitig liefern technische Findings Hinweise darauf, wie eng Schwachstellen, Supply-Chain-Risiken und neue Angriffstechniken wie Prompt Injection miteinander verwoben sind. Für Unternehmen bedeutet das […]
DHS-Server kompromittiert, Adobe beschleunigt Patches: Security-Lage im Überblick
LONDON (IT BOLTWISE) – Mehrere Vorfälle greifen gleichzeitig in die Sicherheitslage ein: Ein mutmaßlicher Angriff auf die DHS-Dateninfrastruktur und ein kritischer Sandbox-Escape in Writer AI erhöhen den Druck auf Teams zur schnellen Härtung. Parallel kündigt Adobe eine schnellere Veröffentlichungsfrequenz für Sicherheitspatches an, um die Zeitspanne für aktive Ausnutzung nach Disclosure zu verkürzen. Für Unternehmen bedeutet […]
Vinod Khosla kauft die Seattle Seahawks für 9, 6 Milliarden US-Dollar
LONDON (IT BOLTWISE) – Die Seattle Seahawks werden für 9, 6 Milliarden US-Dollar verkauft: Vinod Khosla und seine Familie übernehmen die Kontrolle, während die NFL-Regeln enge Grenzen für Finanzierung und Beteiligungsstrukturen setzen. Für Khosla ist es zugleich ein Schritt in ein etabliertes Sport-Ökosystem, in dem neue Eigentümer häufig schon als Minderheitsinvestoren in anderen Ligen präsent […]
Linux-GhostLock: 15 Jahre Root-Bug, Patch-Lage unklar
LONDON / LONDON (IT BOLTWISE) – Nebula hat für den Linux-Kernel eine Root-Schwachstelle veröffentlicht, die offenbar 15 Jahre unbemerkt blieb. Der Use-after-free-Fehler (CVE-2026-43499) erlaubt bereits eingeloggten Nutzern das lokale Escalation von Privilegien bis Root – und selbst Container sollen nicht zuverlässig abschirmen. Gleichzeitig zeigen andere Meldungen der Woche, wie schnell Sicherheitsprobleme in der Praxis von […]
Angriffe auf Balochistan Police: Spionagegruppen kapern Portal-CMS und liefern Malware
QUETTA / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über eine langlaufende Cyberespionage-Kampagne gegen pakistanische Strafverfolgungsbehörden. Im Zentrum steht das Portal „Complaint Management System“ der Balochistan Police, über das Angreifer sowohl Citizen- als auch Mitarbeiterdaten in ihren Zugriff bringen konnten. Laut Analyse wurden mehrere Web- und Netzwerk-Komponenten kompromittiert und verschiedene Malwarefamilien wie PlugX, ShadowPad, Cobalt Strike […]
Kompromittiertes jscrambler-Release 8.14.0: Rust-Infostealer via npm-Preinstall
LONDON (IT BOLTWISE) – Ein kompromittiertes npm-Release von jscrambler (Version 8.14.0) wird während der Installation durch einen bösartigen preinstall-Hook ausgerollt und startet einen plattformübergreifenden Rust-Infostealer ohne zusätzliche CLI-Befehle. Die Schadsoftware sammelt gezielt Cloud-Schlüssel, Browser- und Messenger-Sessions sowie Secrets moderner KI-Tooling-Setups. Besonders kritisch: Unter Linux nutzt der Payload eine eBPF-Grundlage, also einen Einstieg in den Kernel, […]
Zimbra warnt vor kritischer stored-XSS-Lücke im Classic Web Client
SAN FRANCISCO / LONDON (IT BOLTWISE) – Zimbra ruft Nutzer dazu auf, ein Update für den Classic Web Client einzuspielen, weil ein speziell präparierter E-Mail-Input in der geöffneten Sitzung bösartigen Code ausführen könnte. Die Schwachstelle wird als stored Cross-Site Scripting beschrieben und kann im Erfolgsfall Session-Daten sowie Einstellungen im Konto gefährden. Zwar nennt der Anbieter […]
Progress fordert ShareFile-Kunden zur Offline-Schaltung der Storage-Zone-Controller auf
LONDON (IT BOLTWISE) – Progress schaltet bei ShareFile-Kunden vorübergehend Kontozugriffe für betroffene Storage Zone Controller ab, nachdem das Unternehmen eine „credible external security threat“ bestätigt hat. Betroffene Systeme sollen offline bleiben, bis der Hersteller Details zur Ursache liefert und die Wiederinbetriebnahme freigibt. Der Schritt deutet auf eine Lücke ohne sofortigen Patch hin oder auf ein […]
Neue U-Boot-Sicherheitslücken: Angreifer könnten Boot-Images zum Absturz oder Code-Execution bringen
LONDON (IT BOLTWISE) – Sechs neue Schwachstellen im U-Boot-Bootloader rücken das Risiko kompromittierter Firmware-Images in den Fokus: Zwei Fehler könnten bereits vor der Betriebssystemfreigabe Code ausführen, vier weitere führen zu Crashs. Die Lücken werden durch eine fehlerhafte Verarbeitung ungeprüfter FIT-Images ausgelöst, bevor Signaturen verifiziert werden. Für Hersteller von Router-, Kamera- und Server-Firmware bedeutet das: Upstream-Fixes […]
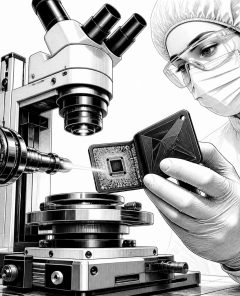
Laser-Fault-Angriff auf Tangem: Kartenpasswörter lassen sich hardwareseitig zurücksetzen
LONDON (IT BOLTWISE) – Ein präzise getimter Laserimpuls kann bei Tangem-Wallet-Karten die Passwort-Überprüfung in einem Secure-Element-Chip umgehen. Dadurch lässt sich das Setzen eines neuen Passworts ohne altes Geheimnis oder Recovery-Schritt auslösen – allerdings nur mit physischem Zugriff und hohem Laboraufwand. Die Schwachstelle gilt als dauerhaft, weil Tangem keine Firmware-Updates für die bereits verkauften Karten vorsieht. […]
U-Boot: Sechs neue Firmware-Lücken ermöglichen Boot-Crashes oder Codeausführung
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden sechs neue U-Boot-Schwachstellen, die sich bereits beim Laden eines untrusted Boot-Images ausnutzen lassen. Zwei Fehler können im ungünstigen Speicherlayout Code aus der manipulierten Image-Payload beim Boot ausführen, noch bevor Signaturprüfungen abgeschlossen sind. Vier weitere Bugs führen zu Abstürzen des Bootloaders. Für Betreiber heißt das: Upstream-Fixes zeitnah einbauen […]
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Laser-Angriff setzt Tangem-Karten-PIN zurück und macht Firmware-Patches unmöglich
LONDON (IT BOLTWISE) – Forschende zeigen einen Laser-Angriff, der bei Tangem-Krypto-Wallet-Karten die PIN zurücksetzt – ohne die alte PIN und ohne zweite Karte. Der Reset nutzt einen Timing-Fehler im Chip-Check zwischen Normal- und Wiederherstellungsmodus. Da Tangem-Firmware-Updates nicht unterstützt, bleiben bereits ausgelieferte Karten dauerhaft verwundbar. Für die meisten Nutzer ist das Risiko zwar gering, doch bei […]
MODBEACON RAT nutzt gRPC-Streaming für verschlüsseltes C2 – neue Rust-Version im Silver-Fox-Umfeld
SINGAPUR / LONDON (IT BOLTWISE) – Eine neue, Rust-basierte Remote-Access-Trojaner-Familie namens MODBEACON taucht im Umfeld des als Silver Fox bekannten Cyberkriminellen auf. Entscheidend ist die Architektur: Loader und Beacon sind getrennt, die Konfiguration ist injizierbar und die Kommunikation läuft über gRPC-Tunnel-Streaming. Berichten zufolge nutzt das Operationsteam zudem SEO-Poisoning mit gefälschten Installationspaketen, um Zielorganisationen in Asien […]
OpenClaw: WhatsApp-zu-Host-Angriffskette über drei gepatchte KI-Sicherheitslücken
LONDON (IT BOLTWISE) – Offenbar lassen sich über WhatsApp an eine KI-Assistenten-Instanz Nachrichten senden, die im schlimmsten Fall Code auf dem Host ausführen. Auslöser sind drei inzwischen gepatchte OpenClaw-Sicherheitslücken mit CVSS-Werten bis zu 8, 8, darunter Command-Injection und ein Pfad-Umgehungsproblem bei Bind-Mounts. Für Unternehmen ist die Nachricht besonders relevant, weil die praktische Auswirkung stark von […]
Lumen vergrößert seinen Cyber-Asset-Bestand um den Faktor 60 und macht Exposure Management skalierbar
SAN FRANCISCO / LONDON (IT BOLTWISE) – Lumen Technologies hat mithilfe der Axonius Asset-Intelligence-Plattform Daten aus über 40 getrennten Systemen zu einem einzigen vertrauenswürdigen Asset-Modell konsolidiert. Dabei stieg der ermittelte Bestand von rund 17.000 bekannten Cyber-Assets auf etwa 1, 1 Millionen Geräte. Die Folge: Lumen kann nun in Minuten klären, welche Systeme von kritischen Schwachstellen […]
WP-SHELLSTORM: Leckter Server zeigt Webshell-Brokerage für Millionen WordPress- und Joomla-Seiten
LONDON (IT BOLTWISE) – Ein offengelegter Server liefert Einblicke in WP-SHELLSTORM: eine Webshell-Zwischenhandelskampagne, die über bekannte Plugin-Lücken massenhaft Backdoors auf kompromittierten WordPress- und Joomla-Seiten installiert. Die betroffene Infrastruktur blieb laut den Forschern rund drei Wochen ohne Passwort erreichbar, wodurch Werkzeuge, Logs und Ziellisten sichtbar wurden. Besonders brisant ist, dass kein Zero-Day nötig war: Externe Exploits […]
MVPNalyzer prüft 281 kostenlose Android-VPN-Apps und deckt Datenlecks sowie schwache Verschlüsselung auf
MÜNCHEN / LONDON (IT BOLTWISE) – Forscher haben 281 kostenlose Android-VPN-Apps einem automatisierten Testsystem unterzogen und dabei grundlegende Sicherheitsfehler gefunden. 29 Apps leaken Traffic aus dem verschlüsselten Tunnel, darunter auch DNS-Anfragen, die besuchten Websites sichtbar machen können. Besonders kritisch sind fünf Apps, die Konfigurationsdateien unverschlüsselt laden und dadurch anfällig für Tunnel-Hijacking werden. Ergänzend zeigen die […]
XRING: Ungepatchte XQUIC-Fehlberechnung kann HTTP/3-Server per Legal-Traffic crashen
SICHERHEITS-CHECK / LONDON (IT BOLTWISE) – Eine einzelne Fehlberechnung in der QUIC- und HTTP/3-Bibliothek XQUIC lässt sich offenbar ohne Anmeldung und ohne speziell „kaputten“ Verkehr auslösen: Ein kurzer, regelkonformer QPACK-Stream kann den Serverprozess zum Absturz bringen. Betroffen ist laut Sicherheitsmeldung jede XQUIC-Version bis 1.9.4 – und damit nicht nur der Alibaba-Stack, sondern auch zahlreiche Integrationen […]
Vishing-Kit missbraucht Microsoft Entra Passkeys: Betreiber erbeuten unautorisierte Zugriffe
BERLIN / LONDON (IT BOLTWISE) – Angreifer bringen Nutzer per Telefon dazu, eine neue Entra-Passkey-Registrierung in Microsoft 365 zu bestätigen. Dabei nutzen sie ein passwort- und mfa-orientiertes Phishing-Kit, das den Enrollment-Flow nahezu in Echtzeit nachbildet. Statt Passkeys auf dem Gerät zu erzeugen, registrieren die Täter eigene Schlüssel gegen das Microsoft-Konto des Opfers. Okta ordnet das […]
Ransomware-„Negotiator“ erhält 70 Monate Haft wegen Hilfe bei BlackCat-Angriffen
MIAMI / LONDON (IT BOLTWISE) – Ein ehemaliger Ransomware-Negotiator ist in den USA zu 70 Monaten Haft verurteilt worden, weil er vertrauliche Verhandlungsinformationen an das BlackCat-Kollektiv weitergab. Laut Anklage erleichterte er damit die Erpressung mehrerer Opfer und half zeitweise auch bei weiteren Attacken im Jahr 2023. Zusätzlich beschlagnahmten Behörden Vermögenswerte in Höhe von rund 10 […]
Ill Bloom: Schwache Seed-Phrasen in Crypto-Wallets ermöglichen Diebstahl von 3, 1 Mio. US-Dollar
LONDON (IT BOLTWISE) – Krypto-Angreifer nutzen eine von Coinspect als „Ill Bloom“ bezeichnete Schwachstelle aus, um Seed-Recovery-Phrasen mit schwacher Zufallsqualität zu knacken. Laut der Sicherheitsfirma wurde am 27. Mai ein koordnierter Abgriff gestartet, bei dem rund 3, 1 Millionen US-Dollar aus 431 Wallets abgeflossen sind. Weitere Überweisungen seitdem deuten auf zusätzliche betroffene Bestände hin, die […]
Ransomware-Insider für BlackCat-Angriffe zu 70 Monaten Haft verurteilt
LAND O’Lakes / LONDON (IT BOLTWISE) – Ein ehemaliger Ransomware-Verhandler erhält in den USA 70 Monate Haft, weil er BlackCat-Operatoren beim Erpressen unterstützt hat. Laut Anklage lieferte der Insider vertrauliche Informationen über Versicherungsgrenzen und Verhandlungspositionen an die Angreifer – ohne Wissen der Opfer. Damit stieg offenbar die Zahlungsfähigkeit der Täter, wodurch Erpressung und Schaden maximiert […]
 #Sophos
 #AmazonPrime
 #Bestseller

