


Pentera nutzt MCP, um KI-Sicherheits-Workflows mit belegbaren Attack-Paths zu koppeln
LONDON (IT BOLTWISE) – KI-Sicherheitsagenten sollen schneller priorisieren und Empfehlungen aussprechen – doch ohne Belege bleibt es bei riskanter Schätzung. Pentera erweitert seine KI-Validierung, indem ein MCP-Server Attack-Paths und Testnachweise direkt in MCP-fähige Assistenten einspeist. So können Teams nicht nur „schwerwiegende Findings“ diskutieren, sondern nachweislich prüfen, welche Schwachstellen tatsächlich zu einem Angriffspfad führen. Entscheidend: Validierung […]
OAuth-Client-ID-Spoofing: Neue Lücke in Microsoft Entra Telemetrie für Credential Checks
LONDON (IT BOLTWISE) – Angreifer nutzen eine neue Umgehungstechnik namens OAuth client ID spoofing, um gestohlene Microsoft-Entra-Anmeldedaten zu validieren, ohne dass ein erfolgreicher Login-Event entsteht. Dadurch entgehen klassische Sign-in-Telemetrie- und pro-Application-Erkennungen, die auf App-Namen und typische Login-Muster ausgelegt sind. Besonders kritisch: Die Angreifer können über differenzierte Fehlercodes sowohl Nutzeraccount-Existenz als auch Passwort-Treffer ableiten. Neue Kampagnen […]
Studie zu Browser-Krypto-Wallets: Adressleaks und Cross-Site Tracking-Risiken
LONDON (IT BOLTWISE) – Eine neue Untersuchung der KU Leuven zeigt, dass weit verbreitete Krypto-Wallet-Erweiterungen im Browser Adressen so preisgeben, dass sie sich zu einer Person verknüpfen lassen. Die Forschenden identifizieren fünf Datenschutzschwachstellen, darunter persistierendes Tracking nach „Logout“ und die unbemerkte Wiederverknüpfung über eingebettete Frames. Besonders brisant: In dem Szenario geht es nicht um gestohlene […]
xAI Grok Build lädt komplette Git-Repositories hoch – ZDR/Privacy schaltet nur Training ab
SAN FRANCISCO / LONDON (IT BOLTWISE) – Bei xAI wurde Grok Build offenbar so betrieben, dass es nicht nur benötigte Dateien, sondern komplette Git-Repositories samt Commit-Historie in einen Cloud-Speicher hochlädt. Ein Researcher zeigte per Netzwerk-Analyse einen Größenunterschied von rund 27.800x zwischen Modellantwort und Upload-Daten. Kurz danach schaltete xAI Server-seitig den Codebase-Upload offenbar ab und deaktivierte […]
AMR & AuthnContext: Wie Login-Qualität in SSO-Protokollen messbar wird
LONDON (IT BOLTWISE) – Authentifizierung ist längst nicht mehr nur „Login erfolgreich“. AMR aus OpenID Connect und AuthnContext aus SAML beschreiben, wie ein Benutzer sich angemeldet hat – und ACR sagt zusätzlich, wie stark die Absicherung insgesamt war. Damit können Anwendungen Entscheidungen treffen, ob ein Nutzer für eine Aktion „gut genug“ ist oder für Transaktionen […]
Microsoft Maps: ShinyHunters-Zugriffe auf Salesforce über OAuth und Guest-Fehlkonfig
LONDON (IT BOLTWISE) – Microsoft beschreibt, wie Angreifer innerhalb von etwa einem Jahr in Salesforce-Umgebungen eindringen konnten, ohne eine einzige Plattform-Schwachstelle auszunutzen. Der Schlüssel liegt in OAuth-Vertrauen, fehlerhafter Guest-Zugriffsfreigabe und zuvor genehmigten Drittanbieter-Integrationen. Damit wirkt der Datenzugriff für Monitoring-Logik zunächst wie „normale“ Automatisierung. Der Beitrag zeigt zudem, welche Defender- und Governance-Erweiterungen nötig sind, um Überberechtigungen […]
EU plant strengere Regeln für Social-Media-Altersschranken und Kinderschutz
LONDON (IT BOLTWISE) – Die EU-Kommission rückt nach Empfehlungen eines Sonderpanels den Kinderschutz online deutlich stärker in den Fokus. Im Bericht geht es um schärfere Schutzmaßnahmen, mehr Verantwortung für Plattformen und altersgerechte Zugänge zu Social Media. Gleichzeitig verweist Ursula von der Leyen auf die Digital Services Act als Rahmen, um schädliche Mechanismen konsequent zu adressieren. […]
OFAC sanktioniert First VPN und Kryptor-Verkäufer wegen Ransomware-Support
LONDON (IT BOLTWISE) – Das US-Finanzministerium verhängt Sanktionen gegen eine VPN-Infrastruktur und gegen Personen, die Kryptor-Tools zum Verschleiern von Ransomware und anderer Malware verkauft haben. Im Zentrum steht „First VPN Service“, das laut Behörden seit Jahren von Kriminellen genutzt wurde, um Angriffe zu tarnen und Exfiltrationsdaten zu verwalten. Die Maßnahmen fallen zeitlich mit neuen EU- […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
US sanktioniert VPN-Anbieter und Cryptor-Verkäufer wegen Ransomware-Unterstützung
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Finanzministerium (OFAC) sanktioniert einen VPN-Anbieter sowie Personen, die Cryptor-Tools verkaufen und Ransomware-Aktivitäten absichern. Gleichzeitig ordnen Ermittler die Taktik dahinter ein: Infrastruktur zum Verbergen von Angriffsorten, zum Ausweichen vor Sicherheitskontrollen und zur systematischen Verbreitung von Schadsoftware. Parallel dazu warnen FBI und CISA vor russischen Akteuren, die über schlecht konfigurierte […]
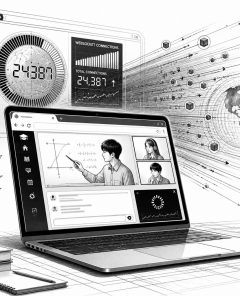
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
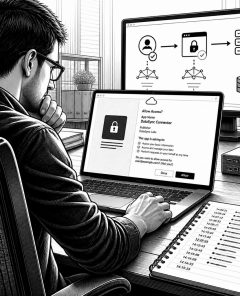
Microsoft zeigt drei ShinyHunters-„Angriffspfade“ gegen Salesforce über OAuth und Guest-Zugriff
LONDON (IT BOLTWISE) – Microsoft dokumentiert, wie ShinyHunters-Cluster über einen Zeitraum von rund zwölf Monaten in Salesforce-Umgebungen eindrangen – ohne dabei eine einzige Salesforce-Plattformlücke auszunutzen. Stattdessen nutzten die Angreifer drei wiederkehrende Pfade: manipulierte OAuth-Zustimmungen per Vishing, gestohlene Token aus vertrauenswürdigen Vendor-Integrationen und offene Guest-Berechtigungen in Experience Cloud. Entscheidend ist, dass die Aktivitäten für Standard-Login- und […]
Cloudflare Precursor: KI-gestützte Agenten-Erkennung per Client-Signalen
LONDON (IT BOLTWISE) – Cloudflare bringt mit „Precursor“ eine client-seitige, sessionspezifische Verifikationsschicht in die Bot-Abwehr. Statt nur einzelne Anfragen zu prüfen, sammelt das System laufend Verhaltenssignale während der Nutzerinteraktion und bewertet sie in Echtzeit am Edge. Das soll vor allem agentische Automation erkennen, die in kurzen Momenten wie ein echter Browser wirkt. Gleichzeitig soll „gute“ […]
Claude Sonnet 5 vs Sonnet 4.6 vs Opus 4.8: Agentic Coding im Kostenvergleich
LONDON (IT BOLTWISE) – Anthropic stellt für den 30. Juni 2026 einen Vergleich von Claude Sonnet 5, Sonnet 4.6 und Opus 4.8 in den Fokus: Kosten pro Task, Token-Verbrauch und Ergebnisse aus Agentic-Coding-Benchmarks. Besonders relevant ist dabei, wie sich der aktualisierte Tokenizer auf die tatsächliche Abrechnung auswirkt. Wer Coding-Agents in Produktion betreibt, kann damit schneller […]
ModHeader-Chaos: Google und Microsoft entfernen Extension nach verstecktem Collector
LONDON / LONDON (IT BOLTWISE) – Google und Microsoft haben die ModHeader-Erweiterung aus Chrome und Edge entfernt, nachdem eine Analyse einen versteckten Daten-Collector in der offiziellen Store-Version gefunden hat. Der Code blieb zwar inaktiv, bis eine interne Allow-List hätte befüllt werden können – genau das fehlte im untersuchten Stand. Gleichzeitig zeigte die Untersuchung weitere Telemetrie-Schritte, […]
NSA warnt vor staatlich unterstützten Angriffen auf Cisco Smart Install
FORT MEADE / LONDON (IT BOLTWISE) – Die US-Behörden warnen in einer gemeinsamen Mitteilung, dass russisch gesteuerte Angreifer gezielt verwundbare Netzwerkgeräte kompromittieren. Im Fokus stehen dabei schlecht konfigurierte und potenziell verwundbare Cisco Smart Install-Geräte, mit denen Angreifer Zugriffe auf kritische Infrastrukturen vorbereiten. Verfolgt werden die Aktivitäten unter den Namen „Berzerk Bear“ beziehungsweise „Dragonfly“. Zusätzlich kündigten […]
ModHeader: Google und Microsoft entfernen gefährlichen Collector aus Chrome- und Edge-Extension
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google und Microsoft haben die Header-Editing-Extension ModHeader nach einer Code-Analyse aus dem WebStore entfernt. Im Paket soll ein Collector stecken, der beim ersten Blick wie inaktiv wirkt, aber bei einer einfachen Aktualisierung hätte aktiv werden können. Die Untersuchung prüfte Signaturen der offiziellen Stores und ordnet die Abfragen konkreten, […]
Sicherheits-Update-Druck steigt: ShareFile-Notmaßnahmen, Citrix Bleed 2 und KI-Coding-Angriffe
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Sicherheitslücken und kompromittierte Software gelangen schneller in die Praxis, als Unternehmen ihre Remediation abschließen können. Von ShareFile-Notschritten wegen Storage-Zone-Controllern bis zu Citrix Bleed 2 und neuen Backdoor-Varianten verschiebt sich der Fokus auf Patch-Tempo, Log-Management und schnelle Session-Beendigungen. Gleichzeitig zeigen Studien zu HalluSquatting, wie […]
CrashStealer unter macOS: Notarisierter C++-Dropper umgeht Gatekeeper
BERLIN / LONDON (IT BOLTWISE) – CrashStealer ist ein neuer macOS-Informationsdieb, der sensible Daten direkt von Browsern, Wallets und Keychain abgreift. Besonders kritisch ist die Lieferkette: Ein signierter und Apple-notarisierter Dropper soll Gatekeeper-Ausnahmen ausnutzen, bevor ein weiterer Payload-Kaskadenstart erfolgt. Zusätzlich validiert der Code Passwörter lokal, entsperrt die Login-Keychain und verschleiert die Verarbeitung mit clientseitiger AES-GCM-Verschlüsselung. […]
Spoofed OAuth-Client-IDs: Gefahr für Microsoft Entra-Zugriff und Account-Enumeration
LONDON (IT BOLTWISE) – Angreifer nutzen in Microsoft Entra gespoofte OAuth-Client-IDs, um Benutzerkonten zu enumerieren und Passwortvalidierung zu erschließen, ohne typische Anmelde-Erfolgsmuster auszulösen. Dadurch werden Entra-Log-Überwachungen und bedingte Zugriffsregeln für einzelne Anwendungen umgangen. Eine Kampagne erreichte laut Berichten mehr als zwei Millionen Nutzer über Millionen von gefälschten IDs. Für Security-Teams heißt das: Logik rund um […]
Ryuk-Ransomware: Angeklagter aus der Ukraine plädiert schuldig
PORTLAND / LONDON (IT BOLTWISE) – Ein aus der Ukraine an die USA ausgelieferter Mann hat in Portland eine Schuldanerkennung zu Ryuk-Ransomware-Vorwürfen abgegeben. Die US-Justiz wirft ihm vor, zwischen 2019 und 2020 in Systeme mehrerer Organisationen eingedrungen zu sein und daraus die Verschlüsselungsketten anzustoßen. In den Akten tauchen konkrete Opfer auf, darunter eine US-Firma, die […]
Forg365 als PhaaS: Gerätcode-Phishing und AitM gegen Microsoft 365
LONDON (IT BOLTWISE) – Forg365 ist eine neue Phishing-as-a-Service-Plattform, die Microsoft-365-Konten mit Device-Code-Tricks und AitM-Man-in-the-Middle gezielt übernimmt. Betreiber nutzen dabei legitime Zustellwege wie Amazon SES und Twilio SendGrid, um Lures wie reguläre E-Mail-Weiterleitungen wirken zu lassen. Besonders riskant: Nach dem Token-Zugriff können Session-Cookies über eine Chromium-Erweiterung fortgeschrieben und dann für OWA, OneDrive und SharePoint eingesetzt […]
EU und UK sanktionieren GRU-Hacker-Netzwerk und Turla-Betreiber
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU und das Vereinigte Königreich haben mehrere russische GRU-Offiziere sowie mit Russland verknüpfte Hackergruppen mit Sanktionen belegt. Im Zentrum stehen Vorwürfe, dass ein orchestriertes Ökosystem hinter Angriffen auf kritische Infrastruktur und öffentliche Dienste in Europa steckt. Besonders relevant ist die Identifizierung des 16. Centre des russischen FSB als […]
Finnische Polizei: Haftbefehl gegen Vastaamo-Hacker Kivimäki nach Urteil
HELSINKI / LONDON (IT BOLTWISE) – Finnlands Polizei hat bundesweit eine Fahndungsankündigung gegen Aleksanteri Kivimäki herausgegeben. Der Cyberangreifer war wegen eines Angriffs auf das Psychotherapie-Zentrum Vastaamo und eines versuchten Erpressungsfalls verurteilt worden. Ausgelöst wurde die Maßnahme, nachdem Finnlands Oberster Gerichtshof einen Antrag auf Berufungszulassung abgelehnt hatte. Kivimäki soll festgenommen und in das dafür bestimmte Gefängnis […]
 #Sophos
 #AmazonPrime
 #Bestseller

