


n8n: Token-Exchange-Fehler (CVE-2026-59208) kann Nutzer-Accounts über JWT-Sub verwechseln
BERLIN / LONDON (IT BOLTWISE) – n8n hat einen Login-Sicherheitsfehler in seiner Enterprise-Token-Exchange-Implementierung geschlossen. Angreifer konnten demnach unter bestimmten Konfigurationen per JWT den sub-Claim ausnutzen und sich als Nutzer eines anderen Token-Ausstellers ausgeben. Betroffen sind Versionen unter 2.27.4 sowie 2.28.0; der Fix landete zuerst in 2.27.4 und 2.28.1. Entscheidend ist, ob Token Exchange aktiviert ist […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
ClickLock: Neue macOS-Infostealer erzwingt per 210‑ms-App-Kills das Entsperr-Passwort
SILICON VALLEY / LONDON (IT BOLTWISE) – Ein neuer macOS-Infostealer namens ClickLock stellt Opfer vor eine brutale Wahl: Er tötet innerhalb von Millisekunden-System-Apps und blockiert das Desktop-Umfeld, bis das Login-Passwort eingegeben wird. Erst danach setzt die Malware auf Diebstahl von Browser-Credentials, Keychain-Daten und Kryptowallet-Informationen. Gruppen-telemetrie zu Folgefällen deutet auf eine laufende Kampagne mit mindestens 100 […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Agent Data Injection: So täuscht man KI-Agenten über „trusted“ Daten
SEOUL / LONDON (IT BOLTWISE) – Ein neues Angriffsmuster namens „Agent Data Injection“ (ADI) nutzt nicht die üblichen Prompt-Injection-Schwächen, sondern fälscht die „kleinen“ Daten, die KI-Agenten im Hintergrund als vertrauenswürdig behandeln. In Tests kann ein Agent dadurch trotz Sicherheitschecks Fehlklicks ausführen oder auf Basis manipulierten Prüfprotokollen falsche Code-Schritte freigeben. Entscheidend ist die Art, wie Sprachmodelle […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
KI beschleunigt Bug-Suche – doch Beweise bleiben der Maßstab im Pentest
BERLIN / LONDON (IT BOLTWISE) – KI kann Schwachstellen schneller finden, aber sie ersetzt nicht die zentrale Prüfpflicht: Ein Finding muss reproduzierbar und nachweisbar sein. Moderne Assistenzsysteme lesen Code, generieren Payloads, erklären unbekannte APIs und automatisieren Tests. Gleichzeitig steigt der Overhead, weil immer mehr Berichte nach „Looks Vulnerable“-Mustern klingen, ohne echte Beweiskraft. Der Artikel zeigt, […]
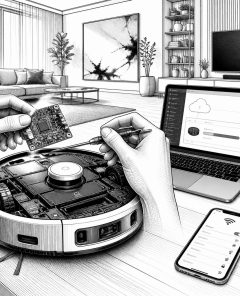
Shark-Roboterstaubsauger: Ungepatchte AWS-IoT-Policy ermöglicht Fernsteuerung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie eine falsch begrenzte AWS-IoT-Zertifikats-Policy es ermöglichen kann, über ein einziges Robotergerät Befehle an andere Shark-Staubsauger derselben Region zu senden. Betroffen sind vor allem Geräte, deren Cloud-Shadow ein Exec_Command-Feld an einen Handler übergibt. Statt auf einen Firmware-Update zu warten, liegt die Behebung serverseitig im AWS-Konto […]
GPT-Red: OpenAI automatisiert Prompt-Injection-Tests für robustere GPT-5.6 Sol
LONDON (IT BOLTWISE) – OpenAI stellt mit „GPT-Red“ ein internes automatisiertes Red-Teaming vor, das Prompt-Injection-Schwächen in GPT-Modellen in großem Maßstab sucht. Die Methode soll Fehler bereits im Training erkennen und beheben, bevor Systeme breiter ausgeliefert werden. Laut Angaben erreicht GPT-5.6 Sol gegenüber dem Vorgänger eine deutlich geringere Fehlerquote bei direkten Injection-Benchmarks. Gleichzeitig zeigt ein Realwelt-Test, […]
Zoom behebt kritische Windows-Sicherheitslücke gegen Account-Übernahmen
LONDON (IT BOLTWISE) – Zoom hat Sicherheitsupdates für eine kritische Windows-Schwachstelle veröffentlicht, die laut Advisory eine Account-Übernahme über Netzwerkzugriff ermöglichen kann. Betroffen sind mehrere Zoom-Clients und SDK-Komponenten, darunter der Desktop Client sowie der Meeting SDK für Windows. Zusätzlich schließt Zoom weitere Hochrisiko-Lücken, die bis in den Bereich Privilege Escalation reichen. Für Unternehmen bedeutet das: kurzfristig […]
TuxBot v3 Evolution: Hinweis auf LLM-unterstützte IoT-Botnet-Entwicklung
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein zuvor nicht dokumentiertes IoT-Botnet-Framework namens TuxBot v3 Evolution, das offenbar mit Unterstützung durch ein LLM entstanden ist. In den analysierten Artefakten liefert die KI zwar Botnet-Code, aber mit übersehenen Sicherheits- und Funktionsdetails: Mehrere Implementierungsstellen sollen nicht zuverlässig arbeiten. Auffällig sind die modularen Komponenten, darunter ein Go-basiertes Command-and-Control-System, ein […]
OkoBot steckt in Wallet-Apps: Seed-Phrase-Phishing per USB-Trigger und C2-Flags
LONDON (IT BOLTWISE) – Kaspersky warnt vor dem Malware-Framework OkoBot, das Wallet-Nutzer über die Desktop-Apps von Ledger und Trezor gezielt zur Eingabe von Recovery Phrases bringt. Besonders tückisch: Das Phishing rendert die Betrugsseite in der legitimen Elektron-App selbst und wartet teils, bis ein Gerät per USB tatsächlich angeschlossen ist. Laut Telemetrie des GReAT-Teams liefen die […]
SASE verliert die Sicht auf KI: Warum Inspektion am Paket nicht mehr reicht
LONDON / LONDON (IT BOLTWISE) – Die SASE-Logik, die jahrelang funktionierte, stößt bei KI-Workflows an Grenzen: Paketinspektion sieht immer weniger vom eigentlichen Zweck einer Interaktion. Mit TLS 1.3, HTTP/3 und Certificate Pinning wird Decryption am Cloud-Proxy schnell unzuverlässig, wodurch Teams auf Ausnahmen ausweichen. Gleichzeitig verlagert sich der entscheidende Moment in Browser-Tabs und Agentenaktionen – dort, […]
LegacyHive: Windows-Privilegieneskalation schon vor dem Patch greifbar
LONDON (IT BOLTWISE) – Ein neuer Windows-Exploit namens LegacyHive zielt auf die User Profile Service-Komponente (ProfSvc) und ermöglicht das willkürliche Laden von Registry-Hives zur Privilegieneskalation. Der Proof-of-Concept ist laut den Angaben des Forschers unmittelbar nach dem Patch-Tuesday-Update verfügbar geworden – und soll auf allen aktuell unterstützten Windows-Desktop- und Serverversionen funktionieren. Parallel dazu häufen sich 2026 […]
Approval Gap in Ad Tech: Warum KI-Live-Tags Sicherheit und Compliance sprengen
BERLIN / LONDON (IT BOLTWISE) – Ein freigegebener Marketing-Tag kann im laufenden Betrieb weitere fremde Skripte nachladen, ohne dass Security-Team, Compliance oder Auditoren das wirklich sehen. Genau diese Lücke, den sogenannten „Approval Gap“, adressiert eine neue On-Demand-Session aus der Ad-Tech-Praxis. Im Fokus stehen technische Ursachen, konkrete Prüfmechanismen und eine Roadmap, wie Unternehmen ihre Web-„Supply Chain“ […]
Cursor-Sicherheitslücke: Workspace-„git.exe“ löst ohne Prompt Code-Ausführung unter Windows aus
BERLIN / LONDON (IT BOLTWISE) – Cursor kann auf Windows beim Öffnen eines Projekts versehentlich eine im Workspace abgelegte git.exe starten. Die Ausführung passiert ohne Warnhinweis, ohne Dialog und ohne vorherige Benutzeraktion, solange der Projektordner geöffnet bleibt. Damit kann ein beliebig veröffentlichtes Repository Code unter dem eingeloggten Benutzer ausführen, inklusive Zugriff auf Quelltext, SSH-Schlüssel und […]
Kompromittierte AsyncAPI-npm-Packages verteilen Multi-Stage Botnet-Loader via IPFS
BERLIN / LONDON (IT BOLTWISE) – Vier kompromittierte npm-Pakete aus dem @asyncapi-Namespace verteilen einen mehrstufigen Botnet-Loader. Die Malware wird nicht über install-Skripte ausgelöst, sondern beim Laden der Bibliothek via require() in Node.js, lädt dann verschlüsselte Folgekomponenten per IPFS nach. Als Kommunikations-Backbone dienen mehrere C2-Kanäle einschließlich HTTP, Nostr-Relays, BitTorrent DHT, libp2p und Ethereum-Smart-Contracts. Entscheidend: Die Veröffentlichung […]
SonicWall warnt vor zwei Zero-Days in SMA 1000 – eine Lücke ermöglicht Admin-Kommandos
SAN FRANCISCO / LONDON (IT BOLTWISE) – SonicWall meldet aktive Ausnutzung zweier Zero-Day-Sicherheitslücken in SMA-1000-Appliances, darunter eine, die unter bestimmten Bedingungen beliebige Betriebssystem-Kommandos mit Administratorrechten ausführen kann. Betroffene müssen die bereitgestellten Hotfix-Pakete sofort einspielen und zusätzlich Logdaten sowie Konfigurationsdateien auf kompromittierende Spuren prüfen. Für Behörden gilt durch die Aufnahme in den CISA-KEV-Katalog eine feste Frist […]
Patch Tuesday mit 622 Fixes: Zwei Zero-Days in SharePoint und AD FS aktiv ausgenutzt
LONDON (IT BOLTWISE) – Microsoft hat das umfangreichste Patch Tuesday seit Langem veröffentlicht: 622 CVEs, darunter zwei Zero-Days, die bereits aktiv angegriffen werden. Im Fokus stehen CVE-2026-56164 in SharePoint Server und CVE-2026-56155 in Active Directory Federation Services. Beide betreffen keine klassischen Remote-Code-Execution-Szenarien, sondern Rechteausweitungen in Systemen, die für Identitäten und Token-Validierung zentral sind. Zusätzlich schließt […]
SAP patched CVSS-9.9 NetWeaver ABAP-Lücke und weitere Kritische
WALLDORF / LONDON (IT BOLTWISE) – SAP hat im Rahmen der Security Updates für Juli 2026 mehrere kritische Schwachstellen geschlossen. Besonders brisant ist eine NetWeaver-ABAP-Lücke mit CVSS 9.9, die unter bestimmten Bedingungen zu Speicher-Korruption und damit zu unbefugtem Datenzugriff führen kann. Zusätzlich adressiert SAP Probleme in SAP Approuter-Deployments (HTTP Request/Response Smuggling) sowie ein OAuth-2.0-Default-Credentials-Szenario in […]
LabubaRAT: Rust-RAT tarnt sich als NVIDIA-Software und steuert Windows-Hosts
SINGAPUR / LONDON (IT BOLTWISE) – Ein bislang undokumentierter Rust-basierter RAT namens LabubaRAT tarnt sich als NVIDIA-Software, um Windows-Hosts auszuspähen und fernzusteuern. Die Schadsoftware nutzt mehrere Kommunikationswege wie HTTPS, WebView2 und sogar DNS-Tunneling, um Zugriffe stabil zu halten. Laut Analyse lässt sich die Kampagneninfrastruktur über Startparameter austauschen, sodass derselbe Build für unterschiedliche Kampagnen wiederverwendbar bleibt. […]
RabbitMQ: Zwei Schwachstellen leaken OAuth-Secrets und sprengen Tenant-Grenzen
LONDON (IT BOLTWISE) – RabbitMQ meldet gleich zwei Security-Lücken, die im schlimmsten Fall OAuth-Client-Secrets preisgeben und damit eine vollständige Übernahme des Brokers ermöglichen. Außerdem kann eine fehlende Autorisierung dazu führen, dass ein Angreifer Metadaten und Nachrichten-Zählwerte aus fremden Virtual Hosts ausliest. Betroffen sind Release-Linien ab 3.13.0; die Fixes sind bereits in mehreren 4.x- und 3.13.x-Versionen […]
Veraltete Microsoft-signierte Linux-UEFI-Shims: Secure-Boot-Bypass möglich
LONDON (IT BOLTWISE) – Security-Forscher zeigen, dass 11 alte, Microsoft-signierte UEFI-Shim-Loader unter bestimmten Bedingungen Secure Boot aushebeln können. Der Schlüssel ist eine weiterhin vertraute Zertifikatskette, obwohl einzelne Komponenten seit 2026 abgelaufen sind. Angreifer können damit schon in der Boot-Phase untrusted Code ausführen und Persistenz aufbauen, bevor Betriebssystem und EDR/AV starten. Microsoft hat die betroffenen Shims […]
Pentera nutzt MCP, um KI-Sicherheits-Workflows mit belegbaren Attack-Paths zu koppeln
LONDON (IT BOLTWISE) – KI-Sicherheitsagenten sollen schneller priorisieren und Empfehlungen aussprechen – doch ohne Belege bleibt es bei riskanter Schätzung. Pentera erweitert seine KI-Validierung, indem ein MCP-Server Attack-Paths und Testnachweise direkt in MCP-fähige Assistenten einspeist. So können Teams nicht nur „schwerwiegende Findings“ diskutieren, sondern nachweislich prüfen, welche Schwachstellen tatsächlich zu einem Angriffspfad führen. Entscheidend: Validierung […]
 #Sophos
 #AmazonPrime
 #Bestseller

