


LONDON (IT BOLTWISE) – Die neue Compliance-API für lokale Sitzungen in Claude Code bringt Security-Teams deutlich näher an das tatsächliche Agentenverhalten auf Endpoints. Über lokale Session-Transkripte lässt sich nachvollziehen, welche Prompts, Bash-Kommandos und MCP-Toolaufrufe an Anthropic-Modelle gingen. Damit wird Governance vom reinen Endpoint-Telemetrie-Wissen zu einer stärker nachvollziehbaren Prozess- und Inventararbeit. Offen bleibt aber die Lücke zwischen „was geschah“ und „warum es legitim war“, die nur über Identity- und Zugriffs-Kontext zu schließen ist.
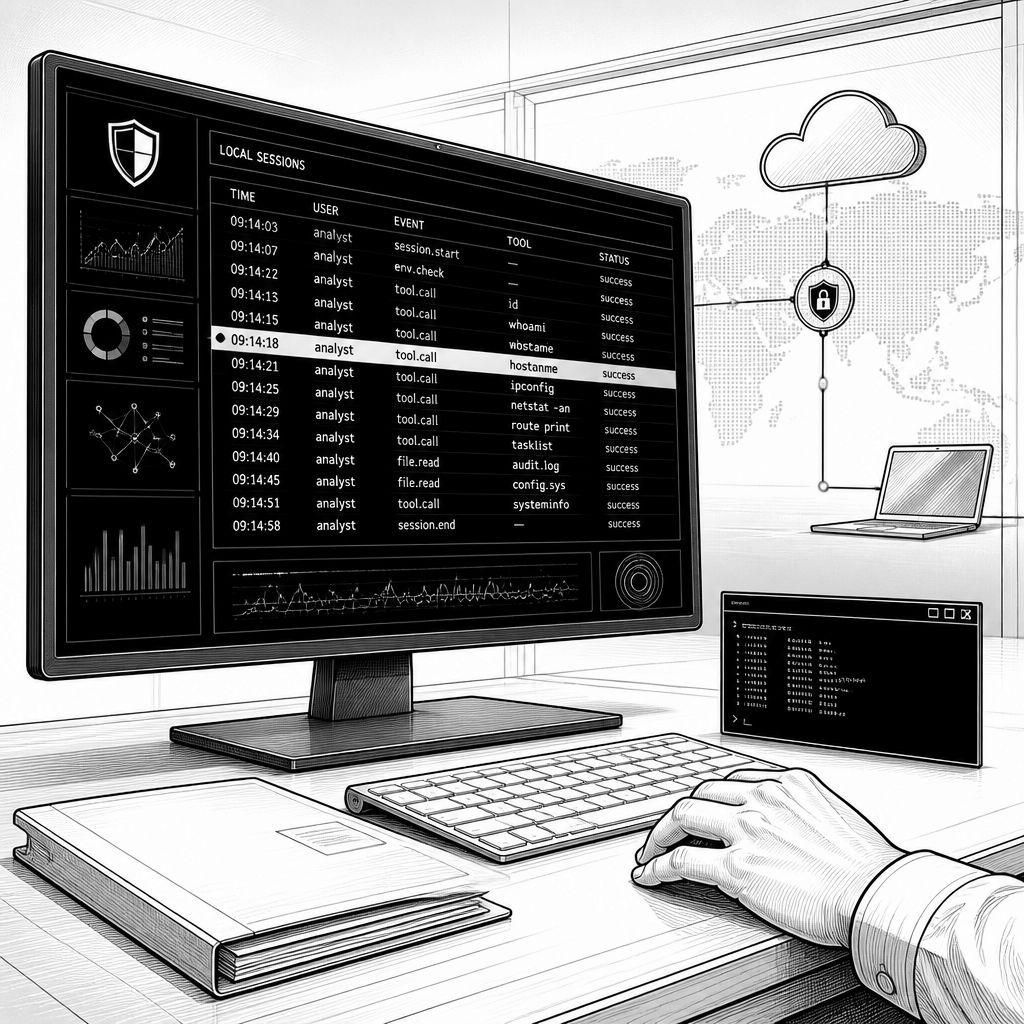
Der Schritt von KI-„Browser-Zubehör“ hin zu agentischen Workloads auf dem Endpoint verändert das Sicherheitsmodell spürbar. Claude Code liest Dateien, führt Shell-Kommandos aus und verbindet sich über MCP-Server sowie Skills und Plugins mit externen Systemen. Gerade weil der größte Teil dieser Ausführung lokal abläuft, entsteht für Security-Teams ein klassisches Spannungsfeld: Cloud-Observability reicht nicht, und Endpoint-Telemetrie allein erklärt noch nicht, ob ein Zugriff fachlich und organisatorisch legitim war.
Die neue Compliance API von Anthropic setzt hier an, indem sie lokale Sitzungen transparenter macht. Vor der Erweiterung war die Abdeckung laut Beschreibung vor allem auf Interaktionen mit der Web-Oberfläche und Claude Desktop fokussiert, mit „dünner“ Sicht auf Claude Code. Seit dem 11. August 2026 stehen Endpunkte bereit, die Session-Metadaten listen, einzelne Sitzungen detailliert liefern und die Nachrichten bzw. Transkripte einer lokalen Session abrufen. Für die Praxis bedeutet das: Was an ein Anthropic-Modell kommuniziert wird, landet in der Protokollierung in drei Blocktypen – Text, tool_use und tool_result. Damit bekommt Governance statt Bauchgefühl eine belastbare Grundlage dafür, welche Benutzerintention über Prompts tatsächlich in Tool-Aufrufe übersetzt wurde.
Wichtig ist dabei die Abgrenzung zwischen Modell und Ausführungsumgebung. Der LLM-Teil hält laut Einordnung keinen serverseitigen Zustand; der Harness übergibt bei jedem Turn den kompletten Kontext. Das macht Claude Code zu einem Hybrid: „Das Gehirn“ läuft in Anthropics Cloud, aber „die Hände“ laufen auf euren Endpoints. Sicherheitsverantwortliche müssen folglich dort ansetzen, wo Entscheidungen in Aktionen übergehen – und gleichzeitig akzeptieren, dass es kein zentrales Konsolenbild über alle lokalen Konfigurationen gab. Genau deshalb wird es nicht nur ein Monitoring-Upgrade, sondern auch ein Daten- und Datenflussproblem: Ohne zusätzliche Instrumentierung bleibt Identity- und Zugriffszusammenhang schwer interpretierbar.
In der Organisationsebene existieren schon jetzt „managed settings“ als Policy-Baseline. Installationen von Claude Code erzeugen je nach Plattform einen JSON-Record auf Mac und Linux beziehungsweise Registry-Records unter Windows; diese Regeln greifen den globalen, projekt- und nutzerspezifischen Settings vor. Für das Security-Team ist das zunächst eine gute Nachricht: ihr könnt Allow-/Deny-Listen für bestimmte MCP-Server vorgeben, Regexes auf Bash-Kommandos anwenden und Skills blockieren, die Befehle auslösen sollen. Allerdings bleiben statische Listen und Muster-basierte Regeln ein Kompromiss in einer Welt, in der Agenten sich dynamisch verhalten, Kontext einfordern und in der Praxis oft schnell iterierende Skill-/Plugin-Ketten entstehen. Die Quellenbeschreibung nennt außerdem einen Kernriss: Diese Baseline kann Kontext und Intent nicht zuverlässig abbilden.
Damit verschiebt sich der Fokus auf die Kombination aus Compliance-API und Endpoint-Instrumentierung. Wo OpenTelemetry (OTel) ins Spiel kommt, ist nicht die Abdeckung durch die Cloud-Transkripte, sondern die atomare Protokollierung rund um lokale Tool-Permission-Entscheidungen und Hook-basierte Zwischenschritte. Bestimmte Aktionen, so die Einordnung, erreichen nie das LLM – etwa Hooks, die lokal zwischen Modellentscheidung und Tool-Ausführung liegen. Genau dort kann ein Hook Tools blockieren oder verhindern, dass ein Prompt überhaupt gesendet wird. OTel kann solche Entscheidungen mitsamt „wer“ (Policy, Hook oder Nutzer) protokollieren; die Compliance-API sei dagegen insbesondere auf Interaktionen mit Anthropic-Modellen begrenzt. Noch wichtiger: In der Transkriptlogik gibt es keine „Ververbosity“-Regel, Transkripte sind dicht und tief beschrieben und müssen verarbeitet werden, um daraus die gleiche Art von Audit-Wert abzuleiten wie aus OTel-Events.
Selbst mit Compliance-API, OTel und Endpoint/EDR bleibt eine Lücke, die Governance scheitern lässt, sobald man nur auf Ereignisse schaut. Endpunkte können Konfigurationen, installierte Skills und Plugins sowie.md-Dateien sichtbar machen – insbesondere dann, wenn sie nicht in der Session genutzt wurden und damit im Modellkontext nicht auftauchen. Außerdem werden Prozesse gesammelt, die nicht als Teil einer Session starten. Die Quelle beschreibt diese „konfigurationsnahe“ Sicht als entscheidend, um riskante Bash-Kommandos aus Agentenherkunft zu identifizieren und EDR-Logs mit dem tatsächlichen Agentenwissen zusammenzubinden. Hinzu kommt ein weiterer Punkt: Claude Code speichert Sessionhistorie standardmäßig 30 Tage lokal; ein Angreifer, der den Endpoint kompromittiert, könnte diese Dateien ebenfalls lesen. Das macht Transkripte selbst zu einem sensitiven Datenbestand, der in eurer Aufbewahrungs- und Zugriffskontrolllogik berücksichtigt werden muss.
Das nächste „Enterprise-Upgrade“ folgt daraus: Telemetrie zeigt, was passiert ist; Governance muss zeigen, ob es zum richtigen Akteur, zur richtigen Aufgabe und zum richtigen Credential-Set passt. Laut Beschreibung reicht eine Admin-Review von Transkripten allein nicht, um „bösartig“ von „legitim“ zu unterscheiden, weil zwischen einem aus dem Internet gezogenen Plugin und einem intern geschriebenen Skill nicht ohne weitere Unternehmenskontextdaten unterschieden werden kann. Erst wenn ihr Skills und Plugins, die auf Endpoints laufen, mit euren internen Repositories korreliert, entsteht eine Legitimitätslinie. Und wenn ihr die so gewonnenen Signale mit Identitäten, Rollen, Permissions und Access-Pfaden verknüpft, wird aus „Observability“ ein Steuerungshebel: Zugriffe lassen sich right-sizen (Least Privilege), nach Zweckende widerrufen und als Heatmap über die Organisation hinweg ausrollen.
Für die praktische Planung heißt das: Beginnt beim Datenabgleich zwischen Schichten. Layer 1 liefert managed settings als Policy-Baseline, Layer 2 liefert Compliance-Transkripte für Tool- und Prompt-Dynamik, Layer 3 ergänzt die Konfigurations- und Prozessrealität auf dem Host. Gleichzeitig müsst ihr bedenken, dass die Compliance-API nur Interaktionen mit Anthropic-Modellen abdeckt; wenn Claude Code gegen ein anderes Modell-Backend läuft, gibt es keine entsprechende Compliance-Abdeckung. Diese harte Grenze macht es notwendig, das Modell- und Runtime-Design eurer Entwicklerumgebungen als Teil eurer Security-Architektur zu behandeln.
Unterm Strich verschiebt die neue Compliance API die Messlatte: Security kann lokale KI-Agenten besser inventarisieren, nachvollziehen, welche Skills, MCP-Server und Plugins in Session-Kontexten tatsächlich verwendet wurden, und Tool-Nutzung über Nachrichtenblöcke auditieren. Die entscheidende Stärke entsteht aber erst in der Kombination mit Identity Governance und Endpoint-Kontext, weil damit „was geschah“ mit „wer durfte was und warum“ zusammenläuft. Wer jetzt die Datenflüsse zwischen Compliance-Transkripten, OTel-Events, managed settings und Endpoint-Assets sauber gestaltet, baut eine Grundlage, die über einzelne Agenten hinweg skaliert – und die Lücke zwischen produktiver Automatisierung und kontrollierter Ausführung schließt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Claude Code Compliance API: Bessere Governance für lokale KI-Agenten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Claude Code Compliance API: Bessere Governance für lokale KI-Agenten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Claude Code Compliance API: Bessere Governance für lokale KI-Agenten« bei Google Deutschland suchen, bei Bing oder Google News!