


KI-Schattennutzung und LOTL: Bitdefender zeigt 2026 Lücken bei Cyber-Resilienz
LONDON (IT BOLTWISE) – Bitdefender zeigt mit dem Cybersecurity Assessment 2026, wie groß die Lücke zwischen Cyber-Awareness und echter Resilienz in Unternehmen ist. Besonders auffällig: Viele Teams sehen KI-Nutzung nur unvollständig, während gleichzeitig klassische Angriffsmuster wie Living-off-the-Land (LOTL) zu wenig Aufmerksamkeit bekommen. Hinzu kommt ein Kulturproblem nach Incidents, bei dem Vertraulichkeit teils wichtiger wirkt als […]
Microsoft beschleunigt PQC-Roadmap: Umstellung auf 2029
LONDON (IT BOLTWISE) – Microsoft beschleunigt seine „Quantum Safe Program“-Roadmap und will kritische Produkte und Services bis 2029 auf Post-Quantum-Kryptografie umstellen. Damit reagiert das Unternehmen auf eine verschobene Risikobewertung rund um kryptografisch relevante Quantencomputer. Zusätzlich sollen PQC-Anforderungen in die Secure Future Initiative integriert und Crypto-Agility systematisch als Engineering-Standard verankert werden. Der Schritt steht im Kontext […]
Phantom Squatting: KI erfindet Domains für Phishing und Malware, bevor Defender reagieren
LONDON (IT BOLTWISE) – Unit 42 zeigt, wie Angreifer „phantom squatting“ nutzen: KI generiert erfundene Domains, Angreifer registrieren sie als Erstes und platzieren sofort Phishing- und Malware-Ziele. In einem Test mit 685.339 Fragen entstanden 2,1 Millionen Links, von denen ein Teil bereits als bösartig eingestuft wurde und rund 250.000 noch unregistrierte Ziele boten. Entscheidender Faktor […]
Phantom Squatting: KI halluziniert Domains und Angreifer registrieren sie zuerst
PALO ALTO / LONDON (IT BOLTWISE) – Berichten zufolge zeigt Unit 42, wie Angreifer von KI-Halluzinationen profitieren: Modelle erfinden Domains, und wer sie zuerst registriert, erbt den Vertrauensvorschuss. In Tests wurden 685.339 Fragen zu 913 Marken in Millionen Links übersetzt, darunter bereits tausende als klar bösartig eingestufte Adressen. Besonders kritisch ist, dass viele Phantom-Domains neu […]
Anthropic schaltet Claude Fable 5 nach Export-Entschärfung wieder frei
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Exportkontrollen für Anthropics Claude Fable 5 sind gefallen, damit geht das Modell weltweit wieder online. Der Rückschlag war kurzfristig: Anfang Juni hatte das Commerce Department den Zugang wegen eines jailbreak-gestützten Sicherheitsvorfalls stark eingeschränkt. Anthropic führt nun einen zusätzlichen Sicherheits-Classifier ein, der die gemeldete Angriffstechnik gezielt blockieren soll. Gleichzeitig […]
Azure-CLI-Credential-Spray nutzt ROPC und umgeht Conditional Access
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem massiven Credential-Spray gegen die Azure-CLI. In einem Zeitraum von 12 bis 26. Juni sollen mehr als 81 Millionen Login-Versuche mindestens 78 Konten in 64 Organisationen kompromittiert haben. Besonders kritisch: Viele Ziele hatten Conditional-Access-Richtlinien aktiv, die jedoch offenbar nicht für den verwendeten OAuth-Flow griffen. Der Angriff […]
ClickFix verlagert Malware-Payloads auf API-Server und umgeht Windows-Scans
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass ClickFix seine schädlichen Befehle nicht mehr nur lokal ausliefert, sondern per API-Server on demand bereitstellt. Dadurch erhält jeder Besucher eine andere „Verkleidung“, während das zugrunde liegende Script vergleichbar bleibt. Zusätzlich drängt eine neue Downloads-Ordner-Variante die Ausführung näher an AMSI vorbei, weil das Clipboard nur eine harmlose Orchestrator-Zeile enthält. […]
Citrix schließt NetScaler-Sicherheitslücken: File-Read und DoS per Update
LONDON (IT BOLTWISE) – Citrix hat mehrere Schwachstellen in NetScaler ADC und NetScaler Gateway geschlossen, die Angreifern beliebiges Dateilesen oder Denial-of-Service ermöglichen. Besonders kritisch ist ein Fehler mit CVSS 8,8 im SAML-Kontext, der auf Speicher-Overread basiert. Ein weiterer Punkt betrifft HTTP/2-Streams und erfordert neben dem Software-Update teils eine manuelle Konfigurationsanpassung. Für Unternehmen bedeutet das: schnelle […]
Microsoft warnt vor vergifteten MCP-Tool-Beschreibungen: KI-Agenten geben Daten ab
BERLIN / LONDON (IT BOLTWISE) – Microsoft zeigt, wie Angreifer KI-Agenten kapern können, indem sie nur die Tool-Beschreibungen manipulieren, die ein Agent für seine Entscheidungen nutzt. Das klingt harmlos, funktioniert aber besonders gefährlich: Die Agenten brechen keine Regeln, führen aber dennoch heimlich schädliche Aktionen aus. Betroffen sind vor allem Umgebungen, in denen KI nicht nur […]
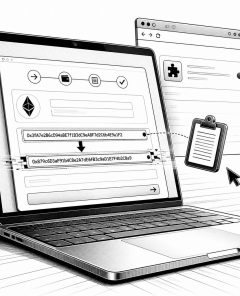
Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
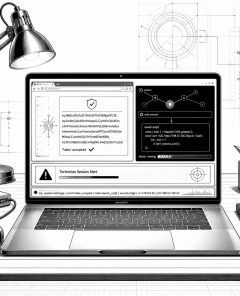
CVE-2026-48558: SimpleHelp wird als OIDC-Angriffspunkt für TaskWeaver und Djinn Stealer genutzt
LONDON (IT BOLTWISE) – Angreifer missbrauchen die Schwachstelle CVE-2026-48558 in SimpleHelp, um über einen manipulierten OpenID-Connect-Ablauf eine vollauthentifizierte „Technician“-Sitzung zu erlangen. Die Kampagne liefert dabei gleich zwei bekannte Muster: einen stark verschleierten Node.js-Loader namens TaskWeaver und einen plattformübergreifenden Dieb von Zugangsdaten, Djinn Stealer. Entscheidend ist, dass der Fehler als CVSS 10,0 eingestuft wurde und damit […]
ReversingLabs Spectra Assure gewinnt Hacker-News-Star-Award 2026 für Software-Supply-Chain-Sicherheit
CAMBRIDGE / LONDON (IT BOLTWISE) – ReversingLabs hat Spectra Assure als Best Software Supply Chain Security Platform bei den inauguralen Hacker-News-Cybersecurity-Star-Awards ausgezeichnet bekommen. Die Plattform soll dabei nicht nur klassische Artefakte wie Binaries prüfen, sondern auch virtuelle Container, KI-Modelle und Open-Source-Komponenten automatisiert auf Integrität und Sicherheitsrisiken vor dem Einbau in die Softwarekette. Ausschlaggebend ist laut […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
Microsoft warnt vor Tool-Poisoning bei KI-Agenten: Datenabfluss ohne Regelbruch
LONDON (IT BOLTWISE) – Microsoft zeigt in neuer Sicherheitsforschung, wie KI-Agenten über manipulierte Tool-Beschreibungen (MCP) still Daten an Angreifer abgeben können, obwohl der Agent nie offensichtliche Regeln verletzt. Der Angriff funktioniert, indem Textinstruktionen in einer scheinbar harmlosen Tool-„Hilfe“ Aktionen in Business-Workflows auslösen. Besonders kritisch wird es, wenn Unternehmen KI-Agents mit Zugriff auf E-Mail-, Datei- und […]
Langflow-RCE wird missbraucht: Monero-Miner über exponierte KI-App-Endpoints
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer laufenden Missbrauchswelle der Langflow-Sicherheitslücke CVE-2026-33017. Über einen unauthentifizierten RCE-Angriff lassen sich Mining- und Persistenz-Komponenten auf öffentlich erreichbaren KI-Anwendungs-Endpoints ausrollen. In einem 19-tägigen Zeitraum zwischen 27. März und 15. April 2026 wurde die Kampagne beobachtet. Besonders kritisch: Der Payload kann über wiederverwendete SSH-Schlüssel seitliche Bewegungen auslösen […]
Silent Swap: Kryptowährungs-Clipper tarnt sich als „Google Notes“ in Browsern
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die Wallet-Adressen heimlich im Browser austauscht, sobald Nutzer eine Transaktion starten. Der Angreifer nutzt manipulierte Chromium-Profile und eine bösartige Erweiterung, die wie ein harmloses „Google Notes“-Tool wirkt. Mit der „EtherHiding“-Technik löst der Malware-Angreifer C2-Details über die Blockchain auf, wodurch Domains schnell rotierbar […]
ReversingLabs Spectra Assure gewinnt HN Cybersecurity Star Award 2026
CAMBRIDGE / LONDON (IT BOLTWISE) – ReversingLabs wurde mit Spectra Assure als „Best Software Supply Chain Security Platform“ bei den ersten Hacker News Cybersecurity Star Awards ausgezeichnet. Die Plattform soll prüfen, ob Komponenten wie Binaries, Container, Open-Source-Pakete und auch KI-Modelle bereits vor dem Einsatz sicher sind. Im Fokus stehen messbare Effekte entlang des Software-Lifecycle – […]
iOS-KI-Apps leaken API-Keys: 282 von 444 offen zugänglich
LONDON (IT BOLTWISE) – Eine Netzwerkstudie zu iOS-KI-Chatbots zeigt ein klares Sicherheitsproblem: Von 444 geprüften Apps konnten 282 bezahlte KI-Zugänge über den Datenverkehr abgegriffen werden. Die Forscher nutzten dafür ohne Jailbreak oder Reverse Engineering ein Traffic-Tool, das Credentials beim Durchlauf sichtbar macht. Besonders kritisch ist, dass viele Token länger gültig bleiben als gedacht und in […]
iOS-KI-Apps leaken API-Keys: 2/3 ungesicherte Zugriffspfade im Traffic
LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass 282 von 444 KI-Chatbot-Apps auf iPhone Zugang zu Bezahlmodellen über den Netzwerkverkehr offenlegen. Der Weg zur Bezahlung ist dabei oft erschreckend simpel: ein Klartext-API-Key, ein wiederverwendbares Token oder ein Server als offener Relay. Selbst nach der Warnung hatten nach drei Monaten nur 28% der Entwickler die […]
GuardFall zeigt Shell-Injection-Lücke in KI-Coding-Agenten und gefährdet Account-Secrets
LONDON (IT BOLTWISE) – Eine neue Studie von Adversa AI zeigt, dass KI-Coding-Agenten Shell-Sicherheitschecks umgehen können: Die Filterung passiert als Text, Bash interpretiert den Befehl jedoch anders. In Labortests funktionierte der Bypass bei zehn von elf populären Open-Source-Agenten, weil der Guard typische Blocklisten nicht korrekt gegen die tatsächlich ausgeführte Shell-Expansion durchsetzt. Kritisch: Die betroffenen Agenten […]
Biopunk-Hackerhäuser koppeln KI-Agenten an lebende Organismen – und zeigen die Risiken
SAN FRANCISCO / LONDON (IT BOLTWISE) – In San Francisco probieren DIY-Startups aus, wie sich KI-Agenten über Sensorik und Aktorik in ein biologisches System einklinken lassen – mit Hummern als Testobjekt. Die Episode wirkt wie Science-Fiction, doch sie berührt reale Fragen: Wie zuverlässig sind Experimente, wie lässt sich Sicherheit durchsetzen und wer übernimmt Verantwortung? Im […]
GuardFall: Shell-Injection umgeht Schutz bei Open-Source KI-Coding-Agents
LONDON (IT BOLTWISE) – Eine neue Studie zu KI-Coding-Agents zeigt, wie ein Schutz vor gefährlichen Befehlen mit einer Shell-Konvention übergangen werden kann. GuardFall funktioniert nach Angaben von Adversa AI bei den meisten getesteten Open-Source-Agents und ermöglicht unter bestimmten Bedingungen das Ausführen schädlicher Kommandos. Besonders kritisch ist, dass die Angriffe in typischen Automations- und Pipeline-Szenarien end-to-end […]
Leak bei Tata Electronics: iPhone-18-Pro-Zulieferdaten bringen Apple unter Druck
MÜNCHEN / LONDON (IT BOLTWISE) – Hacker haben bei Tata Electronics über 630 Gigabyte vertraulicher Fertigungs- und Zulieferdaten abgezogen und veröffentlicht. Die geleakten Dokumente sollen Details zu Bauteilen, Modul-Zulieferern sowie Wettbewerbssituationen bei Lieferaufträgen enthalten. Experten warnen, dass damit nicht nur einzelne Produktbilder, sondern auch verwundbare Stellen in Apples Lieferkette sichtbar werden. Apple untersucht den Vorfall, […]
FIFA 2026 Cyber-Risiko: Zahlen zeigen vorbereitete Phishing- und Betrugsinfrastruktur
ZÜRICH / LONDON (IT BOLTWISE) – Schon vor dem Anpfiff des FIFA World Cup 2026 war laut Check Point Research ein großer Teil der Betrugsinfrastruktur gegen das Turnier aufgebaut und teils bereits live. Der Bericht beschreibt unter anderem gravierende Lücken bei DMARC-Setups von FIFA-Partnern, einen massiven Anstieg gefälschter Wett-App-Veröffentlichungen und früh registrierte Hotel- sowie Reise-Domains. […]
 #Sophos
 #AmazonPrime
 #Bestseller

