


CISA nimmt SolarWinds Serv-U DoS-Falle (CVE-2026-28318) in KEV auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die SolarWinds-Serv-U-Schwachstelle CVE-2026-28318 mit einem CVSS-Wert von 7,5 in den KEV-Katalog aufgenommen, weil es Hinweise auf aktive Ausnutzung gibt. Der Fehler ermöglicht einen Denial-of-Service: Das Service-Programm stürzt unter bestimmten, speziell präparierten POST-Anfragen ab. Betroffene Behörden im US-Bundesumfeld müssen die Lücke bis zum 19. Juni 2026 beheben. Für […]
Können „Gratis“-TV-Apps KI-Scraping über Heimanschlüsse verstecken?
LONDON (IT BOLTWISE) – Eine Reverse-Engineering-Analyse zeigt, dass in scheinbar kostenlosen Apps eingebettete Proxy-SDKs Smart TVs zu „Exit Nodes“ für Web-Scraping machen können. Besonders heikel: Die Abfragen laufen über die Heim-IP der Nutzer, nicht über die des jeweiligen Datendienste-Anbieters. Das Risiko betrifft weniger Konten oder Datenabgriff, sondern die unbemerkte Nutzung von Bandbreite und Anschlussqualität als […]
Wie Bright Data freie Apps zu Exit-Nodes für KI-Scraping macht
LONDON (IT BOLTWISE) – Eine Sicherheitsanalyse zeigt, wie Bright Data in kostenlosen Consumer-Apps ein iOS-SDK nutzt, um Geräte inklusive immer eingeschalteter Smart-TVs als Relay-Exit-Nodes für Web-Scraping zu verwenden. Der Knackpunkt: Die Requests laufen über die IP-Adresse des Nutzers und nicht über die des Datenanbieters. Damit steigt das Risiko, dass Heimnetzwerke und Bandbreite unbeabsichtigt als Infrastruktur […]
KI-Agents finden 21 FFmpeg-Zero-Days, Chrome 149 patched 429 Bugs
LONDON (IT BOLTWISE) – Zwei Security-Meldungen zeigen derzeit eindrucksvoll, wie schnell KI die Schwachstellen-Landschaft verändert. Ein autonomer KI-Agent hat 21 zuvor unbekannte Zero-Days in FFmpeg aufgedeckt – inklusive reproduzierbarer Proof-of-Concepts und Details zu teilweise jahrzehntelang schlummernden Fehlern. Parallel hat Google mit Chrome 149 in einem einzigen Release 429 Bugs behoben, darunter mehrere kritische Speicherfehler, die […]
Miasma-Wurm sperrt GitHub-Repos: Supply-Chain-Angriff trifft 73 Projekte
SEATTLE / LONDON (IT BOLTWISE) – Ein selbstreplizierender Supply-Chain-Wurm hat in mehreren Microsoft-GitHub-Organisationen insgesamt 73 Repositories getroffen und den Zugriff für Nutzer per GitHub deaktivieren lassen. Besonders kritisch ist die erneute Kompromittierung eines PyPI-Pakets im Durable-Task-Umfeld, wodurch auch benachbarte Implementierungen und Monitor-Komponenten verschwanden. Die Kampagne zielt auf Entwickler ab, die betroffene Projekte in KI-Coding-Agents öffnen, […]
KI-Agent findet 21 FFmpeg-0-Days und Chrome patcht 429 Bugs – der neue Takt fürs Security-Patching
LONDON (IT BOLTWISE) – Innerhalb weniger Tage haben zwei Meldungen die Security-Landschaft neu kalibriert: Ein KI-gestützter Agent meldete 21 zuvor unbekannte Zero-Days in FFmpeg, während Google mit Chrome 149 einen Rekord von 429 gepatchten Schwachstellen ausliefert. Beide Fälle sind nicht nur ein technischer Erfolg, sondern zeigen, wie sich der Workload für Teams verschiebt – von […]
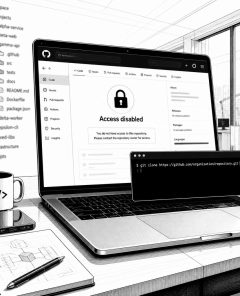
Miasma-Wurm deaktiviert 73 Microsoft-GitHub-Repos und zeigt Schwächen im Open-Source-Trust
LONDON (IT BOLTWISE) – Ein selbstreplizierender Miasma-Wurm hat in einer groß angelegten Software-Supply-Chain-Attacke 73 Microsoft-Repositories in mehreren GitHub-Organisationen stillgelegt. Betroffen sind unter anderem Projekte rund um Azure, Azure-Samples sowie Dokumentations- und Beispiel-Stacks, die in der Praxis häufig als Ausgangspunkt für Entwickler-Workflows dienen. Laut Sicherheitsbeobachtern zeigt der Vorfall besonders deutlich, wie Angreifer Vertrauensannahmen im Open-Source-Ökosystem ausnutzen, […]
CVE-2026-20245: Cisco warnt vor aktiver Ausnutzung im Catalyst SD-WAN Manager
SAN JOSE / LONDON (IT BOLTWISE) – Cisco warnt, dass die hochriskante Schwachstelle CVE-2026-20245 im Catalyst SD-WAN Manager bereits aktiv ausgenutzt wird, ohne dass es aktuell einen Patch oder eine Sofort-Absicherung gibt. Die Lücke mit CVSS 7,8 ermöglicht über manipulierte Dateien eine Command-Injection, die Angreifer mit Root-Rechten ausführen kann. Besonders kritisch: Das System muss dafür […]
Cisco warnt vor aktiv ausgenutzter Lücke in Catalyst SD-WAN Manager (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco meldet eine aktiv ausgenutzte Schwachstelle mit hoher Kritikalität im Catalyst SD-WAN Manager, die als CVE-2026-20245 geführt wird und aktuell ohne Patch auskommt. Die Lücke betrifft insbesondere die CLI-Logik und kann durch einen präparierten Upload zu Command-Injection und Root-Rechten führen. Da für betroffene Umgebungen keine direkten Mitigations verfügbar sind, empfiehlt der […]
Schwachstelle in Claude Code GitHub Actions: Repository-Zugriff über MCP-Server möglich
BERLIN / LONDON (IT BOLTWISE) – Eine kritische Supply-Chain-Schwachstelle in der GitHub-Actions-Integration von Anthropic’s Claude Code ermöglicht es Angreifern, über ein einzelnes Issue, einen Pull Request oder sogar nur über einen Kommentar Repositorys zu kompromittieren. Laut Sicherheitsforschung kann dabei ein MCP-Server mit von Angreifern definierter Konfiguration gestartet und im Runner-Kontext beliebiger Code ausgeführt werden. Dadurch […]
KI-gestützte Angriffe sprengen klassische Cyber-Risikomodelle
LONDON (IT BOLTWISE) – Eine neue Untersuchung aus dem Umfeld des Frontier Red Team von Anthropic zeigt, dass KI-gestützte Cyberangriffe Sicherheits-Scoringsysteme zunehmend entkoppeln. In einer Auswertung von 832 ausgemusterten Konten verschiebt sich der KI-Einsatz messbar von Einstiegs- zu Post-Compromise-Schritten. Besonders kritisch: Architekturen, die Angriffsphasen agentisch verkettet ausführen, passen kaum in MITRE ATT&CK. Security-Teams müssen daher […]
Prompt Injection über WhatsApp- und Slack-Benachrichtigungen: Android-Gemini im Fokus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass Prompt Injection nicht auf E-Mail oder Kalender beschränkt ist: Auch Benachrichtigungen auf Android können als Einfallstor dienen, wenn ein KI-Assistent Inhalte aus Notifications vorliest. Im Beispiel nutzt der Angreifer harmlose Anfragen, kombiniert sie jedoch mit versteckten bzw. anderssprachigen Anweisungen, die beim Bestätigen unbemerkt aktiviert werden. Google hat die […]
Underground-Tutorial zeigt, wie Schwachstellenprogramme in die Monetarisierungsfalle geraten
LONDON (IT BOLTWISE) – Eine Analyse von Flare zeigt, wie ein scheinbar einfaches Underground-Tutorial ausgerechnet Lücken in Vulnerability-Programmen als Geschäftsmodell nutzt. Der Beitrag strukturiert den Weg von öffentlich gemeldeten Schwachstellen bis zur Vermarktung und macht Einsteiger durch „mentalen“ Workflow erreichbar. Für Defender ist das vor allem deshalb brisant, weil der Ansatz nicht auf einzelne Zero-Days […]
Microsofts „Scout“: Leak wirft Fragen nach KI-„Abhängigkeit“ und Datennutzung auf
SEATTLE / LONDON (IT BOLTWISE) – Microsoft rollt mit „Scout“ erneut einen KI-„Personal Assistant“ in die Produktwelt aus. Ein geleaktes internes Strategiepapier sorgt jedoch für Aufregung, weil es darauf abzielt, Nutzer „abhängig“ statt „verdrängt“ zu machen – inklusive Zugriff auf E-Mails, Chats, Browserhistorie und Dokumente. CEO Satya Nadella reagierte öffentlich mit scheinbarer Distanz zu dem […]
IronWorm und Miasma-Variante: npm-Chain-Errors treffen Dev- und CI-Sicherheit
BERLIN / LONDON (IT BOLTWISE) – In der npm-Ökosystemlandschaft sind erneut umfangreiche Supply-Chain-Angriffe aufgetaucht: IronWorm kombiniert Secret-Stealing mit einem selbstverteilenden Mechanismus über trojanisierte Pakete, während eine Miasma-Variante Bindings über npm-Install-Hooks nutzt und dabei auch CI/CD-Abläufe kompromittiert. Besonders kritisch ist, dass Backdoors in Repositories so abgelegt werden, dass sie beim Öffnen von Projekten in KI-gestützten IDEs […]
ESET warnt: Android-Spyware Asin tarnt sich als News-, PDF- und War-Map-Apps
SLOWAKEI / LONDON (IT BOLTWISE) – Laut Sicherheitsfunden zielt die Android-Spyware „Asin“ gezielt auf arabischsprachige Nutzer, indem sie scheinbar legitime Apps aus Nachrichten-, PDF- und Militär-Karten-Umfeldern nachbildet. Die Kampagnen nutzten dafür verschiedene, neu registrierte Domains sowie Social-Media-Werbung, um Downloads auszulösen. Entscheidend ist, dass die Nutzer die App manuell installieren und zudem Berechtigungen freigeben müssen, bevor […]
Asin-Android-Spyware zielt mit Fake-News-Apps auf arabische Nutzer
SLOWAKEI / LONDON (IT BOLTWISE) – Laut ESET richtet sich die neue Android-Spyware „Asin“ gezielt an arabischsprachige Nutzer. Die Kampagnen tarnen die Schadsoftware als nützliche Tools wie PDF-Editoren, War-Update-Apps und Nachrichtenquellen. Besonders kritisch: Betroffene müssen die App manuell installieren und Berechtigungen freigeben, wodurch sich die Angriffsoberfläche für gezielte Social-Engineering-Angriffe öffnet. Die Spur führt zudem über […]
OP-512: Neue Web-Shell-Frameworks kompromittieren IIS-Server gezielt
LONDON (IT BOLTWISE) – Sicherheitsforscher melden einen neuen Angreifer-Cluster, der gezielt Microsoft-IIS-Server kompromittiert und ein maßgeschneidertes Web-Shell-Framework einsetzt. Im Fokus steht nicht nur der Zugriff, sondern auch das gezielte Umgehen von Signaturerkennung und das Verschleiern von Spuren durch Timestomping. Besonders relevant ist die Kombination aus einzigartig generierten Deployments, kryptografisch eingeschränktem Zugriff und automatischem Reporting für […]
OP-512 kompromittiert IIS-Server mit maßgeschneidertem Web-Shell-Framework
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben den neuen Threat-Cluster OP-512, der gezielt Microsoft IIS-Server kompromittiert, um ein eigenes Web-Shell-Framework nachzuladen. Besonders auffällig ist, dass das Setup nicht nur Remotezugriff ermöglicht, sondern auch gezielt Spuren verwischt, indem Zeitstempel umdefiniert werden. ReliaQuest stuft den Ursprung der Kampagne mit moderater bis hoher Wahrscheinlichkeit als China-assoziiert ein. Für Unternehmen […]
Nur 10% der SOC-Teams bekommen Top-Wert aus KI: Warum die zweite Welle Architektur braucht
LONDON (IT BOLTWISE) – Viele SOC-Teams investieren inzwischen massiv in Künstliche Intelligenz, doch die Ergebnisse bleiben häufig hinter den Erwartungen zurück. Laut SOC-CMM 2026 berichten nur rund 10% der befragten SOCs von „excellent value“ – trotz stark steigender Adoption von LLMs, KI-Copilots und Agenten. Der Beitrag erklärt, weshalb die erste Welle vor allem pro Werkzeug […]
Nur 10% der SOC-Teams erzielen mit KI echte Mehrwerte – und warum die Architektur zählt
BERLIN / LONDON (IT BOLTWISE) – Laut SOC-CMM 2026 berichten nur rund 10% der SOC-Teams, dass KI ihnen „exzellenten“ Mehrwert liefert. Gleichzeitig kaufen viele weiterhin KI-Funktionen und agentische Helfer, stoßen jedoch auf unterdurchschnittliche Ergebnisse. Die Ursache liegt offenbar weniger in der Modellqualität als in der fehlenden Kopplung der SOC-Phasen. Der Beitrag erklärt, was die zweite […]
BSI aktualisiert Hinweis zu libxml2: UNIX und Windows betroffen (CVE-2025-9714)
LONDON (IT BOLTWISE) – Das BSI aktualisiert am 04.06.2026 einen Sicherheitshinweis zu libxml2 (exsltDynMapFunction). Betroffen sind laut Meldung sowohl UNIX- als auch Windows-Umgebungen sowie zentrale Distributionen und Enterprise-Stacks wie Debian, Red Hat Enterprise Linux, Ubuntu, SUSE, Oracle Linux und IBM- sowie NetApp-Komponenten. Die Schwachstelle wird mit einem CVSS Base Score von 6,2 als mittel eingestuft […]
BSI-Update: Sicherheitslücke in Golang Go (CVSS 8,2) betrifft zahlreiche Enterprise-Produkte
BONN / LONDON (IT BOLTWISE) – Das BSI warnt mit einem aktuellen Update vor einer Sicherheitslücke in Golang Go, die laut CVSS mit 8,2 als „hoch“ eingestuft wird und Remote-Angriffe ermöglicht. Betroffen sind nicht nur unterschiedliche Linux-Distributionen, sondern auch mehrere Enterprise-Anwendungen, die Go-Komponenten einbinden. Für IT-Teams bedeutet das vor allem: Abhängigkeiten identifizieren, betroffene Versionen prüfen […]
WordPress Everest Forms Pro: RCE-Lücke missbraucht und Skimmer-Kampagnen
LONDON (IT BOLTWISE) – Angreifer missbrauchen eine hochkritische Remote-Code-Execution-Lücke im WordPress-Plugin „Everest Forms Pro“ (CVE-2026-3300, CVSS 9,8), um Server vollständig zu übernehmen. Die Sicherheitslücke betrifft alle Plugin-Versionen bis einschließlich 1.9.12 und wurde mit Version 1.9.13 am 18. März 2026 behoben. Parallel warnen Experten vor Betrugs- und Skimmer-Kampagnen, die über vertrauenswürdige Dienste wie Stripe als verdeckte […]
 #Sophos
 #AmazonPrime
 #Bestseller

