


Redis-RCE via Use-after-Free: KI-Finder entdeckt CVE-2026-23479 nach 2 Jahren
LONDON / LONDON (IT BOLTWISE) – Redis hat einen Use-after-Free-Bug in der Blocking-Client-Logik geschlossen, der einen authentifizierten Angreifer zu Remote Code Execution führen kann. Die Schwachstelle CVE-2026-23479 blieb über zwei Jahre in mehreren stabilen Zweigen, bis ein autonomes KI-Tool sie in großen Codebasen nachspürte. Laut Analysen erhöhen typische Cloud- und Standard-Deployments das Risiko zusätzlich: Viele […]
IVIP für IAM: Identity Dark Matter sichtbar machen und kontrollieren
LONDON / LONDON (IT BOLTWISE) – Enterprise-IAM droht zu fragmentieren: Ein großer Teil der Identitätsaktivität bleibt außerhalb zentraler Sicht, wodurch Angriffsflächen entstehen, die Security-Teams erst zu spät erkennen. Mit Identity Visibility and Intelligence Platforms (IVIP) rückt eine neue „System-of-Systems“-Sicht auf Nutzer- und Maschinenidentitäten in den Fokus. Der Ansatz kombiniert kontinuierliche Anwendungstelemtrie, KI-gestützte Analytik und zielgerichtete […]
VS-Code-„One-Click“-Angriff: So können Angreifer GitHub-OAuth-Tokens abgreifen
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine „One-Click“-Kette über Visual Studio Code, mit der Angreifer GitHub-OAuth-Tokens auslesen können. Betroffen ist ein Zusammenspiel aus dem VS-Code-Erlebnis im Browser (GitHub.dev) und Mechanismen zur Kommunikation zwischen dem Editor-Hauptfenster und Webviews. Der gestohlene Token kann Lese- und Schreibzugriffe bis hin zu privaten Repositories ermöglichen, sofern der Nutzer diese Rechte […]
Angreifer-Blick auf Netzwerke: Warum Zero-Days Patch-Zeitpläne entwerten
LONDON (IT BOLTWISE) – Zero-Days verschwinden nicht, und immer schnellere Exploit-Entwicklung macht starre Patch-Zeitpläne für viele Organisationen trügerisch. Stattdessen rückt die Frage in den Mittelpunkt, wie Angreifer nach einem erfolgreichen Einstieg durch Ihr Netzwerk weiterkommen. In dem Webinar von HD Moore, dem Mitbegründer von Metasploit und CEO von runZero, steht deshalb das „Attack-Path“-Denken im Vordergrund: […]
One-Click-Token-Diebstahl in VS Code: GitHub-OAuth wird in GitHub.dev ausgelesen
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine One-Click-Angriffsoberfläche in Microsoft Visual Studio Code: Über eine scheinbar harmlose Erweiterung lässt sich ein GitHub-OAuth-Token abgreifen und zum Zugriff auf private Repositories missbrauchen. Der Hebel sitzt nicht im klassischen Desktop-Workflow, sondern im Zusammenspiel aus VS-Code-Erweiterungen, untrusted Webviews und dem github.com-zu-github.dev-Token-Übergang. Besonders kritisch ist, dass der Token offenbar nicht […]
IVIP macht Identitäten sichtbar – und steuerbar: Angriffspfad Identity Dark Matter reduzieren
LONDON (IT BOLTWISE) – Identity Dark Matter wächst mit der Fragmentierung moderner Unternehmenssysteme: Tausende Anwendungen, dezentrale Teams und immer mehr nicht-menschliche Identitäten entziehen sich dabei oft der zentralen IAM-Sicht. Branchen-Reports ordnen mit IVIP jetzt eine zusätzliche „Visibility & Intelligence“-Schicht ein, die Signale aus Anwendungen konsolidiert und über KI-Analytik in verwertbare Entscheidungen übersetzt. Der Ansatz verspricht […]
Angreiferblick auf Netzwerke: Warum Attack-Path-Mapping Patch-Zyklen ersetzt
LONDON (IT BOLTWISE) – Angriffe nutzen keine einzelnen Zero-Days isoliert, sondern bewegen sich entlang von Wegen durch das Netzwerk. Im Webinar zeigt HD Moore, wie sich Netzwerkstrukturen aus Sicht eines Angreifers abbilden lassen – und warum „Patch alles rechtzeitig“ als Strategie an Grenzen stößt. Statt statischer Asset-Listen rückt Attack-Path-Mapping die tatsächlichen Verbindungen zwischen IT, IoT […]
BSI-Update zu Linux-Kernel-Lücke: Remote-Angriff möglich (Risiko mittel)
LONDON (IT BOLTWISE) – Das BSI hat am 02.06.2026 ein Update zu einer Linux-Kernel-Sicherheitslücke veröffentlicht, die mehrere Schwachstellen umfasst und einen Remote-Angriff ermöglicht. Obwohl die Risikoeinstufung als mittel (CVSS Base Score 7,3) erfolgt, können Angreifer je nach Umgebung Sicherheitsmaßnahmen umgehen, Daten manipulieren oder einen Denial of Service auslösen. Für Unternehmen mit heterogenen Linux-Stacks—von Container-OS bis […]
BSI warnt: PostgreSQL JDBC Driver kann DoS auslösen (CVE-2026-42198)
BONN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zum PostgreSQL JDBC Driver veröffentlicht. Betroffen sind gängige Linux-Distributionen sowie Windows-Setups, wenn der Treiber in Java-Anwendungen genutzt wird. Aus dem Bericht geht hervor, dass die Schwachstelle einen Denial of Service ermöglicht und per CVSS-Base Score 7,5 als mittel eingestuft wurde. Unternehmen sollten jetzt schnell […]
OpenCTI-Schachstelle CVE-2026-35212: BSI warnt vor Cross-Site Scripting in Linux
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer Cross-Site-Scripting-Schwachstelle in OpenCTI, die entfernte Angreifer für Angriffe ausnutzen können. Betroffen sind Linux-Umgebungen sowie Open-Source-Installationen von OpenCTI ab einer verwundbaren Version. Das Risiko wird als mittel eingestuft (CVSS Base Score 6,1), dennoch ist die zeitnahe Aktualisierung entscheidend. Wie die Herstellerempfehlungen und das zugehörige GitHub […]
BSI-Update: Hochrisiko-Schwachstellen in Apache Camel erfordern schnelle Patches
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt in einem aktualisierten IT-Sicherheitshinweis vor mehreren Hochrisiko-Schwachstellen in Apache Camel. Betroffen sind unter anderem Windows, UNIX sowie Red Hat Enterprise Linux samt Camel-Distributionen. Laut CVSS erreicht die Verwundbarkeit einen Base Score von 9,8 und ermöglicht Remote-Angriffe, bis hin zur Ausführung von beliebigem Code. Für Betreiber bedeutet […]
Ungepatchte Windows-Search-URI-Lücke leakt NTLMv2-Hashes über SMB
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer weiterhin ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifer zur Offenlegung von NTLMv2-Hashes ausnutzen können. Entscheidend ist dabei der Abfluss über SMB, sobald ein Nutzer eine manipulierte URL startet und der Rechner eine Verbindung zum Angreifer aufbaut. Die Folge kann sein, dass Angreifer die erbeuteten Hashes für […]
BSI warnt vor vim-Schwachstellen mit Codeausführung – jetzt patchen
LONDON (IT BOLTWISE) – Das BSI aktualisiert seine Sicherheitswarnung zu mehreren Schwachstellen in vim, die einen Angreifer zur Codeausführung ausnutzen kann. Betroffen sind unter anderem Linux-Distributionen wie Fedora und SUSE sowie Windows-Installationen und Open-Source-vim-Versionen. Auch wenn der CVSS Base Score von 4,8 als „mittel“ gilt, sollten Unternehmen die Patches und empfohlenen Workarounds zeitnah einplanen. Der […]
BSI-Update zu libeconf: DoS-Lücke CVE-2023-22652 in Linux
BERLIN / LONDON (IT BOLTWISE) – Das BSI aktualisiert einen Hinweis zu einer Linux-Schwachstelle in libeconf: Ein anonymer, entfernter Angreifer kann einen Denial-of-Service auslösen. Betroffen sind mehrere Distributionen, darunter Red Hat Enterprise Linux, Ubuntu, Debian, Fedora, SUSE und Oracle Linux. Die CVSS-Bewertung fällt mit 6,5 (Base) als mittel aus, dennoch ist die Remote-Angreifbarkeit ein klares […]
BSI-Update: Linux-Kernel-Schwachstelle mit hoher Kritikalität für viele Distributionen
LONDON (IT BOLTWISE) – Das BSI warnt mit einem Update vom 02.06.2026 vor einer Linux-Kernel-Sicherheitslücke mit mehreren betroffenen Komponenten und einem CVSS-Base-Score von 7,8. Obwohl der Remote-Exploit-Vektor als „nicht remote“ eingeordnet ist, können Angreifer über lokale Pfade dennoch Folgen bis hin zu Rechteausweitung oder Codeausführung auslösen. Für Unternehmen heißt das vor allem: zeitnahe Patch-Planung über […]
BSI warnt: Linux-Kernel-Schwachstellen (CVSS 8,6) erfordern schnelle Patches
LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitswarnung zu mehreren Schwachstellen im Linux Kernel veröffentlicht und stuft das Risiko mit CVSS Base Score 8,6 als hoch ein. Besonders relevant ist das, weil Remoteangriffe möglich sind und nicht nur der Kernel, sondern auch Distributionen wie Debian und Ubuntu betroffen sein können. Für IT-Teams heißt das: […]
Anthropic erweitert „Project Glasswing“ auf 150 neue Partner für KI-Sicherheitschecks
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic baut sein Programm „Project Glasswing“ aus: Von rund 50 Startpartnern geht es auf etwa 150 neue Organisationen, die künftig Zugang zu „Claude Mythos Preview“ erhalten. Die Partner sollen ihre Codebasen automatisiert auf Sicherheitslücken prüfen und gefundene Schwachstellen beschleunigt in Richtung Fix, Disclosure und Deployment bringen. Damit reagiert […]
BSI-Update zu OpenSSH: CVE-2024-39894 offenbart Informationen
LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer OpenSSH-Sicherheitslücke veröffentlicht, die als CVE-2024-39894 klassifiziert ist. Ein entfernter, anonymer Angreifer kann dabei Informationen aus dem System offenlegen. Obwohl die CVSS-Bewertung mit 3,1 als niedrig ausfällt, betrifft die Lücke eine Vielzahl von Linux- und Windows-Setups sowie auch Appliance- und Netzwerkkomponenten. Der Beitrag ordnet ein, […]
BSI warnt vor Varnish-HTTP-Cache-Lücke (CVE-2026-50052) für Linux/UNIX
BONN / LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitslücke in Varnish HTTP Cache bekanntgemacht, die auf Linux- und UNIX-Systemen ausnutzbar sein kann. Die Schwachstelle (CVE-2026-50052) wird mit einem CVSS-Base-Score von 6,5 als Risiko „mittel“ eingestuft. Betroffen sind Varnish-Versionen in mehreren Release-Zweigen. Für Betreiber steht jetzt vor allem das zeitnahe Einspielen von Updates, die […]
Ungepatchte Windows-Search-URI-Schwachstelle: NTLMv2-Hashes abgreifen
REDMOND / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifern das Abgreifen von NTLMv2-Hashes ermöglichen kann. Die Lücke knüpft an frühere Probleme wie CVE-2026-33829 an, diesmal jedoch über ein „search:“‑URI und einen „crumb=location:“‑Parameter. Damit kann ein Angreifer Nutzer zum Klicken eines präparierten Links bringen und anschließend den Net-NTLMv2‑Leak für […]
HTTP/2 Bomb: Remote DoS trifft NGINX, Apache, IIS, Envoy und Cloudflare
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „HTTP/2 Bomb“ eine Remote-DoS-Lücke, die bei Standard-HTTP/2-Konfigurationen von NGINX, Apache httpd, Microsoft IIS, Envoy und auch Cloudflare Pingora greift. Der Angriff nutzt HPACK-Header-Kompression, bei der aus nahezu „leeren“ Eingaben extrem große Server-Allokationen entstehen. Gleichzeitig hält der Angreifer die Ressourcen mit einem Slowloris-ähnlichen Mechanismus fest, sodass sie nicht freigegeben […]
Weedhack und CountLoader: Minecraft-Malware als MaaS und neue Downloader-Ketten
LONDON (IT BOLTWISE) – Künstliche Zugriffe über YouTube und manipulierte Links machen neue Malware-Kampagnen für Minecraft-Accounts besonders gefährlich. McAfee Labs beschreibt „Weedhack“ als Malware-as-a-Service, der JAR-Dateien tarnt, Zugangsdaten stiehlt und sogar aus der Ferne weitere Payloads nachlädt. Parallel zeigt die Analyse zu „CountLoader“, wie JavaScript-Downloader über manipulierte Software und Wechseldatenträger Zehntausende Systeme kompromittieren. Ergänzend wird […]
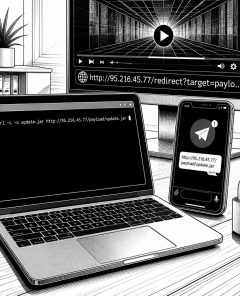
Weedhack & CountLoader: Malware für Minecraft und Mining im Umlauf
LONDON (IT BOLTWISE) – McAfee Labs meldet eine neue MaaS-Kampagne namens Weedhack, die über YouTube und manipulierte Downloads Minecraft-Konten und Systeme übernimmt. Parallel zeigt die Analyse eine groß angelegte CountLoader-Aktion mit rund 86.000 betroffenen Rechnern, verteilt über geknackte Software und Wechseldatenträger. Die Fälle verbinden Social-Engineering-Disziplin (SEO-Poisoning, Video-Weiterleitungen) mit modularen Java/Payload-Ketten und reichen bis zu Kryptomining […]
Meta AI Support als Account-Risiko: Instagram-Übernahmen per Recovery-Änderung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von Instagram-Übernahmen, bei denen nicht Instagram selbst gehackt wurde, sondern Meta AI im Support-Dialog als Hebel diente. Angreifer sollen den KI-Assistant dazu gebracht haben, sensible Account-Recovery-Daten zu ändern und anschließend per Passwort-Reset die Kontrolle zu übernehmen. Meta reagierte mit einem Notfall-Fix und kündigte an, betroffene Konten […]
 #Sophos
 #AmazonPrime
 #Bestseller

