


Meta: KI-Supportbot ließ sich für Instagram-Account-Hijacking missbrauchen
LONDON (IT BOLTWISE) – Hacker haben laut Meta einen KI-gestützten Supportbot ausgenutzt, um fremde Instagram-Konten zu übernehmen. In den Berichten wird beschrieben, wie die Assistenten-Dialoge den Angriff in Richtung Passwort-Reset beschleunigten und dabei sogar Schutzmechanismen umgehen halfen. Meta bestätigte die Störung und erklärte, sie inzwischen behoben zu haben. Für Unternehmen wird damit erneut sichtbar, wie […]
Instagram-Hack: Propaganda-Postings bei Space-Force-Account und Warnung vor Links
NASHVILLE / LONDON (IT BOLTWISE) – Ein Instagram-Account eines leitenden Offiziers der US Space Force wurde kompromittiert und zeitweise mit pro-iranischer sowie anti-US Propaganda bespielt. In den veröffentlichten Inhalten tauchten laut Berichten Bezugnahmen auf den Vietnamkrieg auf, darunter Audio-Elemente aus einer bekannten Propagandaversion sowie Bilder eines im Nahostkonflikt getöteten iranischen Sicherheitsfunktionärs. Der ranghohe Unteroffizier John […]
Miasma Supply-Chain-Angriff manipuliert npm-Pakete bei Red Hat und stiehlt Credentials
BERLIN / LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete manipuliert, um beim Installieren geheime Daten aus Entwicklerumgebungen zu extrahieren. Besonders kritisch ist, dass der Angriff auf CI/CD-Workflows abzielt, verschlüsselte Exfiltration nutzt und gestohlene Zugriffe zur weiteren Verbreitung vorbereiten kann. Analysten berichten zudem von variantenabhängiger Verschlüsselung, die Erkennung und Nachverfolgung erschwert, […]
Radiant setzt nach Hack auf schrittweisen Shutdown und Liquidation
LONDON (IT BOLTWISE) – Nach dem Hack im Oktober 2024 beendet der DeFi-Protocol Radiant schrittweise seinen Betrieb. Der DAO wechselt in einen „Sunsetting“-Modus: Frontend und On-Chain-Verträge bleiben nutzbar, neue Entwicklung wird jedoch gestoppt. Damit rücken Sicherheit der Nutzer-Assets, Rückgewinnung von Mitteln und eine geordnete Auflösung in den Fokus – bei zugleich ungewissem Ausgang. Der DeFi-Protokollbetreiber […]
Meta AI Support soll bei Instagram-Accountübernahmen geholfen haben: Sicherheitsrisiken
BERLIN / LONDON (IT BOLTWISE) – Ermittler berichten, dass Angreifer den KI-Support-Chatbot von Meta genutzt haben sollen, um E-Mail-Adressen an Ziel-Instagram-Konten ändern zu lassen und damit Zugänge zu übernehmen. Besonders brisant: Betroffene schildern, dass es keine sinnvolle Eskalation auf einen Menschen gibt, wenn der Account erst einmal kompromittiert ist. Der Vorfall zeigt, wie riskant es […]
Surface Laptop Ultra mit NVIDIA: Windows-on-Arm als Workstation-Schub
LONDON (IT BOLTWISE) – Microsoft setzt mit dem Surface Laptop Ultra auf einen extrem leistungsfähigen Windows-on-Arm-Workstation-Ansatz: NVIDIA Grace CPU und eine Blackwell RTX GPU kombinieren sich zu einem lokalen KI- und Kreativ-Setup mit bis zu 128 GB Unified Memory. Der Launch folgt auf Apples MacBook-Pro-Dominanz und soll im professionellen Workflow – von Rendering bis Editieren […]
Miasma-Angriff: Gefälschte npm-Pakete bei Red Hat stehlen Credentials und verbreiten sich
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens Miasma hat offenbar npm-Pakete kompromittiert, um Installationsskripte als Trojaner zu missbrauchen. Laut Sicherheitsanalysen sammelt die Malware kurz nach dem npm-Installationsprozess GitHub-Aktions-Secrets, Token und Cloud-Zugänge, exfiltriert die Daten verschlüsselt und kann sie über GitHub-Commits in CI/CD-Pipelines weiter pushen. Besonders kritisch: Hinweise deuten darauf, dass ein kompromittierter GitHub-Account als […]
Kelp-DAO-Hacker wäscht 220 Mio. Dollar – Rückerstattung wird unwahrscheinlicher
LONDON (IT BOLTWISE) – Der Verantwortliche hinter dem Kelp-DAO-Exploit hat innerhalb von nur sechs Wochen nahezu die gesamte eingefrorene Beute im Umfang von rund 220 Millionen US-Dollar weiter verschleiert. Laut Arkham und Onchain-Analysten verbleiben im markierten Wallet nur noch etwa 1,7 Millionen US-Dollar. Die Geldwäsche erfolgte offenbar zweistufig über einen Abstecher in Bitcoin mittels Wasabi […]
Fingerabdrücke aus Selfies? Experten dämpfen Social-Media-Panik durch Analyse
NEW YORK / LONDON (IT BOLTWISE) – In sozialen Medien kursiert die Angst, dass Cyberkriminelle Fingerabdrücke aus Selfies mit sichtbaren Händen extrahieren und mit KI verstärken können. Experten halten die Gefahr für die meisten Nutzer jedoch für gering und verweisen auf deutlich höhere Risiken durch Phishing und Social Engineering. Gleichzeitig zeigen sie, warum Biometrics-Daten trotzdem […]
Iranische Angreifer sollen kurzzeitig ein Instagram-Konto der US Space Force übernommen haben
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld des Iran sollen kurzzeitig ein Instagram-Konto eines Offiziers der US Space Force übernommen und kontrolliert haben, bevor die Zugriffe wiederhergestellt wurden. Der Vorfall zeigt, wie schnell Identitäten in sozialen Medien missbraucht werden können – auch gegen Angehörige sicherheitsrelevanter Organisationen. Für Unternehmen und Behörden steht damit weniger der […]
NVIDIA Cosmos 3: Offene Physical-KI-Modelle für Reasoning, World und Action
LONDON (IT BOLTWISE) – NVIDIA stellt mit Cosmos 3 eine offene Modellfamilie für Physical KI vor, die Reasoning, World Generation und Action Generation in einem gemeinsamen Ansatz bündelt. Entwickelnde erhalten Trainingsrezepte, Datensätze und Deployment-Tools, um Systeme für Robotik, autonome Fahrzeuge und Warehouse-Überwachung schneller reproduzierbar aufzubauen. Kernstück ist eine Mixture-of-Transformers-Architektur mit einem Reasoner- und einem Generator-Tower, […]
Tenzai erweitert autonomen KI-Hacker auf AI Applications für vollständige Testketten
NEW YORK CITY / LONDON (IT BOLTWISE) – Tenzai erweitert seinen autonomen KI-Hacker und macht damit Full-Stack-Tests auch für KI-Anwendungen möglich. Statt nur klassische Angriffsflächen zu prüfen, deckt das Testing nun Web-, API- und AI-Application-Layer in einem durchgängigen Run ab. Für Security-Teams bedeutet das, dass sie moderne KI-Systeme wie Chat- und Agentenlösungen gezielter auf Schwachstellen […]
Wöchentliches Security-Update: PAN-OS-Bypass, Gogs-RCE ohne Patch und KI-Phishing im Beschleunigungsmodus
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut, wie schnell aus einem „mittel-sicheren“ Fehler ein operativ verwertbarer Einfall werden kann: PAN-OS/Prisma-Access wird laut Warnungen aktiv für Authentifizierungs-Bypässe missbraucht, während bei Gogs ein kritischer Zero-Day bereits Remote Code Execution ermöglicht – ohne verfügbaren Patch. Gleichzeitig sinkt mit KI-gestütztem Social Engineering die Hürde für Phishing […]
Cybersecurity-Recap: PAN-OS-Auth-Bypass, Gogs-0-Day und KI-getriebene Phishing-Wellen
BERLIN / LONDON (IT BOLTWISE) – In dieser Woche verdichten sich gleich mehrere Ausbruchsmuster: ein PAN-OS-Authentication-Bypass wird aktiv ausgenutzt, während bei Gogs ein kritisches Zero-Day-Angriffsszenario ohne Patch bekannt wird. Parallel zeigt sich, wie moderne Kampagnen auch Künstliche Intelligenz als Beschleuniger für Social Engineering und Angriffsinfrastruktur nutzen. Dazu kommen Abstellungen von Malware-Kommandozentralen, neue Timing-basierte Side-Channel-Forschung und […]
Operation „Dragon Weave“: China-nahe Kampagne nutzt Rust-Dropper und Azure-Dead-Drops
PRAG / TAIPEH / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens „Operation Dragon Weave“ zielt auf Behörden und Bürger in der Tschechischen Republik sowie in Taiwan. Angreifer liefern dabei über Spear-Phishing ZIP-Anhänge und bauen eine mehrstufige Infektionskette mit Rust-Komponenten. Besonders auffällig ist das Kommando-und-Kontroll-Design: Der Schadcode kommuniziert über Microsoft Azure Blob Storage im „Dead-Drop“-Stil. […]
NVIDIA RTX Spark & Nemotron 3: KI kommt aufs Laptop-Board
SANTA CLARA / LONDON (IT BOLTWISE) – NVIDIA bringt mit RTX Spark eine neue Chip-Generation in Ultrabooks und koppelt sie mit Nemotron 3 Ultra als KI-Vollstack-Startpunkt. Der Schritt macht On-Device-Inferenz zum strategischen Kern, gleichzeitig aber wächst der Widerstand gegen zu invasive Datenpraktiken. Neben dem Hardware-Upgrade prägen Leaks in KI-Plugins, Fingerprinting-Debatten und neue Kinderschutz-Regeln die Diskussion, […]
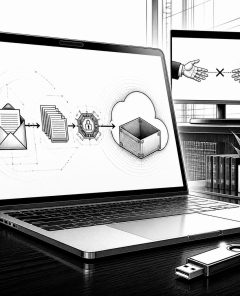
Operation Dragon Weave: China-assoziierte Kampagne liefert AdaptixC2 via Azure Blob C2
TSCHECHIEN / TAIWAN / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens Operation Dragon Weave setzt auf mehrstufige Spear-Phishing-Angriffe, um in betroffenen Netzwerken einen AdaptixC2-Agenten zu installieren. Auffällig ist vor allem das Kommando-und-Kontroll-Konzept: Die Malware nutzt Microsoft Azure Blob Storage als „Dead-Drop“-Kanal, ohne direkte Verbindung zwischen Angreifer und Opfer. Laut Analysen trifft das Vorgehen vor […]
CISA warnt vor GlobalProtect- und Cisco-SD-WAN-Lücken: Boundary-Security gerät unter Druck
WASHINGTON / LONDON (IT BOLTWISE) – CISA drängt Unternehmen, eine Kombination aus aktiven VPN- und SD-WAN-Exploits schnell zu entschärfen. Dabei zeigen sich besonders riskante Schwachstellen an Netzwerkgrenzen, weil Angreifer damit direkt in interne Systeme gelangen oder weitreichende Administratorrechte erlangen. Zusätzlich steht eine SharePoint-Lücke (CVE-2026-45659) im Raum, die zwar seltener ausgenutzt werden soll, aber bei ungeschlossenen […]
Windows PCs mit NVIDIA RTX Spark: KI-Agenten lokal, optimierte Plattform und neue Creator-Laptops
SAN FRANCISCO / LONDON (IT BOLTWISE) – Microsoft und NVIDIA koppeln bei neuen Windows-Laptops die NVIDIA RTX Spark-Plattform eng an eine agentenfähige Windows-Execution. Die Kombination zielt auf lokale KI-Workloads ohne Cloud-Roundtrips und verspricht zugleich bessere Performance pro Watt für grafikintensive Kreativ- und Dev-Szenarien. Technisch stehen unter anderem WPS-Optimierungen im Windows-Scheduler, MPTF-Integration sowie Unified-Memory-Feinschliffe im Fokus. […]
Erpresserischer Zugang zu Oregons Behördennetz: Hacker erhält 56 Monate Haft
PORTLAND / LONDON (IT BOLTWISE) – Ein US-Bundesgericht hat den Hacker Catalin Dragomir zu 56 Monaten Haft verurteilt, weil er unbefugten Zugriff auf das Netzwerk des Oregon Department of Emergency Management verkauft hat. Der Angeklagte hatte dabei auch personenbezogene Daten wie Namen, Geburtsdaten und Sozialversicherungsnummern über die Dark-Web-Plattformen gehandelt. Der Fall verdeutlicht, wie schnell sich […]
Security Growth Platforms: Warum MSPs das vCISO-Modell in Richtung Portfolio-Skalierung erweitern
LONDON (IT BOLTWISE) – MSPs und MSSPs ersetzen zunehmend ihre bisherigen vCISO-Workflows durch Security-Growth-Plattformen, die Entscheidungen, Sicherheitsprogramme und Reporting im Portfolio zusammenführen. Der Wechsel ist getrieben davon, dass Compliance allein nicht mehr reicht: Gefragt sind kontinuierliche Lifecycle-Management-Fähigkeiten, die sich auf 30 bis 500 Mandanten skalieren lassen. Gleichzeitig adressieren die neuen Systeme die Vermarktungs- und Ertragslogik […]
CBSE räumt Sicherheitslücken im OSM-Auswertungssystem ein
NEU DELHI / LONDON (IT BOLTWISE) – Die indische Schulbehörde CBSE hat nach einer Meldung eines ethischen Hackers Sicherheitslücken im On-Screen Marking (OSM)-System eingeräumt, das digitale Antwortbögen bewertet. Behörden starten nun eine übergreifende Cybersecurity-Übung, um Schwachstellen im Onmark-Portal systematisch zu finden und abzustellen. Betroffen seien Berichten zufolge unter anderem Zugänge von Prüfern und Daten der […]
Codex-Zugangstoken über npm-Remote-UI abgezogen: Neue Supply-Chain-Kampagne
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Kampagne missbraucht ein scheinbar legitimes npm-Paket, um Codex-Authentifizierungstokens heimlich an einen Angreifer-Server zu exfiltrieren. Betroffen sind Entwickler, die über eine Remote-Web-UI auf Künstliche Intelligenz-Workflows zugreifen und dabei lokale OAuth-Blobs für die spätere Nutzung speichern. Anders als bei klassischen Typosquats wird keine „faul wirkende“ Attrappe eingesetzt, sondern Code in einer […]
ChatGPhish zeigt Prompt-Injection-Risiko in Browser-ChatGPT-Zusammenfassungen
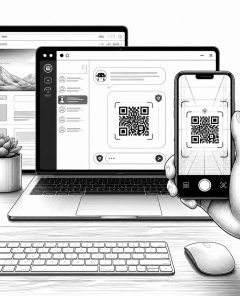
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „ChatGPhish“, wie Browser-basierte Prompt Injection die Zusammenfassungen von ChatGPT verfälschen kann. Der Angriff nutzt eine Vertrauenskette: Inhalte von Drittseiten werden in einem als „assistentenartig“ wirkenden UI-Kontext verarbeitet und ausgegeben. In einem Proof-of-Concept werden sogar Phishing-Hinweise eingebettet, einschließlich QR-Code-Varianten, die traditionelle Desktop-Schutzmechanismen umgehen. Für Unternehmen bedeutet das: KI-Browsing-Funktionen brauchen […]
 #Sophos
 #AmazonPrime
 #Bestseller

