


Warum US-Bürger gegen Rechenzentren mobilisieren – und was das für KI-Governance bedeutet
USA / LONDON (IT BOLTWISE) – In den USA wächst der Widerstand gegen Rechenzentren, obwohl viele Bürger kaum wissen, was in solchen Anlagen tatsächlich passiert. Statt eines gesamtstaatlichen KI-Rahmens werden lokale Bauprojekte blockiert – mit Verweisen auf Lärm, Energie- und Wasserverbrauch sowie Landkäufe. Laut Umfragen würde mittlerweile ein Großteil der US-Bevölkerung die Errichtung in der […]
CVE-2024-21182: WebLogic-Folge-CVE wird im KEV-Katalog nach aktiver Ausnutzung gelistet
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat die WebLogic-Sicherheitslücke CVE-2024-21182 nach nachweisbarer aktiver Ausnutzung in den KEV-Katalog aufgenommen. Die Schwachstelle (CVSS 7,5) ermöglicht laut Behörde das unautorisierte Übernehmen betroffener Oracle-WebLogic-Server über nicht authentifizierte Netzwerkzugriffe. Für Behörden des Federal Civilian Executive Branch gilt eine konkrete Umsetzungsfrist bis zum 4. Juni 2026, nachdem Oracle bereits […]
CISA nimmt WebLogic-Sicherheitslücke CVE-2024-21182 ins KEV-Register auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die Sicherheitslücke CVE-2024-21182 in Oracle WebLogic Server nachweislich aktiver Ausnutzung ins KEV-Register aufgenommen. Die Schwachstelle (CVSS 7,5) betrifft vor allem das Risiko von Systemübernahme durch nicht authentifizierte Angreifer mit Netzwerkzugriff. Oracle hat bereits im Juli 2024 gepatcht, doch viele Umgebungen sind offenbar noch nicht vollständig abgesichert. Für […]
Gamaredon missbraucht WinRAR-CVE-2025-8088 für GammaWorm- und GammaSteel-Ketten
KIEW / LONDON (IT BOLTWISE) – Der russische APT-Cluster Gamaredon setzt offenbar seine Angriffe gegen die Ukraine fort und nutzt dabei weiterhin eine WinRAR-Schwachstelle (CVE-2025-8088) für eine mehrstufige Malware-Kette. Im Zentrum steht GammaPhish als HTML-Application-Payload, die wiederum VBScript-Downloader nachlädt, darunter GammaWorm mit Persistenz und Tarnung über Netzfreigaben sowie USB. Zusätzlich liefert GammaSteel modulare Datendiebstahl-Funktionen, die […]
Kelp-DAO-Hacker wäscht nach Arbitrum-Freeze rund 220 Millionen Dollar ab
LONDON (IT BOLTWISE) – Nach dem Kelp-DAO-Bridge-Exploit hat der Angreifer den Großteil der nicht eingefrorenen Gelder über Privacy- und Liquiditätsrouten verschoben. Laut Arkham Intelligence sind von rund 220 Millionen US-Dollar nur etwa 1,7 Millionen in den ursprünglichen Wallets verblieben. Damit wird die klassische, adresse-by-adresse Rückverfolgung deutlich schwieriger – während ein großer eingefrorener Block bei Arbitrum […]
Meta behebt Kontoübernahme über KI-Supportbot bei Instagram
MENLO PARK / LONDON (IT BOLTWISE) – Meta hat eine Sicherheitslücke geschlossen, mit der Angreifer über den KI-Supportassistenten „Meta AI“ große Instagram-Konten übernehmen konnten. Das Vorgehen nutzte eine Logikschwäche in der Art, wie der Bot Sicherheitsdaten in einem falschen Ablauf verwertete. Betroffene erhielten offenbar keine Warnungen, und selbst zwei Faktor-Authentifizierung wurde in der Attacke ausgehebelt. […]
KI-Support-Chat von Meta als Angriffsvektor: Instagram-Accounts via Reset manipuliert
LONDON (IT BOLTWISE) – Angreifer haben am Wochenende Instagram-Accounts mit pro-Iranischer Bildsprache kurzzeitig kompromittiert, indem sie einen KI-Support-Bot zur Passwort- und E-Mail-Verknüpfung austricksten. Laut Berichten kursierten Anleitungen über Telegram, die genau diesen Reset-Workflow als Schwachstelle nutzten. Meta erklärte, das Problem sei behoben und betroffene Konten gesichert. Sicherheitsforscher warnen, dass Chatbots für sensible Konto-Routinen künftig ein […]
KI-getriebene Exploits machen Schwachstellenmanagement zum Zeitrennen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verkürzt Exploitation-Zyklen für bereits öffentlich gewordene Schwachstellen drastisch. Gleichzeitig bleiben Patch-Zeiträume in vielen Unternehmen hinterher und reißen die Lücke zwischen Meldung und Angriff weiter auf. Der Text zeigt, warum „einfach schneller patchen“ operativ oft nicht funktioniert und wie ein Modell aus Preempt, Validate und Mitigate die Abwehr in Echtzeit […]
KI-gesteuerte Ausnutzung macht Schwachstellenmanagement schneller – und andere Controls nötig
LONDON (IT BOLTWISE) – Neue KI-gestützte Angriffsabläufe verkürzen die Zeit von der Offenlegung einer Schwachstelle bis zur Ausnutzung in der Praxis auf Stunden. Während Angreifer ihre Prüf- und Reproduktionsketten automatisieren, hinken klassische Patch-Prozesse durch Betriebsrisiken und Change-Policies hinterher. Genau hier setzt der Wandel im Security-Betrieb an: Statt nur „schneller zu patchen“ müssen Teams zuerst vorpräventiv […]
BSI warnt: Schwere Sicherheitslücke in IBM WebSphere Application Server
BONN / LONDON (IT BOLTWISE) – Das BSI hat am 01.06.2026 eine Sicherheitswarnung für den IBM WebSphere Application Server veröffentlicht. Die gemeldete Schwachstelle kann laut Bewertung auch per Remote-Angriff ausgenutzt werden und erreicht einen Base-Score von 9,1 (hoch). Betroffen sind mehrere Versionen auf Linux, UNIX und Windows. Für Unternehmen bedeutet das: kurzfristige Patch- und Migrationsentscheidungen […]
BSI warnt vor SharePoint-RCE: CVE-2026-47294 trifft Windows und mehrere Server-Versionen
LONDON (IT BOLTWISE) – Das BSI hat am 01.06.2026 eine Sicherheitswarnung zu einer hochriskanten Schwachstelle in Microsoft SharePoint veröffentlicht. Betroffen sind Windows sowie mehrere SharePoint-Server-Varianten, während ein remoteangreifender, authentifizierter Akteur potenziell beliebigen Code ausführen kann. Die gemeldete Lücke trägt einen CVSS Base Score von 8,0 und erfordert zeitnahe Updates oder validierte Workarounds. Für IT-Teams bedeutet […]
BSI warnt: CUPS-Sicherheitslücke mit mehreren Schwachstellen (CVSS 7,6)
BERLIN / LONDON (IT BOLTWISE) – Das BSI aktualisiert seine Warnung zu CUPS und meldet mehrere Schwachstellen, die laut Einschätzung auch für Remote-Angriffe relevant sein können. Betroffen sind unter anderem UNIX- und Windows-Umgebungen sowie Linux-Distributionen inklusive Amazon Linux 2, Fedora, SUSE und openSUSE. Für die Lösung stehen Patches und Workarounds bereit, darunter ein SUSE Security […]
BSI warnt vor xz-Sicherheitslücke mit CVSS 9,8: Linux/Container betroffen
LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer kritischen xz-Sicherheitslücke veröffentlicht und stuft sie mit CVSS 9,8 als hoch ein. Betroffen sind mehrere Linux- und UNIX-Umgebungen sowie gängige Distributionen und Container-Betriebssysteme. Im Kern geht es um eine Schwachstelle, die bei Ausnutzung Remote-Angriffe bis zur Codeausführung ermöglichen kann. Für Betreiber bedeutet das vor […]
BSI warnt vor Apache-Kafka-Lücke (CVE-2026-41115) unter Linux/UNIX
LONDON (IT BOLTWISE) – Das BSI stuft eine neue Apache-Kafka-Sicherheitslücke als Risiko mit niedriger Stufe ein, warnt aber vor einem Remote-Angreifer, der Informationen offenzulegen kann. Betroffen sind insbesondere Linux- und UNIX-Umgebungen sowie Kafka-Versionen 4.0.0 bis 4.3.0. Für Unternehmen bedeutet das: Updates und Workarounds müssen schnell in den Betrieb eingebunden und anhand der eigenen Exponierung priorisiert […]
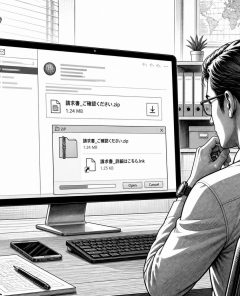
Operation XENOFISCAL: Xeno RAT per Pashto-LNK und mshta.exe gegen Afghan Finance
KABUL / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben die gezielte Kampagne „Operation XENOFISCAL“, bei der die Gruppe SideCopy offenbar mit Pashto-sprachigen LNK-Dateien und einem mehrstufigen mshta.exe/HTA-Ablauf das afghanische Finanzministerium angreift. Im Fokus stehen Spear-Phishing-Ziparchive, obfuscated JavaScript im Speicher und eine Registry-Persistenz, die sich wie ein Microsoft-Edge-Mechanismus tarnt. Die Hinterlassenschaften reichen von TCP-basierter Fernsteuerung bis zu […]
EDR operationalisieren: Wie Resilienz ohne Alert-Overload gelingt
BERLIN / LONDON (IT BOLTWISE) – Viele Organisationen besitzen inzwischen EDR, scheitern aber an der operativen Umsetzung: Alert-Volumen überlasten Teams, Untersuchungen dauern zu lange und Reaktionskapazitäten bleiben knapp. Der Hebel liegt deshalb weniger im „mehr Erkennen“, sondern im nachhaltigen Betrieb – mit dynamischer Hardening-Logik vor dem Zugriff und Managed Detection & Response (MDR), die den […]
Kelp-DAO-Hacker wäscht fast alle 220 Mio. US-Dollar – Asset-Recovery rückt in die Ferne
NEW YORK / LONDON (IT BOLTWISE) – On-Chain-Analysen zeigen, dass der Kelp-DAO-Bridge-Hacker nach dem LayerZero-Exploit nahezu das gesamte Volumen von rund 220 Millionen US-Dollar über Privacy-Rails wie THORChain, Wasabi, Tornado Cash und Umbra verschoben hat. Übrig bleibt nur ein kleiner Restbetrag von etwa 1,7 Millionen US-Dollar in der Ursprungstankstelle des Angreifers. Damit schließt sich für […]
CVE-2026-41089: Netlogon-Lücke unter Windows wird offenbar aktiv ausgenutzt
BRÜSSEL / LONDON (IT BOLTWISE) – Behörden und Branchenexperten warnen, dass Angreifer die kritische Windows-Netlogon-Schwachstelle CVE-2026-41089 in realen Angriffen ausnutzen. Die Lücke mit CVSS 9,8 kann laut Einschätzung zu Remote Code Execution auf betroffenen Systemen führen – und zwar ohne vorherige Anmeldung. Microsoft hat das Problem im Rahmen des Patch Tuesday am 12. Mai 2026 […]
Dashlane meldet Brute-Force auf 2FA: Zugriff auf <20 verschlüsselte Vaults
BERLIN / LONDON (IT BOLTWISE) – Dashlane warnt vor einem Brute-Force-Angriff, der auf bestimmte Nutzerkonten abzielte und versucht hat, 2FA-Schutzmechanismen zu umgehen. In wenigen Fällen konnten Angreifer auf verschlüsselte Vault-Daten zugreifen und diese herunterladen, wie der Passwortmanager nun öffentlich macht. Betroffene Nutzer wurden direkt informiert, gleichzeitig betont Dashlane, dass Master-Passwörter weiterhin Voraussetzung für jede Entschlüsselung […]
Dashlane meldet Brute-Force-Angriff: Bis zu 20 Privat-Accounts betroffen
PARIS / LONDON (IT BOLTWISE) – Dashlane hat offengelegt, dass ein Brute-Force-Angriff bei wenigen Privatkunden dazu führte, dass Angreifer verschlüsselte Tresor-Daten herunterladen konnten. Ziel war offenbar, 2FA- und Geräte-Registrierungsmechanismen zu umgehen, um neue Endgeräte an bestehenden Konten anzumelden. Das Unternehmen hat die betroffenen Nutzer direkt informiert und betont, dass die Tresore ohne Master Password nicht […]
DriveSurge missbraucht zTDS für ClickFix- und FakeUpdates-Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor DriveSurge-Kampagnen, die über tausende kompromittierte Websites gefälschte Browser-Updates und ClickFix-Kommandos ausspielen. Dahinter steht ein Traffic-Distribution-System namens zTDS, das Besucher profilbasiert umleitet und passende Lures verteilt. Besonders kritisch: Die Kettenangriffe funktionieren als „Initial Access Broker“ im Pay-per-Install-Modell. Dadurch können Folgeangriffe praktisch skalieren, während betroffene Seitenbetreiber oft lange nichts bemerken. […]
Instagram: KI-Chatbot ermöglicht Hackerübernahmen trotz fehlender Mehrfaktor-Authentifizierung
LONDON (IT BOLTWISE) – Hacker sollen eine Schwachstelle in Metas KI-gestütztem Support ausgenutzt haben, um Instagram-Konten zu übernehmen. Entscheidend war, dass Angreifer den Chatbot dazu brachten, Kontoänderungen anzustoßen, etwa E-Mail-Adressen auszutauschen und danach Reset-Codes für das neue Konto abzurufen. Betroffene Konten wurden laut Berichten teils zeitweise gesperrt, bis Meta den Fehler behob und die Accounts […]
Malaysia startet Altersverifikation für Social-Media-Konten unter 16 Jahren
KUALA LUMPUR / LONDON (IT BOLTWISE) – Malaysia setzt die Regeln durch, die Millionen Kinder unter 16 Jahren vom Erstellen von Social-Media-Konten ausschließen. Plattformen mit mindestens 8 Millionen Nutzerinnen und Nutzern im Land müssen Altersprüfungssysteme einführen und minderjährige Zugänge blockieren. Familien begrüßen die Maßnahme teils, Kritiker warnen jedoch vor Datenschutzrisiken und möglicher Umgehung. Entscheidender Streitpunkt: […]
Meta: KI-Supportbot ließ sich für Instagram-Account-Hijacking missbrauchen
LONDON (IT BOLTWISE) – Hacker haben laut Meta einen KI-gestützten Supportbot ausgenutzt, um fremde Instagram-Konten zu übernehmen. In den Berichten wird beschrieben, wie die Assistenten-Dialoge den Angriff in Richtung Passwort-Reset beschleunigten und dabei sogar Schutzmechanismen umgehen halfen. Meta bestätigte die Störung und erklärte, sie inzwischen behoben zu haben. Für Unternehmen wird damit erneut sichtbar, wie […]
 #Sophos
 #AmazonPrime
 #Bestseller

