
LONDON (IT BOLTWISE) – Trezor hat in drei Safe-5-Wallets, die über den Reseller CryptoBilis verkauft wurden, versteckte Implantate gefunden. Diese zusätzlichen Leiterplatten sollen Recovery Phrases von der Wallet-Anzeige ablesen und über ein mobiles Netzwerk an Server der Angreifer übertragen können. Zwar stoppt das Firmware-Update 2.13.1 das Auslesen bei Wallets, die es nutzen, doch bereits zuvor „eingefangene“ Backups bleiben laut Trezor ein Risiko. Das Unternehmen rät seit März-Bestellungen aus dem Reseller-Netzwerk zum Umzug auf eine neue Wallet mit neuer Recovery Phrase.
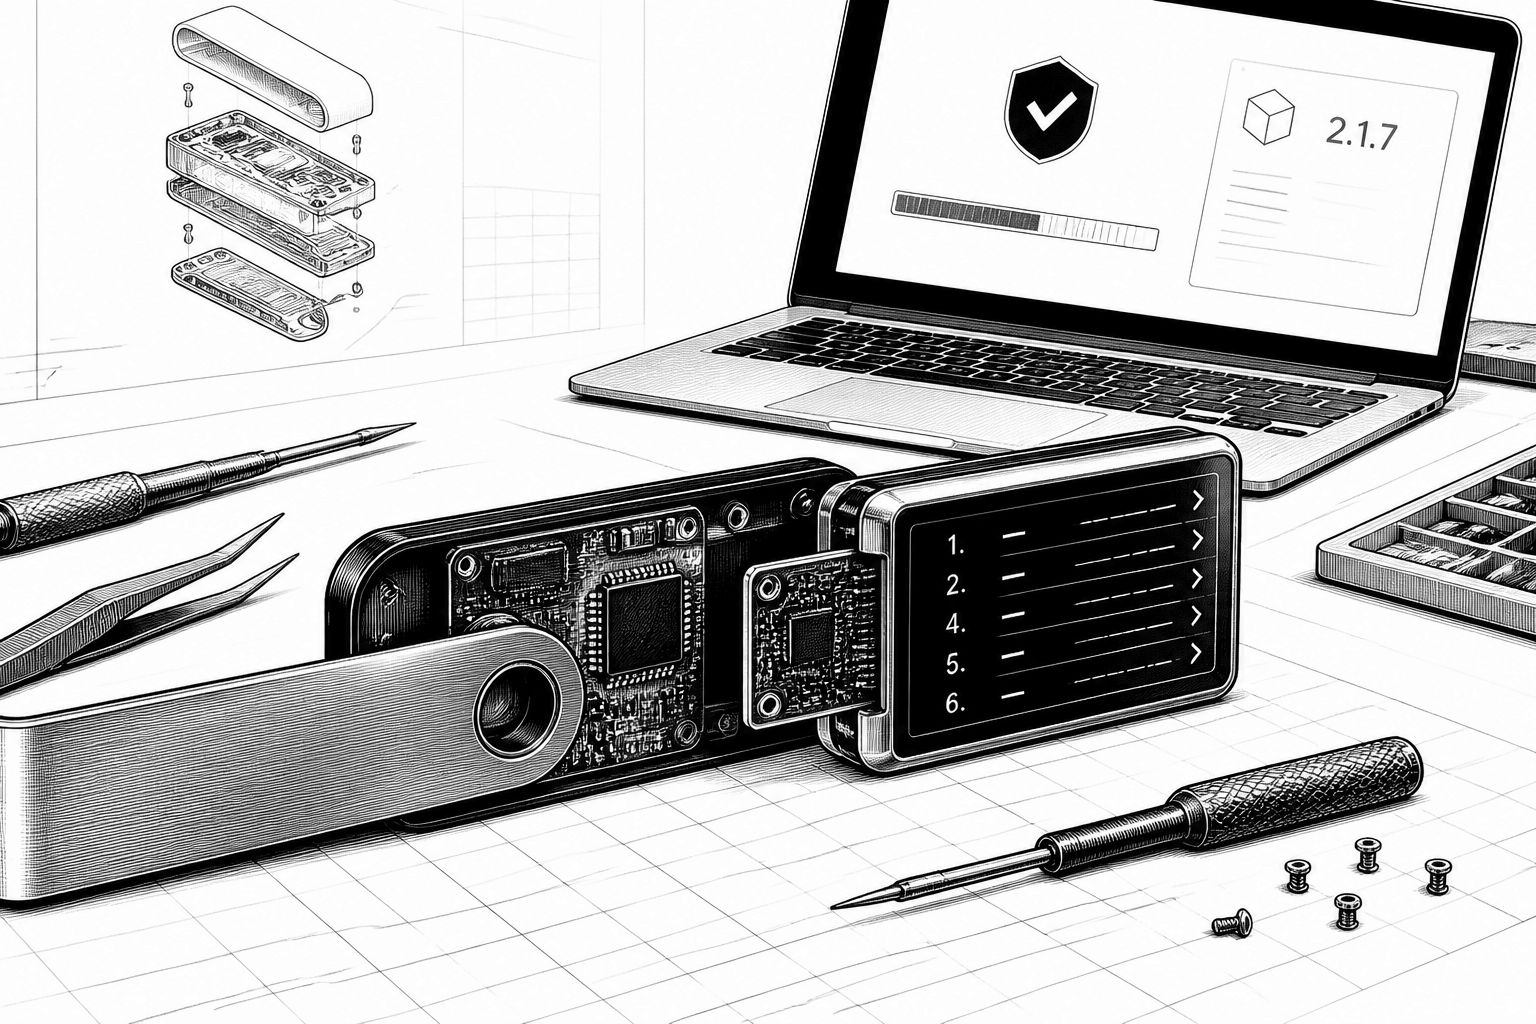
Die Meldung kommt für viele Nutzer von Hardware-Wallets besonders unbequem: Trezor bestätigt, dass in drei Safe-5-Geräten, die über den Reseller CryptoBilis in Südostasien vertrieben wurden, ein verstecktes Implantat steckt. Dabei handelt es sich laut Hersteller nicht um einen Fehler in der Wallet-Software, sondern um eine zusätzliche Schaltung zwischen der Hauptplatine und dem Display. Das zentrale Risiko liegt in der Backup-Erstellung und -Wiederherstellung: Sobald die Wallet die Recovery Phrase auf dem Bildschirm anzeigt oder diese beim Restore in das Gerät eingegeben wird, kann die Zusatzschaltung den Text abgreifen und weiterleiten.
Technisch beschreibt Trezor den Ablauf recht konkret. Das Implantat soll die Recovery Phrase erfassen, die während des Backup-Prozesses auf dem Display erscheint, und die Daten anschließend über ein mobiles Netzwerk an einen Server unter Kontrolle der Angreifer senden. Es nutzt dabei eine Verschlüsselung, damit der Inhalt unterwegs nicht „offen“ lesbar ist. Wenn die Verbindung nicht sofort klappt, speichert die Schaltung die Informationen offenbar lokal und versucht wiederholt, bis die Übertragung gelingt. Wichtig ist auch die Abgrenzung: Das Implantat verändert nach Trezors Befund nichts an der Firmware und auch nicht am Secure Element der Safe-5-Wallet.
Für die Betroffenen ist der zweite Teil der Geschichte mindestens genauso relevant: Nicht jede Wallet-Änderung schützt automatisch vor dem bereits erfassten Material. Trezor hat deshalb eine Firmware-Aktualisierung veröffentlicht, Version 2.13.1, die nach Unternehmensangaben das bisher gefundene Verhalten bei Wallets stoppt, die die neue Software ausführen. Die Einschränkung nennt Trezor dabei ausdrücklich: Das Update kann nicht gegen ein Backup schützen, das schon vor dem Update „captured“ wurde. Entsprechend bleibt die Empfehlung klar: Wer eine Trezor seit März über CryptoBilis gekauft hat, soll seine Bestände zu einer neuen Wallet mit neuer Recovery Phrase umziehen, und das alte Wiederherstellen der vorhandenen Phrase auf einem anderen Gerät löst das Problem nach Herstellerangaben nicht.
Gleichzeitig liefert Trezor die Einordnung, wie groß die bisherige Sicht auf das Thema ist. Die drei betroffenen Wallets wurden zwischen dem 20. August und dem 23. September erworben, und das Unternehmen gibt an, bislang nur Implantate in Safe-5-Geräten gefunden zu haben, die vom Reseller verkauft wurden. Für andere Reseller oder andere Trezor-Modelle nennt Trezor bislang keine entsprechenden Funde. Nach den ersten Meldungen hat das Unternehmen zudem bestätigt, dass bisher keine der drei Besitzer einen Verlust erlitten hat; dabei ist ein wichtiger Punkt: Trezor weist darauf hin, dass Hardware-Wallets selbstverwaltet sind und das Unternehmen daher keine Salden einsehen kann. Zur Abklärung nimmt Trezor Wallets im Labor unter die Lupe und bewertet zusätzlich Fotos der Geräteinsides, wie viele genau das sind, bleibt zunächst offen.
Markt- und Lieferkettenkontext spielt hier eine entscheidende Rolle, weil CryptoBilis nicht immer als Risikoherd galt. Laut Trezor war der Reseller bis zum 9. Oktober offiziell im Handel für die Geräte in Südostasien. In diesem Zeitraum begannen andere Beobachtungen: Ledger untersuchte später Berichte über Verluste bei Kunden, nachdem offenbar ebenfalls unbefugte, versteckte Komponenten auf echten Geräten gefunden wurden. Ledger beschrieb, dass Angreifer genuine Geräte mit Zusatzbauteilen ausstatteten, die die Recovery Phrase während des Setups abgreifen sollten, bevor sie die Wallets in einer koordinierten Aktion entleerten. Trezor sagt, die Funktionsweise seiner Implantate ähnele dem Muster, das Ledger für die eigenen Wallets beschrieben habe, mit Anpassungen an die Anzeige- und Interaktionslogik des Safe-5-Displays.
Auch die Reaktion im Vertrieb zeigt, wie ernst das Thema jetzt genommen wird. Trezor will die Reseller-Abdeckung deutlich enger fassen und hat nach eigener Aussage die Partnerlandschaft um etwa 80% gekürzt, dabei „vertrauenswürdige“ Vertriebsstellen reduziert, die seiner Ansicht nach kein akutes Risiko darstellten, aber die strengeren neuen Regeln nicht einhalten konnten. In einem Partner-Schreiben vom 13. Oktober hieß es zudem, dass die betroffenen Reseller keine neue Ware erhalten, vorhandene Bestände aber noch bis zum 1. Januar 2027 verkaufen dürften, bevor sie aus der Liste autorisierter Händler entfernt werden. Parallel dazu lautet die operative Sicherheitsstrategie gegenüber Kunden: Wallets nicht öffnen oder „testen“ durch Wiegen/Manipulation, keine Recovery Phrase weitergeben, keine „Replace“-Angebote von mutmaßlichen Betrügern akzeptieren und bei Unsicherheit den Support kontaktieren.
Für die nächsten Wochen wird entscheidend sein, welche zusätzlichen Ergebnisse aus der laufenden Untersuchung folgen. Trezor sagt, es werde ein Update veröffentlichen, falls Implantate außerhalb der CryptoBilis-Wallets oder in anderen Safe-5-Geräten bestätigt werden, falls Berichte über verlorene Gelder eintreffen, die mit den Implantaten zusammenhängen, oder wenn neue Schutzmechanismen freigeben werden. Bis dahin verschiebt sich für Unternehmen und Security-Verantwortliche die Praxis meist von „Technik gekauft, Risiko klein“ hin zu „Lieferkette und Geräteintegrität sind Teil des Modells“: Firmware-Updates wie 2.13.1 sind notwendig, aber sie ersetzen nicht den korrekten Umgang mit Backups, insbesondere dann nicht, wenn die Erfassung bereits vor dem Patch passiert sein könnte.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Trezor warnt: Implantate in Safe-5-Wallets können Recovery Phrases abgreifen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Trezor warnt: Implantate in Safe-5-Wallets können Recovery Phrases abgreifen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Trezor warnt: Implantate in Safe-5-Wallets können Recovery Phrases abgreifen« bei Google Deutschland suchen, bei Bing oder Google News!