
GRAZ/WIEN / LONDON (IT BOLTWISE) – Beim Umzug auf ein neues Android-Smartphone können Datentransfer-Apps zur Schwachstelle werden. Forschende der TU Graz und des A-SIT haben in sieben Hersteller-Tools kritische Sicherheitslücken gefunden. In WLAN-Nähe könnten Angreifer damit laut Studie private Daten wie Fotos, Kontakte und sogar Zugangsdaten auslesen. Zusätzlich ist in Einzelfällen das Einschleusen von Schadsoftware über manipulierte App-Pakete möglich.
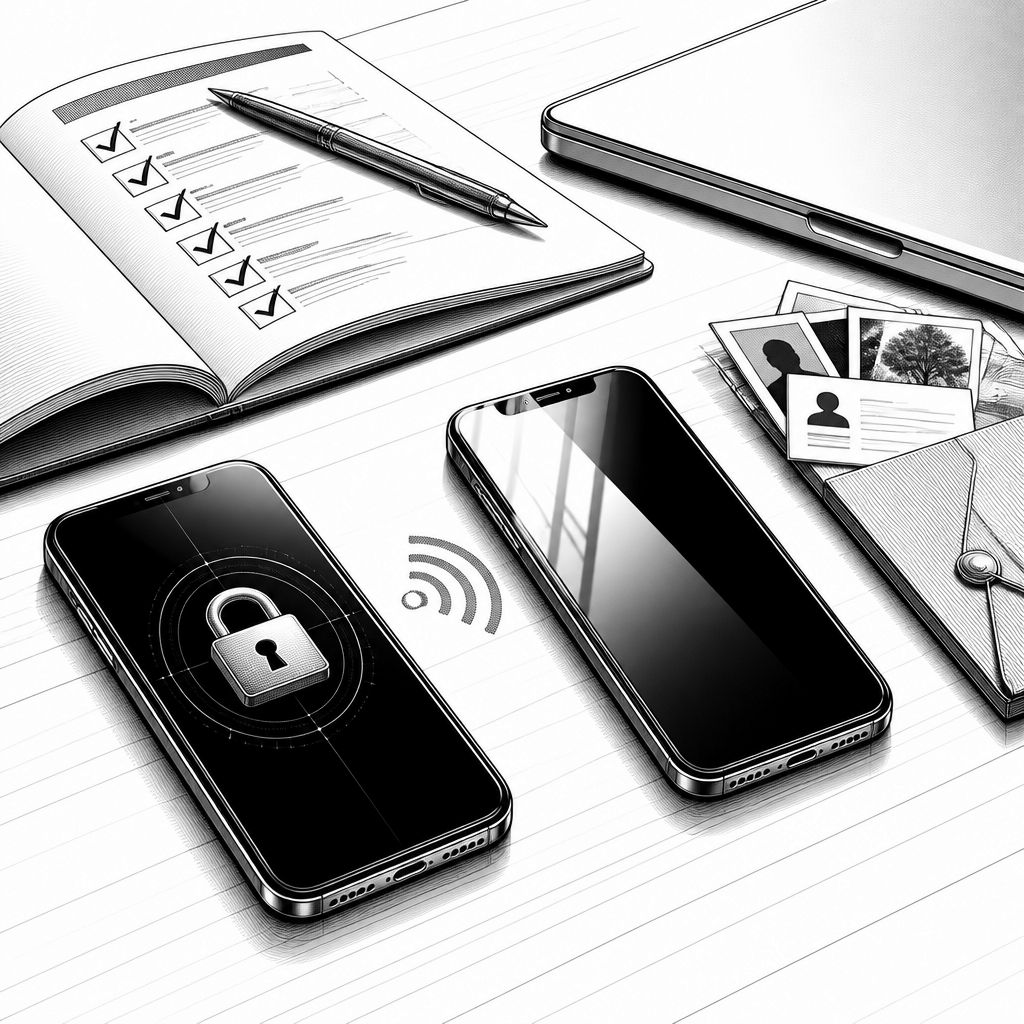
Wer seine Daten beim Smartphone-Wechsel über „Switch“- oder Klon-Tools übernimmt, erwartet vor allem Komfort: Kontakte, Fotos und Chats sollen in Minuten von A nach B wandern. Genau hier setzt die aktuelle Warnung an, die von Forschenden der TU Graz gemeinsam mit dem A-SIT in Wien ausgeht. Hintergrund: Viele dieser Android-Apps stellen eine direkte WLAN-Verbindung zwischen zwei Geräten her und verarbeiten die übertragenen Daten dann über den gleichen Funkkanal. Wenn dabei Sicherheitsmechanismen fehlen oder fehlerhaft umgesetzt sind, kann die Umzugssituation zur Angriffsfläche werden.
Im Fokus stehen sieben untersuchte Anwendungen: Google „Switch“, Honor „Device Clone“, Huawei „Phone Clone“, Oppo „Clone Phone“, Samsung „Smart Switch“, Vivo „EasyShare“ sowie Xiaomi „Mi Mover“. Die Forschenden berichten, dass in allen sieben kritische Schwachstellen identifiziert wurden. Wichtig ist dabei die zeitliche Einordnung: Die Hersteller haben nach den Meldungen Sicherheitsupdates bereitgestellt, sodass die Risiken in der Praxis stark davon abhängen, ob die App-Versionen auf beiden Telefonen aktuell sind. Das Problem betrifft damit nicht nur die reine Übertragung, sondern auch die Sicherheitsarchitektur, die im Zusammenspiel zwischen „Quellgerät“ und „Zielgerät“ greifen muss.
Technisch wird es besonders brisant, weil die Tools typischerweise keine „versteckte“ Übertragungsstrecke nutzen, sondern eine Verbindung über WLAN aufbauen, um die Daten schnell zu spiegeln. Laut Studie genügt es in Innenräumen schon, dass sich ein Angreifer in der Funkreichweite befindet: genannt werden etwa 20 bis 45 Meter, während die zum Angriff benötigte Ausrüstung laut den Forschenden für unter 100 Euro beschaffbar sein soll. Unter diesen Bedingungen könnten Angreifer Daten abgreifen – von Fotos und Kontakten über SMS bis hin zu Gesundheitsdaten. Ebenso werden als potenziell betroffene Kategorien WLAN-Passwörter und Zugangsdaten genannt, also genau jene Informationen, die im Alltag häufig über Apps und Konten verteilt werden.
Neben dem reinen Abgreifen über die Übertragungskette beschreiben die Forschenden auch einen zweiten Szenariotyp: In einzelnen Fällen soll es möglich gewesen sein, über manipulierte App-Pakete Schadsoftware auf das neue Smartphone zu schleusen. Das adressiert nicht nur die Frage, wie Daten während der Migration geschützt sind, sondern auch, wie der App-Installations- und Paketpfad in der Praxis validiert wird. Entscheidend ist dabei: Selbst wenn ein Umzugstool „nur“ als Brücke zwischen zwei Geräten gedacht ist, muss es das Vertrauen in die beteiligten Komponenten lückenlos absichern – von der Authentifizierung bis zur Integritätsprüfung. Dass die Forschenden die Sicherheitslücken vor Veröffentlichung an die Hersteller gemeldet haben, unterstreicht zudem, dass es sich um konkrete technische Befunde und nicht um reine Hypothesen handelt.
Für Nutzerinnen und Nutzer leitet sich daraus eine einfache, aber wirkungsvolle Handlungslogik ab. Vor dem Umzug sollten sie im Play Store prüfen, ob die aktuellste Version der jeweiligen Datentransfer-App auf beiden beteiligten Telefonen installiert ist. In manchen Fällen reicht das Update der Umzugs-App nicht aus; erforderlich kann zusätzlich ein Update des gesamten Betriebssystems sein, weil Sicherheitskorrekturen auch auf Framework- oder Betriebssystemebene greifen. Gerade im Unternehmensumfeld, wo Geräteflotten oft nach festen Wartungsfenstern ausgerollt werden, lohnt sich deshalb eine kurze Priorisierung: Datentransfer-Tools sollten in die gleiche Sicherheitsdisziplin wie Browser, Messaging-Clients und Passwortmanager eingehen.
Aus Marktsicht ist das Ergebnis weniger überraschend als es klingt. Hersteller-Apps zum Datenumzug sind zwar auf Benutzerfreundlichkeit optimiert, operieren aber in einem Moment hoher Datenkonzentration: Zwischen der Freigabe der Geräte, dem Aufbau der Verbindung und dem Abschluss des Transfers liegen genau die Zeitfenster, in denen Angreifer in Reichweite sein und Schwachstellen ausnutzen können. Gleichzeitig zeigt die Untersuchung, dass selbst etablierte Anbieter beim Thema „sicherer Pairing- und Transfer-Mechanismus“ Fehler machen können. Für die KI-Entwicklung im weiteren Sinne bedeutet das außerdem: Auch wenn die Mehrzahl der Migrationstools nicht direkt KI-basierte Modelle einsetzt, entscheidet die sichere Datenübertragung darüber, ob nachgelagerte Workflows – etwa Migration von Profilen in Unternehmens-Apps – überhaupt vertrauenswürdig sind.
Damit rückt ein praktischer Punkt in den Vordergrund: Die „richtige“ Nutzung eines Umzugstools hängt nicht nur vom Prozess ab, sondern auch vom Sicherheitszustand der beteiligten Systeme. Für Organisationen, die viele Gerätewechsel koordinieren, kann es sinnvoll sein, eine interne Checkliste zu etablieren, die vor dem Transfer zwingend Updates auf App- und OS-Ebene verlangt. Insgesamt zeigt die Meldung von TU Graz und A-SIT, dass Datenmigration nicht automatisch automatisch „sicher“ ist – sie muss sicher implementiert, korrekt gepatcht und im eigenen Risikoempfinden aktiv überprüft werden. Wer die App-Versionen aktuell hält, senkt das Risiko nach den vorliegenden Erkenntnissen spürbar; wer es nicht tut, setzt beim Umzug potenziell genau die sensiblen Daten frei, die man eigentlich gerade schützen möchte.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Unsichere Android-Datenumzugs-Apps: Forscher warnen vor WLAN-Angriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Unsichere Android-Datenumzugs-Apps: Forscher warnen vor WLAN-Angriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Unsichere Android-Datenumzugs-Apps: Forscher warnen vor WLAN-Angriffen« bei Google Deutschland suchen, bei Bing oder Google News!