


LONDON (IT BOLTWISE) – Microsoft meldet Anmeldeprobleme für Windows-11-Domänenbenutzer, die durch September-Updates ausgelöst werden können. Betroffen sind vor allem Windows-11-Versionen 26H1, 25H2 und 24H2, darunter nach Angaben des Herstellers auch Konstellationen mit KB5124008. In solchen Fällen verlieren durch Credential Guard geschützte Computerkonten den sicheren Kanal zur On-Premises-Active-Directory-Domäne. Ein vollständiger Fix ist noch in Arbeit, während Administratoren bereits Workarounds per manueller Deaktivierung, Richtlinienrücknahme oder Registry-Anpassung nutzen können.
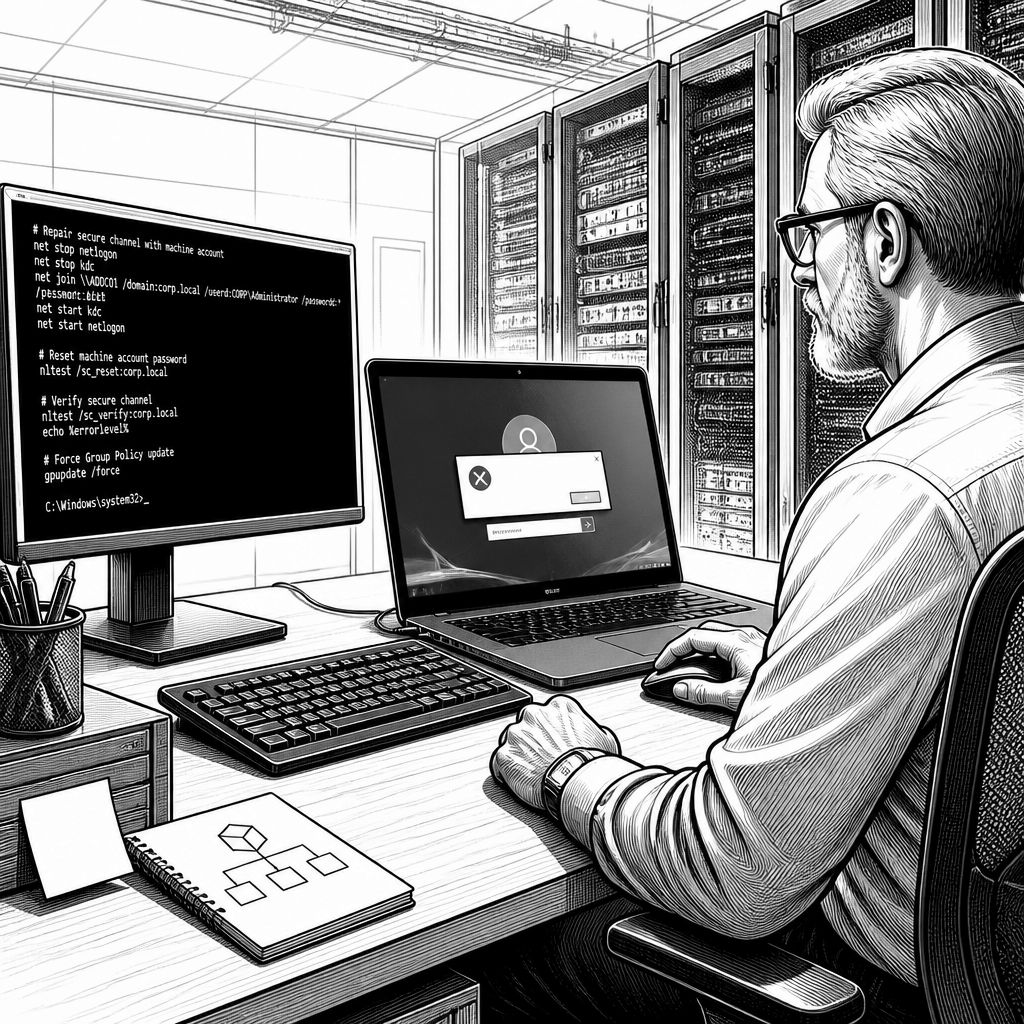
Der September-Patchzyklus für Windows 11 war in der Praxis zuletzt ohnehin kein Selbstläufer: Nach mehreren Störungen, die im Betrieb großer Domänenumgebungen sichtbar wurden, kommt nun eine weitere Variante hinzu, die konkret den Domänen-Login betrifft. Microsoft weist darauf hin, dass bestimmte Windows-Domänenbenutzer nach den September-Updates keine Anmeldung an der Windows-Oberfläche mehr zuverlässig durchführen können. Entscheidend ist dabei weniger „Windows 11 an sich“, sondern die Kombination aus verwendeter Windows-Domänenumgebung und einer erzwungenen Aktivierung eines neuen Features, das die Identitätsbehandlung auf Client-Seite umstellt. Für Administratoren heißt das: Wer Update-Rollouts routinemäßig auf „irgendein Patchday“-Schienen fährt, muss für Domänen-Setups künftig stärker auf Feature-Konfigurationen prüfen, nicht nur auf Buildnummern.
Konkret beschreibt Microsoft das Problem so, dass Domänenbenutzer unter Windows 11 Anmeldeprobleme bekommen können, wenn die September-Updates mit entsprechender Konfiguration einen Mechanismus aktivieren, der in dieser Form nicht zur bestehenden Server-Landschaft passt. Besonders schmerzhaft ist die Wirkung auf Computerkonten, die durch Credential Guard geschützt sind: Laut Hersteller kann eine betroffene Konstellation dazu führen, dass diese Konten den „Secure Channel“ zu ihrer On-Premises-Active-Directory-Domäne verlieren. Als Folge werden eigentlich gültige Zugangsdaten bei der Windows-Anmeldung nicht mehr akzeptiert, sofern die Anmeldung nicht offline über den lokalen Cache erfolgt. In der Benutzererfahrung kann das in einer Warnmeldung münden, die auf eine beschädigte Vertrauensbeziehung zwischen dem jeweiligen PC und der Domäne hindeutet – ein Symptom, das in der Fehlersuche schnell Richtung Replikations-, Zeit- oder Vertrauensproblem abdriftet, obwohl die Auslöserkette hier beim Client-Update beginnt.
Als technische Ursache nennt Microsoft die erzwungene Aktivierung eines Features namens „Machine Identity Isolation“. Dieses Feature wird laut Microsoft nur in Verbindung mit Windows Server 2025 unterstützt. Sobald Domaincontroller in der Domäne auf älteren Windows-Server-Versionen basieren, sollen die beschriebenen Anmeldeprobleme auftreten. Damit verschiebt sich der Schwerpunkt für IT-Teams: Sie müssen beim Patchen nicht nur beachten, welche Client-Builds betroffen sind, sondern auch, welche Server-Generation die Domänenrolle prägt. Betroffen sind laut Microsoft die Windows-11-Versionen 26H1, 25H2 und 24H2; in diesen Fällen kann unter anderem die Installation des Updates KB5124008 der Auslöser sein. Dass im Netz bereits Beschwerden zu genau dieser Kombination passen, ordnet sich damit als Muster ein: Eine Feature-Einführung auf dem Client, die auf einer unpassenden Server-Fähigkeit „landet“, wirkt dann wie ein Identitäts- und Vertrauensbruch.
Microsoft will das Verhalten mit einem zukünftigen Update entschärfen, die unmittelbare Abhilfe steht jedoch jetzt schon als Reihe von Workarounds bereit. Administratoren können Machine Identity Isolation auf den betroffenen Systemen manuell deaktivieren; wie das im Detail funktioniert, hängt davon ab, auf welchem Weg das Feature zuvor aktiviert wurde. Ist die Aktivierung über Intune- oder Gruppen-Richtlinien erfolgt, muss sie auch an derselben Stelle wieder rückgängig gemacht werden. Genau hier liegt in der Praxis oft die größte Fehlerquelle: Teams deaktivieren im falschen Layer, etwa nur lokal, während eine zentrale Richtlinie den Zustand wiederherstellt – danach tritt das Verhalten bei neuen Policy-Refreshes erneut auf. Erfolgt die Aktivierung hingegen über die Registry, muss der Wert „MachineIdentityIsolation“ in zwei Pfaden auf 0 gesetzt werden: HKLMSYSTEMCurrentControlSetControlLsa sowie HKLMSOFTWAREPoliciesMicrosoftWindowsDeviceGuard. Danach sind ein Neustart der betroffenen Geräte und die anschließende Reparatur des sicheren Kanals erforderlich.
Für die Wiederherstellung nennt Microsoft einen PowerShell-Befehl, der den Secure Channel zur Domäne wieder zurücksetzen soll: „Test-ComputerSecureChannel -Repair -Credential (Get-Credential)“. Technisch betrachtet ist das weniger „Zauberei“ als ein strukturierter Reparaturversuch für das Trust-Objekt bzw. den Kanal, über den Client und Domäne ihre Authentifizierungsbeziehung aufbauen. Relevant ist hier auch die Reihenfolge: Erst Feature-Zustand korrigieren (damit die Client-Seite nicht in einem unpassenden Identitätsmodus bleibt), dann den Neustart durchführen, und anschließend den Trust-Kanal reparieren. Ohne diese Reihenfolge kann das System zwar scheinbar wieder „verbunden“ wirken, aber beim nächsten Policy- oder Feature-Zustandswechsel erneut in den problematischen Pfad geraten.
Für die weitere Betriebspraxis bedeutet das vor allem: Rollout-Strategien müssen domänenspezifischer werden. Wer in großen Umgebungen Windows-Updates automatisiert ausrollt, sollte insbesondere bei Feature-Änderungen stärker nach „Unterstützungsgrenzen“ zwischen Client und Server filtern. Eine Domänenlandschaft mit älteren Domaincontrollern sollte entsprechend als Risikoetappe betrachtet werden, bis der von Microsoft angekündigte Fix verfügbar ist. Gleichzeitig zeigt der Vorfall, wie eng Credential Guard, Secure Channel und Trust-Mechaniken miteinander verzahnt sind: Ein Client-seitiger Identitätsmodus kann auf Serverseite wie eine Vertrauensunterbrechung wirken, selbst wenn die Domäne selbst technisch korrekt läuft. Entscheidend ist daher, dass Administratoren nicht nur auf die nächste Patch-Iteration warten, sondern ihre aktuellen Workarounds sauber dokumentieren und im Incident-Prozess als „Domänen-Login nach September-Updates“ als konkrete Hypothese verankern.
Weil keine globale Standardlösung existiert, sondern der richtige Eingriff vom Aktivierungsweg der Funktion abhängt, sollten Teams ihre Inventardaten prüfen: Woher kommt Machine Identity Isolation in der eigenen Landschaft – aus Intune, aus Gruppen-Richtlinien oder über Registry-Overrides? Genau daraus leitet sich ab, welche Maßnahme zum schnellsten Rollback führt, ohne Nebeneffekte zu riskieren. Sobald der angekündigte Update-Fix bereitsteht, kann dieser dann als strukturelle Korrektur in den regulären Wartungszyklus eingeplant werden. Bis dahin bleibt der klare Fokus: Betroffene Windows-11-Clients in 26H1, 25H2 und 24H2 identifizieren, Machine Identity Isolation konsistent zurücksetzen, Secure Channel reparieren und den Domänenlogin anschließend gezielt verifizieren – mit Blick darauf, ob die Anmeldung wieder online zur Domäne gelingt oder weiterhin nur über lokalen Cache funktioniert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Windows-11-Update sperrt Domänen-Login: Ursache „Machine Identity Isolation“" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Windows-11-Update sperrt Domänen-Login: Ursache „Machine Identity Isolation“" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Windows-11-Update sperrt Domänen-Login: Ursache „Machine Identity Isolation“« bei Google Deutschland suchen, bei Bing oder Google News!