


LONDON (IT BOLTWISE) – Angreifer nutzen eine kritische Schwachstelle im WooCommerce-Plugin „Wholesale Lead Capture“, um ohne Login beliebige Dateien hochzuladen. Dabei können sie PHP-Webshells einschleusen und so auf dem Server der betroffenen WordPress-Installation Code ausführen. Betroffen sind Versionen bis einschließlich 2.0.3.1. Für Betreiber rückt insbesondere die Suche nach neuen oder unerwarteten.php-Dateien in den Upload-Verzeichnissen sowie nach verdächtigen AJAX-Anfragen an „admin-ajax.php“ in den Fokus.
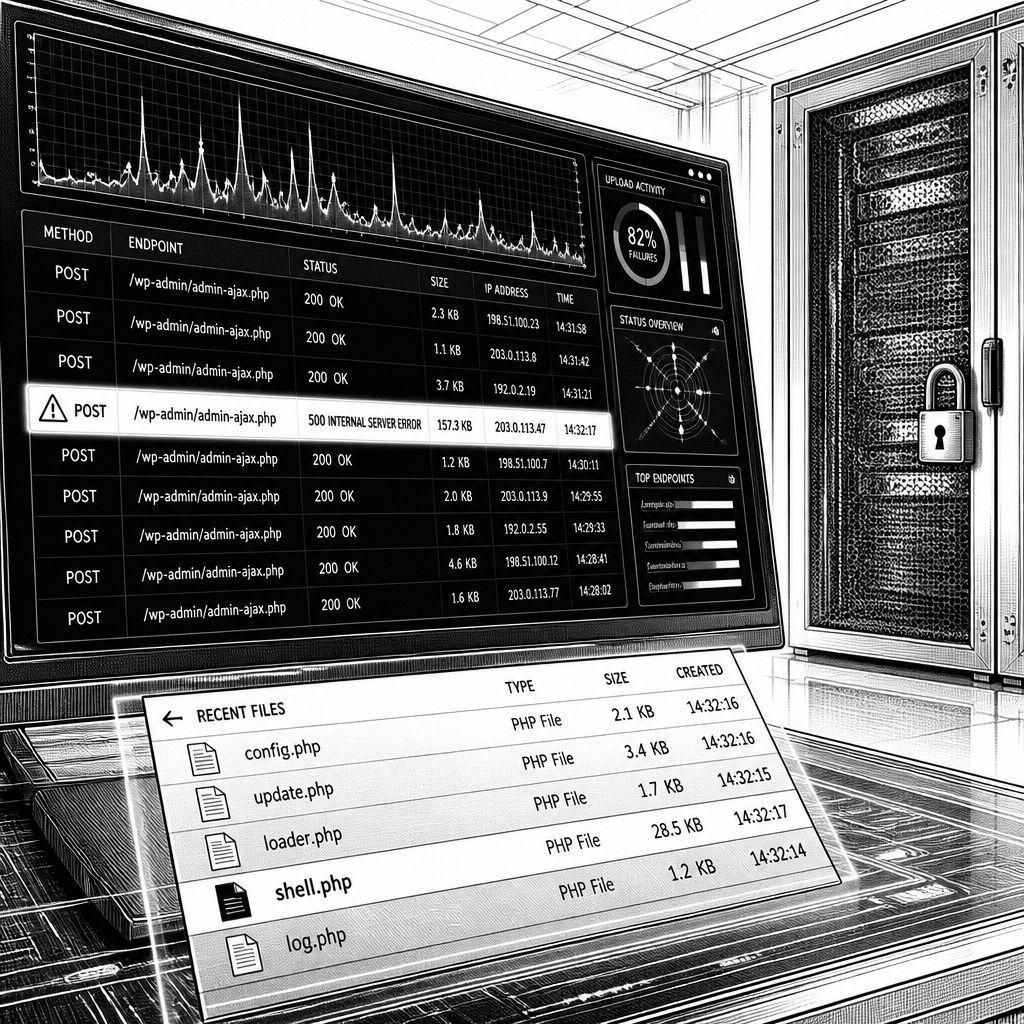
Im Umfeld von WordPress-Plugins setzt sich eine bekannte Angriffsspur fort: Fehlende Validierung beim Dateiupload wird zur Eintrittskarte für Remote-Code-Execution. Konkret melden Sicherheitsrecherchen, dass Angreifer die Schwachstelle in „WooCommerce Wholesale Lead Capture“ ausnutzen, einem Premium-Plugin mit mehr als 6.000 aktiven Installationen. Der Kern der Problematik liegt in einer AJAX-Funktion namens „wwlc_file_upload_handler“, in der offenbar eine Prüfung des Dateityps fehlt. Das bedeutet praktisch: Ohne Authentifizierung kann ein Request so gestaltet werden, dass beliebige Dateien auf dem Webserver der Zielseite landen.
Technisch betrachtet handelt es sich um eine klassische Arbitrary-File-Upload-Klasse (beliebige Dateiuploads). Die Schwachstelle ist als CVE-2026-27540 mit einer CVSS-Bewertung von 9,8 erfasst. Laut den beschriebenen Mustern reicht ein gefälschter Parameter „file_settings“ zusammen mit einer manipulierten PHP-Datei wie „shell.php“, die beim Upload als Webshell fungiert. Solche Webshells sind nicht nur „statische“ Backdoors: In der Beobachtung kann die Schadsoftware Host-Details ausgeben und darüber hinaus eine browserbasierte Oberfläche bereitstellen, über die weitere bösartige Dateien nachgeladen werden. Damit verschiebt sich der Angriff von einem punktuellen Upload hin zu einem dauerhaft steuerbaren Zugriff auf die kompromittierte WordPress-Instanz.
Für betroffene Betreiber ist die Zeitleiste wichtig, weil die Angriffswellen offenbar zügig eskalieren. Es wird berichtet, dass seit Juni 2026 mehr als 100.000 Exploit-Versuche blockiert wurden; davon wurden 99 Versuche innerhalb der letzten 24 Stunden erfasst. Als Zeitraum für die betroffenen Plugin-Versionen gilt: alle Ausgaben bis einschließlich 2.0.3.1. Die Angriffslogik orientiert sich dabei an konkreten Request-Mustern an „/wp-admin/admin-ajax.php“ mit dem Aktion-Parameter „wwlc_file_upload_handler“. In produktiven Umgebungen ist das genau die Art von Muster, die sich in Webserver- und WAF-Logs nachverfolgen lässt, sofern Telemetrie verfügbar ist und nicht bereits zu aggressiv gefiltert wurde.
Besonders belastbar wird die Lage durch die genannten Ursprungs-IP-Adressen, die in den Berichten im Zusammenhang mit Attacken aufgeführt werden. Dazu gehören unter anderem 92.241.13.213, 31.59.129.150, 92.241.13.140 sowie 23.137.105.214 und 23.180.120.140. Ergänzt werden die Listen durch weitere IPv4-Adressen wie 104.194.9.138, 187.75.114.36, 114.10.43.203 und 37.114.144.209 sowie durch eine IPv6-Adresse (2a0f: 85c1:840:5389:: 1). Für die Praxis heißt das: Selbst wenn IP-basierte Sperren allein nie die vollständige Lösung sind (Angreifer wechseln Infrastruktur), können sie als sofortige Eindämmung dienen. Entscheidend bleibt aber die serverseitige Komponente: Betreiber sollten nach kürzlich erstellten oder unerwarteten „.php“-Dateien suchen, vor allem im Upload-Umfeld, und die Datei- und Verzeichnisrechte prüfen.
Die Empfehlungen in den Berichten sind daher zweigeteilt: erstens Dateisystem-Indikatoren abklopfen und zweitens Request-Indikatoren im Betrieb prüfen. Konkret wird geraten, insbesondere nach neu auftauchenden PHP-Dateien Ausschau zu halten, vor allem in der Regelstruktur der WordPress-Uploads. Zweitens soll man verdächtige Requests an „/wp-admin/admin-ajax.php“ nachverfolgen, bei denen der Action-Parameter auf „wwlc_file_upload_handler“ gesetzt ist. In Kombination ergibt das ein pragmatisches Incident-Response-Muster: Wenn in den Logs ein solches Muster auftaucht, ist die Wahrscheinlichkeit hoch, dass im Dateisystem korrespondierende Spuren existieren. Dort sollte dann nicht nur die Existenz geprüft, sondern auch der Inhalt gesichtet und der Zugriffspfad verstanden werden.
Während dieses WooCommerce-Szenario auf eine Upload-basierte Webshell fokussiert, zeigt die zweite gemeldete Entwicklung, dass auch andere WordPress-Ökosysteme parallel unter Druck stehen. So wird von zwei kritischen Schwachstellen in „The Events Calendar“ berichtet, einem Plugin, das auf über 600.000 Websites installiert sein soll. Dabei wird als Bedingung für erfolgreiche Ausnutzung genannt, dass die Event-Seite Kommentare aktiviert hat und die Option „Show comments on event pages“ aktiv ist. Für diese Fälle wird CVE-2026-78159 mit einer CVSS-Bewertung von 9,8 genannt: Die Beschreibung verweist auf unzureichende Validierung der Widget-„classes“-Map in einer Funktion „parse_array“, aus der sich eine nicht authentifizierte Remote-Code-Execution ableiten lässt. Unabhängig davon, ob ein konkreter Angriff bereits stattgefunden hat, unterstreicht diese Parallelität vor allem eins: Schwachstellen in Standard-Paketierungen werden häufig nicht isoliert ausgenutzt, sondern folgen denselben automatisierten Scanner- und Exploit-Workflows.
Für die technische und organisatorische Umsetzung bedeutet das in der Praxis weniger „Einmal reagieren“, sondern strukturiert vorbeugen. Betreiber sollten WooCommerce-Wholesale-Lead-Capture-Versionen bis einschließlich 2.0.3.1 als Risiko behandeln und zeitnah auf eine gefixt veröffentlichte Version wechseln, sobald sie verfügbar ist. Parallel lohnt es sich, eine regelmäßige Integritätsprüfung der Upload-Verzeichnisse sowie eine Log-gestützte Sicht auf admin-ajax.php-Action-Aufrufe zu etablieren, weil Angreifer die Lücke über einen AJAX-Handler ausnutzen. Auch Content-Delivery- und WAF-Schichten sollten auf Upload- und Webshell-typische Muster abgestimmt werden, damit eine Blockade nicht erst dann greift, wenn bereits Dateien auf dem Server gelandet sind. Wer diese Kette aus Updates, Telemetrie und Dateiintegrität zusammenbringt, reduziert die Wahrscheinlichkeit, dass aus einem einzelnen Upload-Vorgang eine persistente Kontrolle über die WordPress-Seite wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WooCommerce-Plugin CVE-2026-27540: Angreifer platzieren PHP-Webshells" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WooCommerce-Plugin CVE-2026-27540: Angreifer platzieren PHP-Webshells" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WooCommerce-Plugin CVE-2026-27540: Angreifer platzieren PHP-Webshells« bei Google Deutschland suchen, bei Bing oder Google News!