


LONDON (IT BOLTWISE) – Der XRP Ledger schaltet PermissionDelegationV1_1 frei, mit dem Konten Aufgaben an andere Konten delegieren kann, ohne Hauptschlüssel herauszugeben. Unternehmen können so Zuständigkeiten wie Zahlung und Compliance auf dem Ledger selbst voneinander trennen. Für die Permission PaymentBurn gibt es jedoch eine konkrete Warnung: Bis zu einem separaten Fix soll sie nicht delegiert werden, weil die Auswirkung unter bestimmten Bedingungen über das Zerstören hinausgehen kann. Gleichzeitig prüfen Entwickler einen weiteren Bug bei der Zählung von Validatoren während Governance-Abstimmungen.
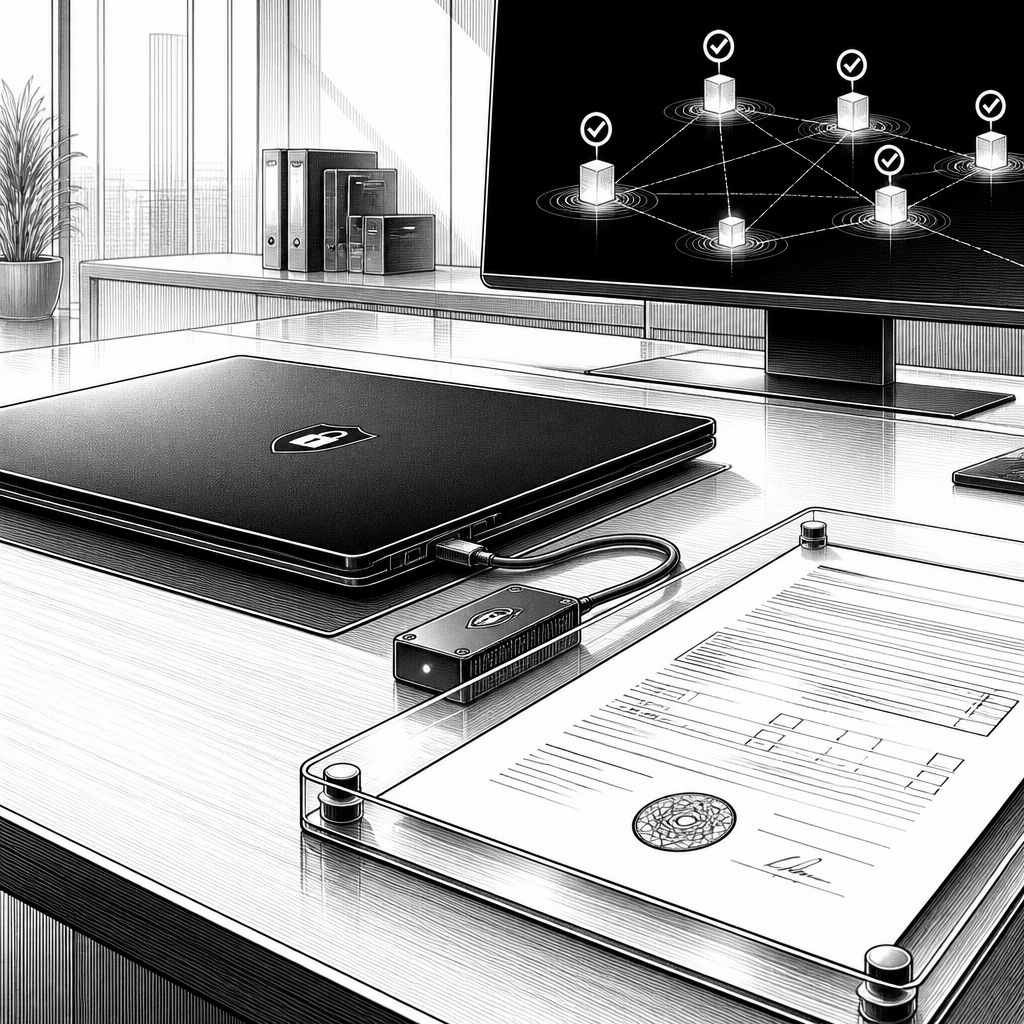
Der XRP Ledger erweitert seine Rollen- und Berechtigungslogik um eine neue Delegationsstufe: Mit PermissionDelegationV1_1 können Inhaber eines Kontos andere Konten gezielt autorisieren, bestimmte Aufgaben auszuführen, ohne die privaten Schlüssel des Ursprungs-Kontos zu teilen. Das adressiert ein Dilemma, das gerade bei Banken und bei Emittenten von Stablecoins regelmäßig auftaucht: Für den operativen Betrieb müssen zwar Signaturschlüssel über den Tag verfügbar sein, gleichzeitig erhöht ein breiter Schlüsselzugriff auf einem dauerhaft internetfähigen System das Schadenpotenzial im Fall einer Kompromittierung. Delegation zerlegt diese Macht in funktionale Bausteine und macht sie an die Aktion selbst gekoppelt.
Technisch ist die Neuerung besonders relevant, weil sie das Sicherheitsmodell von „wer darf signieren?“ auf „wer darf welche Aktion ausführen?“ verschiebt. Laut Beschreibung erhält ein delegiertes Konto bis zu 10 Berechtigungen; dabei geht es nicht automatisch um eine Ausgabengrenze, sondern um die zulässigen Aktionsarten. Ein Stablecoin-Emittent könnte beispielsweise eine Compliance-Rolle mit der Prüfung und Genehmigung neuer Kunden betrauen und die Hauptschlüssel offline lassen. Das delegierte Konto signiert dann mit seinen eigenen Schlüsseln, kann aber nur die freigegebenen Operationen durchführen, während der Kontoinhaber die Rechte jederzeit ändern oder entziehen kann. Für Unternehmen, die bereits intern Pay- und Compliance-Aufgaben trennen, wird damit eine analoge Trennung auch auf der Kette durchsetzbar.
Damit die Protokolländerung überhaupt aktiv werden kann, gilt ein strenges Governance-Regime: Der Upgrade-Zyklus setzt mehr als 80% Zustimmung von „Trusted Validators“ voraus, also den Knotenbetreibern, die Transaktionen bestätigen. Diese Schwelle muss zwei Wochen lang durchgängig erreicht werden; bei einer aktuellen Liste von 35 Unterstützern entspricht das mindestens 29. Aus dem Monitoring der Netzwerkzustände geht hervor, dass der Countdown zur Aktivierung im September zurückgesetzt wurde, als die Unterstützung kurzfristig unter diesen Wert fiel. Die praktische Konsequenz für Entwickler und Betreiber ist klar: Selbst wenn ein Patch fertiggestellt ist, hängt der Wirksamkeitszeitpunkt vom Stabilitätsgrad der Validator-Unterstützung über den ganzen Zeitraum ab.
Während PermissionDelegationV1_1 insgesamt auf größere Kontrollierbarkeit zielt, gibt es für eine einzelne Berechtigung eine ausdrückliche Sicherheitswarnung: Nutzer sollen die Permission PaymentBurn nicht delegieren, bis ein separater Fix aktiv ist. Der Grund liegt in einer Schwachstelle, die laut Hinweis dazu führen kann, dass ein Helferkonto unter bestimmten Bedingungen nicht nur Token zerstören kann, sondern Token ausgeben könnte. Wichtig ist dabei die Eingrenzung der Warnung: Sie bezieht sich auf Token, die auf dem Ledger selbst ausgegeben wurden, nicht auf neu gemünztes XRP. Andere granularere Berechtigungen sollen von dieser Problematik nicht betroffen sein, weshalb die kurzfristige operative Empfehlung eher auf eingeschränkter Funktionalität als auf einem kompletten Stopp der Delegation basiert.
Parallel zur PaymentBurn-Thematik untersuchen Entwickler zudem einen Governance-bezogenen Zählerfehler in bestimmten XRP-Ledger-Server-Setups. Dem Bericht zufolge kann ein Server während der Abstimmungen über Upgrades einen Validator aus seiner Support-Zählung herausfallen lassen, nachdem dieser seine Routine-Sicherheits-Keys geändert hat, obwohl der Validator weiterhin online ist und abstimmt. Wenn ein Server zwei Validatoren „verliert“, misst er Unterstützung gegenüber 33 statt 35, wodurch eine Proposal auf diesem Knoten näher an der 80%-Schwelle erscheinen kann, als sie es tatsächlich ist. Ein vorgeschlagenes Gegenmittel ist, Validatoren über eine dauerhaft eindeutige ID zu identifizieren; diese Änderung befindet sich noch in Prüfung. Solche Zählinkonsistenzen sind für Organisationen mit mehreren Servern besonders relevant, weil sich dadurch die lokale Beobachtung des Governance-Fortschritts von der realen Netzwerkzahl unterscheiden kann.
Wie eng die Lage ist, zeigt auch der Zwischenstand zum PaymentBurn-Fix: Am Freitag lagen demnach 27 von 35 Validatorstimmen vor. Damit fehlt es noch an zwei Stimmen, um die beidenwöchige Countdown-Phase zu starten und die Warnung später entsprechend aufzuheben. Zusätzlich liefert der Blick auf die Größenordnung des tokenisierten Ökosystems einen Kontext, warum solche Sicherheits- und Governance-Details schnell in den Fokus rücken: Für das zweite Quartal werden im Schnitt 3,72 Mrd. US-Dollar an tokenisierten Assets sowie 539 Mio. US-Dollar an Ripple’s RLUSD Stablecoin genannt; zusammen entspricht das rund 4,26 Mrd. US-Dollar. Für Banken und Treasury-Teams ist das ein Signal, dass selbst scheinbar „kleine“ Berechtigungsfehler oder Zählunterschiede bei Governance-Prozessen reale operative Auswirkungen haben können.
Für die Umsetzung in der Praxis bedeutet PermissionDelegationV1_1 einen weiteren Baustein in Richtung „Least Privilege“ im On-Chain-Betrieb. Unternehmen können Rollen wie „Zahlungsabwicklung“, „Compliance-Freigabe“ oder „Token-Operationen“ näher an ihre jeweiligen Verantwortlichkeiten koppeln, ohne dafür zwangsläufig große Schlüssel-Freigaberunden in Kauf zu nehmen. Gleichzeitig unterstreicht die PaymentBurn-Warnung, dass granularer Zugriff nicht automatisch gleichbedeutend mit granularer Sicherheit ist: Entscheidend ist, dass die zugrunde liegende Semantik der Berechtigung korrekt implementiert und umfassend abgesichert ist. Wer Delegation einsetzen will, sollte daher Governance-Status, Validator-Zählbarkeit und die Freigabe des jeweiligen Fixes als Teil der Betriebsroutine mitdenken – nicht als nachgelagertes Update-Detail.
Je nachdem, wie schnell die separaten Korrekturen bei PaymentBurn und der Validator-Zähllogik durch die Schwellenprüfung laufen, dürfte sich die Delegationsfunktion schon bald stärker in produktive Workflows verankern. Für Entwickler heißt das: Rechte sollten künftig stärker modelliert werden, nicht nur als „ja/nein“, sondern als kontrollierte Aktionsmenge mit nachvollziehbaren Grenzen. Für Sicherheitsverantwortliche steigt damit der Nutzen von klar getrennten Signier- und Ausführungsketten, während gleichzeitig die Validierung von Governance-Prozessen (inklusive Monitoring mehrerer Server-Sichtweisen) noch wichtiger wird. Damit ist PermissionDelegationV1_1 nicht nur ein Feature-Upgrade, sondern ein Stimmungswechsel in Richtung operativ durchsetzbarer Organisationsprinzipien direkt im Protokoll.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "XRPL PermissionDelegation: Banken delegieren Aufgaben ohne Schlüsselweitergabe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "XRPL PermissionDelegation: Banken delegieren Aufgaben ohne Schlüsselweitergabe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »XRPL PermissionDelegation: Banken delegieren Aufgaben ohne Schlüsselweitergabe« bei Google Deutschland suchen, bei Bing oder Google News!