


LONDON (IT BOLTWISE) – Eine neue Ransomware-Welle trifft besonders das Gesundheitswesen: Qilin soll zwischen 18. und 26. Mai ein Netzwerk angegriffen haben, wodurch offenbar rund 480.000 Patienten und Mitarbeitende betroffen sind. Parallel geraten Telekommunikation und Retail unter Druck, während Erpressergruppen über Datenabflüsse und Account-Übernahmen operieren. Ergänzend verschärft eine Drupal-Sicherheitslücke das Risiko, und Phishing-Plattformen sollen künftig selbst Zwei-Faktor-Authentifizierung umgehen. Für Unternehmen heißt das: Patch-Tempo, Identitätsschutz und forensische Vorbereitung müssen jetzt zusammenarbeiten.
Die aktuellen Vorfälle zeigen weniger ein einzelnes „Mega-Leak“ als vielmehr ein Muster aus Kettenangriffen: erst der Zugriff, dann der Datenabfluss, und schließlich die Erpressung. Besonders auffällig ist, wie eng Identitätsmissbrauch mit Ransomware und anschließenden Publikationen verknüpft wird. Während in der Telekommunikation Vishing und kompromittierte Konten im Vordergrund stehen, wird im Gesundheitswesen der Betrieb selbst gestört. Das erhöht die Komplexität der Reaktion erheblich, denn dort lassen sich Systeme oft nur eingeschränkt schnell hochfahren, während gleichzeitig streng regulierte Informationspflichten greifen.
Technisch beginnt der Angriff häufig nicht „bei der Verschlüsselung“, sondern bei der Zugriffsschicht: Social Engineering und Account-Übernahmen schaffen die Voraussetzung, um in interne Workflows einzudringen. Im Fall einer Erpressung durch die Gruppe ShinyHunters wird beschrieben, dass der Angriff mit einem Vishing-Anruf gestartet habe, der auf ein Microsoft-Entra-Konto eines Mitarbeiters zielte. Entscheidend ist hier der Übergang vom menschlichen Vertrauensbruch zur technischen Wirksamkeit: Sobald Identitäten funktionieren, können Angreifer Berechtigungen ausnutzen, z. B. um Datenquellen in Cloud-Umgebungen anzusprechen. Gleichzeitig bleibt die konkrete Schadenshöhe in vielen Fällen zunächst unklar, weil Logs, Abflussindikatoren und Forensik zeitversetzt zusammentreffen.
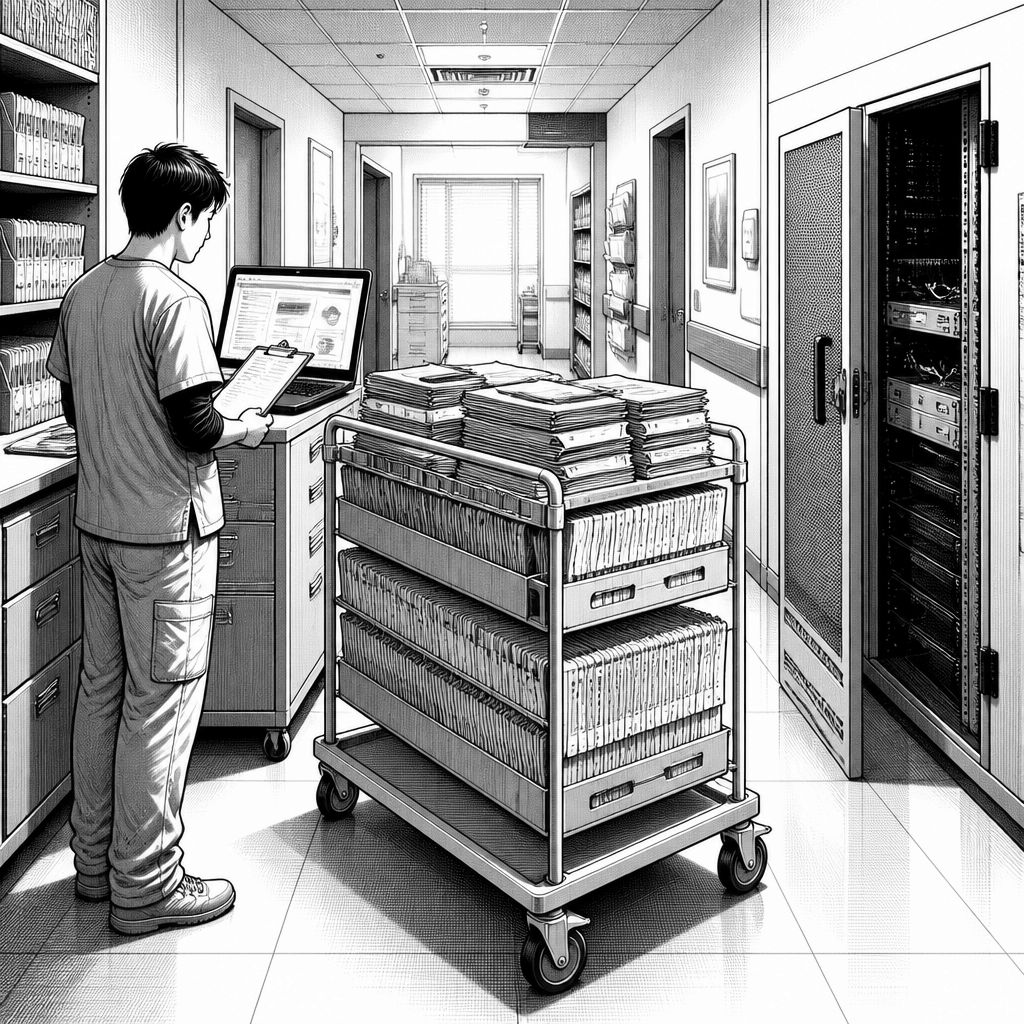
Im Gesundheitskontext verschärft sich dieser Ablauf, weil Verfügbarkeit praktisch gleichbedeutend mit Versorgung ist. Bei Qilin wird von einer Attacke auf das Covenant-Health-Netzwerk zwischen dem 18. und 26. Mai berichtet, wobei rund 480.000 Patienten sowie Mitarbeitende betroffen sein sollen. Die Konsequenzen werden als sehr konkret geschildert: Mehrere Standorte in Maine und New Hampshire mussten auf Papierakten umstellen, Laboranforderungen liefen manuell, und Wartezeiten erhöhten sich. Genau das ist für Erpresser strategisch, denn Störungen im medizinischen Alltag liefern Druck, während gestohlene Datensätze wie Sozialversicherungsnummern, Krankengeschichten oder Versicherungsdetails eine zweite Einnahmequelle über den Publikationshebel darstellen.
Auch außerhalb des Gesundheitswesens wirkt das „Erpresser-Ökosystem“ stärker als früher: Daten aus CRM- oder Franchise-Systemen werden nicht nur als Kopie gehandelt, sondern als Verhandlungsmasse. So wird für Charter Communications beschrieben, dass ShinyHunters die Behauptung aufstellt, große Datenmengen aus einer Salesforce-Umgebung entnommen zu haben, während das Unternehmen eine Offenlegung sensibler Kundendaten infrage stellt. Diese Katz-und-Maus-Dynamik ist typisch: Angreifer profitieren davon, Schadensbehauptungen hochzuziehen, während Verteidiger versuchen, tatsächliche Datenverläufe nachzuweisen. Zugleich erinnert der Vergleich zu anderen Vorfällen an die Rolle von Rückstellungen und Vergleichsmechanismen, etwa wenn betroffene Organisationen Entschädigungen anstoßen, um Folgeschäden zu begrenzen.
Parallel steigt die Breite der Angriffsfläche über konkrete Schwachstellen und neue Phishing-Formen. CISA soll einen Notfallbefehl erlassen haben, der Bundesbehörden zur schnellen Schließung einer kritischen Drupal-Lücke (CVE-2026-9082) bis Mittwoch verpflichtet, wobei PostgreSQL-Installationen besonders betroffen sein sollen. Sicherheitsfirmen registrierten zudem bereits eine hohe Zahl an Angriffsversuchen gegen tausende Websites. In der zweiten Angriffslinie warnt das FBI vor „Phishing-as-a-Service“-Plattformen wie Kali365, die OAuth-Tokens stehlen und damit die Zwei-Faktor-Authentifizierung bei Microsoft-365-Nutzern umgehen können. Experten sehen darin weniger einen einzelnen Trojaner, sondern eine Skalierung der Betrugsabwicklung durch standardisierte Toolchains.
Für Unternehmen in Deutschland und Europa wird damit die betriebliche Priorität klar: Identität, Patch-Disziplin und Incident Readiness müssen zusammen gedacht werden. In der Vergangenheit waren Patch-Programme oft getrennt von Identitäts-Strategien; heute zeigt sich, dass selbst „starke“ Authentifizierung nur so gut ist wie die Schutzkette um Tokens, Sessions und Berechtigungen. Ergänzend sollten forensische Prozesse so geplant werden, dass sie unter Zeitdruck nicht scheitern: Log-Quellen, Post-Mortem-Workflows und Datenschutz-Bewertung müssen vor dem Ernstfall stehen. Historisch ähneln solche Kampagnen den Wellen rund um Remote-Access-Trojaner und CRM-Exfiltrationen, aber die aktuelle Kombination aus Cloud-Identitäten und modernem Phishing erhöht die Erfolgschancen deutlich. Der nächste Schritt ist daher ein integriertes Schutzmodell, in dem „klassische“ Lückenwartung, Identity Governance und schnelle Wiederherstellung operativ verzahnt sind, um sowohl Datenabflüsse als auch Betriebsstillstände zu reduzieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ransomware-Welle: Qilin trifft 480.000 Patienten, ShinyHunters erpresst Unternehmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ransomware-Welle: Qilin trifft 480.000 Patienten, ShinyHunters erpresst Unternehmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ransomware-Welle: Qilin trifft 480.000 Patienten, ShinyHunters erpresst Unternehmen« bei Google Deutschland suchen, bei Bing oder Google News!