


BERLIN / LONDON (IT BOLTWISE) – Laut aktuellen Lageeinschätzungen summieren sich Schäden durch Online-Banking-Betrug in Deutschland auf rund 1,8 Milliarden Euro. Ermittler berichten über organisierte Betrugsplattformen, die mit Phishing-as-a-Service und KI-gestützten Angriffen den Einstieg über Mobilgeräte erleichtern. Während Behörden Haftungsfragen neu einordnen, kündigen Banken Anpassungen bei Bestätigungs- und Freigabeverfahren an. Der Artikel ordnet die technischen Angriffspfade, die Marktfolgen und die nächsten Schritte für Unternehmen und Nutzer ein.
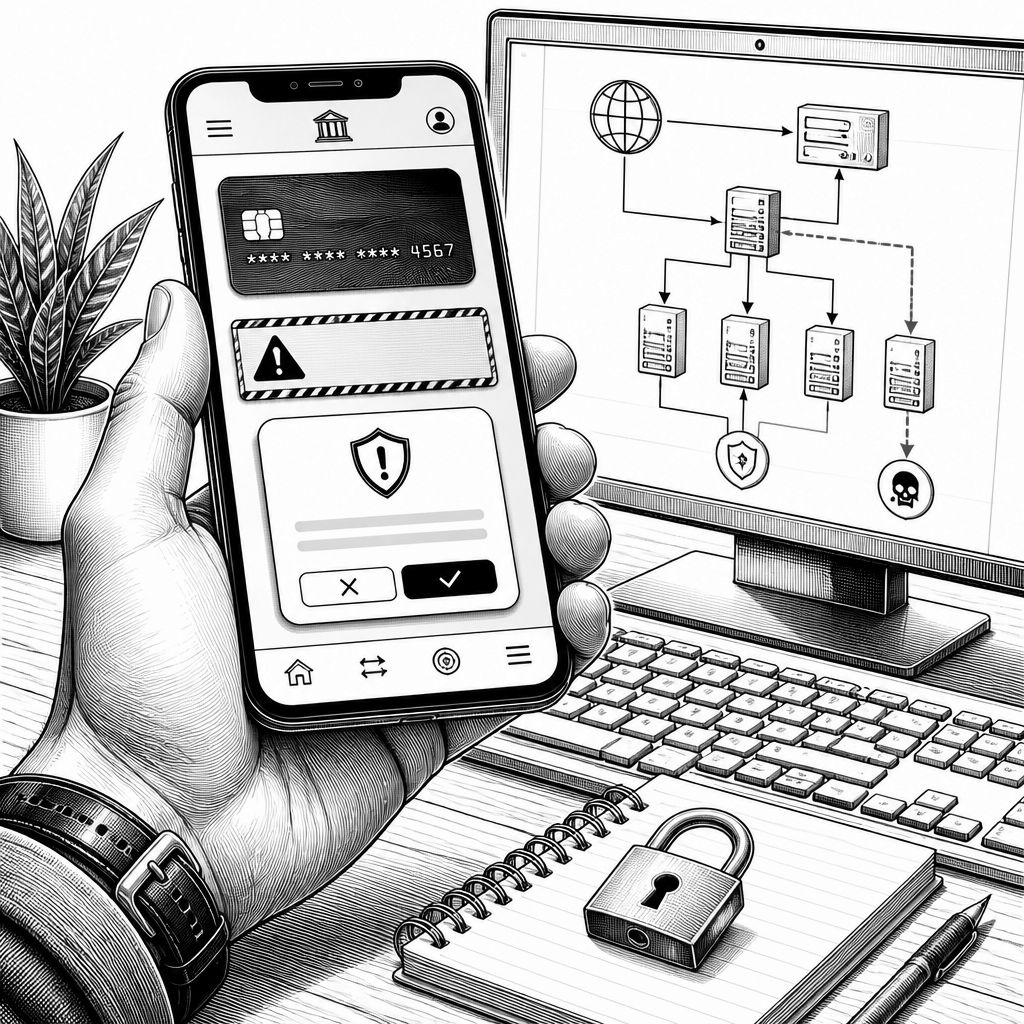
Die Zahlen wirken wie ein Warnsignal aus dem Alltag: Wie Branchenberichte zusammenfassen, steigt der Online-Banking-Betrug weltweit und hat in Deutschland binnen kurzer Zeit eine neue Größenordnung erreicht. Allein für das Jahr 2026 werden Schäden in einer Größenordnung von rund 1,8 Milliarden Euro genannt, ausgelöst durch professionell organisierte Muster, die sich immer weniger wie „klassisches Phishing“ anfühlen. Der Kern des Problems liegt dabei weniger in einzelnen Täuschungsversuchen, sondern in der Skalierbarkeit der Angriffe: Kriminelle automatisieren Umleitungen, generieren Anfragen in großem Stil und nutzen dabei die Gewohnheiten von Smartphone-Nutzern.
Technisch betrachtet verschieben sich die Angriffsketten von der rein sozialen Manipulation hin zu mehrschichtigen Redirect-Mechanismen. In der Praxis bedeutet das: Nutzer sollen zwar weiterhin auf Links klicken oder Transaktionen freigeben, doch die entscheidende Schwachstelle sitzt häufig davor—beim Zugriff auf die vermeintliche Bankseite. Neben klassischem Phishing tritt daher stärker „Pharming“ in den Vordergrund. Dabei manipulieren Angreifer Host-Einträge oder vergiften DNS-Caches, sodass die eingegebene korrekte Bank-URL in einer tückisch echten Betrugsumgebung endet. Für Banken wird die Abwehr damit komplexer, weil die Angriffe nicht nur Inhalte, sondern auch Auflösungs- und Vertrauenskette betreffen.
Dass solche Muster nicht improvisiert entstehen, zeigen aktuelle Ermittlungen zur organisierten Cyberkriminalität. Im vergangenen Wochenend-Kontext gelang Ermittlern ein Schlag gegen eine Phishing-as-a-Service-Plattform namens Outsider, die seit 2023 aktiv war. Die Operation wird laut Berichten in Zusammenarbeit mit Google und Lumen beschrieben und soll auf die Erstellung von über 8.000 betrügerischen Domains ausgerichtet gewesen sein. Die Bilanz wird mit dem Diebstahl von etwa 3,87 Millionen Kreditkartendatensätzen verbunden; zusätzlich wurden im Rahmen der Aktion 100.000 Tether eingefroren. Solche Plattformen sind besonders gefährlich, weil sie Tooling bereitstellen, das Sicherheitsmaßnahmen „aushebeln“ soll, statt nur einzelne Anleitungen zu liefern.
Gleichzeitig verschärft sich der Wettbewerb zwischen Schutztechnik und Angriffstechniken durch KI-getriebene Automatisierung. Für den deutschen Markt wird berichtet, dass Phishing-Angriffe auf die Sparkassen-Finanzgruppe seit Jahresbeginn deutlich zugenommen haben—um das 14-fache—und dass inzwischen ein großer Teil der Attacken mit KI generiert oder zumindest stark unterstützt wird. Branchenkenner ordnen hier eine Größenordnung von 82 Prozent ein. Ein Sicherheitsexperte brachte die Situation in jüngsten Analysen sinngemäß auf den Punkt: Nicht die einzelne Nachricht entscheidet, sondern die Geschwindigkeit, mit der tausende Varianten getestet werden. Für Fachabteilungen heißt das: Content-Signale allein reichen nicht; Abwehr muss auch Identität, Session-Integrität und Transaktionskontext einschließen.
Auch neue Ausweichmethoden sorgen dafür, dass sich Bedrohungen unberechenbarer anfühlen. Im Umfeld solcher Kampagnen tauchen laut Lageeinschätzungen Konzepte auf, die speziell darauf zielen, Zwei-Faktor-Authentifizierung in die Defensive zu drängen—etwa über Angriffsvarianten, die als „EvilTokens“ beschrieben werden. Für Banken heißt das, dass „MFA aktiviert“ nicht automatisch „MFA wirksam“ bedeutet. Wenn Angreifer die Freigabekette manipulieren oder Nutzer in einem echten Prozessablauf zur Bestätigung bringen, kann die Absicherung am Ende nur noch so gut sein wie die Fähigkeit, Kontexte zu validieren. Genau dort liegt die technische und organisatorische Hürde: Die Systeme müssen nicht nur Code prüfen, sondern auch Risikoindikatoren und Transaktionsmuster gegen die Identität des tatsächlichen Benutzers abgleichen.
Neben der Technik rückt die Haftungsfrage stärker in den Mittelpunkt, weil Opfer häufig erst nach dem Schaden verstehen, welche Rolle Fahrlässigkeit und Warnmechanismen spielen. Für Pharming- oder Umleitungsangriffe existiert ein richtungsweisendes Urteil des Bundesgerichtshofs vom 24. April 2012, das die Haftung in einem konkreten Kontext klar zu Lasten des Kunden eingeordnet hatte, als trotz Bankwarnung mehrere TAN-Eingaben gleichzeitig erfolgten. Heute wird die Rechtslage im Verbraucherfokus häufig über § 675v BGB erläutert: Bei einfacher Fahrlässigkeit ist die Haftung des Kunden auf maximal 150 Euro begrenzt. Bei „grober Fahrlässigkeit“ können Gerichte jedoch anders entscheiden—zum Beispiel, wenn automatisierte Warnungen mehrfach ignoriert wurden.
Das erklärt auch, warum Sicherheitsanpassungen in der Breite so wichtig sind: Sie reduzieren nicht nur das Risiko eines erfolgreichen Angriffs, sondern erhöhen die Wahrscheinlichkeit, dass Nutzer Warnsignale richtig interpretieren und nicht blind bestätigen. Vor diesem Hintergrund reagiert die Sparkassen-Finanzgruppe auf die wachsende Bedrohung mit einer Sicherheitsreform: Die S-ID-Check-App soll bis Ende 2026 eingestellt werden, während die Identitätsbestätigung vollständig in die S-pushTAN-Anwendung integriert wird. Der erwartete Nutzen ist eine Vereinheitlichung der Sicherheitsprozesse für Millionen Nutzer—und damit weniger Umstellungsfehler, klarere UX und potenziell bessere konsistente Prüfungen im Hintergrund. Solche Integrationen sind zugleich ein organisatorischer Kraftakt, weil sie Backend-Validierung, App-Workflows und Notfallprozesse übergreifend betreffen.
Für Unternehmen und Entwickler ergibt sich daraus eine klare Lehre: Sicherheitsfunktionen müssen „systemisch“ gedacht werden, also als Zusammenspiel von Identität, Transport, Applikationslogik und Rückkanalkommunikation. Wenn Angreifer Host- und DNS-Ebenen manipulieren, reicht es nicht, auf verifizierte Eingaben zu vertrauen; wenn Angreifer Nutzer in Echtzeit in einen plausiblen Freigabeprozess drängen, müssen Risikoanalysen stärker mit Transaktionskontext arbeiten. In den kommenden Monaten dürfte vor allem die Frage zentral werden, wie Banken und Finanzdienstleister KI-gestützte Angriffswellen schneller erkennen und drosseln—ohne die Nutzererfahrung zu zerstören. Der nächste Entwicklungsschritt wird dabei voraussichtlich in strengeren Prüfketten liegen: von Session- und Gerätebindung bis zu verhaltensbasierter Risikoermittlung, die im Zweifel Transparenz schafft, statt nur nachträglich zu entschädigen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Online-Banking-Betrug: Deutschland verliert 1,8 Milliarden Euro – Banken reagieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Online-Banking-Betrug: Deutschland verliert 1,8 Milliarden Euro – Banken reagieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Online-Banking-Betrug: Deutschland verliert 1,8 Milliarden Euro – Banken reagieren« bei Google Deutschland suchen, bei Bing oder Google News!