


HONGKONG / LONDON (IT BOLTWISE) – Gerätezugriffe treiben den Identitätsdiebstahl spürbar nach oben: Laut aktuellen Erhebungen machen unbefugte Smartphone- und Computerübernahmen bereits rund ein Viertel der gemeldeten Fälle aus. Besonders kritisch ist, dass technische Infostealer-Malware Zugangsdaten direkt abgreift, während Opfer häufig mehrere Identitätsdelikte parallel erleben. Gleichzeitig steigt der finanzielle Druck für Unternehmen und Finanzinstitute, weil Drittschäden, Ransomware und Compliance-Kosten den Gesamtschaden verstärken. Der Artikel ordnet ein, wie KI, Deepfakes und Banking-Malware die Angriffswellen beschleunigen und welche Sicherheitsarchitekturen jetzt Priorität haben sollten.
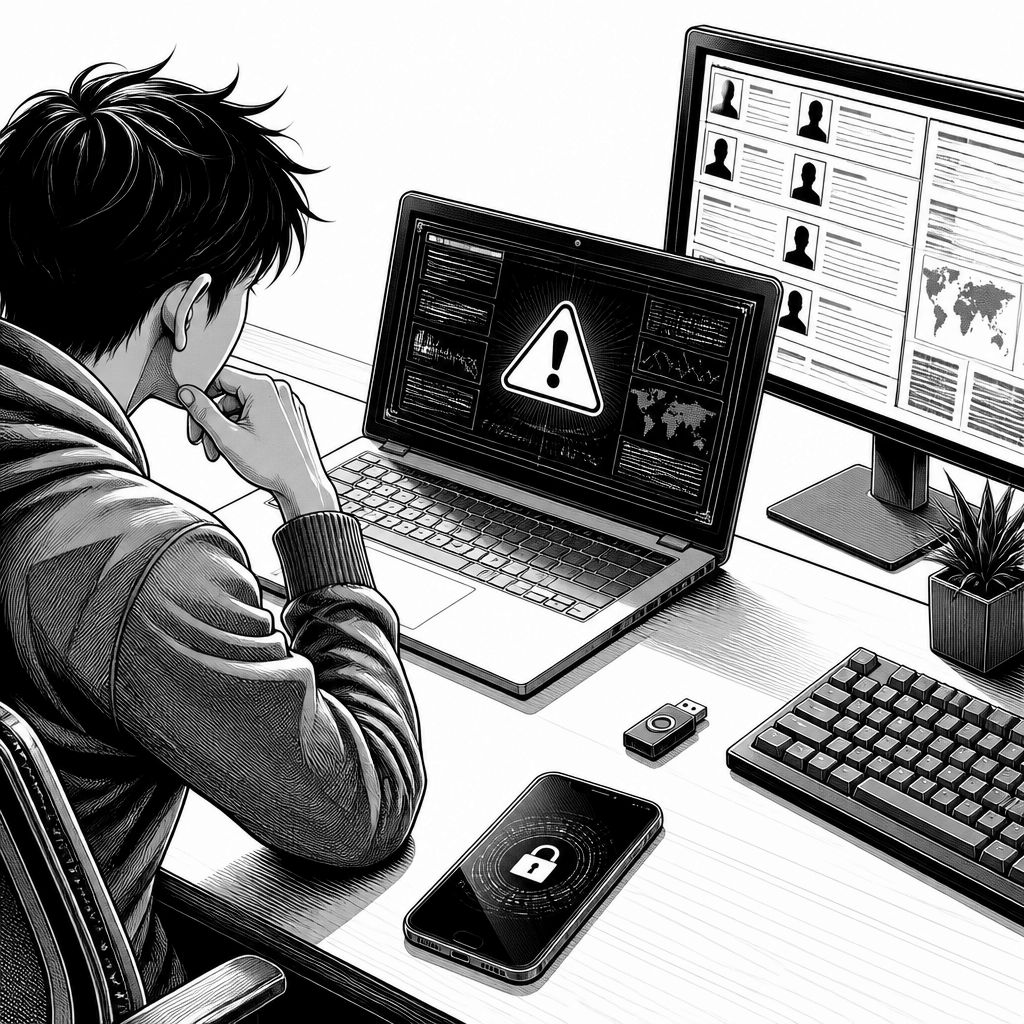
Der Identitätsdiebstahl verändert gerade sein Gesicht – und Unternehmen merken es nicht zuerst in ihren Call Centern, sondern in ihren Endgeräten. In den aktuellen Auswertungen über einen Zeitraum von April 2025 bis März 2026 zeigt sich ein klarer Trend: Unbefugte Gerätezugriffe verdrängen in der Altersgruppe der 35- bis 64-Jährigen zunehmend klassische Betrugsmaschen. Der Anteil solcher Übernahmen steigt gegenüber dem Vorjahr um 78 Prozent auf 27,2 Prozent aller gemeldeten Fälle. Für die Praxis heißt das: Die Sicherheitskette beginnt früher als gedacht – nicht erst bei der Zahlungs- oder Kontoerkennung, sondern bereits beim kompromittierten Endpunkt.
Technisch lässt sich diese Verschiebung gut erklären. Statt überwiegend auf soziale Manipulation zu setzen, dringen Angreifer stärker in den Gerätealltag ein und entziehen den Zugang zur digitalen Identität direkt aus dem System. Als zentrale Werkzeuge gelten sogenannte Infostealer-Malware-Varianten, die unbemerkt auf Smartphones und PCs landen und dann Passwörter, Cookies, Tokens und andere sensible Informationen absaugen. Aus Sicht von Security-Teams ist dabei weniger „wie spektakulär“ der Angriff, sondern wie zuverlässig die Initial Execution funktioniert entscheidend: Persistenzmechanismen, verdeckte Ausführung und das Umgehen von Basisschutzfunktionen führen dazu, dass sich gestohlene Daten schnell in Untergrundmärkten monetarisieren lassen.
Dass die Lage zusätzlich eskaliert, wird in der Empirie an den Folgen sichtbar. Etwa 26 Prozent der Opfer berichten über zwei oder mehr Identitätsverbrechen gleichzeitig. Diese Häufung passt zu einer modernen Angreifer-Logik: Wer Zugangsdaten besitzt, kann in kurzer Zeit mehrere Konten und Identitätsbereiche kompromittieren – etwa Kommunikation, Banking und E-Commerce, ohne dass das Opfer sofort zusammenhängende Muster erkennt. Insgesamt kursieren Schätzungen zufolge rund 2,5 Millionen gestohlene Konten in Untergrundmärkten. Auf globaler Ebene übersteigen die Verluste aus Identitätsbetrug laut Erhebungen 2025 die Marke von 50 Milliarden Euro. Für IT-Leiter ist das ein Signal: Prävention allein reicht nicht, man braucht auch Detektion und schnelle Containment-Mechanismen.
Während Endgeräte immer häufiger zum Einstiegspunkt werden, verschärft sich parallel das Risiko in Unternehmensnetzwerken. Der Blick auf Versicherungsdaten und Schadensursachen legt nahe, dass Drittanbieter eine deutlich größere Rolle spielen als viele Organisationen bislang annehmen: Berichten zufolge tragen externe Dienstleister mittlerweile einen großen Teil der Datenverlust-Vorfälle mit, und solche Ereignisse verursachen einen erheblichen Anteil direkter Unternehmensschäden. Besonders relevant ist dabei die Kombination aus Ransomware und Lieferketten-Schwachstellen. In der Praxis bedeutet das: Ein scheinbar harmloser Zugriff über ein Tool, ein Managed Service oder eine schlecht abgesicherte Schnittstelle kann den gleichen Effekt haben wie ein kompromittiertes Nutzergerät – nur skaliert über Berechtigungen und Datenflüsse im Unternehmen.
In Zahlen wird dieser Zusammenhang besonders teuer. Bei dokumentierten Fällen lagen die Kosten für internationale Hersteller in Einzelfällen bei über 80 Millionen Euro; für Finanzinstitute werden im Mittel deutlich höhere Verluste pro Vorfall gemeldet als im globalen Durchschnitt. Ein großer Teil dieser Summe entfällt dabei auf regulatorische und Compliance-Kosten – also nicht nur auf Wiederherstellung und Forensik, sondern auch auf Meldepflichten, Aufsichtsverfahren und die organisatorische Nacharbeit. Damit rückt eine oft unterschätzte Aufgabe in den Fokus: Sicherheitsmaßnahmen müssen messbar in Risiko- und Reporting-Prozesse integriert werden. Andernfalls bleiben sie im Audit-Zyklus „nice to have“, obwohl sie in der Realität über die Schadenhöhe mitentscheiden.
Hinzu kommt ein weiterer Verstärker: KI senkt die Einstiegshürde für Cyberkriminelle und macht Angriffe skalierbarer. Wie aus Berichten von Strafverfolgungs- und Aufsichtsbehörden hervorgeht, verlagert sich die Kriminalität in mehreren Regionen deutlich, und in mehr als der Hälfte der untersuchten Länder wird ein hoher Anteil an Delikten im Umfeld von Cybercrime berichtet. Parallel steigen Diskussionen über Deepfakes in kriminellen Foren; dadurch werden Betrugsmaschen weniger „menschlich erkennbar“ und können glaubwürdiger wirken, etwa durch synthetische Stimmen oder realistisch wirkende Video-Interaktionen. Ein bekanntes Beispiel: In Hongkong überwies ein Mitarbeiter nach einem Deepfake-Videogespräch umgerechnet 25 Millionen Euro. Für Unternehmen ist das nicht nur ein Kommunikationsproblem, sondern ein Identitäts- und Verifikationsproblem.
Für die Angreifer sind organisierte Strukturen außerdem ökonomisch attraktiv. Schätzungen ordnen Investmentbetrug und Liebesbetrug als großvolumige Einnahmequellen ein, die jährlich auf mehrere Milliarden Euro kommen. Auf Behördenseite werden zudem beträchtliche Verluste durch KI-gestützte Betrugsmaschen gemeldet, und auch Verbraucherschutz-Mechanismen zeigen, wie breit das Spektrum wirkt. Damit entsteht ein Geschäftsmodell, das immer weniger an einzelne Toolkits gebunden ist: Wenn Identitätsdaten einmal verfügbar sind, werden diese in verschiedenen Kampagnen genutzt – von Social Engineering bis zur Kontoübernahme. Aus Market-Sicht verschiebt sich daher der Wettbewerb zwischen „Sicherheitsprodukten“ und „Angriffsökonomie“: Wer die Validierung zu spät ansetzt, zahlt am Ende in vielen Teilkosten gleichzeitig.
Besonders spürbar wird die Entwicklung im Bereich Mobile Banking. Sicherheitsberichte identifizieren aktive Malware-Familien, die gezielt Finanzanwendungen in vielen Ländern angreifen. Interessant ist hier der technische Grad der Spezialisierung: Angreifer bauen nicht nur generische Datendiebe, sondern passen Payloads an Ziel-Apps und lokale Umgebungen an. So steigt die Zahl der Android-Banking-Malware-Transaktionen in einem Jahr um 67 Prozent; zudem können bekannte Schadsoftware-Stämme mittlerweile mehr als 60 Prozent der weltweiten Banking-Apps abdecken. Rund die Hälfte dieser Malware-Familien enthält zusätzliche Erpressungs- oder Ransomware-Funktionen. In Summe führt das zu einer Lage, in der Sicherheitsupdates, App-Schutz und Nutzer-Hygiene eng verzahnt werden müssen.
Für die Absicherung von Unternehmen bedeutet das: Der Endpunkt darf nicht nur als „Client“ betrachtet werden, sondern als Sicherheitsinstanz, die Identität schützt oder preisgibt. Ein praktischer Ansatz ist der konsequente Einsatz von Hardware-gestützter Verifikation und „Zero Trust“-Logiken: Starke Authentisierung, die Kombination aus Geräteposture und Kontokontext sowie eine schnelle, automatisierte Reaktion auf Anomalien. Vergleichbar setzen moderne Anbieter in ihren Plattformen auf mehrstufige Schutzschichten – etwa indem Google (mit Play Protect und Sicherheitsmechanismen rund um Apps) und Apple (mit App- und System-Sandboxing) die Angriffsfläche reduzieren, während Security-Anbieter wie CrowdStrike oder SentinelOne verhaltensbasierte Detektion auf Unternehmensendpunkten priorisieren. Entscheidend ist jedoch, dass diese Schichten im Zusammenspiel mit Identity- und Access-Management-Prozessen funktionieren.
Der Ausblick für die nächsten Monate ist klar: Angriffe werden zunehmend endpunktbasiert, KI-gestützt und stärker in Betrugs-Workflows integriert sein. Für Entwickler und Security-Teams heißt das, dass Logging, Telemetrie und Incident-Playbooks weiter professionalisiert werden müssen, inklusive schneller Token- und Session-Invalidierung, wenn verdächtige Geräteaktivität festgestellt wird. Gleichzeitig sollten Unternehmen Drittanbieter-Risiken als festen Bestandteil ihres Sicherheitsdesigns behandeln, etwa über klare Zugriffskonzepte, regelmäßige Kontrollen und vertraglich abgesicherte Sicherheitsanforderungen. Wer jetzt nur einzelne Tools einführt, aber keine durchgängige Architektur von der Gerätebasis bis zur Verifikation aufbaut, riskiert, dass die nächste Angriffswelle wieder dort startet, wo man am wenigsten hinschaut: beim Gerät selbst.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identitätsdiebstahl: Zunehmende Gerätezugriffe setzen IT-Sicherheitsmaßnahmen unter Druck" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identitätsdiebstahl: Zunehmende Gerätezugriffe setzen IT-Sicherheitsmaßnahmen unter Druck" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identitätsdiebstahl: Zunehmende Gerätezugriffe setzen IT-Sicherheitsmaßnahmen unter Druck« bei Google Deutschland suchen, bei Bing oder Google News!