


ALABAMA / LONDON (IT BOLTWISE) – Das FBI beziffert den Schaden durch Cyberkriminalität 2025 auf 20,9 Milliarden Euro und treibt zugleich den Ausbau praxisnaher Trainings voran. Während das Personal in kritischen Branchen bereits unter Druck steht, zeigt ein Phishing-Test in Kanada, wie schnell psychologische Tricks Vertrauen missbrauchen. Für Unternehmen bedeutet das: Security-Programme müssen menschliche Schwachstellen abdecken, ohne das Betriebsklima zu beschädigen.
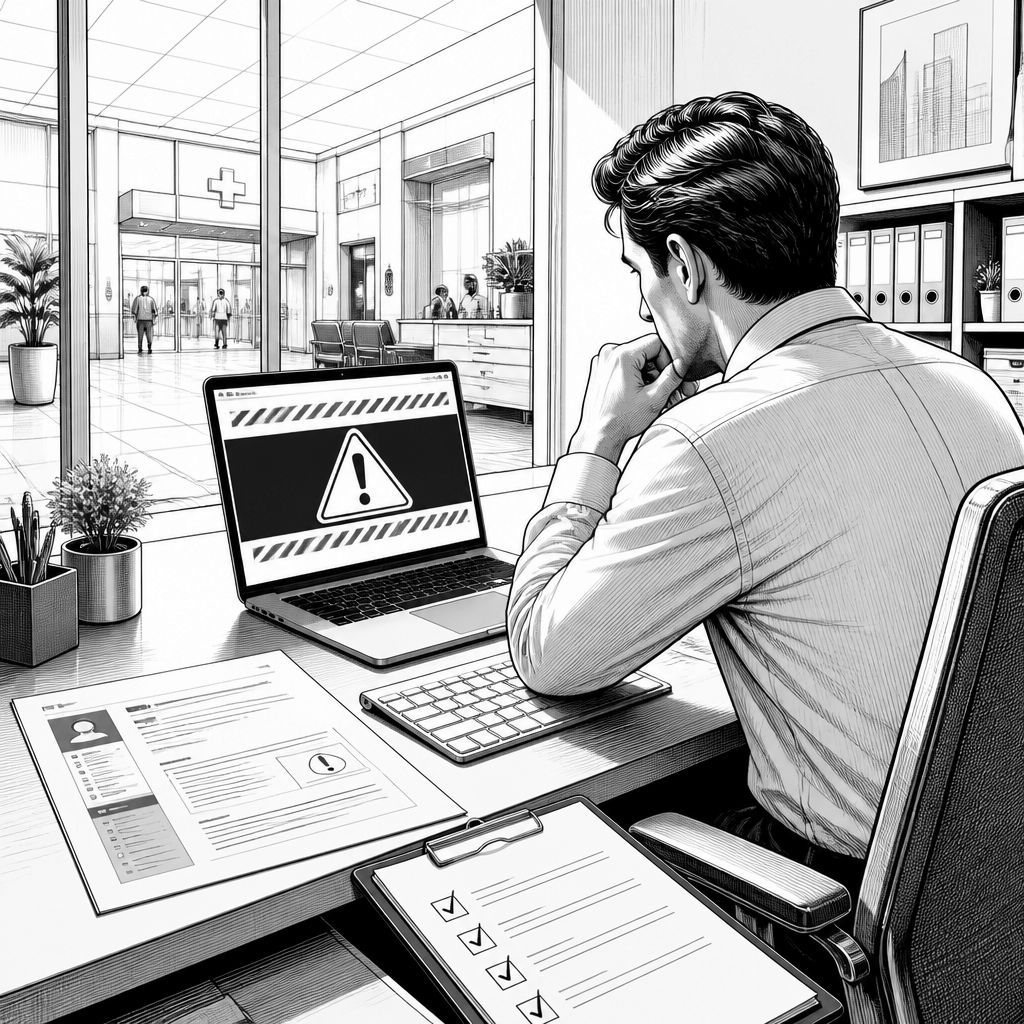
Der Tonfall klingt zunächst nach Verwaltungsmail, die Wirkung jedoch entspricht klassischer Social-Engineering-Logik: Im Gesundheitssektor in Kanada ist eine Phishing-Simulation eskaliert, weil sie für das Personal wie ein echter Angriff wirkte. Die NLHS (Newfoundland and Labrador Health Services) hatte laut Berichten im Rahmen einer Cybersicherheitsübung eine fingierte E-Mail verschickt, die mit einem zusätzlichen freien Tag lockte. Medizinisches und Pflegepersonal reagierte empört, weil Absender und Domain nicht zu offiziellen Kommunikationskanälen passten und die Simulation in einer ohnehin angespannten Arbeitslage stattfand.
Technisch betrachtet ist genau diese Trennung zwischen „Übungszweck“ und „Angriffswirkung“ der kritische Punkt. Phishing ist heute meist kein reines E-Mail-Problem mehr, sondern ein orchestriertes Zusammenspiel aus Betreffzeile, Sender-Identität, Timing und erwartbaren Verhaltensmustern. Wenn eine Nachricht von einer externen Domain kommt, aber thematisch an reale Belastungen im Dienstplan anknüpft, sinkt die Aufmerksamkeit schneller als durch reine Awareness-Kampagnen. Hinzu kommt, dass Sicherheitsprüfungen zunehmend reale Workflows imitieren müssen, um Lerneffekte zu erzeugen – was aber ohne transparente Rahmenbedingungen auch Vertrauen untergraben kann.
Der Vorfall fällt in eine Phase, in der die Bedrohungslage durch steigende Phishing-Wellen zusätzlich an Dynamik gewinnt. In weiteren Regionen warnen Behörden etwa vor betrügerischen WhatsApp-Nachrichten, die mit vermeintlichen Geschenken oder Markenbezug zur Interaktion verleiten. Gleichzeitig nutzen Betrüger in den USA gefälschte Absender und irreführende Hinweise, um Nutzer zu Klicks auf verdächtige Links zu bewegen. Für Unternehmen zeigt sich dabei ein Muster: Je „alltagsnäher“ die Köder formuliert sind, desto größer ist die Wahrscheinlichkeit, dass Abwehrmechanismen wie Spam-Filter oder einfache URL-Checks zu spät greifen oder Fehlentscheidungen zulassen.
Im Hintergrund verstärkt das FBI den praktischen Trainingsansatz und liefert damit eine Art Gegenmodell zu isolierten Schulungsfolien. Der jüngste Bericht quantifiziert den Schaden durch Cyberkriminalität 2025 auf 20,9 Milliarden Euro – ein Anstieg um 26 Prozent gegenüber dem Vorjahr. Laut Meldung betreibt das FBI seit Februar 2025 einen umfangreichen Trainingskomplex namens „Kinetic Cyber Range“ auf dem Militärstützpunkt Redstone Arsenal in Alabama. Die Anlage soll mit realistischen Umgebungen – darunter simulierte Krankenhäuser und Rechenzentren – die Lücke zwischen Wissen und operativem Schutz kritischer Infrastrukturen schließen. Das ist ein Schritt, der eher an Security Operations und Incident-Response-Übungen erinnert als an klassischen Awareness-Unterricht.
Damit verschiebt sich auch der Wettbewerb in der Security-Ausbildung: Während viele Organisationen auf interne Tabletop-Szenarien setzen oder auf spezialisierte Trainingsanbieter mit virtuellen Übungsumgebungen, wollen Range-Ansätze die Komplexität echter Systeme abbilden. Vergleichbare Cyber-Training-Ökosysteme existieren auch bei großen Technologieanbietern, die ihre eigenen „Cyber Ranges“ oder Übungsplattformen für Defensiv-Teams bereitstellen. Entscheidend ist weniger, wer die Plattform betreibt, sondern ob die Übungen messbar an Unternehmensrisiken gekoppelt werden: Welche Systeme sind betroffen, welche Rollen sind beteiligt, wie werden Alarme eskaliert und wie wird nachweisbar gelernt? Genau hier kann die NLHS-Debatte als Lernfall dienen, weil sie die soziale Komponente von Security-Tests offenlegt.
Wie stark solche Szenarien Unternehmen tatsächlich treffen, betont eine Expertenperspektive aus der Praxis: Sicherheitsforscher warnen wiederholt, dass Phishing-Erfolgsquoten weniger vom „technischen Fortschritt“ einzelner Angreifer abhängen, sondern von menschlichen Prozessschwächen wie Stress, Rollenkonflikten und Zeitdruck. In dem Kontext wirkt der kanadische Vorfall wie ein zusätzlicher Stresstest für die Organisation selbst: Wenn Mitarbeiter bereits Überstunden leisten müssen und zusätzlich mit belastenden Änderungen wie neuen Systemen konfrontiert sind, sinkt die Reserve, Sicherheitsanweisungen gelassen zu verarbeiten. Berichten zufolge führte die Aktion sogar dazu, dass mindestens ein Facharzt über eine Kündigung nachdachte – ein Beispiel dafür, dass Security-Compliance auch psychologische und arbeitsrechtliche Grenzen berücksichtigen muss.
Historisch gesehen ist das Thema nicht neu, aber der Grad der „Personalisierung“ hat sich verändert. Frühe Phishing-Wellen waren häufig grob, mit offensichtlich falschen Absendern oder generischen Textbausteinen. Mit der Zeit wurden Kampagnen kontextbezogener und stärker auf reale Ereignisse abgestimmt: Dienstpläne, Fristen, Sicherheitsmitteilungen oder vermeintliche Vergünstigungen. Zudem haben Angreifer gelernt, dass HR-, IT- oder Fachbereichsprozesse ähnliche Emotionen auslösen können wie „echte“ interne Kommunikation. In der jüngeren Entwicklung kommen komplexere Lieferketten hinzu, etwa wenn Links über mehrere Umleitungen laufen oder wenn kompromittierte Accounts als „glaubwürdige“ Absender erscheinen.
Für die Zukunft wird daher entscheidend, wie Unternehmen Training und Schutzmaßnahmen zusammendenken. Erstens braucht es klare Kommunikationswege: Eine Simulation darf nicht wie eine echte betrügerische Mail wirken, wenn sie intern nicht als Übung gekennzeichnet ist – oder zumindest in einem ausreichend robusten Rahmen mit Notfallprozeduren läuft. Zweitens sollten technische Kontrollen enger mit Nutzerentscheidungen verzahnt werden: Absenderauthentifizierung, sichere URL- und Dokumentenprüfungen sowie strikte Posteingangsprozesse können Klickrisiken reduzieren, ohne die Menschen zu überfordern. Drittens muss die Datenschutz- und Governance-Perspektive mitlaufen: Auch bei Übungen können personenbezogene Verhaltensdaten entstehen, die rechtlich sauber behandelt und begrenzt werden müssen.
Der praktische Ausblick lautet: 2026 und darüber hinaus werden Range-basierte Trainings, messbare Metriken und organisatorische Einbettung von Security enger zusammenwachsen. Unternehmen sollten Trainings so planen, dass sie einen Lernwert erzeugen, aber die operative Belastung ihrer Teams nicht weiter verschärfen. Das bedeutet, dass Security-Übungen stärker in den Alltag integriert werden, etwa durch abgestufte Phishing-Simulationen mit klaren Eskalationspfaden und Feedback-Schleifen. Gleichzeitig bleibt die Bedrohung durch Phishing hoch, weil Angreifer weiterhin auf menschliche Schwächen abzielen. Wer jetzt Systeme, Prozesse und Kommunikationskultur gemeinsam aufsetzt, hat die beste Chance, sowohl Sicherheitsvorfälle als auch Vertrauensverluste zu vermeiden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI meldet 20,9 Milliarden Euro Schaden: Phishing trifft jetzt auch Ärzte und Pflegekräfte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI meldet 20,9 Milliarden Euro Schaden: Phishing trifft jetzt auch Ärzte und Pflegekräfte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI meldet 20,9 Milliarden Euro Schaden: Phishing trifft jetzt auch Ärzte und Pflegekräfte« bei Google Deutschland suchen, bei Bing oder Google News!