


LONDON (IT BOLTWISE) – Die Vorfreude auf „GTA 6“ wird derzeit von Betrügern ausgenutzt, die gefälschte PC-Downloads und angebliche APKs verteilen. Dahinter stecken häufig Malware, Abo-Fallen oder Phishing-Weiterleitungen. Für Unternehmen und IT-Teams ist das ein Warnsignal, dass Markenhektik und Suchmaschinen-Traffic regelmäßig als Einstiegskanal dienen. Wer auf offizielle Kanäle setzt und Downloads konsequent verifiziert, senkt das Risiko für Gerätebefall und Kontodiebstahl deutlich.
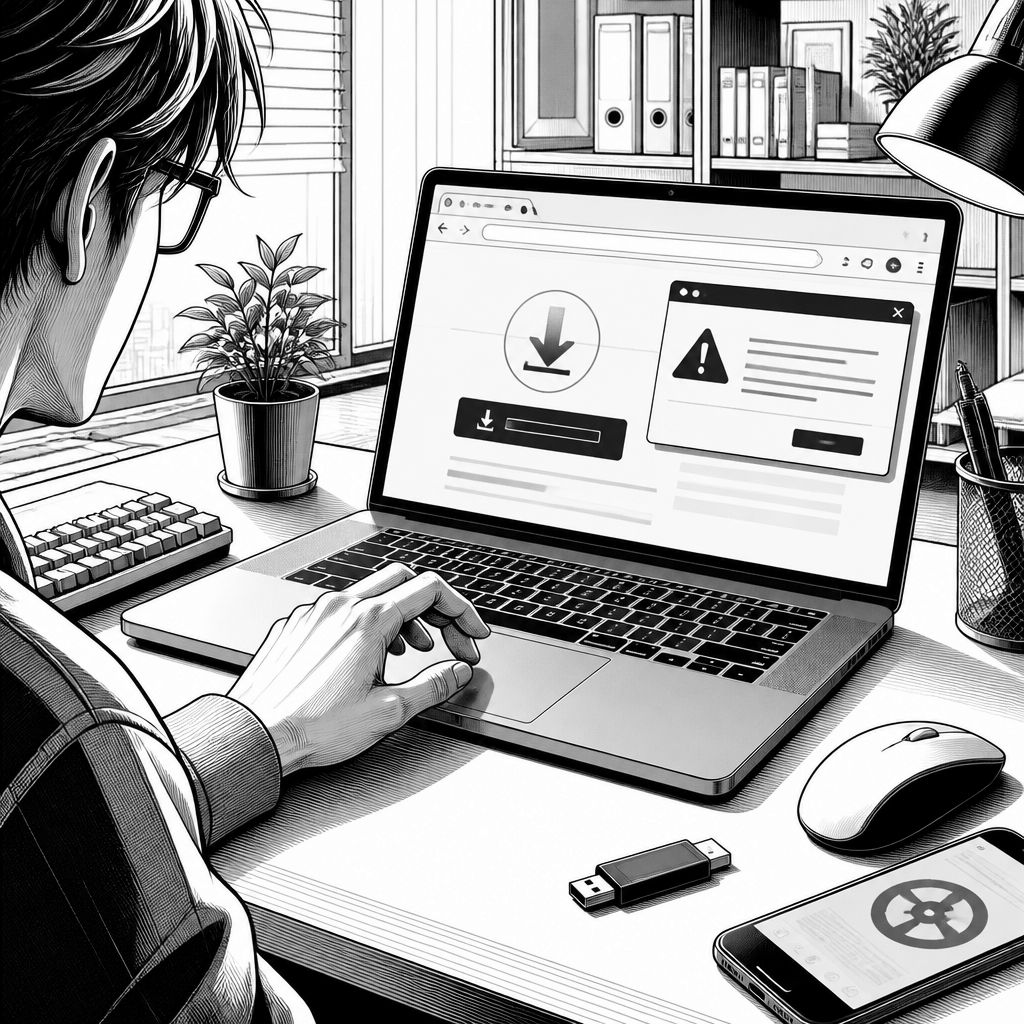
Kaum steigt die Erwartungshaltung rund um „Grand Theft Auto 6“, wird daraus für Angreifer eine Blaupause: Sie platzieren gefälschte Download-Angebote genau dort, wo ungeduldige Spieler zuerst hinschauen – in Foren, Suchmaschinen-Ergebnissen und auf einschlägigen Downloadseiten. In der Praxis wirkt die Masche zunächst harmlos, weil die Installer äußerlich wie offizielle Setups aussehen, mit vermeintlichen EXE-Dateien für „GTA 6 PC“ oder mit „Beta“-Versionen für Android über APKs. Sobald Nutzer jedoch die Dateien starten oder Zahlungen leisten, kippt die Story in Richtung Schadsoftware, Datendiebstahl oder monetarisierter Umwege.
Technisch gesehen nutzen Scammer dabei mehrere, gut skalierende Bausteine der modernen Cybercrime-Ökonomie. Erstens werden Installationsanwendungen nach dem Muster legitimer Game-Setups nachgebaut, damit Sicherheits- und Plausibilitätschecks im Alltag übersprungen werden. Zweitens können im Paket unterschiedliche Payloads stecken: von klassischen Trojanern, die sich sofort als „Installationskomponente“ tarnen, bis hin zu schlicht anderen Spielen oder Harmlosigkeit mit anschließendem Frust. Drittens kommt oft ein zweistufiger Freigabemechanismus hinzu: Inhalte werden erst nach Zahlung oder Anmeldung sichtbar – ein typischer Hebel für Abofallen und für das Sammeln von E-Mail-Adressen.
Besonders relevant ist die Sicherheitsdimension bei Nutzerdaten und Konten. In der GTA-6-Welt droht nicht nur Gerätebefall, sondern auch Identitätsmissbrauch: Betrüger versuchen in groß angelegten Phishing-Kampagnen Login-Informationen zu ergattern, etwa für Plattformen wie den Rockstar Social Club. Für IT-Teams ist das ein Muster, das man schon von anderen Markenmissbräuchen kennt: Social Engineering funktioniert umso besser, je konkreter der Zeitpunkt und je größer die Erwartung ist. Wenn Nutzer glauben, sie müssten „jetzt“ handeln, sinkt die Bereitschaft, Domains zu prüfen oder Multi-Faktor-Authentifizierung als Hürde wahrzunehmen.
Ein weiterer Grund zur Skepsis ist die Produkt- und Plattformlage. Wie aus den verfügbaren Ankündigungen hervorgeht, erscheint „GTA 6“ zunächst für PlayStation 5 und Xbox Series S/X, während eine PC-Version weder bestätigt ist noch zeitgleich erwartet werden sollte. Gleiches gilt für mobile Plattformen: Für Android oder iPhone wird im Umfeld der aktuellen Berichte keine echte Veröffentlichung als Spiel-App beschrieben. Damit wird ein Kernargument klar: Wo es keine offizielle Version gibt, ist der „fertige“ Download fast zwangsläufig Fake. Genau diese Lücke können Betrüger ausnutzen, weil das Vertrauen in Suchergebnisse und vermeintliche Release-Hinweise fehlt.
Aus dem Blickwinkel der Markt- und Wettbewerbsdynamik zeigt sich zudem, wie stark der Angriffsvektor an Distribution gekoppelt ist. Offizielle Game-Plattformen wie Steam oder die konsolenintegrierten Stores sind für Nutzer verlässliche Gatekeeper, weil dort regelmäßig Kuratierung und Sicherheitsprozesse greifen. Dennoch ist ein wichtiger Vergleich: Selbst wenn der legale Downloadkanal stabil ist, bleibt das Internet ein Recherche-Ökosystem, in dem Google-Treffer oder Empfehlungsseiten den Weg zum „Installer“ lenken können. Branchenexperten ordnen solche Kampagnen deshalb häufig als „Brand-Abuse“-Angriffe ein, bei denen die Aufmerksamkeit einer Produktmarke als Traffic-Turbo dient.
In der technischen Detailbetrachtung warnen Sicherheitsforscher unter anderem vor Schadsoftware, die sich als Bestandteil gängiger Systemsoftware oder Treiberlandschaften tarnt, um Erkennungen zu umgehen. Ein Beispiel aus aktuellen Beschreibungen: Eine Malware kann sich so verpacken, dass sie wie eine Komponente eines Grafiktreibers wirkt und dadurch bei manchen Antiviren-Setups später auffällt. Auf mobilen Geräten spielt der gleiche Mechanismus, nur mit anderen Oberflächen: Eine „Grand Theft Auto 6 Beta“-App kann nach dem Start zunächst nur ein kurzes Video zeigen, während sie im Hintergrund Werbung ausliefert oder Nutzer auf weitere Seiten umleitet. Für Unternehmen bedeutet das: Endpoint-Schutz allein ist selten genug, wenn Nutzer nicht in eine sichere Downloadkette eingebunden sind.
Für die Praxis empfiehlt sich deshalb ein Security-Ansatz, der den Angriff nicht nur blockiert, sondern die Ursache adressiert. Nutzer sollten Spielinhalte ausschließlich über verifizierte Kanäle beziehen, etwa über offizielle Launcher, Stores oder die bekannten Hersteller-Umgebungen. IT-Teams können zusätzlich durch technische Kontrollpunkte helfen, etwa indem sie Downloads aus unbekannten Quellen stärker einschränken, Ausführungsrechte für verdächtige Dateitypen reduzieren und Browser-Interaktionen mit fragwürdigen Domains erschweren. Besonders wirksam ist das Training gegen „Zeitdruck-Optimierung“: Wenn eine Seite verspricht, eine Beta oder exklusive Boni stünden „sofort“ bereit, ist das in der Regel ein Signal für Manipulation.
Der zukünftige Ausblick ist dabei nicht nur „weniger klicken“, sondern eine Anpassung der gesamten Customer- und IT-Strategie. Mit steigender Popularität von Open-World-Titeln und der wachsenden Rolle von Plattform-Ökosystemen werden Betrüger ihre Kampagnen wahrscheinlich noch stärker automatisieren: Suchmaschinen-Treffer werden präziser ausgespielt, und Installer-Pakete werden modularer, sodass nach der Nutzerinteraktion unterschiedliche Payloads folgen können. Für Entwickler und Publisher wird es zudem wichtiger, Sicherheit als Teil der Markenführung zu begreifen: klare Release-Kommunikation, robuste „Official“-Signale und schnelle Rückrufmechanismen bei Fake-Downloads könnten die Angriffsfläche spürbar reduzieren. Unternehmen, die Gaming- und Entertainment-Assets nutzen, sollten diese Muster als frühe Indikatoren für breiteres Threat Modeling betrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrügerische „GTA 6“-Downloads: So erkennen Unternehmen und Spieler Fake-Installationen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrügerische „GTA 6“-Downloads: So erkennen Unternehmen und Spieler Fake-Installationen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrügerische „GTA 6“-Downloads: So erkennen Unternehmen und Spieler Fake-Installationen« bei Google Deutschland suchen, bei Bing oder Google News!