


LONDON (IT BOLTWISE) – Vorbestellungen und Release-Daten sorgen rund um GTA 6 für maximale Aufmerksamkeit – und genau diese Lücke füllen aktuell betrügerische „Early-Access“-Seiten. Täter locken mit VIP-Zugang, QR-Codes und scheinbar offiziellen Downloads gegen Zahlungen in Kryptowährungen. Sicherheitsanbieter warnen, dass die Zahlung häufig nicht nur nutzlos ist, sondern zu weiteren Interaktionen mit Betrugsseiten führt. Für Unternehmen wird damit klar: Auch Gaming-Hype ist ein bevorzugter Köder für Social Engineering und Phishing.
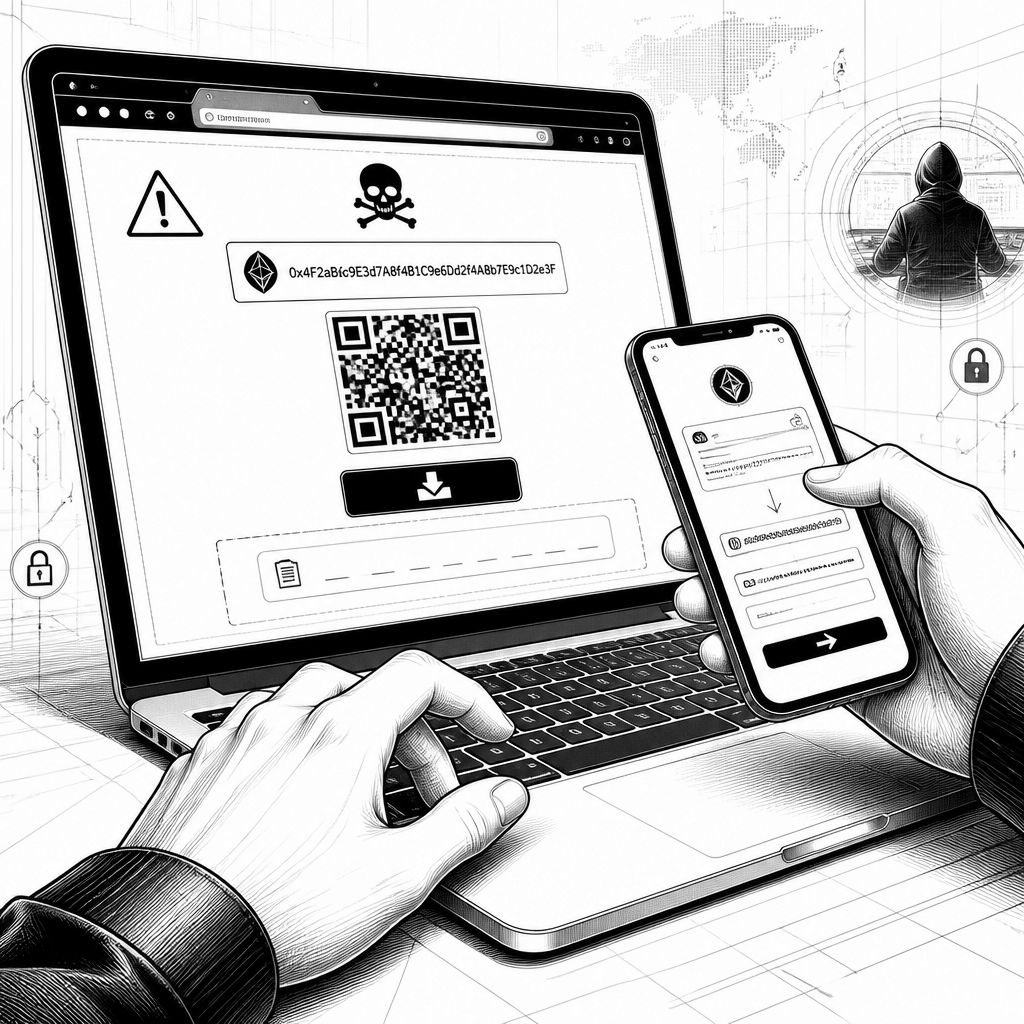
Die Vorfreude auf Grand Theft Auto 6 wird derzeit auf die dunkle Seite der Cyberkriminalität gezogen: Betrüger platzieren professionelle, optisch an GTA-6-Ästhetik angelehnte Webseiten, die angeblichen „Frühzugang“ oder VIP-Profile versprechen. Der Kern ist kein neues Phänomen, aber die Ausführung wirkt in vielen Fällen deutlich „produktähnlicher“ als klassische Spam-Seiten. Aktuell fallen solche Maschen besonders ins Gewicht, weil offizielle Vorbestellungen laut Branchenmeldungen erst zum 25. Juni starten, während der eigentliche Launch auf den 19. November datiert ist. Genau diese zeitliche Lücke macht das Thema für Social-Engineering-Angriffe attraktiv.
Technisch ähneln die Betrugsabläufe typischen Ketten-Scams: Zunächst lenken Täter auf eine gefälschte Seite, die wie eine legitime Promotionsseite gestaltet ist – mit Neon-Optik im Stil früherer GTA-Ästhetik, wiedererkennbarer Branding-Ansprache, Luxusautos und teils KI-generierten Bildmotiven. Auffällig ist die Zahlungsaufforderung in Kryptowährung: Sie reduziert Hürden für Rückabwicklungen und erschwert Beweise und Sperrmechanismen. Nach der Zahlung werden Opfer in der Regel auf eine Bestätigungsphase vertröstet, in der sie eine „Transaktions-ID“ eingeben sollen, um angeblich den Download freizuschalten. Häufig werden QR-Codes und große „Download“-Buttons genutzt, um Nutzer zu beschleunigtem Handeln zu drängen.
Aus historischer Sicht ist das Muster bekannt: Bereits bei anderen großen Launches – etwa bei populären Konsolen- oder Streaming-Events – haben Betrüger in der Vergangenheit „Early Access“, „Collector-Keys“ oder vermeintliche Promo-Updates als Köder eingesetzt. Neu ist weniger die Idee, sondern die Geschwindigkeit, mit der sich überzeugende Oberflächen bauen lassen. KI-Bildgeneration senkt die Kosten für glaubwürdig wirkende Assets, während Templates die Banner-, Landingpage- und Checkout-Logik vereinheitlichen. In der Praxis vergleichen Sicherheitsverantwortliche solche Kampagnen oft mit dem, was man sonst bei Phishing gegen Unternehmens-MFA oder beim Missbrauch von Marken-URLs sieht: Wieder wird Identität simuliert, um Vertrauen zu erzwingen und Nutzer zu kritischen Klicks zu bewegen.
Marktseitig zeigt die Episode, wie stark Security-Risiken mit Consumer-Trends korrelieren. Rockstar Games als reale Marke bleibt zwar der richtige Referenzpunkt für Ankündigungen, aber genau dieser Kontrast fehlt auf den Fake-Seiten: Die Täter nutzen den zeitlichen Abstand zwischen Ankündigung, Vorbestellung und tatsächlichem Release. Branchenbeobachter verweisen zudem darauf, dass solche Maschen häufig parallel zu echten Marketingwellen laufen, wodurch sich Aufmerksamkeit und Traffic „mitnehmen“ lassen. Wie Malwarebytes in entsprechenden Hinweisen betont, sollte man insbesondere bei kryptobasierten Zahlungen skeptisch sein: „Zahlungen in Kryptowährungen sind ein starkes Warnsignal“, heißt es sinngemäß in den aktuellen Sicherheitsratschlägen. Dieser Satz trifft den Kern, weil die Zahlungsart meist nicht zu legitimen Händlerprozessen passt.
Für Unternehmen ist der Angriff nicht nur ein „Consumer-Problem“. Gaming-Bezug wirkt oft wie ein Niedrigschutz-Signal: Mitarbeitende klicken eher, wenn der Inhalt „harmlos“ erscheint. Genau dadurch gelangen Phishing-Ketten in Unternehmensumgebungen – beispielsweise über Browser-Sessions, Session-Cookies oder die Installation von schädlichen Komponenten, die als „Downloader“ getarnt sind. Ein realistisch zu bewertender Vergleich ist der zwischen Cloud-basiertem Schutz (DNS-/Web-Filtering, Browser-Policies) und reinem E-Mail-Gateway: Bei Landingpage-basierten Scams gewinnt die Kontrolle über Webzugriffe. Enterprise-Teams sollten deshalb auch Web-Domains in die Risikoanalyse einbeziehen, nicht nur Anhänge und Links aus E-Mails.
Regulatorisch und datenschutztechnisch kommt eine zusätzliche Ebene hinzu. Sobald Nutzer Interaktionsdaten liefern – etwa durch das Eingeben von Transaktions-IDs, E-Mail-Adressen oder QR-geleiteten Token – entstehen personenbezogene Daten, die bei Betrugsseiten typischerweise weder zweckgebunden noch transparent verarbeitet werden. In einem EU-Kontext führt das regelmäßig zu Problemen im Sinne der Informationspflichten und der Rechtsgrundlagen nach der DSGVO. Für die Praxis heißt das: Unternehmen sollten bei Awareness-Trainings nicht nur „keine Passwörter weitergeben“ adressieren, sondern explizit auf Zahlungsdaten, Identitätsabgleich und das Risiko von Folgeschritten nach einer „erfolgreichen“ Krypto-Transaktion hinweisen.
Bei der Abwehr zählt Timing. Da Vorbestellungen am 25. Juni erst später offiziell verfügbar sind, lässt sich das Muster relativ klar in Zeitfenster einordnen: Jede Seite, die bereits „Early Access“ außerhalb offizieller Starttermine anbietet, ist verdächtig. Technisch helfen Indikatoren wie neu registrierte Domains, inkonsistente Zertifikate, ungewöhnliche URL-Strukturen sowie aggressive JavaScript-Interaktionen, die Nutzer zu Eingaben drängen. Auch die Auslieferungsgestaltung – etwa die Kombination aus Zahlungsbestätigung, QR-Code und „großem Download-Button“ – folgt oft wiederkehrenden Scampattern. Solche Merkmale sollten Security-Teams in Web-Detection-Regeln übersetzen, statt nur auf manuelle Meldungen zu setzen.
Der Ausblick ist weniger beruhigend als es die Spielbranche gerne hätte. Sobald der Release näher rückt, werden Betrüger ihre Kampagnen in der Regel stärker lokal anpassen, etwa durch mehrsprachige Landingpages und variierende Krypto-Abläufe. Für Entwickler und Unternehmen ergibt sich gleichzeitig eine Chance: KI-gestützte Erkennung kann im Zusammenspiel mit MDM/Browser-Policies die Interaktion auf verdächtigen Seiten begrenzen, bevor Nutzer Transaktionsdaten posten. Wichtig ist, dass solche Schutzmaßnahmen nicht nur „präventiv“ wirken, sondern auch Incident-Prozesse abbilden, falls Mitarbeitende bereits bezahlt oder Daten eingegeben haben. Am Ende bleibt die klare Botschaft: Hype ist ein Angriffsvektor – und Wer ihn als Sicherheitslücke behandelt, reduziert den Schaden messbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GTA-6-„Early-Access“-Betrug: So nutzen Scammer den Hype für Krypto-Zahlungen aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GTA-6-„Early-Access“-Betrug: So nutzen Scammer den Hype für Krypto-Zahlungen aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GTA-6-„Early-Access“-Betrug: So nutzen Scammer den Hype für Krypto-Zahlungen aus« bei Google Deutschland suchen, bei Bing oder Google News!