


BERLIN / LONDON (IT BOLTWISE) – Laut Visa haben KI-gestützte Cyberverbrechen 2025 um rund 1.200 Prozent zugelegt. Branchenexperten stufen KI-Betrug inzwischen als größtes Cyberrisiko ein, noch vor Ransomware. Gleichzeitig zeigen Ermittlungserfolge wie die Operation Endgame, dass entschlossene Strafverfolgung Wirkung entfalten kann. Für Unternehmen wird damit vor allem eines klar: Verteidigungsstrategien und Sicherheits-Workflows müssen schneller, datennäher und stärker gegen Phishing ausgerichtet werden.
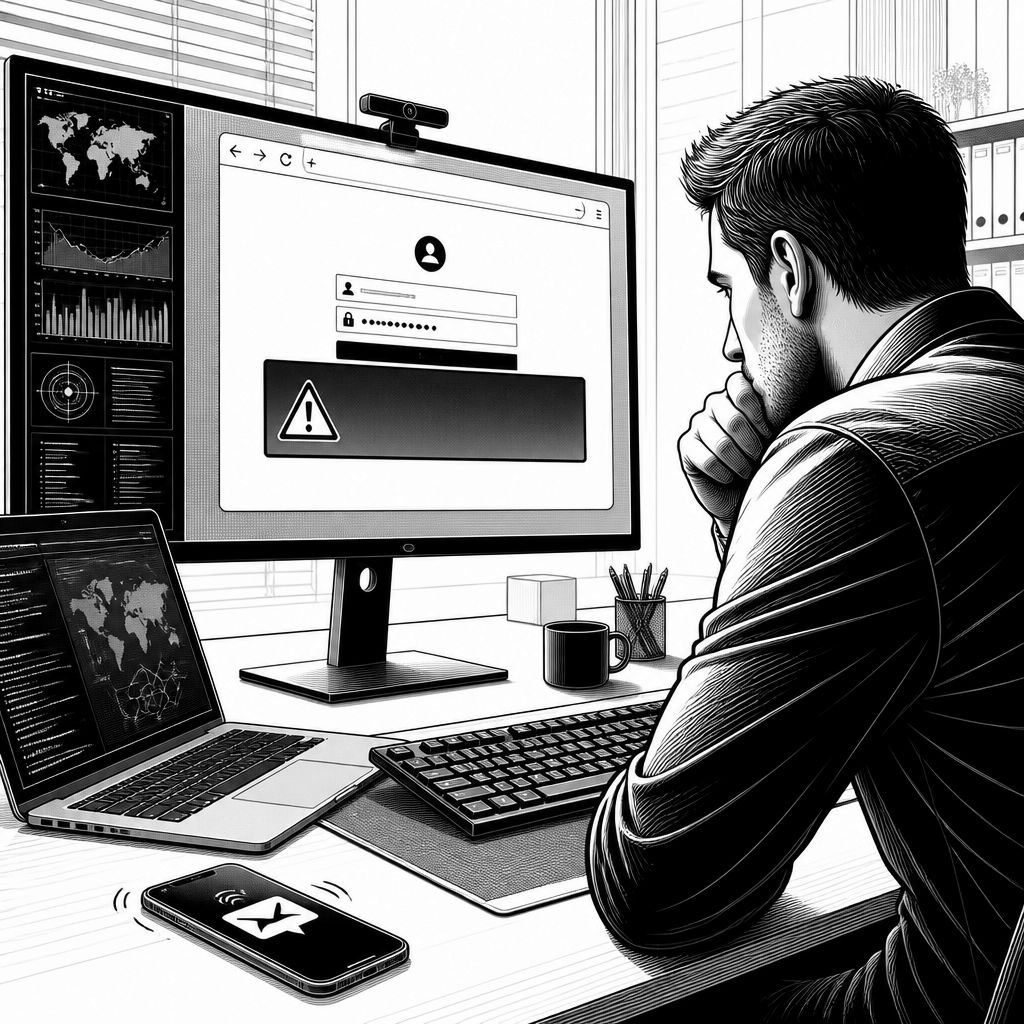
Die Zahlen wirken wie ein Weckruf: Visa berichtet für 2025 von einem Anstieg KI-gestützter Cyberverbrechen um rund 1.200 Prozent. Damit rückt nicht nur ein neuer Angreifer-Typ in den Vordergrund, sondern auch eine andere Angriffslogik: KI wird zum Taktgeber, der Rekrutierung, Vorhersage und Nachrichtenbau parallelisiert. Das World Economic Forum sieht KI-Betrug inzwischen als größtes Cyberrisiko – noch vor Ransomware. Für viele Sicherheitsverantwortliche ist das kein abstraktes Szenario: In Berichten geben 73 Prozent der Führungskräfte an, bereits konkrete Vorfälle erlebt zu haben.
Technisch betrachtet verschiebt sich der Angriffsweg vom „Erst mal testen“ hin zum „sofort personalisieren“. KI-Phishing erreicht laut den vorliegenden Angaben viermal höhere Klickraten als herkömmliche Methoden, weil Absenderprofil, Tonalität und gewünschte Handlung (Call-to-Action) besser an die Zielperson angepasst werden. Zusätzlich heißt es, dass rund 86 Prozent der Phishing-Angriffe KI zur Personalisierung nutzen. Historisch kennt man solche Muster aus Social Engineering, etwa seit den frühen E-Mail-Würmern, aber KI senkt nun den Aufwand pro Kampagne massiv. Das ist besonders kritisch, wenn Unternehmen mit begrenzten Security-Ressourcen reagieren müssen.
Die Geschwindigkeit der Bedrohung setzt noch einen zweiten Hebel: Ein zentrales Problem ist die Zeitspanne zwischen Entdeckung und Ausnutzung. Nach Sicherheitsauskünften verkürzte sich diese Phase 2025 um 70 Prozent auf durchschnittlich 17 Tage. Das Bundesamt für Sicherheit in der Informationstechnik warnt dabei vor einer „neuen Zeitrechnung“ der Internetkriminalität: KI erleichtert den Einstieg für Angreifer, während die Ausnutzungsgeschwindigkeit von Schwachstellen rasant steigt. Anders als bei klassischen Malware-Wellen liegt das Risiko deshalb nicht nur in einzelnen Exploits, sondern in der Kettenreaktion aus schneller Schwachstellennutzung, automatisierter Rekrutierung und massenhaft skalierter Täuschung.
Im Markt verschärft sich der Wettbewerb um Abwehr und Erkennung. Microsoft, Europol und weitere Partner zeigten Anfang des Sommers mit der „Operation Endgame“, dass die Strafverfolgung große Schadsoftware-Netzwerke wirksam zerschneiden kann. Die Bilanz: 340 Server wurden weltweit abgeschaltet, 140 Domains für Nutzer unschädlich gemacht. Die Ermittlungen richteten sich unter anderem gegen Varianten wie SocGholish, Amadey und StealC, die für Datendiebstahl und die Vorbereitung von Ransomware genutzt werden. Solche Operationen sind wichtig, weil sie nicht nur Infrastruktur entfernen, sondern auch den „Time-to-Weaponize“-Pfad der Täter verlangsamen.
Gleichzeitig bleibt die praktische Herausforderung im Unternehmen bestehen: Die Abwehr muss mit den Angriffszyklen mithalten. Dazu gehört, dass Phishing nicht als reines Nutzerproblem betrachtet wird, sondern als technischer Sicherheitsfall mit messbaren Signalen. Laut den vorliegenden Hinweisen starten 84 Prozent erfolgreicher Angriffe über Phishing-Mails. In der Folge gewinnen KI-Überwachungstools zur Erkennung verdächtiger Muster an Bedeutung; 57 Prozent der Unternehmen setzen solche Systeme bereits ein. Der Vergleich ist eindeutig: Cloud-basierte Analytik bietet oft schnellere Modellaktualisierung und größere Telemetrie-Abdeckung als reine On-Prem-Ansätze, allerdings steigen damit die Anforderungen an Datenschutz, Zugriffskontrollen und Datenklassifizierung.
Regulatorisch wird das Thema für Unternehmen noch enger getaktet. Wenn KI-Betrug und Cyberangriffe als Seismograph für geopolitische Spannungen wirken, wächst der Druck, Sicherheitsmaßnahmen nachweisbar und risikobasiert umzusetzen. In Deutschland wird dabei zusätzlich auf IT-Grundschutz verwiesen und auf die Reduktion von Angriffsflächen gesetzt. Gleichzeitig werden neue Pflichten durch KI- und Cyber-Regularien diskutiert, die Unternehmen in Richtung dokumentierter Kontrollen und belastbarer Prozesse drängen. Für die Praxis heißt das: Sicherheitsmaßnahmen müssen nicht nur implementiert, sondern auch auditierbar sein – etwa über Logging, Incident-Playbooks, Rollenrechte und klare Verantwortlichkeiten im Betrieb.
Besonders deutlich wird der Handlungsdruck beim Blick auf Ransomware. Das Hasso-Plattner-Institut bezeichnet Deutschland in Europa als Ransomware-Hotspot: Die Fallzahlen stiegen von 950 im Jahr 2024 auf 1.041 im Jahr 2025. Auch wenn jede Kampagne unterschiedlich ist, liegen die durchschnittlichen Lösegeldforderungen im Bereich mehrerer Hunderttausend Euro, was die wirtschaftliche Motivation weiter erhöht. Wer nur klassische Backup-Strategien stärkt, greift deshalb zu kurz. Erfolgreicher Schutz entsteht typischerweise aus einem Zusammenspiel: schnelle Erkennung, konsequente Segmentierung, Härtung identitätsnaher Systeme und ein restriktives Berechtigungsmodell, damit aus einem Phishing-Einstieg nicht automatisch ein späterer Zugriffskanal wird.
Der Ausblick bleibt dennoch angespannt. Prognosen gehen davon aus, dass weltweite Verluste bis 2027 auf 37 Milliarden Euro steigen könnten, wenn Angriffe weiter automatisiert und personalisiert werden. Für die nächste Phase zeichnet sich ab, dass Unternehmen stärker in „KI-gegen-KI“-Architekturen investieren müssen: nicht nur Erkennung, sondern auch Workflow-Vermeidung, etwa durch automatisierte Quarantäne, dynamische Trust-Entscheidungen und strengere Validierungsprozesse für Zahlungs- und Kontaktdaten. Experten raten in diesem Zusammenhang zu einer aktiveren Cyberabwehr und verweisen auf geplante Gesetzgebung zur Cyberabwehr. Für Entwickler und Security-Teams bedeutet das: KI-Modelle müssen in bestehende MLOps- und SecOps-Prozesse integriert werden, inklusive Monitoring, Modell-Drift-Erkennung und geplanter Reaktionspfade, damit die Abwehr nicht nur „smart“, sondern auch betrieblich belastbar ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Betrug 2025: Cyberkriminalität steigt laut Visa um 1.200 Prozent" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Betrug 2025: Cyberkriminalität steigt laut Visa um 1.200 Prozent" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Betrug 2025: Cyberkriminalität steigt laut Visa um 1.200 Prozent« bei Google Deutschland suchen, bei Bing oder Google News!