


BERLIN / LONDON (IT BOLTWISE) – Ab August 2026 greifen verschärfte Pflichten für Hochrisiko-KI-Systeme, während Anbieter bereits ab August 2025 mehr Transparenz zu Trainingsdaten liefern müssen. Gleichzeitig liefern zwei EuGH-Entscheidungen neue Leitplanken für Auskunftsanträge und die Frage, ob DSGVO-Verstöße in Gerichtsverfahren automatisch zu einem Verwertungsverbot führen. Auf der operativen Ebene kämpfen Unternehmen zudem weiter mit NIS2-Compliance-Lücken und müssen ihre Sicherheits- und Datenprozesse beschleunigen. Parallel baut Deutschland die Grundlage für EUDI-Wallet und stellt damit weitere Identitäts-Workflows vor anspruchsvolle Audits.
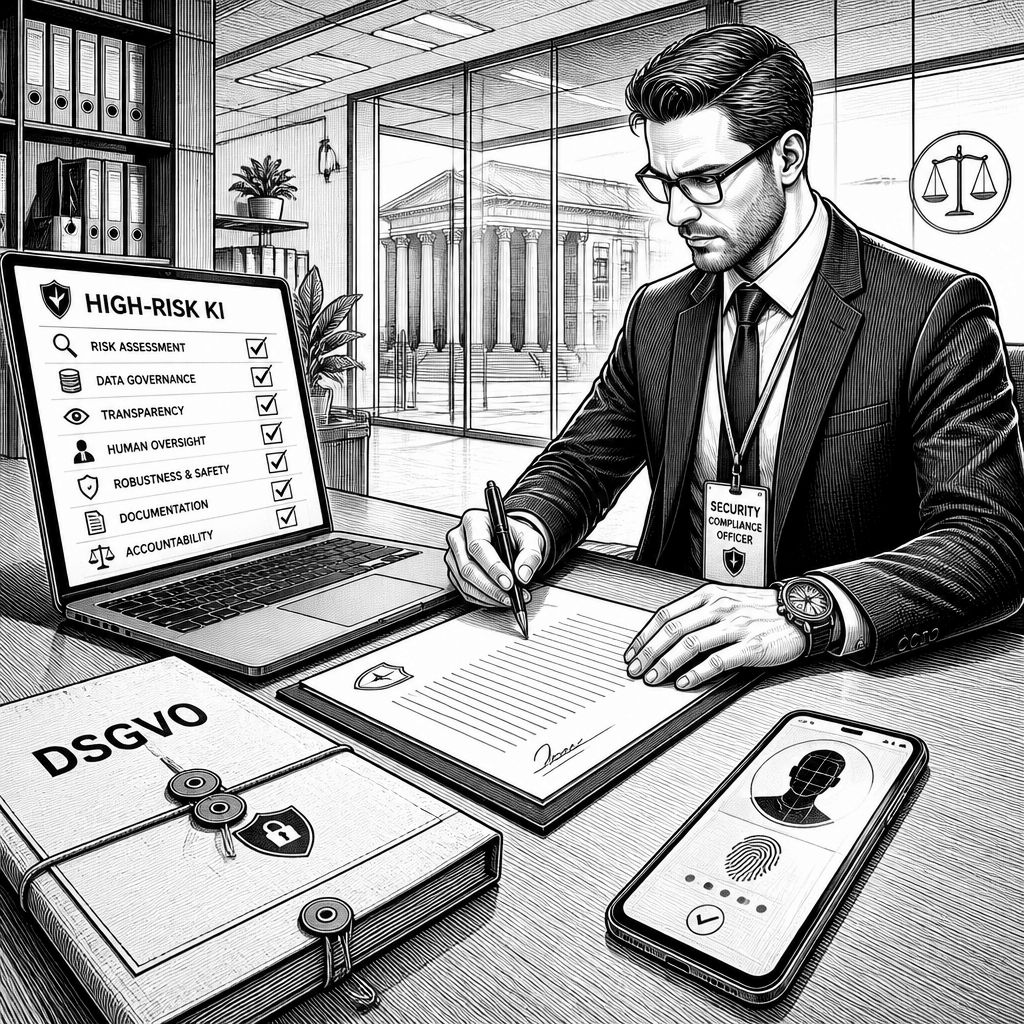
Mit Blick auf den 2. August 2026 ändert sich für viele Unternehmen der Ton im KI-Compliance-Projekt spürbar: Hochrisiko-KI-Systeme geraten in einen strengeren Regulierungsrahmen, während parallel bereits seit dem 2. August 2025 neue Offenlegungspflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) gelten. Für Verantwortliche klingt das zunächst nach einem weiteren Meilenstein im Governance-Kalender. In der Praxis treffen die Vorgaben jedoch auf eine Organisation, die oft noch Grundlagen zur Datensicherheit, zu Risikoanalysen und zur Dokumentation nachschärfen muss. Der Daten- und Sicherheitsdruck steigt damit gleichzeitig aus zwei Richtungen: aus der KI-Regulierung und aus klassischen Informationsschutzpflichten.
Ein wichtiger Ankerpunkt ist die Umsetzungsebene: Unternehmen müssen bei Hochrisiko-KI nachweisen, dass technische und organisatorische Maßnahmen Risiken beherrschen und Entscheidungen nachvollziehbar bleiben. Gleichzeitig zeigt der Markt, dass Regulierung in der Regel nicht “über Nacht” implementiert werden kann, weil sie in bestehende Entwicklungs- und Betriebsprozesse einhaken muss. Dazu gehören u. a. Data-Governance (inklusive Herkunft der Trainingsdaten), Modell- und Systemdokumentation, Tests sowie eine belastbare Schleife für Monitoring im Betrieb. Branchenberichte zeichnen zudem ein klares Bild: Datenschutz wird derzeit von vielen Organisationen als Bremse wahrgenommen. Bitkom verweist auf die Perspektive von Unternehmen, wonach Datenschutzprozesse Innovationen noch zu häufig behindern.
Bei der technischen Einbettung wird es für Compliance-Teams besonders anspruchsvoll, weil die KI-Verordnung nicht isoliert betrachtet werden darf. Viele Betriebe arbeiten parallel an NIS2 und weiteren Vorgaben der IT-Sicherheit, nur verschiebt sich der “Startpunkt” je nach Abteilung. Laut dem vorliegenden Stand haben rund 62 Prozent der deutschen Unternehmen die im März 2024 abgelaufene NIS2-Frist nicht eingehalten. Experten empfehlen IT-Sicherheitsverantwortlichen deshalb Gap-Analysen, bevor sie in Detailnachweise für Hochrisiko-KI einsteigen, da Bußgelder und Haftungsrisiken sonst in mehreren Programmen gleichzeitig wachsen können. Diese Verzahnung ist auch deshalb kritisch, weil sich Datenflüsse zwischen Plattformen, Cloud-Services und Fachanwendungen selten sauber trennen lassen.
Der Wettbewerb um “Regulatory-Readiness” läuft längst, aber er entsteht nicht nur bei Gesetzes-Read-outs, sondern in Architekturentscheidungen. Große Plattformanbieter setzen verstärkt auf KI-gestützte Sicherheits- und Compliance-Workflows, während Modellanbieter ihre Governance-Mechanismen in Richtung dokumentierter Trainingsdatentransparenz und Systemvalidierung ausrollen. Für Unternehmen heißt das: Sie müssen künftig stärker nachweisen können, welche Teile der Lösung unter welchen regulatorischen Status fallen – etwa ob ein KI-Modell als GPAI oder als Baustein in einem Hochrisiko-System behandelt wird. In der Praxis ist das ein Unterschied zwischen “nutzen” und “belegen”: Cloud-native Deployment, Pipeline-Dokumentation und MLOps-Monitoring werden zu Beweismitteln im Audit-Prozess. Genau hier unterscheiden sich frühe Entscheider von reaktiven Teams.
Während Unternehmen ihre internen Prozesse hochfahren, liefern Gerichtsentscheidungen zusätzliche Rechtsklarheit – und damit auch Planbarkeit. Der Europäische Gerichtshof hat am 18. Juni 2026 in der Rechtssache C-484/24 festgehalten, dass Daten, die unter Verstoß gegen die DSGVO erlangt wurden, nicht automatisch einem Verwertungsverbot in Gerichtsverfahren unterliegen. Entscheidend bleibt demnach der Bezug zum nationalen Prozessrecht, sofern der Grundsatz der Datenminimierung eingehalten wird. Bereits am 19. März 2026 (C-526/24) wurden zudem Grenzen für Auskunftsanträge nach Artikel 15 DSGVO betont: Ein Antrag kann als exzessiv gelten, wenn er missbräuchlich gestellt wird. Für Schadensersatz braucht es einen nachgewiesenen tatsächlichen Schaden – die bloße Befürchtung eines Missbrauchs reicht nicht aus.
Damit verschiebt sich auch die Rollenverteilung zwischen rechtlicher Bewertung und operativer Risikoarbeit. Datenschutz ist nicht nur ein “Stop”-Schild, sondern wird zur messbaren Komponente im Sicherheits- und Produktmanagement. Parallel stehen Aufsichtsbehörden selbst unter Belastung: In Baden-Württemberg berichtete der Landesdatenschutzbeauftragte Tobias Keber von einem Anstieg der Beschwerdefälle um 90 Prozent auf über 7.600 Vorgänge; ein Teil davon werde mittlerweile durch KI generiert. Zugleich drohen Stellenkürzungen von bis zu 40 Prozent. Das erhöht den Druck, Verfahren zu standardisieren und effizienter zu gestalten – Stichworte sind das “Einer-für-alle”-Prinzip und gemeinsame Entscheidungsdatenbanken. Im selben Atemzug kommt EUDI-Wallet hinzu: Bis Ende 2026 muss die Infrastruktur für digitale Identitäten bereitstehen, Deutschland plant den öffentlichen Start Anfang 2027.
Gerade deshalb sollten Unternehmen die regulatorische Roadmap als technischen Umbau verstehen, nicht als reine Dokumentationsübung. Für Identitätsnachweise bedeutet EUDI-Wallet einen Wechsel in den Prozessketten: Wer vorab Nutzerstatus und Zugriffsrechte managt, muss künftig sicherstellen, dass neue Identitätsflüsse in bestehende Berechtigungs-, Logging- und Audit-Modelle passen. Dazu kommt, dass im Gesundheitssektor bereits kurzfristig Übergangsfristen laufen: Für Zahnarztpraxen endet am 30. Juni 2026 die Übergangsfrist für elektronische Heilberufsausweise (eHBA) mit RSA-Zertifikaten; ab 1. Juli 2026 sind ausschließlich ECC-Zertifikate zulässig. Diese Art von Sicherheitswechsel zeigt, wie ernst Betreiber Zertifikats- und Schlüsselmanagement nehmen müssen – und wie eng Compliance und IT-Betrieb miteinander verzahnt bleiben.
Der Ausblick bis in die zweite Jahreshälfte 2026 sollte daher zweigleisig geplant werden: Erstens, die KI-Compliance für Hochrisiko-Systeme so vorbereiten, dass sie mit den bereits laufenden NIS2- und Sicherheitsprogrammen zusammenfällt. Zweitens, rechtliche Klarstellungen aus dem EuGH in die Prozessgestaltung übersetzen, etwa bei der Gestaltung von Auskunftsworkflows, Fristen und der Bewertung exzessiver Anträge. Praktisch heißt das: Datenminimierung muss in Trainings- und Betriebsprozesse “eingebaut” sein, nicht nur im juristischen Text existieren. Und weil Aufsichtskapazitäten knapp sind, wird Standardisierung der Nachweise wichtiger. Wer jetzt Gap-Analysen, technische Vergleichbarkeit der Nachweise und skalierbare Audit-Mechanismen aufsetzt, reduziert im August 2026 nicht nur Bußgeldrisiken, sondern gewinnt auch mehr Geschwindigkeit in der KI-Entwicklung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Verordnung: Hochrisiko-Pflichten und Gerichts-Entscheidungen ab August 2026" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Verordnung: Hochrisiko-Pflichten und Gerichts-Entscheidungen ab August 2026" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Verordnung: Hochrisiko-Pflichten und Gerichts-Entscheidungen ab August 2026« bei Google Deutschland suchen, bei Bing oder Google News!