


LONDON (IT BOLTWISE) – Nach großen Rabattwellen wie dem Prime Day verlagern Betrüger ihre Angriffe in die „Win-Now“-Phase: Fake-Shops, gefälschte Zustellungs- und Gebührenmeldungen sowie QR-Codes. Branchenexperten warnen davor, dass viele Nutzer besonders bei extrem günstigen Angeboten unkritisch zuschlagen. Besonders riskant ist, wenn Zahlungsdaten abgegriffen oder Konten in Ihrem Namen erstellt werden. Der Beitrag zeigt, welche Muster typisch sind und wie Sie konsequent überprüfen, bevor Sie klicken oder zahlen.
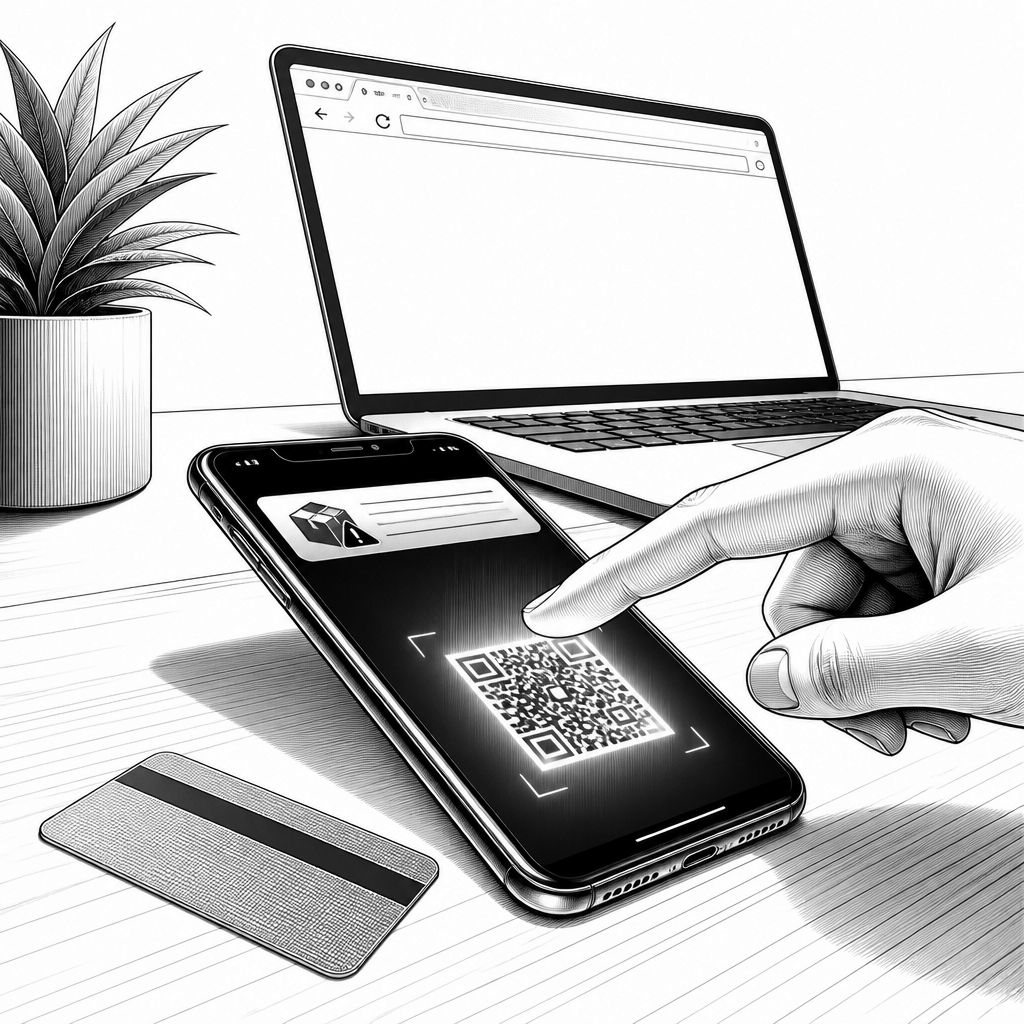
Prime Day ist vorbei, aber genau jetzt laufen viele Betrugsversuche auf Hochtouren. Der Grund ist simpel: Rabattaktionen senken die Aufmerksamkeitsspanne, und Nutzer vergleichen zwar Preise, prüfen aber nicht mehr jede Liefer- oder Zahlungsnachricht bis ins Detail. In der Praxis melden sich Kriminelle oft mit „Zustellproblemen“, angeblichen Gebühren oder „Kontowarnungen“ und setzen dabei auf Zeitdruck. Damit greifen sie ein Motiv auf, das viele Käufer gerade spüren: Elektronik und Alltagskosten wirken gleichzeitig höher, und „schnell noch sparen“ fühlt sich wie ein Muss an. Branchenbeobachter berichten, dass die Anzahl solcher Phishing- und Scam-Kampagnen nach Großevents häufig anzieht.
Technisch betrachtet sind es weniger „einzelne Maschen“, sondern ein wiederkehrendes Angriffsmuster über mehrere Kanäle. Häufig beginnen Scams mit gefälschten Paket- oder Zustellungsbenachrichtigungen per Mail oder SMS, die Links zu Fake-Seiten enthalten. Dort werden anschließend entweder Zahlungsdaten abgegriffen oder es wird eine „Bestätigungszahlung“ für angebliche Gebühren verlangt. In anderen Varianten tauchen Fake-Bestellbestätigungen oder Kontowarnungen auf, die Sie zu einer schnellen Reaktion drängen. Neuere Spielarten binden QR-Codes in Lieferbenachrichtigungen oder Rabattaktionen ein: Scannen statt tippen reduziert Ihre Kontrollmöglichkeiten, weil die Zielseite erst im Browser-Kontext sichtbar wird.
Laut Sicherheitsangaben von McAfee geben 37 Prozent der Menschen an, sie würden einem besonders günstigen Angebot blind vertrauen, um beim Online-Shopping Geld zu sparen. Genau diese Lücke nutzen Betrüger: Sie platzieren Preise, die so niedrig wirken, dass der Kopf „Deal“ erkennt, bevor die Prüfung folgt. Bei ungeprüften Bestellungen entsteht nicht nur der klassische Schaden durch verlorenes Geld und nicht gelieferte Ware. Besonders kritisch ist das Szenario, in dem Zahlungsdaten abfließen: Dann können Kriminelle etwa Kreditkarten belasten, und der Schaden bleibt auch nach der Betrugsmeldung oft länger sichtbar. In einigen Fällen versuchen Scammer zusätzlich, Profile oder Konten in Ihrem Namen zu erstellen, um Folgebetrug systematisch zu skalieren.
Der Markt reagiert parallel: Große Plattformen und Zahlungsanbieter härten zwar dauerhaft ab, doch während der „Peak-Phase“ vieler Deals verschiebt sich das Risiko in Richtung Identitäts- und Kommunikationsmissbrauch. Das sieht man auch daran, dass Betrüger nicht nur Shop-Seiten fälschen, sondern die Interaktion drumherum imitieren: Versand-Updates, Bestellstatus und „Sicherheitswarnungen“ wirken dabei wie normale Benachrichtigungen. Ein Vergleich zu etablierten Marktplätzen zeigt, wie wichtig der harte Prozess hinter den Kulissen ist: Während ein seriöser Anbieter Nachrichten über konsistente Kontomechanismen und nachvollziehbare Message-Center-Ansichten ausliefert, setzen Scams oft auf unmittelbare Link-Weiterleitungen. Auch wenn Kunden „Amazon“ oder andere bekannte Händler nutzen, bleibt der entscheidende Punkt: Sie sollten immer zwischen Nachricht und Kontoansicht unterscheiden.
Praktisch bedeutet das bei der Erkennung vor allem eines: Klicken Sie nicht „zur Lösung“, sondern prüfen Sie „zur Verifikation“. Wir empfehlen, Links aus E-Mails und SMS grundsätzlich zu vermeiden und stattdessen stets über den Browser oder die App in den bekannten Bereich des Händlers zu navigieren. Wenn Sie eine Mail mit Angebot bekommen und der Absender unpersönlich wirkt, Druck aufbaut oder Sie zu einer vermeintlichen Zahlung auffordert, ist das ein klarer Warnhinweis. Bei sehr günstigen Angeboten in unbekannten Shops gilt eine einfache Heuristik: Wenn der Preis deutlich aus dem Rahmen fällt und nicht sauber begründet ist, suchen Sie lieber auf den Webseiten etablierter Anbieter nach dem Produkt. So reduzieren Sie das Risiko, in eine Phishing-Kette zu geraten, noch bevor personenbezogene Daten betroffen sind.
Wenn nach der Bestellung merkwürdige Anfragen oder Informationsmails eintreffen, sollten Sie zusätzlich den Kanal-Layer prüfen: Fragen Sie beim Händler selbst nach, statt sich auf die Nachricht zu verlassen. Bei „Amazon“ lässt sich zum Beispiel über das Message Center prüfen, ob eine Mitteilung tatsächlich vom Versandriesen kommt und ob sie zu Ihrer Bestellung passt. Eine zweite Sicherheitsregel ergänzt das: Formulierungen wie „Lieferung konnte nicht zugestellt werden“, verbunden mit einer Bitte um Zahlungsdaten oder eine „Sofortbestätigung“, sind oft Muster aus dem Phishing-Repertoire. Auch Blitzangebote mit künstlicher Verknappung („nur heute“, „kurz vor Abschluss“) dienen häufig dazu, die Entscheidungszeit zu drücken. Nehmen Sie sich 30 Sekunden und prüfen Sie, bevor Sie Zahlungsdetails eingeben oder einen QR-Code scannen.
Vergessen Sie dabei nicht, dass Betrüger Phishing-Merkmale nicht immer vollständig und immer rechtzeitig „plausibel“ machen. Manche Nachrichten sehen auf den ersten Blick überzeugend aus, weil sie Layout, Formulierungen und teilweise sogar Versandlogik nachbilden. Genau deshalb sollten Sie nicht nur auf Sprache, sondern auf den Prozess schauen: Führt der Link auf eine Seite, die Sie selbst nie manuell aufgerufen hätten? Wird eine Zahlung gefordert, ohne dass Sie den Shop-Kontext öffnen? Wird vom QR-Code direkt ein „Checkout“ oder ein Formular geöffnet, das ungewöhnlich viele Daten abfragt? Einen echten Schutz erreichen Sie, wenn Sie konsequent Browser-Navigation nutzen und sensible Eingaben nur in bereits bestätigten Kontoumgebungen durchführen. Das ist vergleichbar mit „Defense in Depth“ aus der IT: Nicht eine einzelne Prüfung entscheidet, sondern ein System aus Gewohnheiten.
Ausblick: Die nächste Welle wird vermutlich weniger „plakativen“ Scams ähneln und stärker auf Omnichannel-Zustellung und Kontext-Manipulation setzen. Wahrscheinlich werden Betrüger weiterhin Phishing per Mail und SMS ausrollen, aber die Übergänge zu QR-gestützten Aktionen und betrügerischen Zahlungsflows ausbauen. Für Unternehmen bedeutet das: Support-Teams und Security sollten während Rabattspitzen eng zusammenarbeiten, damit Nutzer im Zweifel schnell auf legitime Wege verwiesen werden. Für Entwickler und IT-Abteilungen ist außerdem relevant, wie sich diese Angriffe in Logs, Routing und Fraud-Detection abbilden lassen. Langfristig wird sich zeigen, ob verifizierte Kommunikationspfade, stärkere Authentifizierung und bessere Kundenanleitung den Schaden messbar senken – und zwar nicht nur vor, sondern auch nach dem nächsten großen Deal-Event.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrugsgefahr nach Prime Day: So erkennen Sie Fake-Shops, Phishing & QR-Fallen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrugsgefahr nach Prime Day: So erkennen Sie Fake-Shops, Phishing & QR-Fallen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrugsgefahr nach Prime Day: So erkennen Sie Fake-Shops, Phishing & QR-Fallen« bei Google Deutschland suchen, bei Bing oder Google News!