


LONDON (IT BOLTWISE) – Forschende haben beim RP2350 offenbar einen Weg gefunden, den Debug-Zugriff trotz Security-Mechanismen wiederherzustellen. Der Ansatz nutzt eine präzise Laser-Fault-Injection auf Register-Ebene und zwingt dabei gezielt Bits zum Umkippen. Dazu mussten sie den Chip zunächst entkapseln und die Registerposition über photon-emission electron microscopy lokalisieren. Anschließend lasen sie im Anschluss auch einen 128-Bit-Geheimschlüssel aus dem Speicher aus, der im Rahmen eines Hacking-Challenges versteckt war.
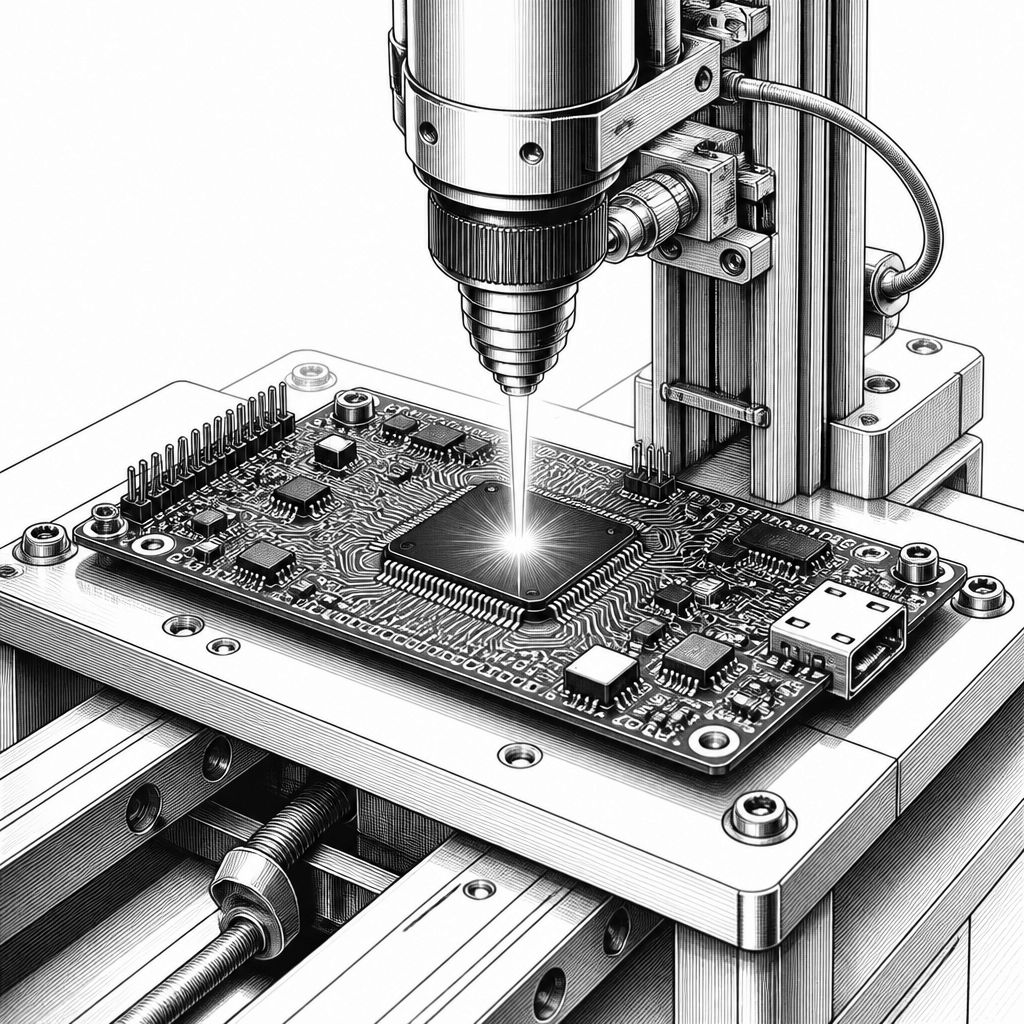
Der RP2350 gilt in der Praxis als vergleichsweise robustes Sicherheitsdesign: Er bringt Secure Boot mit, nutzt ARMv8s TrustZone, um sichere und nicht-sichere Ausführungsbereiche zu trennen, und lässt sich den Debug-Zugriff sogar dauerhaft deaktivieren. Genau diese Kombi ist es, die den aktuellen Laser-Angriff besonders interessant macht. Denn das Debugging ist nicht nur ein Komfortfeature für Entwickler, sondern im Sicherheitsmodell oft ein kritischer Hebel: Wer Debug-Interfaces kontrolliert, kann typischerweise im Zusammenspiel mit Speicherzugriffen, Breakpoints oder Registerinspektion mehr erreichen als nur „einen Blick ins System“.
Technisch starten die Angreifer nicht mit einem klassischen „Probieren-und-Feilen“-Stromausreißen oder einem groben Glitching, sondern mit zielgerichteter Fault Injection. In der Beschreibung wird klar, dass das Team einen Registerwert identifiziert hat, der die Debug-Funktionen des Chips überhaupt erst aktiviert. Die Position dieses Registers wurde nicht durch Vermutungen ermittelt, sondern über einen aufwendigen Reverse-Engineering-Schritt: Dazu entkapselten sie den Chip und betrachteten den Die mit photon-emission electron microscopy. Danach führten sie den Laser-Angriff auf einen auf der Rückseite entkapselten Chip durch, während Infrarotlicht durch das Silizium-Wafer „hindurch“ scheint. Das ist wichtig, weil es zeigt, dass die Präzision nicht nur beim Laser liegt, sondern auch bei der präzisen Ausrichtung auf die Lage der betroffenen Logik im Silizium.
Das eigentliche „Kippen“ der Bits wird als Ergebnis von Trial-and-Error skizziert: Es musste offenbar experimentell gefunden werden, wo auf dem Die benachbart zum relevanten Register der Laser einwirken muss, um die gewünschten Registeränderungen auszulösen. Sobald die Bits umgeschaltet waren, konnten die Forschenden den Debugger wieder in der Lage nutzen, auf die sichere Ausführungszone zuzugreifen. Danach setzten sie den Chip zurück und gingen den nächsten Schritt an: Sie lasen einen 128-Bit-Geheimschlüssel aus, den die Pi Foundation offenbar als Teil der offiziellen Hacking-Challenge im Speicher hinterlegt hatte. Aus defensiver Sicht ist daran weniger „der Geheimniswert“ spannend als die Kette: Debug-Zugang wiederherstellen, sicheren Bereich erreichen, anschließend geschützte Inhalte extrahieren.
Damit passt der Ansatz in ein Muster, das in der Hardware-Security seit Jahren verfolgt wird: Sobald Angreifer physisch Zugang zu Hardware bekommen, wird die Herausforderung weniger „kann man es knacken?“ und mehr „welche Klasse von Angriffen überlebt das Security-Design wirklich?“. Der Text stellt außerdem einen Bezug zu früheren Arbeiten her, bei denen Laser-Fault-Injection ebenfalls eine Rolle spielte. Gleichzeitig wird auf frühere Glitching-Angriffe verwiesen, bei denen ein Pico-basierter Aufbau als Plattform gedient habe. Das Problem ist: Security-Mechanismen wie Debug-Disable und Glitch-Detection reduzieren eine ganze Angriffsfläche, aber sie eliminieren nicht automatisch alle Pfade. Gerade bei Sicherheitsfunktionen, die durch Registerlogik, Zustandsmaschinen und Zustandsübergänge gesteuert werden, kann eine gezielte Fault-Injection punktgenau die Annahmen verletzen, die das System normalerweise durch die korrekte Ausführung im vorgesehenen Ausführungsmodus absichert.
Für Unternehmen und Entwicklerteams bedeutet das vor allem eine verschärfte Betrachtung der „physischen Angreifbarkeit“ von Embedded-Plattformen. Selbst wenn Secure Boot und TrustZone strukturell gut begründen, dass nicht-sichere Teile nicht einfach in sichere Kontexte wechseln, bleibt die Frage offen, wie stabil das Design gegenüber kontrollierten Fehlzuständen ist. Dazu gehören unter anderem die Robustheit gegen transienten Fehler in Logikpfaden, die Absicherung gegen unerwartete Bit-Zustände in Registern sowie die Frage, ob sicherheitsrelevante Funktionen ausschließlich über Softwarekontexte erreichbar sein dürfen oder ob es Nebenpfade gibt, die durch Hardware-Manipulation reaktiviert werden können. Auch aus Entwicklungsprozessen heraus wird damit relevant, dass Debug-Features nicht nur „deaktiviert werden müssen“, sondern dass ihre Deaktivierung auch unter realistischen Angriffsprinzipien wie Laser-Fault-Injection überprüft werden sollte.
Bringt man das Ganze in den Markt-Kontext, wird die Richtung deutlich: Die Diskussion um Debug- und Schutzmechanismen verlagert sich zunehmend von reinen Software- oder Konfigurationsfragen hin zu Hardware-Sicherheitsvalidierung. Das beeinflusst testgetriebene Sicherheitsprogramme, die Auswahl von Lieferanten und auch, wie Launch- und Challenge-Programme gestaltet werden. Wenn ein Chip wie der RP2350 mit einer Hacking-Challenge so transparent adressiert wird, entsteht für Entwickler zugleich ein positives Signal: Man kann die eigenen Threat-Modelle schärfen, ohne warten zu müssen, bis ein Angriff „in freier Wildbahn“ bekannt wird. Für die Community ist das Ergebnis vor allem ein Lernprozess darüber, wo Security-Designs besonders hart gegen physische Fault-Angriffe getestet werden müssen – nicht als Einzelbeweis, sondern als Hinweis auf eine Klasse von Angriffen, die mehr Aufwand erfordert, aber bei entsprechender Präzision messbare Effekte zeigt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Laser-Fault-Injection knackt Debug-Zugriff beim RP2350" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Laser-Fault-Injection knackt Debug-Zugriff beim RP2350" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Laser-Fault-Injection knackt Debug-Zugriff beim RP2350« bei Google Deutschland suchen, bei Bing oder Google News!