


LONDON (IT BOLTWISE) – Quishing entwickelt sich 2026 rasant zu einem der häufigsten Wege, um über QR-Codes Zugangsdaten und Zahlungsinformationen abzugreifen. Für das erste Quartal 2026 werden 18,7 Millionen registrierte Vorfälle genannt, ein Plus von 146 Prozent gegenüber dem Vorjahr. Besonders der Energiesektor und der öffentliche Raum geraten unter Druck, während das FBI vor einer gezielten Ausnutzung durch nordkoreanische Akteure warnt. Parallel verschärfen Länder wie Australien Regulierungen zur Absenderkennzeichnung, um SMS-Betrug einzudämmen.
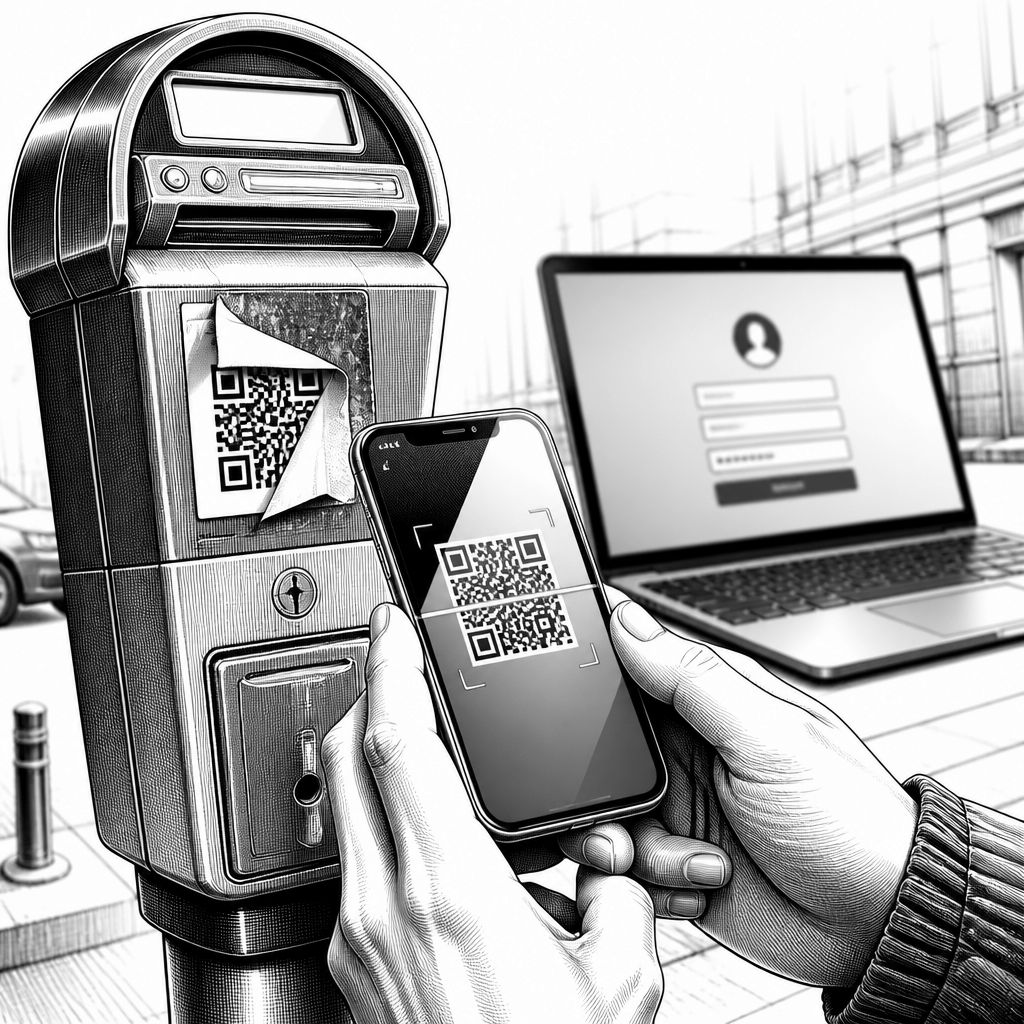
Quishing ist aus der Nische herausgewachsen: Behörden berichten, dass manipulierte QR-Codes inzwischen massiv eingesetzt werden, um Nutzer auf gefälschte Login- oder Zahlungsseiten zu lotsen. Für das erste Quartal 2026 werden 18,7 Millionen registrierte Vorfälle genannt, was einem Anstieg um 146 Prozent entspricht. Damit verschiebt sich die Bedrohung von klassischem E-Mail-Phishing hin zu Angriffspfaden, die im Alltag quasi „nebenbei“ passieren: Wer einen QR-Code scannt, erwartet normalerweise eine harmlose Information. Genau diese Erwartung machen sich Angreifer zunutze, indem sie den Code technisch unverfänglich aussehen lassen und den Effekt erst nach dem Scan auslösen.
Technisch lohnt sich ein genauer Blick auf den Kernmechanismus: QR-Codes sind zunächst nur ein Container für Ziel-Informationen, häufig URLs oder Redirects. In Quishing-Szenarien tauschen Betrüger den Inhalt des Codes aus, sodass die gleiche Geste (Scannen) zu einer kontrollierten Webseite führt. Dort greifen sie typischerweise nach Credentials, session-basierten Tokens oder Zahlungsdaten ab. In der Praxis ist das besonders schwer, weil URL-Validierung und Browser-Warnungen nicht automatisch greifen, wenn Nutzer erst nach dem Scan in einem „vollständig geladenen“ Kontext landen. Betreiber und Nutzer müssen daher stärker auf Signale achten, bevor Daten eingegeben werden.
Der Energiesektor zeigt dabei eine frühe „Anfälligkeitskurve“. Genannt wird, dass Kunden eines Versorgers in Kalifornien innerhalb der ersten sechs Monate 2026 rund 211.000 Euro durch QR-Code-Betrug verloren haben. Außerdem steigt der durchschnittliche Schaden pro Opfer von 590 Euro im gesamten Vorjahr auf 969 Euro allein im ersten Halbjahr 2026. Das Muster wirkt plausibel: Versorgungs- und Abrechnungsprozesse verlangen häufig Authentifizierung, und QR-Codes tauchen in Rechnungs- und Servicekommunikation auf. In der technischen Abwehr ist das vergleichbar mit „Click-Through“-Attacken, bei denen die Eintrittsfläche nicht die E-Mail, sondern der nachgelagerte Webdialog ist.
Marktseitig breitet sich der Angriff parallel in weitere Branchen aus. Laut den vorliegenden Angaben berichten 34 Prozent der Urlauber von einer Zunahme betrügerischer Angebote auf Social-Media-Plattformen, häufig über gefälschte QR-Codes in Anzeigen. Im Reiseumfeld verstärkt sich der Effekt, weil Nutzer unterwegs schnell buchen wollen und dabei weniger Zeit für Prüfungen bleibt. Als Vergleich: Große Sicherheitsplattformen wie Google Safe Browsing oder Microsoft Defender arbeiten zwar mit Reputation und Phishing-Erkennung, aber sie sind vom Tempo der Erkennung und von der Erreichbarkeit relevanter Signale abhängig. Wenn Betrüger mit kurzen Lebenszyklen arbeiten, können Warnungen später als der Schaden eintreten. Genau deshalb ist die Nutzerprüfung vor dem Scan so wichtig.
Besonders kritisch ist der Hinweis, dass staatliche Akteure das Muster professionalisieren. Das FBI warnt vor einer Qualität von Angriffen, die gezielt Quishing einsetzt, um Regierungsbeamte und Führungskräfte aus Thinktanks auszuspähen. Genannt wird, dass seit Mai 2025 E-Mails verschickt werden, die angeblich von seriösen Politikberatern stammen, und dass QR-Codes zu gefälschten Login-Seiten führen, die Zugangsdaten abgreifen. Im Vergleich zu „normalem“ Kriminellen-Phishing ist hier die Zielauswahl enger und die Kampagnenplanung längerfristiger. Für Unternehmen bedeutet das: Es reicht nicht, nur QR-spezifische Hinweise auszurollen; vielmehr müssen Identitäts- und Zugriffsschutz, Anomalieerkennung und Awareness mit klaren Verfahren zusammenspielen.
Auch physische Angriffspunkte werden zunehmend genutzt. In Städten wie Denver und Austin sollen Betrüger QR-Codes an Parkautomaten mit gefälschten Aufklebern überklebt haben, und Elektroautofahrer werden vor manipulierten Codes an Ladestationen gewarnt. Ebenso werden Restauranttische und Paketbenachrichtigungen als Risikozone genannt, wenn QR-basierte Bezahl- oder Tracking-Flow über den Scan ausgelöst werden. Gegen diese Angriffe hilft vor allem eine „Trust-aber-prüfen“-Schicht: Nutzer sollten Aufkleber auf Verunreinigungen kontrollieren (z. B. schiefe Kanten), die Ziel-URL vor dem Öffnen validieren und im Zweifel auf alternative Kanäle wechseln. Das adressiert die Schwachstelle direkt: den fehlenden Kontext zum Ziel.
Parallel läuft eine internationale Gegenoffensive – und sie ist auch regulatorisch relevant. Australien verschärft ab dem 1. Juli 2026 die Regeln: Unternehmen müssen Absenderkennungen registrieren lassen, Nachrichten von nicht registrierten Quellen werden als ungeprüft gekennzeichnet. Der Schritt folgt auf Verluste von 18 Millionen Euro durch SMS-Betrug im Jahr 2025. Während das zunächst SMS betrifft, wirkt es wie ein Präzedenzfall, denn es reduziert die Vertrauensbasis in Kommunikationskanälen. In Großbritannien koordinieren sich Telekommunikationsanbieter mit der Regierung, und aus Hongkong wird vor gefälschten Login-Seiten gewarnt, die große Banken imitieren. Solche Maßnahmen zielen darauf, Betrug weniger skalierbar zu machen – besonders dort, wo Nutzer auf Absender- und Kanalvertrauen angewiesen sind.
Für die nächsten Monate ist eine Verlagerung zu „mehrstufigen“ Angriffsketten zu erwarten: QR-Code-Einstieg plus Credential-Abgreifen, anschließend lateral bewegen über Zugangsdaten oder neuartige Session-Abnahme. Unternehmen sollten daher QR-spezifische Trainings mit technischen Kontrollen verbinden: strikte Freigaben für externe Links in Frontends, sichere Browser-Policy bei sensiblen Formularen, Multi-Faktor-Authentifizierung mit robusten Ausnahmen sowie Monitoring ungewöhnlicher Login-Muster. Aus Entwicklersicht entstehen Chancen für besser kontrollierbare Web-Redirect-Architekturen und für Signale, die vor dem finalen Laden der Zielseite geprüft werden können. Wenn Quishing weiter wächst, wird der Wettbewerb zwischen Betrügern und Abwehrsystemen vor allem durch Geschwindigkeit, Kontextprüfung und Identity-Schutz entschieden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Quishing-Welle: Manipulierte QR-Codes treiben 2026er Betrugszahlen stark nach oben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Quishing-Welle: Manipulierte QR-Codes treiben 2026er Betrugszahlen stark nach oben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Quishing-Welle: Manipulierte QR-Codes treiben 2026er Betrugszahlen stark nach oben« bei Google Deutschland suchen, bei Bing oder Google News!