


WISCONSIN / LONDON (IT BOLTWISE) – Die Wisconsin-Verbraucherschutzbehörde DATCP ordnet Betrugsmaschen neu ein und zeigt, wie stark Militärangehörige von Betrug und Identitätsdiebstahl betroffen sind. Laut Federal Trade Commission gingen 2025 bundesweit 117.278 Betrugsanzeigen von militärischen Verbrauchern ein – mehr als dreimal so viele wie bei Wisconsin. Besonders riskant sind Impersonation-Scams, während bei Investment-Betrug die höchsten Medianverluste entstehen. DATCP nennt konkrete Schritte wie Security Freezes und Fraud Alerts, um Kreditmissbrauch früh zu stoppen.
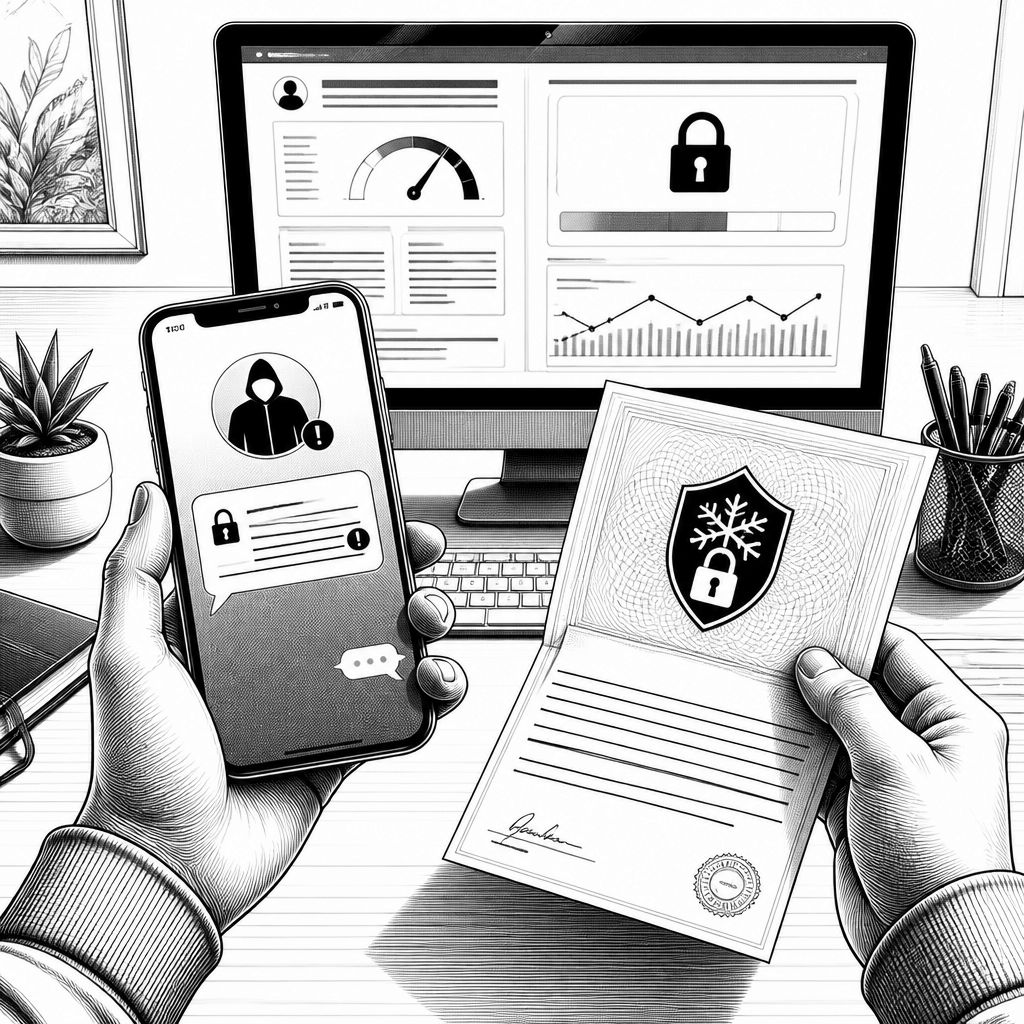
Wisconsin schärft im Rahmen des Military Consumer Protection Month den Blick auf eine Sicherheitslücke im Alltag: Betrug. Wie DATCP betont, betreffen die Maschen nicht nur aktive Soldaten, sondern auch Veteranen, Reservisten, Angehörige der National Guard sowie Ehepartner und Dependents. Die Zahlen unterstreichen die Dringlichkeit: Militärische Verbraucher meldeten 2025 in den USA 117.278 Fraud Reports – deutlich mehr als die Gesamtzahl der Meldungen, die Verbraucher aus Wisconsin abgaben. Der Medianverlust lag bei 650 US-Dollar. Damit wird klar: Es geht nicht um Einzelfälle, sondern um ein wiederkehrendes Muster, das sich mit digitalen Kanälen beschleunigt.
Technisch betrachtet sind solche Angriffe häufig weniger „High-Tech“ als vielmehr gut orchestrierte Informationsmanipulation. Impersonation-Scams funktionieren, weil sie Vertrauen aus Rollen ableiten: Ein Absender gibt sich als Vorgesetzter, als Ermittlungsbehörde oder als Finanzstelle aus. Genau dieses Prinzip nennt DATCP als häufigste Kategorie. Im FTC-Datensatz für 2025 liegen die Imposter Scams bei 53.466 Meldungen und verursachen laut Bericht über 249 Millionen US-Dollar Gesamtverluste; der Medianverlust liegt bei 1.100 US-Dollar. Der Kniff liegt in der sozialen Dynamik: Im richtigen Moment wird Druck aufgebaut – oft mit dem Ziel, Entscheidungen vor dem Abgleich mit realen Prozessen zu erzwingen.
Besonders gefährlich wird es, wenn Betrüger Dringlichkeit und Unwissen gezielt kombinieren. DATCP rät daher, Links in unerwünschten Nachrichten nicht zu öffnen und keine gezielten Social-Media-Anzeigen zu klicken. Ebenso wichtig ist das Zurückhalten personenbezogener Daten, wenn sie nicht zwingend erforderlich sind – vor allem nicht per Telefon oder in Antworten auf Text, E-Mail oder Social-Media-Nachrichten. Diese Empfehlungen decken sich mit der üblichen Sicherheitslogik aus der IT: Jede zusätzliche Datenanfrage erhöht das Risiko, dass Angreifer Identitätsbausteine für spätere Schritte sammeln. Der „Timing“-Faktor spielt dabei eine zentrale Rolle, weil sich Opfer in Stresssituationen weniger Zeit zum Prüfen nehmen.
Im Marktumfeld zeigt sich, dass Betrugsformen zunehmend als „Service“ auftreten. DATCP beschreibt insbesondere Investment Fraud: 2025 meldete die FTC zwar „nur“ 4.674 Berichte, aber die Verluste summierten sich auf über 235 Millionen US-Dollar; der Medianverlust liegt bei 10.000 US-Dollar. Solche Scams werden meist mit anderen Methoden verkettet: Ein Täter kann sich als romantischer Kontakt oder Freund ausgeben, Vertrauen über Tage oder Wochen aufbauen und gleichzeitig eine realitätsferne Distanz behaupten („weit weg stationiert“). In Social-Media-Gruppen oder über bezahlte Anzeigen tauchen dann vermeintliche Coaches auf, die Gefolgschaft erzeugen und gefälschte Performance-Daten liefern.
Als Gegenpol zur reinen Meldelogik verfolgen Sicherheits- und Ermittlungsbehörden in den USA unterschiedliche Pfade. Neben der FTC ist etwa das FBI über das Internet Crime Complaint Center in die Strafverfolgung eingebunden, und auf technischer Ebene arbeiten Teams wie US-CERT an der Schnittstelle von Cyberlage und Prävention. Für Unternehmen und Entwickler ist das relevant, weil die gleichen Angriffsmechanismen (Social Engineering, Identitätsmissbrauch, Schadensketten über mehrere Kanäle) auch in internen Prozessen auftreten können: von kompromittierten Benutzerkonten bis hin zu gefälschten Zahlungsanweisungen. Genau hier treffen Verbraucherschutz-Strategien auf Sicherheitsarchitektur, etwa wenn Organisationen Richtlinien für Identitätsprüfung und Freigabeprozesse schärfen.
Historisch sind Betrugsmaschen gegen bestimmte Gruppen nicht neu. Neu ist vor allem die Skalierung: Plattformen erlauben es, Mikrozielgruppen mit sehr spezifischen Erzählmustern zu erreichen, während mobile Kommunikation Dringlichkeit verstärkt. Romance Scams etwa existieren seit Jahren, doch die Kombination mit Social-Media-Ökosystemen senkt Hürden: Opfer werden häufiger „begleitet“, bis die Investitionsentscheidung fällt. Auch Identitätsdiebstahl folgt einer langfristigen Logik. 2025 meldeten militärische Verbraucher 42.134 Fälle von Identity Theft. Dabei erlangen Täter typischerweise Informationen in Kombination – etwa Name plus Geburtsdatum, Adresse, Social-Security-Nummer, Konto- oder Passwortdaten. Weil solche Daten im Alltag stärker genutzt werden können, steigt die Angriffsfläche.
DATCP stellt dafür konkrete Schutzmaßnahmen in den Vordergrund, die auch regulatorisch und datenschutzrechtlich eine klare Linie ziehen. Zeit ist entscheidend, aber die Kontrolle beginnt mit dem Kreditprofil: Ein Security Freeze blockiert neue Kredite, Kreditkarten oder andere Formen von Kredit, bis die betroffene Person die Freigabe autorisiert. Alternativ kann ein Fraud Alert gesetzt werden: Er signalisiert, dass das Kreditprofil potenziell Opfer von Betrug oder Identitätsdiebstahl wurde und Kreditgeber die Identität vor einer Kontoerweiterung prüfen müssen. Für Organisationen mit internationalen Geschäftsbeziehungen ist das außerdem ein Hinweis auf „Privacy-by-Design“: Sensible Daten dürfen nicht einfach gesammelt oder weitergegeben werden, nur weil es kurzfristig bequem ist.
Für die praktische Umsetzung empfiehlt DATCP, die Sperren und Alerts direkt über die drei großen Kreditauskunfteien kostenfrei einzurichten: Equifax, Experian und TransUnion. Ergänzend verweist die Behörde auf kostenlose wöchentliche Kreditberichte über AnnualCreditReport.com. Für Unterstützungsfälle bei Veteranenleistungen nennt DATCP den Zugriff über einen County- oder Tribal Veteran Service Officer sowie staatliche Anlaufstellen wie WisVets. Das ist nicht nur „Beratung“, sondern Teil einer Risikoreduktion: Frühwarnsignale im Kreditreport sind oft die erste messbare Abweichung, bevor Zahlungsabflüsse oder Kontoschließungen eskalieren. Für Unternehmen heißt das: Prozesse zur Identitätsprüfung und zur sicheren Kommunikation sollten ähnlich konsequent umgesetzt werden wie automatisierte Kontrollen in der Betrugsprävention.
Der Ausblick ist eindeutig: Solange Betrüger Rollen und institutionelle Namen ausnutzen, bleibt Impersonation der Kernhebel. Investment-Betrug wird zusätzlich besonders schädlich bleiben, weil er den Schaden nicht nur verteilt, sondern über den Zeitverlauf auf hohe Medianverluste treibt. Für Entwickler und Sicherheitsverantwortliche entsteht daraus eine klare Aufgabenstellung: Anti-Fraud-Modelle müssen nicht nur Transaktionen bewerten, sondern auch Interaktionsketten, Token- und Datenflüsse zwischen Kanälen berücksichtigen. Gleichzeitig werden Präventionsmaßnahmen wie Kredit-Sperren und Fraud Alerts immer wichtiger, weil sie einen schnellen Schutzmechanismus bieten, selbst wenn Social Engineering erfolgreich war. In einem Umfeld mit strenger werdender Regulierung und wachsendem Datenschutzdruck wird die Kombination aus technischer Abwehr und nutzerfreundlicher Kontrolle zum Wettbewerbsvorteil.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DATCP warnt: Betrugsmaschen gegen Militär-Verbraucher und Identitätsdiebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DATCP warnt: Betrugsmaschen gegen Militär-Verbraucher und Identitätsdiebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DATCP warnt: Betrugsmaschen gegen Militär-Verbraucher und Identitätsdiebstahl« bei Google Deutschland suchen, bei Bing oder Google News!