


HANNOVER / LONDON (IT BOLTWISE) – Nach der Gewalttat in einer Jugendhilfeeinrichtung mit sechs Toten stehen Kommunen und soziale Träger vor einer doppelten Aufgabe: Trauerarbeit ermöglichen und gleichzeitig Sicherheit erhöhen. In Garbsen wird der Zugang zu einem Rathausgebäude zeitweise eingeschränkt, um die gestiegene Sicherheitslage für Mitarbeitende zu adressieren. Der Schritt wirkt auf den ersten Blick organisatorisch – berührt aber unmittelbar IT-Themen wie Identitäts- und Zutrittsmanagement, Protokollierung sowie Incident Response. Der Artikel ordnet ein, wie Kommunen moderne Zugangs- und Sicherheitsarchitekturen praktisch aufsetzen können, ohne den Kontakt zur Bevölkerung unnötig zu blockieren.
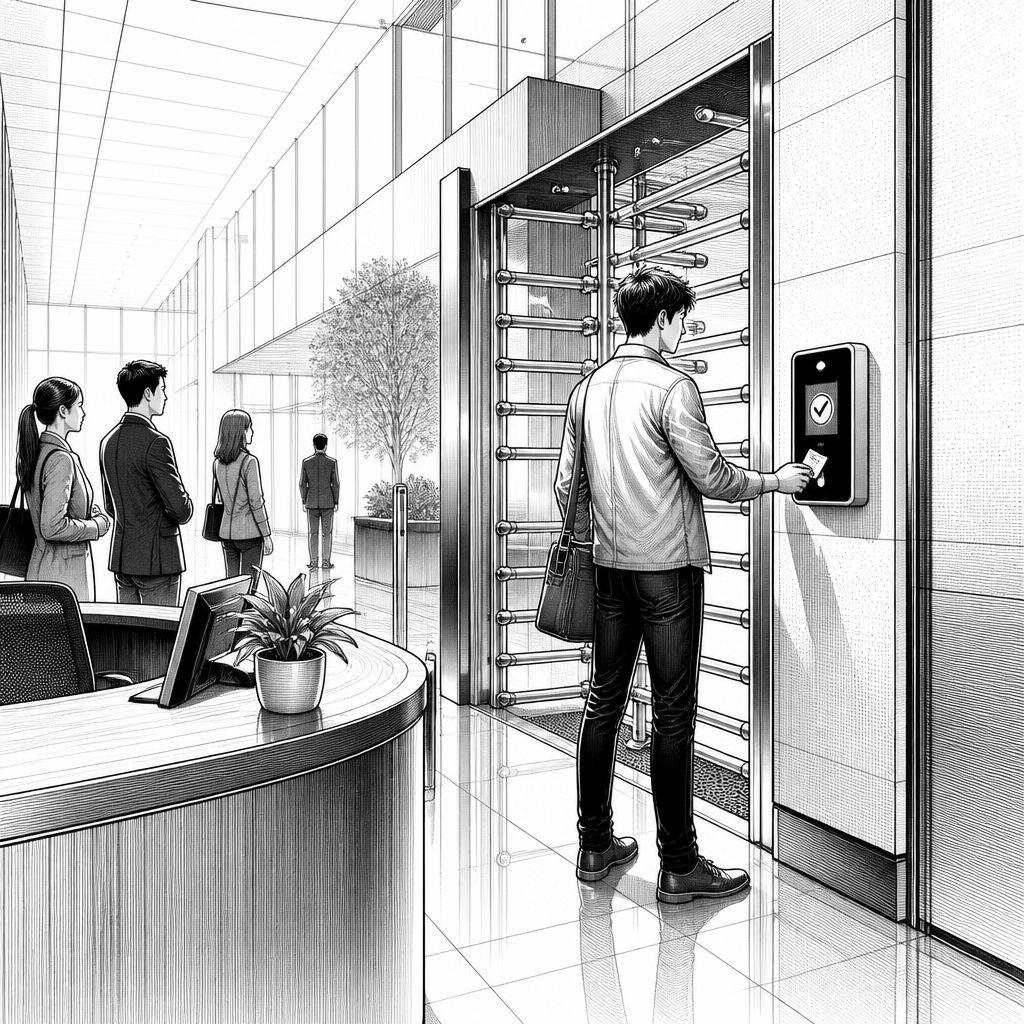
Die Ereignisse rund um die Schießerei in einer Jugendhilfeeinrichtung in Stade haben nicht nur Trauer und Entsetzen ausgelöst, sondern auch die Frage nach Sicherheit im laufenden Dienstbetrieb verschärft. Wenn anschließend in der Region Hannover Gedenkfeiern stattfinden und parallel kommunale Stellen Zugänge anpassen, wird klar: Entscheidend ist die Balance zwischen offener Verwaltung und dem Schutz von Mitarbeitenden. Für IT-Verantwortliche ist das keine abstrakte Debatte, sondern ein Architekturproblem. Denn jede Einschränkung der Zutrittswege wirkt direkt auf Identitäten, Berechtigungen, Ticket-Workflows und die Nachvollziehbarkeit von Ereignissen in Systemen, die oft über Jahre gewachsen sind.
Konkret kündigte die Stadt Burgdorf in der Region Hannover an, den Zugang zu einem Gebäude der Stadtverwaltung zu beschränken, in dem unter anderem Abteilungen für Jugendhilfe, Schulen sowie Familien und Kinder untergebracht sind. Solche Maßnahmen werden meist physisch umgesetzt, aber sie lassen sich nur mit kontrollierten, überprüfbaren Prozessen sauber betreiben. Aus IT-Sicht braucht es dafür ein konsequentes Identitäts- und Zutrittsmanagement: Wer darf wann in welchen Bereich? Welche Berechtigungen gelten temporär, welche dauerhaft? Und wie wird sichergestellt, dass Besuchende, Einsatzkräfte und Mitarbeitende nicht gegeneinander ausgespielt werden, wenn sich die Lage kurzfristig ändert.
Technisch stehen Kommunen typischerweise vor heterogenen Umgebungen: Altes Schranksystem hier, separate Zeiterfassung dort, dazu ein zentrales Verzeichnis, das nicht überall konsistent genutzt wird. In modernen Ansätzen orientieren sich Organisationen an „Zero Trust“: Nicht „Netz ist sicher“, sondern „Identität und Kontext entscheiden“. Das bedeutet: Zutritt wird an nachweisbare Merkmale geknüpft, etwa an Badge-Status, Personenkategorien (Mitarbeitende, Dienstleister, Besuch) und Zeitfenster. Ergänzend helfen Audit Logs, um später rekonstruieren zu können, wer zu welcher Zeit welches Portal oder welche Tür genutzt hat – ohne die Privatsphäre von Einzelpersonen unnötig zu verletzen.
Ein Vergleich zeigt die Richtung: Während viele öffentliche Einrichtungen noch auf Insellösungen setzen, arbeiten Konzerne und Betreiber bereits lange mit integrierten Überwachungs- und Analyseplattformen. Im Security-Operations-Umfeld sind etwa SIEM-Systeme wie Microsoft Sentinel ein Standard-Bezugspunkt, weil sie Ereignisse aus verschiedenen Quellen zusammenführen und Korrelationen ermöglichen. Für Kommunen heißt das übersetzt: Zutrittsereignisse, Ticketdaten (z. B. Schlüssel-/Badge-Verlust), Helpdesk-Logs und – sofern vorhanden – Alarmmeldungen sollten zumindest logisch zusammenlaufen. So entsteht eine zeitnahe Lageübersicht, ohne dass man für jedes Detail manuell in Einzelanwendungen springen muss. Der Markt bewegt sich klar in Richtung „Security Visibility“ statt reiner Betriebsmeldungen.
Der Marktkontext rund um solche Umstellungen hat sich in den letzten Jahren deutlich verändert. Nach mehreren Vorfällen – auch außerhalb der eigenen Region – haben Entscheider häufiger gefordert, dass Sicherheitsmaßnahmen nicht nur „reagieren“, sondern erkennbar „lernen“. Das zeigen Experten in Sicherheits- und Compliance-Gremien immer wieder: Nicht die maximale Sperrung ist das Ziel, sondern eine nachvollziehbare Risiko-Reduktion bei minimaler Reibung im Service. Gerade im Sozialbereich ist der laufende Kontakt zu Bürgerinnen und Bürgern für Hilfen, Beratung und Verfahren zentral. In Gesprächen betonen Berater deshalb oft, dass technische Kontrollen mit verständlichen Besucherprozessen zusammengehen müssen, sonst sinkt Akzeptanz und Fehlzugriffe steigen.
Historisch waren Zutrittsanpassungen häufig kurzfristige Reflexe: neue Klingelschilder, zusätzliche Wachposten, improvisierte Zugangsschleusen. Doch mit der Verbreitung digitaler Identitäten und zentraler Rollenmodelle verschiebt sich der Fokus: Statt nur physische Barrieren zu erhöhen, werden Regeln in Policies übersetzt. Das gilt besonders, wenn temporäre Einschränkungen eingeführt werden, wie sie nach solchen Ereignissen geplant sind. Ein typischer Schritt ist die Einführung klarer Rollenhierarchien und die saubere Pflege von Ausnahmefällen, etwa für Notfälle, medizinische Dienste oder Erstgespräche. Hier entscheidet sich, ob die Verwaltung in Stresslagen handlungsfähig bleibt.
Auch rechtlich und datenschutzseitig wird es anspruchsvoll. Protokolle zu Zutrittsereignissen können sicherheitsrelevant sein, unterliegen aber in Deutschland und der EU dem Rahmen der Datenschutz-Grundverordnung. Mitarbeitenden- und Besucherdaten dürfen nur für bestimmte Zwecke verarbeitet werden, und die Aufbewahrungsfristen müssen begründet sein. Wichtig ist außerdem Transparenz: Wenn sich der Zugang einschränkt, sollten klare Informationen bereitstehen, wie Besuchende sich anmelden, welche Daten dafür erforderlich sind und wann sie gelöscht werden. IT-Teams sollten früh mit Datenschutz und Rechtsabteilung klären, welche Felder in Logs landen dürfen und wie Zugriff auf diese Daten streng kontrolliert wird.
Der Dienstbetrieb verlangt dabei besondere Aufmerksamkeit auf der Schnittstelle zwischen Security und IT-Betrieb. Wenn Türen und Empfangskanäle stärker reglementiert werden, steigen die Anforderungen an den Helpdesk: Badge-Ausgaben, temporäre Freischaltungen, Eskalationswege und die Prüfung von Ausweisdaten müssen schnell funktionieren. Gleichzeitig darf die Incident Response nicht beim Alarm enden. In einer gut aufgesetzten Kette werden Meldungen aus dem Zutrittssystem in Tickets übersetzt, Verantwortliche erhalten definierte Workflows, und nachgelagerte Analysen fließen in die Verbesserung von Regeln. Dabei lohnt sich ein strukturiertes „Post-Incident Review“, das technische Ursachen (z. B. Fehlkonfigurationen) ebenso erfasst wie Prozesslücken.
Für die Zukunft lassen sich aus dem aktuellen Anlass konkrete Entwicklungslinien ableiten. Erstens werden Kommunen stärker in Richtung interoperabler Identitäts- und Zutrittsstandards drängen, damit temporäre Änderungen nicht in Einzelanwendungen „hängen bleiben“. Zweitens dürfte die Verknüpfung von physischen Zugangsdaten mit Sicherheitslage und Service-Management weiter zunehmen, inklusive besserer Korrelationen über zentrale Plattformen. Drittens ist mit einem wachsenden Bedarf an Schulung zu rechnen: Mitarbeitende brauchen verständliche Regeln, und IT-Teams brauchen klare Runbooks. Wenn diese Schritte gelingen, kann der Zugriff kontrollierter werden, ohne den sozialen Auftrag zu beschädigen – und ohne dass Sicherheit als starre Sperrlogik missverstanden wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitszugang in Rathäusern nach Gewalttat: Was Kommunen aus IT-Sicht jetzt tun" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitszugang in Rathäusern nach Gewalttat: Was Kommunen aus IT-Sicht jetzt tun" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitszugang in Rathäusern nach Gewalttat: Was Kommunen aus IT-Sicht jetzt tun« bei Google Deutschland suchen, bei Bing oder Google News!