


LOUISIANA / LONDON (IT BOLTWISE) – Ermittler in Louisiana gehen einem Betrugsfall nach, bei dem ein Hacker angeblich die Identitäten von Maklern missbraucht, um gefälschte Mietanzeigen zu veröffentlichen. Betroffene sollen dabei in Summe mehrere tausend US-Dollar verloren haben, darunter eine Mieterin mit 1.328 US-Dollar Schaden. Der Angreifer habe sich in Chat-Gesprächen als seriös ausgegeben, Schlüssel-Codes geliefert und anschließend über Zahlungsdienste Geld abgefordert. Nun werden unter anderem bei Zahlungsplattformen wie Chime und Zelle Durchsuchungs- bzw. Auskunftsmaßnahmen vorbereitet, um Gelder zurückzuholen.
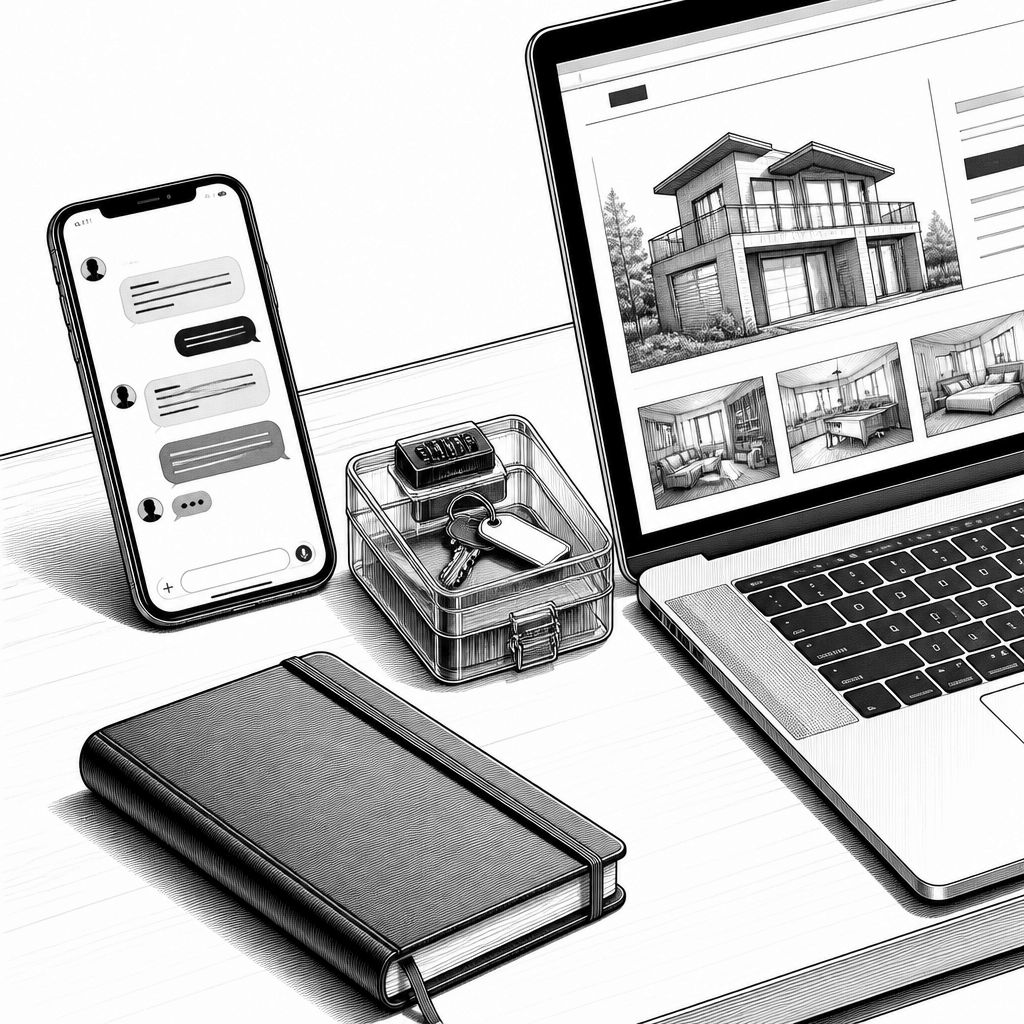
In Louisiana meldet die Polizei einen Fall, der auf eine besonders ärgerliche Mischung aus Digitalbetrug und klassischem Social Engineering hindeutet: Ein angeblicher Täter soll Makler-Identitäten gestohlen haben, um daraus gefälschte Mietangebote zu machen. Laut den bisherigen Angaben wurde der Betrug unter anderem dadurch auffällig, dass Makler Benachrichtigungen über Besichtigungen erhielten, die sie nicht selbst veranlasst hatten. Genau diese Diskrepanz zeigt, wie stark Identitätsdiebstahl im Immobilienbereich inzwischen automatisierbar ist, weil Profile, Telefonnummern und Listing-Historien in digitalen Kanälen schnell für Betrugszwecke umgebogen werden können.
Technisch betrachtet wirkt das Vorgehen wie ein zielgerichtetes Aufsetzen gefälschter Kommunikations- und Zahlungsabläufe. Der Makler Daniel Baptiste soll später entdeckt haben, dass auf einer Immobilienplattform unter seinem Namen hinterlegte Kauf- oder Verkaufsangaben zu Mietanzeigen umgeschaltet wurden, dabei jedoch mit einer abweichenden Telefonnummer. Für Opfer ist das tückisch: Die Anzeige wirkt „echt“, weil sie im gleichen Kontext steht wie reguläre Listings, aber die Kontakt- und Zahlungsführung wird auf einen Angriffsstrang umgelenkt. Gerade bei Übergaben über Key-Boxen reicht schon eine plausibel klingende Story, etwa mit scheinbar fachkundigen Details zum Objekt.
Ein besonders anschauliches Opferprofil liefert die Mieterin Siearra Perio. Sie berichtet, dass der Hacker in Textnachrichten legitim gewirkt habe und ihr sogar Kombinationen für eine Schlüsselkastenübergabe sowie konkrete Informationen zu Häusern genannt habe. Als sie eine passende Immobilie gefunden hatte, verlangte der Angreifer laut Bericht eine Bewerbungsgebühr und zusätzlich die Miete für den ersten Monat. Danach sei er weiter auf eine unmittelbare Zahlung gedrängt worden, sogar mit einer zusätzlichen 200-Dollar-Forderung. Solche Eskalationsmuster sind typisch: Sie sollen die Entscheidung unter Zeitdruck erzwingen, bevor Sicherheitsroutinen greifen.
Auch die Zahlungsseite ist in diesem Fall zentral. Ermittler arbeiten daran, über Zahlungsplattformen wie Chime und Zelle relevante Informationen oder im Idealfall Rückbuchungen zu ermöglichen, um verlorene Gelder zu ermitteln und dem Zugriff der Täter zumindest teilweise zu entziehen. Das zeigt, warum Betrüger häufig nicht nur auf Plattformen selbst zielen, sondern auch auf die Finanzschicht: Sobald Geld über P2P-Dienste geflossen ist, wird der Rückweg schwieriger, obwohl Dienste oft protokollbasierte Spurensicherung ermöglichen. Für Opfer ist das eine Warnung: Gerade „schnelle“ Zahlungswege sind im Betrugsprozess selten Zufall, sondern Teil des Risikomodells der Angreifer.
Im Marktkontext liegt die Brisanz weniger in der Existenz von Betrugsmaschen an sich, sondern in ihrer Reichweite. Immobilienplattformen wie Zillow werden von sehr vielen Menschen genutzt; dadurch skaliert der potenzielle Schaden pro erfolgreich kompromittierter Identität. Gleichzeitig konkurrieren viele legitime Anbieter um Vertrauen: Makler setzen auf nachvollziehbare Kommunikation, sichere Verträge und dokumentierte Zahlungswege. Betrüger nutzen genau diese Erwartung aus und ersetzen sie durch Chat-basierte „Beziehungsarbeit“, also durch Interaktionen, die seriös wirken, aber keine belastbaren Nachweise liefern. Wie aus der Sicherheitsbranche immer wieder berichtet wird, funktionieren solche Social-Engineering-Angriffe besonders gut, wenn der Täter die Sprache und den Ablauf der Zielgruppe kennt.
Ein häufiges Muster ähnelt dabei anderen Cybercrime-Kategorien, etwa Business-Email-Compromise oder Romance-Scams: Der Angreifer baut zunächst Glaubwürdigkeit auf, intensiviert dann kurzfristig den Druck und versucht, die Opfer von „anderen“ Prüfmechanismen abzuschneiden. In Perios Fall endete die Geschichte damit, dass der Angreifer eine Übergabe durch seine „Frau“ angekündigt habe, die jedoch nicht auftauchte. Als Perio den Täter konfrontierte, sei die Reaktion herablassend gewesen und der Kontakt abgebrochen. Experten aus dem Bereich Fraud & Cybersecurity betonen in solchen Fällen, dass die Kombination aus Zeitdruck, scheinbarer Fachlichkeit und Ausweichkommunikation ein deutliches Signal für Manipulation ist—auch wenn einzelne Details zunächst stimmen.
Für die reguläre IT-Sicherheits- und Compliance-Praxis folgt daraus eine konkrete Lehre: Plattformen und Maklerorganisationen müssen den Identitäts- und Kommunikationsfluss härter absichern. Historisch waren Immobilienbetrügereien lange Zeit „offline“ dominiert—zuerst gefälschte Besichtigungstermine, später manipulierte Telefonnummern. Mit der Digitalisierung sind die Angriffsflächen gewachsen: Kontoverbindungen, Profilinformationen, automatisierte Anzeige-Mechanismen und digitale Zahlstrecken. Heute reichen oft kleine Lücken in Authentifizierung und Änderungsprozessen aus, um Listings umzubauen. Die Ermittlungen nennen zudem die Hoffnung, über Zahlungspartner an Daten und Geldspuren zu kommen—das ist wichtig, ersetzt aber nicht die Prävention an der Plattformkette.
Ausblickend werden zwei Entwicklungen wahrscheinlich. Erstens: Wenn die Ermittlungen belastbare Beweise liefern, könnte es zu verschärften Prozessen bei Identitätsprüfungen kommen, etwa strengeren Regeln für Telefonnummernänderungen oder für das Umstellen von Listing-Typen. Zweitens: Opfergruppen werden stärker in Richtung „Sicherheits-Workflows“ gedrängt—also dazu, Zahlungen nur noch über nachvollziehbare, vertraglich abgesicherte Wege zu leisten. Makler wiederum sollten ihre internen Benachrichtigungs- und Freigabeprozesse so gestalten, dass ungewöhnliche Änderungen sofort eskaliert werden. Genau hier liegt für Entwickler und Security-Teams eine Chance: KI-gestützte Anomalieerkennung könnte künftig etwa abrupte Profil- oder Listing-Änderungen früher erkennen, bevor daraus ein echter Schaden entsteht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Louisiana: Hacker missbrauchen Makler-Identitäten für Fake-Mietanzeigen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Louisiana: Hacker missbrauchen Makler-Identitäten für Fake-Mietanzeigen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Louisiana: Hacker missbrauchen Makler-Identitäten für Fake-Mietanzeigen« bei Google Deutschland suchen, bei Bing oder Google News!