


KARLSRUHE / LONDON (IT BOLTWISE) – In Karlsruhe haben Täter per Schockanruf ein älteres Ehepaar um einen sechsstelligen Betrag gebracht. Gegen 18: 10 Uhr wurden vor dem Wohnhaus Bargeld, Schmuck und weitere Wertgegenstände übergeben, während der Abholer flüchtete. Die Polizei spricht von einem Rekordfall und warnt vor einer neuen Mischung aus Social Engineering und digitalen Angriffen. Für Unternehmen und IT-Teams zeigt der Fall, wie wichtig technische Kontrollen und klare Incident-Prozesse gegen Betrugsmaschen sind.
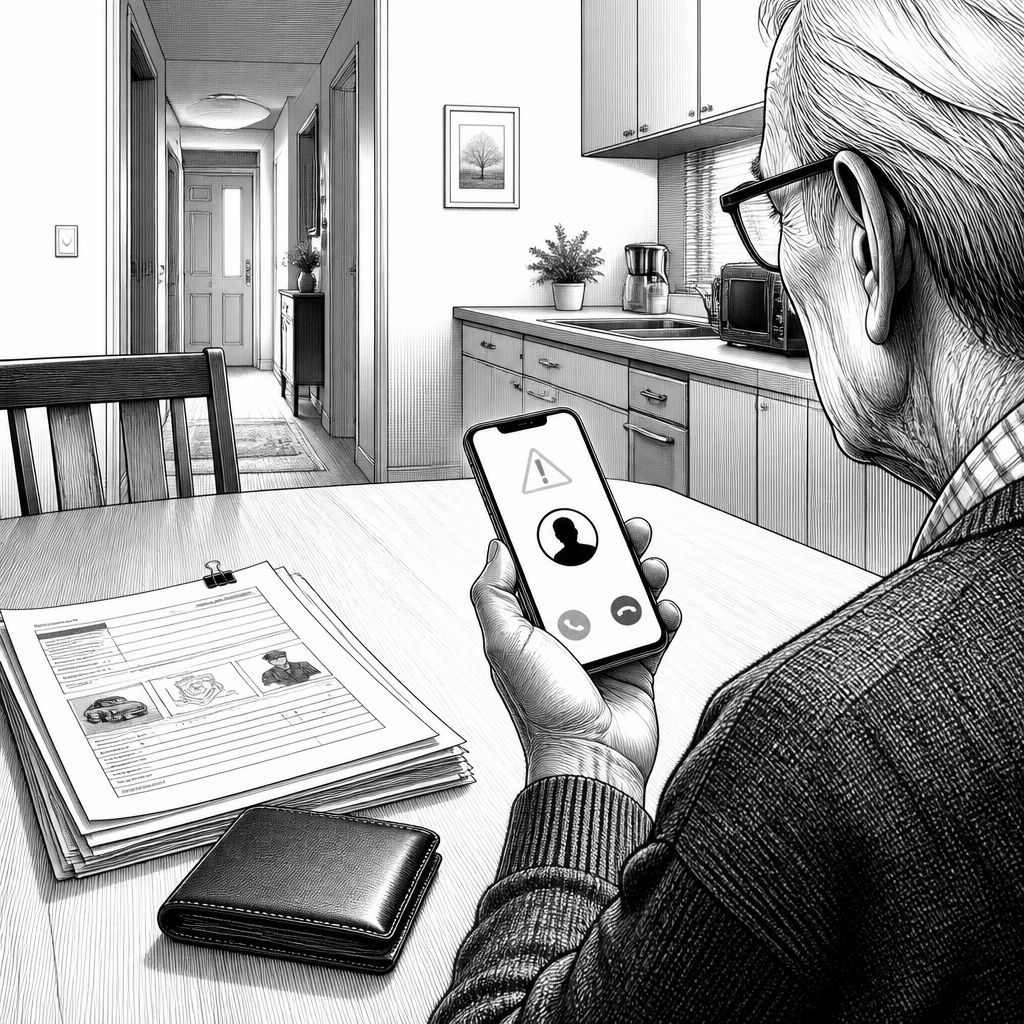
In Karlsruhe meldet die Polizei einen besonders schweren Betrugsfall: Ein älteres Ehepaar wurde nach einem sogenannten Schockanruf um einen sechsstelligen Betrag gebracht. Die Täter gaben sich am Telefon als Mitarbeiter des Amtsgerichts aus und behaupteten, die Tochter des Paares habe einen tödlichen Verkehrsunfall verursacht. Nur eine Kaution könne eine angebliche Haftstrafe abwenden. Entscheidend ist dabei nicht nur der psychologische Druck, sondern die Logistik: Um 18: 10 Uhr übergaben die Betroffenen vor ihrem Wohnhaus in der Baischstraße eine Tasche, gefüllt mit Bargeld, Schmuck und weiteren Wertgegenständen.
Das Vorgehen zeigt eine klare Arbeitsteilung, die in vielen aktuellen Betrugsserien wiederzufinden ist. Während der telefonische Kontakt die Entscheidung beschleunigt, wird die physische Übergabe an einen Abholer ausgelagert. Die Beschreibung des Abholers als korpulent mit dunklem Vollbart und seine Flucht zu Fuß in Richtung Stephanienstraße liefern der Kriminalpolizei Karlsruhe eine konkrete Spur. Für Sicherheitsverantwortliche ist das ein Muster, das sich ähnlich auch in technischen Einbrüchen findet: Erst wird die Zielperson „in die richtige Aktion gedrückt“, danach wird die Auszahlung oder Weitergabe möglichst ohne digitale Spuren organisiert.
Gleichzeitig verschiebt sich der Betrug zunehmend von klassischer Telefonkriminalität hin zu hybriden Angriffen, bei denen digitale Schwachstellen als Verstärker dienen. In der Region wird etwa von weiteren Fällen berichtet, in denen Betrüger mit Phishing-Mails und manipulierten Telefonanrufen kombiniert arbeiteten: Eine gefälschte Banknummer führte das Opfer auf eine täuschend echte Website, anschließend wurden Sofortüberweisungen autorisiert. Das ist technisch relevant, weil es nicht primär um „Hacking“ geht, sondern um die Umgehung von Vertrauensketten. Moderne Spam- und Anti-Phishing-Systeme müssen deshalb im Zusammenspiel mit Benutzer- und Prozessschutz wirken.
Der Markt reagiert auf diese Entwicklung auf mehreren Ebenen. Erstens verbessern Anbieter ihre Erkennungsmuster: Google schützt Gmail-Nutzer mit erkannten Phishing- und Lookalike-Domain-Mustern, Microsoft setzt in Office-Ökosystemen stärker auf URL- und Verhaltenssignale, und Browserhersteller korrelieren Warnhinweise über Zeiträume hinweg. Zweitens bauen Finanzinstitute ihre Fraud-Detection aus, etwa durch Regeln gegen ungewöhnliche Transfermuster oder durch dynamische Freigabeprozesse. Drittens erhöhen IT-Security-Programme in Unternehmen die Widerstandsfähigkeit gegen Social Engineering, indem sie „Verification-by-Callback“ als Standard etablieren – also Rückruf über bekannte Nummern, statt der im Anruf genannten Kontaktwege.
Historisch sind Schockanrufe und falsche Polizeibzw. Behördenkontakte nicht neu; Neu ist jedoch die Reichweite und die Verbindung zu digitalen Täuschungen. Früher dominierten skriptbasierte Telefonanrufe, heute werden persönliche Profile, wiederkehrende Kontaktwege und fast echte Formulareffekte in der Kommunikation besser ausgenutzt. Auch die internationale Dimension wächst: In dem Bericht wird von einer Pensionistin berichtet, die in Oberösterreich fast eine Million Euro durch Anlagebetrug verlor, ausgeführt über Monate und unterstützt durch die Inszenierung von Autorität. Das macht klar, dass Betrug längst „operativ“ wie ein Dienstleistungsprozess wirkt – mit Kontaktstrecken, psychologischer Steuerung und anschließender Auszahlungskaskade.
Für die technischen und organisatorischen Gegenmaßnahmen lohnt sich der Blick auf ein konkretes Zusammenspiel: Während ein Anruf die Handlung auslöst, kann ein Smartphone als Angriffsfläche dienen – z. B. Beim Abrufen von E-Mails, beim Bestätigen von Zahlungsdialogen oder beim Umgang mit Messenger- und Banking-Apps. Sicherheitsmaßnahmen wie starke, gerätegebundene Authentifizierung, die Minimierung von „Sofort“-Funktionen ohne zusätzliche Checks und das konsequente Blockieren verdächtiger Links senken das Risiko. Gleichzeitig braucht es eine klare Policy für Support- und Kontaktstrecken: Jede „Dringlichkeitsanforderung“ ohne nachgelagerten Identitätsnachweis ist für IT und Fachbereiche ein Red Flag.
In der Meldung wird explizit gewarnt, dass offizielle Stellen wie Gerichte, Staatsanwaltschaften oder Banken niemals telefonisch zur Übergabe von Bargeld oder Wertgegenständen auffordern. Für Privatpersonen ist die empfohlene Reaktion pragmatisch: sofort auflegen und anschließend selbständig bei Angehörigen oder der Hausbank anrufen – über die bekannten Rufnummern. Diese Empfehlung lässt sich in Unternehmen als Security-ähnliches Muster übersetzen: „Out-of-band verification“ statt Vertrauen in die Zustellungskette. Der wichtigste Effekt ist Zeitgewinn. Wer Minuten gewinnt, kann Rückfragen stellen, Kontobewegungen prüfen und eine potenziell kompromittierende Interaktion abbrechen.
Der Ausblick ist klar: Solange Täter Social Engineering beherrschen und zusätzlich digitale Komponenten wie Phishing-Seiten oder gefälschte Kontaktkanäle nutzen, wird die Bedrohung nicht nur bestehen, sondern sich weiter professionalisieren. Für Entwickler und Security-Teams bedeutet das, Betrugsprävention als Produkt- und Prozessdisziplin zu behandeln – nicht nur als „Mailfilter-Thema“. In Zukunft sind stärker kontextbezogene Risikoentscheidungen (z. B. Kombination aus Gerät, Nutzungsverhalten, Transfermuster und dem Kommunikationskanal) realistisch, ergänzt durch bessere Mensch-Maschine-Dialoge in Banking-Apps. Wenn Behörden zudem standardisierte Warn- und Rückrufmechanismen flächendeckend unterstützen, sinkt die Erfolgsquote solcher Rekordfälle nachhaltig.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Schockanruf-Rekord in Karlsruhe: Senioren verlieren sechsstelligen Betrag" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Schockanruf-Rekord in Karlsruhe: Senioren verlieren sechsstelligen Betrag" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Schockanruf-Rekord in Karlsruhe: Senioren verlieren sechsstelligen Betrag« bei Google Deutschland suchen, bei Bing oder Google News!