


LONDON (IT BOLTWISE) – Sicherheitsforscher sehen eine neue Welle gezielter Angriffe, die sich gegen Universitäten in den USA und Kanada richtet. Im Zentrum steht der Missbrauch mehrerer Roundcube-Webmail-Schwachstellen, um langfristige Spionage und Datendiebstahl vorzubereiten. Parallel melden Analysten ähnliche Muster gegen Infrastruktur in Südasien sowie wachsende Risiken für Android-Nutzer. Für IT-Teams wird damit einmal mehr klar: Patch-Zyklen und Identitätsschutz müssen zur Priorität werden.
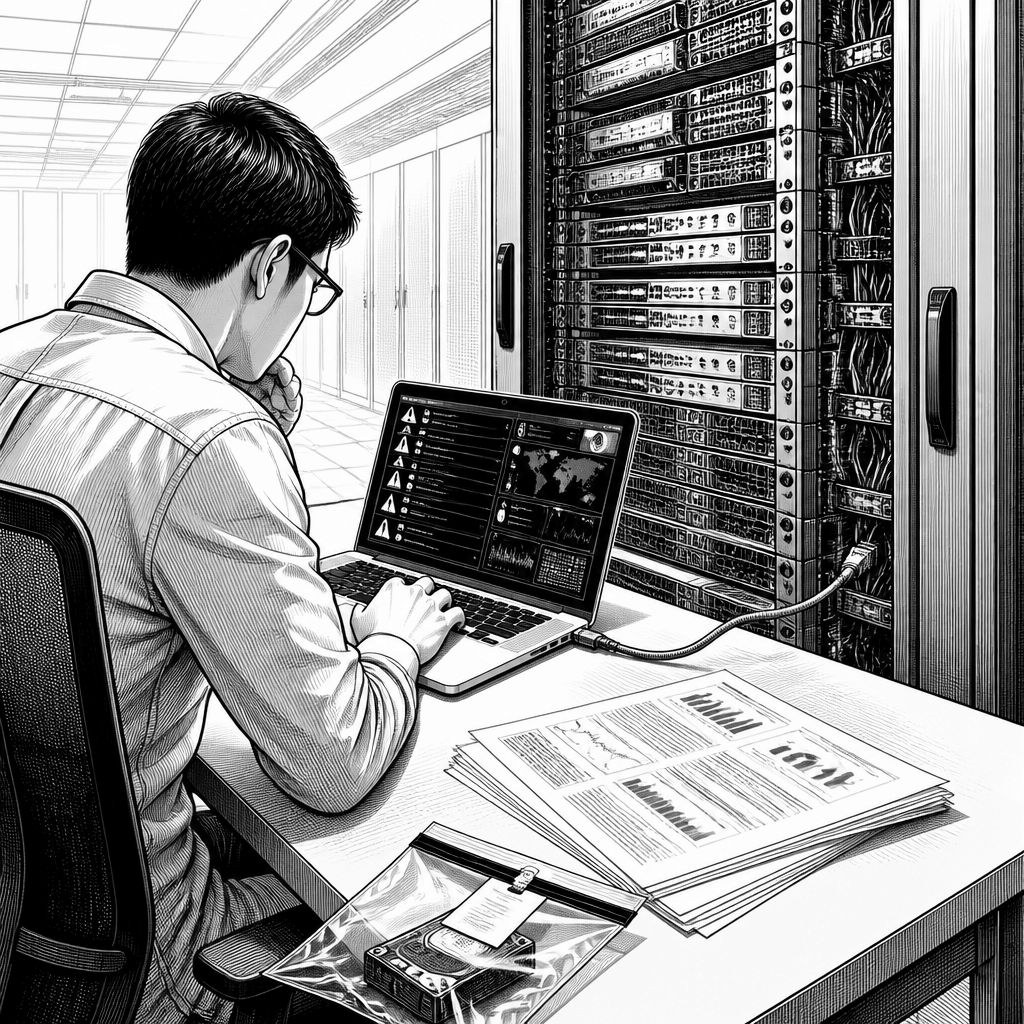
Eine im Sicherheitskontext als UNK_MassTraction beschriebene Angreifergruppe ist seit Mai 2026 aktiv und fokussiert offenbar Hochschulen in Nordamerika. Nach bisherigen Erkenntnissen richtet sich das Vorgehen besonders gegen Fakultäten, die mit Physik, Ingenieurwesen, Astrophysik und naturnaher Sicherheitsforschung arbeiten. Der technische Kern ist dabei weniger „Noise“ im Netzwerk als gezielte Nutzung von Webmail-Lücken, um Systeme schrittweise zu übernehmen. Das Ziel bleibt langfristig: geistiges Eigentum, Forschungsdaten und teils auch Zugangsinformationen sollen über längere Zeiträume abgezogen werden, nicht nur kurzfristige Sabotage.
Technisch beginnt der Einstieg offenbar mit Schwachstellen in der Roundcube-Webmail-Plattform. In den Berichten werden vor allem CVE-2024-42009 mit einem CVSS-Score von 9, 3 genannt (Cross-Site-Scripting) und CVE-2025-49113 mit 9, 9 (nahe am Maximalwert), bei der es um eine Deserialisierungslücke geht. In einzelnen Fällen wird zusätzlich CVE-2023-43276 erwähnt, um Code aus der Ferne nachzuladen. Entscheidend ist weniger die einzelne CVE als die Kombination: Wenn Webanwendungen, Authentifizierungstoken und Backend-Logik zusammenwirken, reicht häufig ein „erster“ Fehler, um später persistente Zugriffe aufzubauen und forensische Spuren zu verschleiern.
Für die Persistenz setzt UNK_MassTraction nach bisherigen Beobachtungen auf mehrere Schadkomponenten mit klarer Aufgabenverteilung. „IceCube“ wird als spezialisiertes Tool beschrieben, das Zugangsdaten abgreifen soll. SquareShell und VShell werden als Webshells bzw. Hintertüren eingeordnet, die den dauerhaften Zugriff erleichtern. Zusätzlich nennt der Bericht „SnowLight“ als Fallback-Loader, der Anfang Juni 2026 integriert worden sein soll, falls die primären Methoden erkannt oder entfernt werden. Genau diese Strategie macht Vorfälle so schwer zu bereinigen: Selbst wenn das erste Hintertürchen entdeckt wird, kann die Infrastruktur bereits auf andere Wege ausweichen.
Im Markt wird die Lage dadurch besonders ernst, dass die bisher identifizierten Zielsysteme vermutlich nur die Spitze des Eisbergs darstellen. Proofpoint hat demnach weniger als zehn betroffene Universitäten ausgemacht, doch Schätzungen gehen von mehreren Dutzend Einrichtungen aus. Parallel fällt auf, dass Anti-Forensik eingesetzt wird: Aktive Sitzungen sollen gezielt gelöscht werden, sodass Telemetriedaten und Live-Forensik weniger aussagekräftig werden. Als Branchenvergleich lohnt der Blick auf konkurrierende Defensive-Ansätze: Unternehmen setzen zunehmend auf EDR/NGAV-Kombinationen und SIEM-Regeln, um Web- und Authentifizierungsanomalien auch dann zu erkennen, wenn Artefakte schon entfernt wurden.
Während UNK_MassTraction den akademischen Bereich ins Visier nimmt, zeigen weitere Meldungen parallele Kampagnen in Südasien. Die mit China in Verbindung gebrachte Gruppe Mustang Panda soll ihre Aktivitäten gegen indische Regierungsstellen und kritische Infrastruktur verstärkt haben, darunter Angriffe auf Wasserkraftwerke und Verteidigungseinrichtungen seit dem 28. Juni 2026. Die Methodik wird mit Spear-Phishing-E-Mails und DLL-Side-Loading beschrieben: Dabei wird ein vertrauenswürdiges Programm gekapert, um Schadcode einzuschleusen. Als Werkzeuge werden ZOHOMURK (Missbrauch einer Zoho-WorkDrive-Komponente zur Steuerung) und MINIRECON (eine Variante von TONESHELL) genannt. Das Muster passt zu einer zunehmend „operationalisierten“ Malware-Lieferkette, bei der Social Engineering und Host-Injection Hand in Hand gehen.
Eine weitere Spur führt unter dem Namen Operation DragonReturn zu Steuerzahlern während der indischen Steuererklärungsfrist. Hier sollen Phishing-Mails so wirken, als stammten sie offiziell vom indischen Finanzamt. Wer darauf eingeht, installiert dem Bericht zufolge den DCRat-Trojaner, der als Fernzugriffs-Trojaner vollständige Kontrolle ermöglichen kann. Die Infrastruktur wird wiederum mit China-nahen Gruppen wie Silver Fox in Verbindung gebracht. Für die Marktseite bedeutet das: Angriffe werden nicht nur „technisch“, sondern auch timing-getrieben gefahren. In der Praxis sollten Unternehmen deshalb Mail-Gateways und Security Awareness nicht isoliert betrachten, sondern als Teil eines durchgängigen Prozesses von Erkennung, Response und Wiederherstellung.
Dass das Thema nicht auf klassische PC-Umgebungen beschränkt bleibt, zeigt der Hinweis auf eine wachsende Bedrohung für Smartphone-Nutzer. Der Quick Heal India Cyber Threat Report 2026 beschreibt Android-Malware, die Sicherheitskontrollen offizieller App-Stores über mehrstufige Verteilungswege und Geo-Targeting umgehen soll. Gefälschte Finanz- und Dienstprogramm-Apps könnten Bankdaten, Kontakte und SMS-Inhalte abziehen. Genau hier wird der regulatorische Aspekt greifbar: Datenschutzgesetze wie die DSGVO verlangen nicht nur technische Schutzmaßnahmen, sondern auch die Fähigkeit, personenbezogene Daten nach einem Vorfall nachzuweisen und zu minimieren. Unternehmen sollten deshalb neben Patch-Management auch Mobile Device Management, App-Compliance und Least-Privilege-Regeln durchsetzen.
Für das „Was jetzt tun“-Bild ist der Maßnahmenkatalog aus der Branche relativ eindeutig, selbst wenn Details je nach Organisationsgröße variieren. Sicherheitsfachleute empfehlen, bekannte Sicherheitslücken umgehend zu schließen, Multi-Faktor-Authentifizierung für betroffene Logins konsequent einzuführen und ausgehenden Netzwerkverkehr auf verdächtige POST-Anfragen zu überwachen. Ergänzend sollten IT-Teams Webmail-Umgebungen besonders streng segmentieren, Admin-Zugriffe an Reverse-Proxy- und WAF-Regeln koppeln und EDR-Telemetrie so einstellen, dass auch kurzlebige Sessions sichtbar bleiben. Die Entwicklung zeigt: Die nächste Welle kommt nicht zufällig, sondern folgt technischen Schwachstellen und organisatorischen Lücken – und damit auch dem Zeitplan vieler Patch- und Review-Zyklen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gezielte Cyberangriffe: UNK_MassTraction missbraucht Roundcube-Lücken an US- und kanadischen Hochschulen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gezielte Cyberangriffe: UNK_MassTraction missbraucht Roundcube-Lücken an US- und kanadischen Hochschulen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gezielte Cyberangriffe: UNK_MassTraction missbraucht Roundcube-Lücken an US- und kanadischen Hochschulen« bei Google Deutschland suchen, bei Bing oder Google News!