


LONDON (IT BOLTWISE) – Sicherheitsrisiken rund um Reisen nehmen nicht nur auf Buchungsportalen zu: Neue KI-Modelle können aus dem Fotoinhalt in 91% der Fälle den genauen Standort ableiten. Das macht personalisierte Phishing-Angriffe deutlich zielgenauer und senkt für Angreifer die Hürde, echte Reisedetails glaubwürdig zu missbrauchen. Gleichzeitig zeigen aktuelle Reports, dass Reisewebsites stark von bösartigen Bots belastet werden und Identitätsdiebstahl im Sektor überproportional ausfällt.
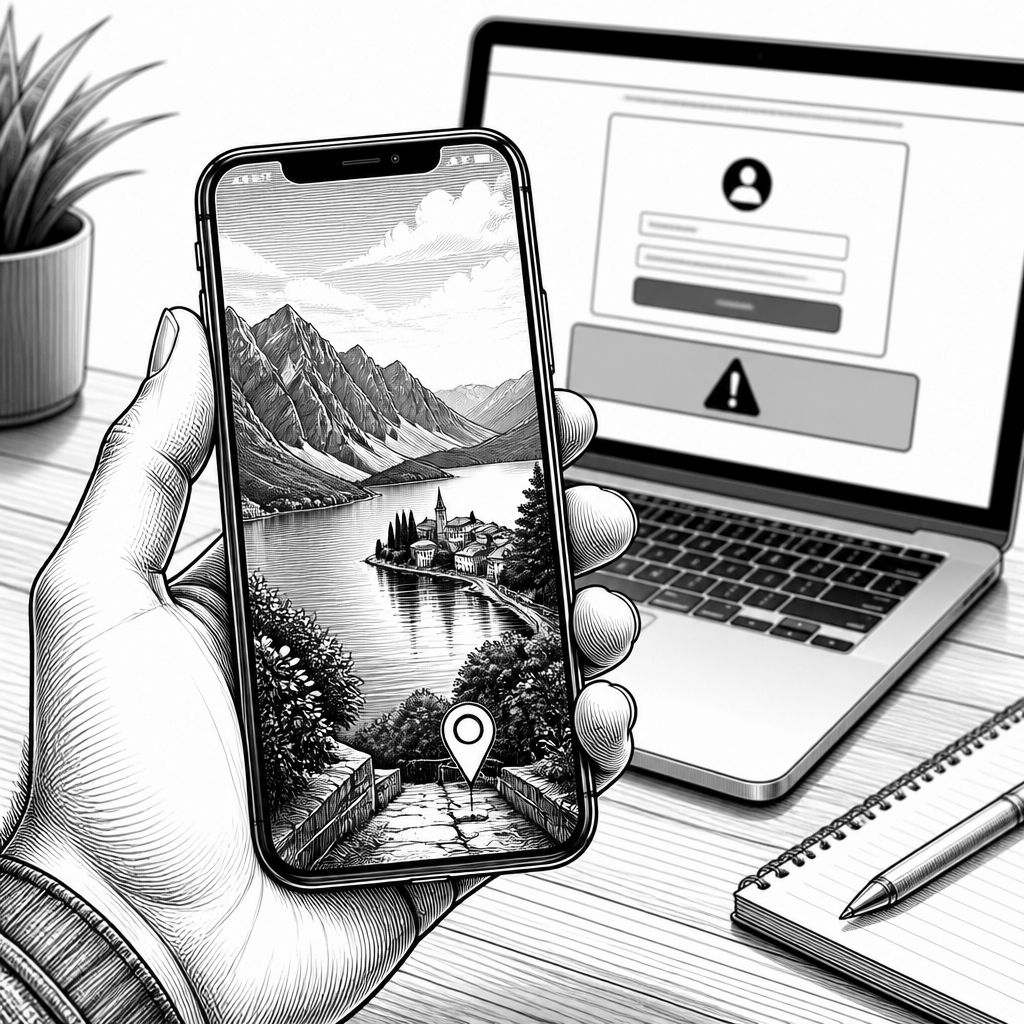
Wer im Urlaub zuerst an Sonne, Route und Fotostrecken denkt, überlässt Angreifern inzwischen eine zweite „Landkarte“: die sichtbaren Details in Urlaubsbildern. Berichten zufolge lässt sich der exakte Aufenthaltsort in 91 Prozent der Fälle allein aus dem Bildinhalt ableiten – auch dann, wenn keine Geodaten (etwa EXIF/Ortungsinfos) mitgeliefert werden. In der Praxis bedeutet das, dass Phishing- oder Betrugsnachrichten deutlich weniger „generisch“ wirken. Statt „Hallo, kennen Sie dieses Problem?“ passen Angreifer ihre Botschaften an konkrete lokale Hinweise an, etwa zu angeblichen Mautgebühren oder hoteltypischen Benachrichtigungen.
Der Hintergrund ist ein Mix aus moderner Computer-Vision-Entwicklung und ausgereiften Angriffsmethoden. Solche Systeme nutzen typischerweise tiefe neuronale Netze, die visuelle Signale wie Gebäudeformen, Bodenbeläge, Straßenschilder, Vegetation oder sogar besondere Licht- und Schattenmuster mit Trainingsdaten abgleichen. Anders als klassische Standortdienste ist die KI-Inferenz damit nicht auf eine einzige Quelle angewiesen; sie kann Muster auch dann rekonstruieren, wenn der Nutzer „nur“ ein Bild hochlädt. Für Unternehmen ist das der entscheidende Shift: Standortschutz ist nicht nur ein Frage von Metadaten, sondern von Content selbst.
Parallel verschiebt sich das Bedrohungsprofil in Richtung Automatisierung. Wie aktuelle Bad-Bot-Analysen für Reise-Websites zeigen, stammen inzwischen 49 Prozent des Datenverkehrs aus bösartigen Bots; fast die Hälfte davon setzt auf „fortgeschrittene“ Umgehungsstrategien, die klassische Sperrmechanismen überlisten. Das ist nicht nur ein Traffic-Problem. Wer Portale mit Bot-Logins und Skripten triggert, kann Ticket- und Routeninformationen auslesen, Rate-Limits umgehen und später gezielt Account-Takeover-Angriffe starten. Ergänzend bleibt Identitätsdiebstahl in diesem Sektor überproportional: Rund 17 Prozent aller Account-Takeover-Angriffe weltweit sollen auf Reiseangebote entfallen.
Aus Marktsicht entsteht damit ein Wettlauf zwischen KI-gestützter Angriffsdynamik und KI-gestützter Abwehr. Sicherheits- und IT-Dienstleister betonen in ihren Auswertungen vor allem zwei Ansatzpunkte: erstens verlässlichere Bot-Erkennung (inklusive Verhaltens- und Session-Analyse statt nur IP- oder URL-Sperren) und zweitens Schutz gegen personalisierte Social-Engineering-Ketten. Der ADAC Hessen-Thüringen weist zusätzlich darauf hin, dass Betrugsmaschen „zurück auf die Route“ kommen – etwa der Spiegeltrick mit vorgetäuschtem Fahrzeugschaden und inszenierten Pannen am Straßenrand. Diese Kopplung aus analogem Betrug und digitaler Vorbereitung ist strategisch gefährlich: Was online durch Standortdaten vorbereitet wird, kann offline in eine „passende“ Situation münden.
Für Reisende und IT-Verantwortliche lohnt sich deshalb eine Threat-Modellierung, die Foto-Posting, Messenger-Kontakt und Zahlungslogik gemeinsam betrachtet. Besonders kritisch sind Betrugswellen, bei denen Daten aus früheren Lecks im April genutzt werden, um Reisende über Messenger-Dienste direkt anzuschreiben. Täter spielen dabei Unterkunftsrollen nach, verwenden echte Rechnungsnummern und fordern über manipulierte Links oder „technische“ Zusatzbehauptungen Zahlungen an. Ein wirksamer Standard ist, Zahlungsstatus ausschließlich über offizielle Webseiten zu prüfen und bei Unklarheiten den Kontaktweg zu verifizieren, etwa durch einen direkten Rückruf in die Unterkunft. Technisch flankiert werden sollte das durch konsequente Multi-Faktor-Authentifizierung für Reise- und E-Mail-Accounts.
Auch Regulierung und Datenschutz spielen in dieser Gemengelage eine größere Rolle als viele zunächst annehmen. Sobald ein Unternehmen erfasst oder verarbeitet, wie Nutzer Inhalte hochladen, muss es die Schutzbedürftigkeit von personenbezogenen Daten einbeziehen – nicht nur in Form von Standortmetadaten, sondern als potenziell identifizierbare Kontexte. In der Sicherheitskommunikation rücken zudem Pflichten von Finanzakteuren in den Fokus: Ende Mai entschied das Oberlandesgericht Brandenburg, dass Bank-Hotlines Kunden bei erkennbaren Betrugsmustern aktiv warnen müssen, wenn ein Kunde aufgrund eines verdächtigen Vorfalls anruft. Für Unternehmen ist das Signal klar: „Reaktive“ Prozesse reichen nicht mehr, wenn Mustererkennung rechtzeitig anschlägt und Risiken vorhersehbar sind.
Was sollten Organisationen jetzt konkret tun, ohne dabei den Nutzerkomfort zu zerstören? Im Frontend geht es um robuste Authentifizierung und klare Anti-Fraud-Mechanismen, im Backend um skalierbare Erkennung. Ein Vergleich zwischen Cloud-basierter KI und lokalen/On-Prem-Ansätzen zeigt: Cloud-native Dienste können schneller trainieren und Updates ausrollen, während On-Prem-Inferenz häufig für Datenschutz- und Latenzanforderungen bevorzugt wird. Für Reiseportale ist ein hybrider Weg üblich: Bot- und Fraud-Signale laufen zentral, während sensible Nutzerdaten bei Bedarf stärker segmentiert oder pseudonymisiert werden. Zusätzlich können Content-Policies helfen, etwa das Risiko von Standortinferenz durch Hinweise („vorsichtig mit Fotos“) in der UI zu senken, ohne eine pauschale Zensur zu erzwingen.
Der Ausblick geht damit in zwei Richtungen. Erstens wird Standortinferenz aus Bildern die Angriffsoberfläche vergrößern: Je mehr Nutzer automatisch posten und je weniger Redaktionsregeln existieren, desto leichter lassen sich personalisierte Betrugsversuche skalieren. Zweitens wird die Abwehr stärker daten- und verhaltensgetrieben: Session-Korrelation, Geräte-Fingerprinting (mit datenschutzkonformer Umsetzung), Anomalie-Erkennung und eine konsequente Kette von „verify before pay“ werden zum Standard. Für Entwickler entstehen außerdem neue Chancen im Bereich KI-gestützter Sicherheits-Workflows: Bild- und Bot-Signale lassen sich in MLOps-Pipelines integrieren, sodass Erkennung, Modellpflege und Incident-Response enger verzahnt werden. Wer früh investiert, reduziert später die Kosten von Ausfällen, Rückbuchungen und Reputationsschäden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI erkennt Urlaubsort in 91% der Fotos und erhöht das Betrugsrisiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI erkennt Urlaubsort in 91% der Fotos und erhöht das Betrugsrisiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI erkennt Urlaubsort in 91% der Fotos und erhöht das Betrugsrisiko« bei Google Deutschland suchen, bei Bing oder Google News!