


BONN / LONDON (IT BOLTWISE) – KI-gestützte Nachrichten treiben das Phishing in eine neue Qualitätsstufe: Berichte über eine Klickrate von rund 54 Prozent zeigen, wie schwer sich Betrugsversuche heute von legitimen Mitteilungen unterscheiden lassen. Besonders Bankkunden geraten durch täuschend echte Landingpages und dynamische Betreffzeilen unter Druck. Hinzu kommt eine weitere Eskalation durch Deepfakes, Android-Malware mit generativer KI und Ereignisse wie die Fußball-WM, die Angreifer emotional aufladen. Der Artikel ordnet ein, warum das technisch funktioniert und welche Schutzmaßnahmen in der Praxis den Unterschied machen.
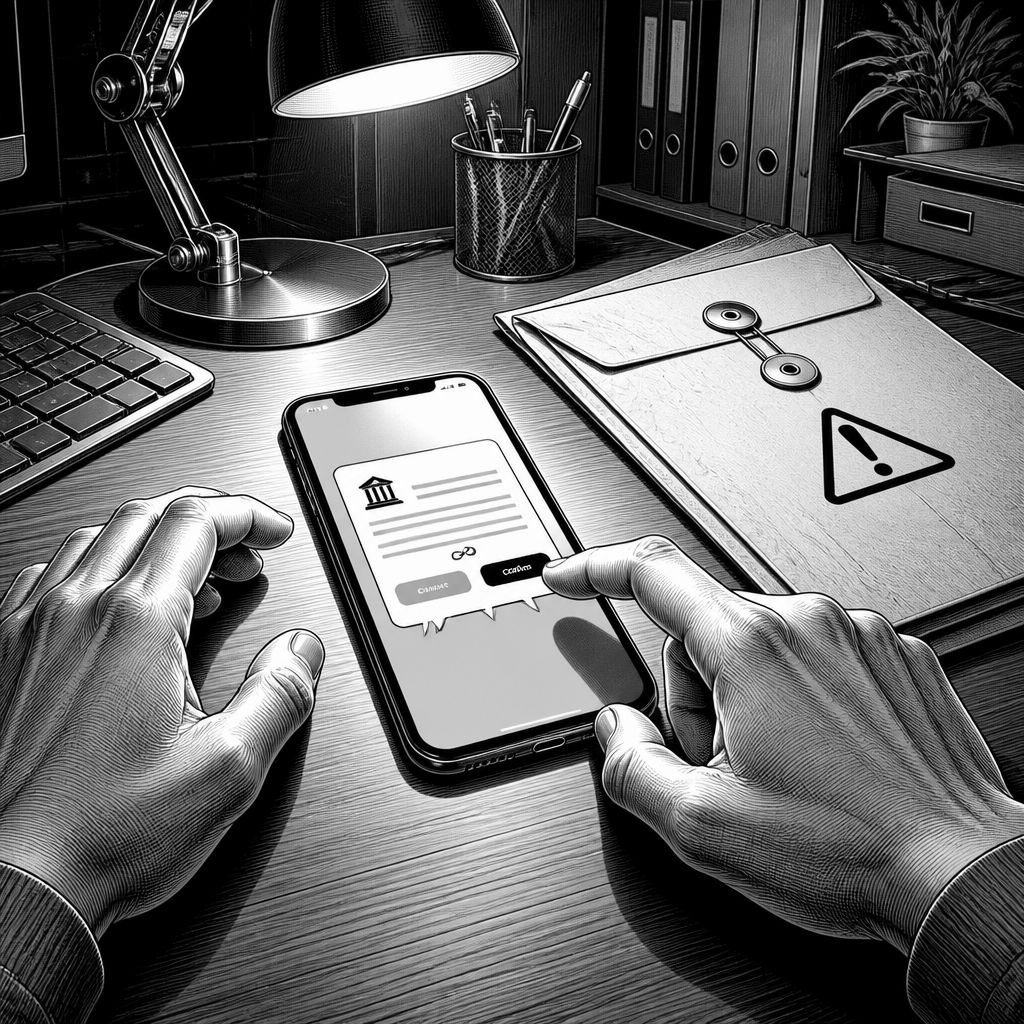
KI-gestützter Betrug trifft das Banking nun in einer Größenordnung, die Incident-Response-Teams und CISO-Organisationen gleichermaßen beschäftigen dürfte. Laut einem aktuellen Cybersicherheitsmonitor des BSI wurden beim Onlineshopping 22 Prozent der Opfer geschädigt, beim Online-Banking 13 Prozent. Entscheidender Treiber ist laut dem Bericht die gestiegene Ähnlichkeit: KI-generierte Inhalte wirken für viele Empfänger wie echte Kommunikation aus dem Finanzkontext. Damit verschiebt sich das Risiko weg von auffälligen Rechtschreibfehlern hin zu subtileren Merkmalen wie unpersönlichen Anreden, inkonsistenter Tonalität und kleinsten Abweichungen in URLs oder Absenderprofilen.
Die von den Angreifern erzielte Wirksamkeit lässt sich besonders gut an Klickraten ablesen. Für KI-Nachrichten wird eine Klickrate von rund 54 Prozent genannt, während herkömmliche Methoden laut Branchenanalysen auf etwa 12 Prozent kommen. Das ist nicht nur ein Marketingproblem, sondern eine technische Hebelwirkung auf den gesamten Social-Engineering-Funnel: Je weniger Nutzer vor dem Klick bereits „verdächtige“ Signale erkennen, desto größer wird die Trefferquote nachgelagerter Schritte wie Credential Harvesting oder gefälschte Zahlungsfreigaben. Für Banken bedeutet das, dass Awareness allein nicht ausreicht, weil die Inhalte selbst „authentischer“ werden.
Technisch betrachtet basiert der Erfolg von KI-Phishing auf zwei Entwicklungen, die sich gegenseitig verstärken. Erstens können Angreifer Textvarianten in großem Stil erzeugen, die stilistisch zu echten Benachrichtigungen passen und gleichzeitig für einzelne Empfängerbedingungen angepasst werden. Zweitens werden die resultierenden Nachrichten mit Landingpages und Zahlungsstrecken kombiniert, die das Muster „öffnen, bestätigen, übertragen“ so nahtlos wie möglich machen. Bei der Professionalisierung zeigt sich außerdem ein Trend zu Automation: Sicherheitsforscher identifizierten im ersten Halbjahr 2025 mit „PromptSpy“ eine Android-Malware, die generative KI nutzt, um Abläufe im Schadensprozess anzupassen.
Auch Deepfakes gehören inzwischen zum Werkzeugkasten, weil sie das Vertrauen in eine ohnehin emotional aufgeladene Kommunikation ausnutzen. Im Umfeld von Finanzversprechen können synthetische Videos Prominente oder glaubwürdige Rollen darstellen, um eine „Autorisierung durch Autorität“ zu simulieren. Aus Mittel-sachsen wird zudem ein Fall beschrieben, bei dem Betrüger über Monate psychologische Taktiken einsetzen, um zu Zahlungen zu bewegen. Solche Verläufe sind für klassische Spamfilter schwerer, weil sie nicht nur auf Textqualität, sondern auf zeitliche Dramaturgie und Eskalationsstufen setzen. Im Vergleich dazu versuchen etablierte Sicherheitsanbieter wie Microsoft mit Angriffserkennung und Domain-Schutzmechanismen, die Täuschung bereits in der Vorstufe zu blockieren, etwa über Telemetrie und URL-Reputation.
Marktseitig ist besonders relevant, wie konkret die aktuellen Wellen adressieren, nicht nur abstrakte „Banken“. Eine Phishing-Welle zielt offenbar gezielt auf DKB-Kunden: Die Betreffzeile wird so formuliert, dass sie eine ablaufende App-Registrierung suggeriert, etwa „… läuft am 15. Juli 2026 ab“. Nutzer werden dann auf gefälschte Seiten gelockt, um eine Registrierung zu „erneuern“. Als Erkennungsmerkmale werden kleine Schreibfehler und unpersönliche Anreden genannt. Solche Kampagnen sind oft gleichzeitig gegen Sparkassen sowie Volksbanken und Raiffeisenbanken aktiv, was darauf hindeutet, dass sich Angreifer nicht auf einzelne Marken beschränken, sondern ihre Vorlagen schnell überarbeiten.
Für die betriebliche Risikolage kommt ein zweiter Faktor hinzu: Datenlecks liefern die Grundlage für personalisierte Angriffe. Wenn Namen, Telefonnummern und Geburtsdaten aus bekannten Vorfällen verfügbar sind, lassen sich Social-Engineering-Nachrichten erheblich präziser formulieren. Das reduziert den Aufwand, die Zielpersonen überhaupt zum Klick zu bewegen. Ergänzend zeigt CEO-Fraud, wie kleinste Abweichungen in Absenderadressen ausreichen können, um Zahlungsfreigaben anzustoßen: Ein Punkt in der Absenderadresse brachte in einem dokumentierten Fall einen Mitarbeiter dazu, fast 5.000 Euro zu überweisen, der Vorfall fiel erst nach zwei Wochen auf. Gerade hier wird deutlich, dass auch technische Controls (DMARC/SPF/DKIM-Setup) und Prozesse zur Freigabe von Zahlungen zusammen gedacht werden müssen.
Im Rechts- und Compliance-Kontext wird das Bild kompliziert, weil nicht jede unautorisierte Transaktion automatisch gleich behandelt wird. Juristen betonen die zentrale Unterscheidung zwischen autorisierten und nicht autorisierten Zahlungen nach BGB: Bei nicht autorisierten Transaktionen müssen Banken grundsätzlich erstatten. Praktisch schwierig wird die Beweisführung jedoch, wenn Kryptowährungen oder Echtzeitzahlungssysteme wie Wero beteiligt sind, weil technische Spuren und Verantwortlichkeiten in der Kette auseinanderlaufen können. Für Finanzdienstleister heißt das: Sie brauchen nicht nur Erstattungs-Playbooks, sondern auch forensisch verwertbare Telemetrie, um schnell zu klären, was der Kunde tatsächlich autorisiert hat und in welchem Schritt der Betrug greift. Passkeys und konsequentes Passwortmanagement bleiben dabei ein wirksamer Hebel, weil sie Phishing-basierte Credential-Abgriffe deutlich unattraktiver machen.
Mit Blick nach vorn spricht vieles dafür, dass Angreifer zunehmend auf „Ereignis-Timing“ setzen. Zwischen April und Juni stiegen Phishing-Angriffe offenbar um rund 500 Prozent, und als Anlass dienten großflächige Themen wie die Fußball-WM: Ticketangebote oder Gewinnspiele liefern emotionale Trigger, die den kognitiven Widerstand senken. Zusätzlich wächst die Wahrscheinlichkeit, dass generative KI in mehr Stufen integriert wird – von Textgenerierung über URL-Variation bis hin zur Anpassung von Schadlogik in mobilen Komponenten. Unternehmen sollten daher ihre Schutzarchitektur so ausrichten, dass sie nicht nur Inhalte bewertet, sondern die komplette Interaktion: Identity-Checks, abgesicherte Kanäle für Transaktionsbestätigungen und klare Regeln „keine Konto- oder Zahlungsinfos aus Links in Nachrichten“.
Für Entwickler und IT-Teams ergeben sich daraus konkrete Chancen. Wer KI-gestütztes Phishing adressiert, kann etwa an sicheren „Decision Points“ ansetzen: Passkeys als Standard, robuste Signale gegen Lookalike-Domains, und eine laufende Modellüberwachung für Social-Engineering-Muster in E-Mail- und Messaging-Layern. Gleichzeitig sollten Banken ihre Trainings nicht auf generische „Vorsicht vor Links“-Appelle reduzieren, sondern konkrete Erkennungs- und Handlungsleitlinien etablieren, die zu ihrem tatsächlichen Prozess passen. Wenn aus der Branche weiterhin berichtet wird, dass Operationen wie „First Light“ weltweit zu Hunderten Festnahmen und zur Sicherstellung großer Summen führen, dann zeigt das vor allem eins: Technische Abwehr und Strafverfolgung laufen zunehmend parallel. Die nächste Angreifer-Welle wird wahrscheinlich schneller, aber auch messbarer sein – und wer vorbereitet ist, gewinnt Zeit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing: 54% Klickrate bei Bankern zeigt neues Betrugsniveau" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing: 54% Klickrate bei Bankern zeigt neues Betrugsniveau" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing: 54% Klickrate bei Bankern zeigt neues Betrugsniveau« bei Google Deutschland suchen, bei Bing oder Google News!