


BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Frist läuft zum 31. Juli 2026 aus: Rund 29.500 Unternehmen in Deutschland müssen sich beim BSI registrieren. Gleichzeitig beschleunigen KI-gestützte Sicherheitsfunktionen zwar die Erkennung von Bedrohungen deutlich, doch Angreifer nutzen KI auch für effektivere Phishing- und Social-Engineering-Kampagnen. Dazu kommen neue Pflichten aus dem EU AI Act, die seit August 2024 dokumentations- und risikobezogene Prozesse verlangen. Der Artikel zeigt, welche technischen Sofortmaßnahmen, Cloud-Strategien und Patch-Zyklen für Unternehmen jetzt entscheidend werden.
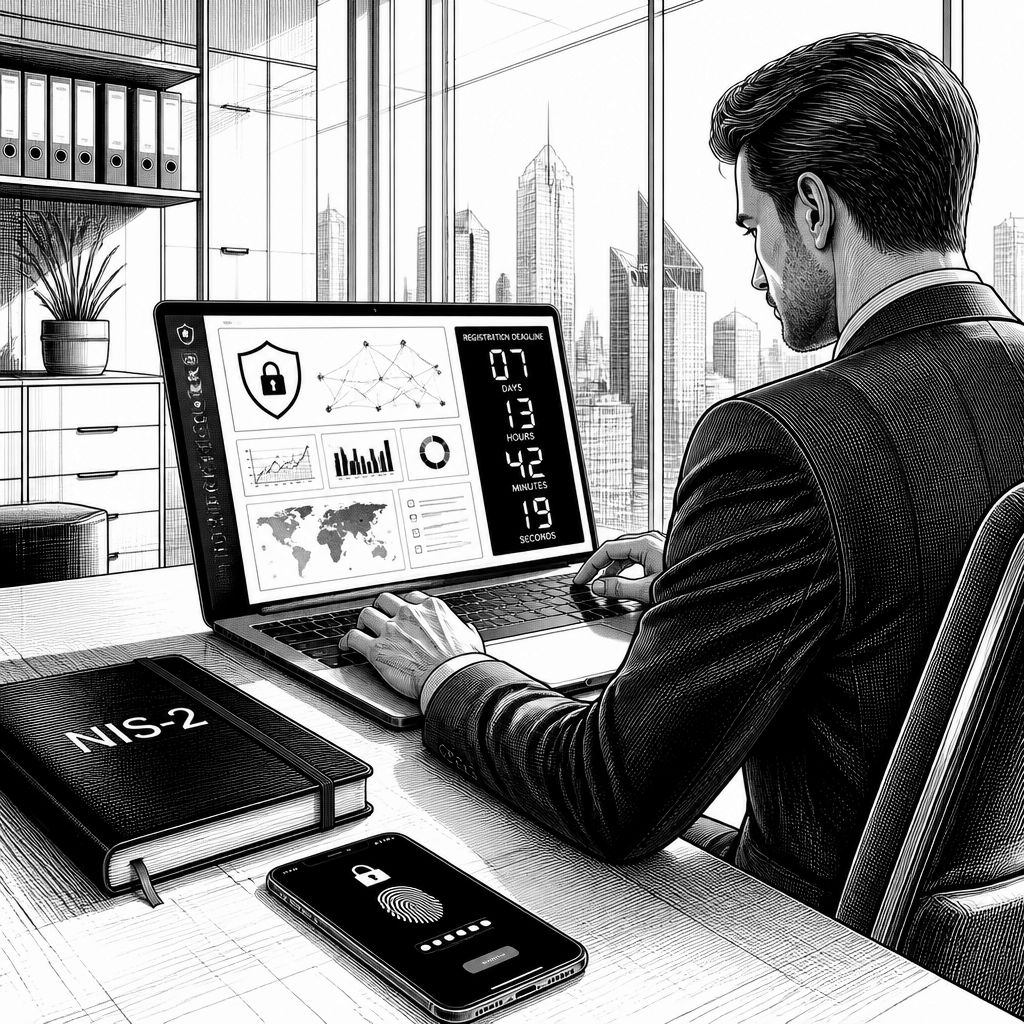
Zum 31. Juli 2026 wird es für viele Unternehmen in Deutschland sehr konkret: Rund 29.500 Firmen müssen sich nach NIS-2 beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren. Der Gesetzgeber verschiebt damit die Sicherheitsagenda weg von rein freiwilligen Best Practices hin zu messbarem Risikomanagement und klaren Meldewegen. In der Praxis fällt die Deadline zeitlich mit einer zweiten, kaum weniger dringlichen Entwicklung zusammen: Künstliche Intelligenz wird sowohl in der Verteidigung als auch im Angriff zum Standardwerkzeug. Wer jetzt Prozesse, Kontrollen und technische Maßnahmen nicht überarbeitet, riskiert nicht nur Security-Vorfälle, sondern auch empfindliche Sanktionen.
Technisch betrachtet verschiebt sich die Sicherheitsarchitektur durch KI-Integration spürbar. Laut der Meldung zu Google Cloud sinkt die Erkennungszeit für Bedrohungen von 45 Minuten auf 90 Sekunden, weil KI-Technologien aus dem Gemini-Umfeld sowie Integrationen mit Wiz und Mandiant in Sicherheits-Workflows einfließen. Eine Verkürzung der Detection-Zeit wirkt sich sofort auf die „Time to Contain“ aus, also auf die Dauer, bis ein Vorfall eingedämmt ist. Gleichzeitig müssen Unternehmen darauf achten, wie KI-Signale in bestehenden SOC-Prozessen ankommen: Modelle brauchen Kontext, regelbasierte Korrelation und sichere Datenflüsse, sonst entsteht nur scheinbare Automatisierung.
Während der Defensiv-Stack KI stärker automatisiert, nimmt die Angriffsseite den gleichen Hebel. Für Ransomware bleibt das klassische Einfallstor besonders häufig: Ein Bericht von Sophos ordnet 79 Prozent der Angriffe gestohlenen Zugangsdaten zu. Dazu passt, dass KI-gesteuerte Phishing-Kampagnen als dreimal effektiver beschrieben werden als herkömmliche Methoden. Auch Kaspersky verweist auf KI-basierte Filter, die Phishing angeblich um bis zu 90 Prozent reduzieren sollen, inklusive Abwehr gegen Zero-Day-Angriffe und Muster aus komplexem Social Engineering. Entscheidend ist jedoch die Betriebsrealität: Selbst gute Filter können MFA-Umgehungen nicht kompensieren, wenn Identitäts- und Berechtigungsmodelle zu lange statisch bleiben.
Der Markt dreht derzeit nicht nur an der Technologie, sondern auch an den Kontrollmechanismen. Bitdefender hat in einer Studie mit 1.200 IT-Experten ein internes Kontrollproblem sichtbar gemacht: Nur etwa die Hälfte behält die KI-Nutzung im eigenen Unternehmen vollständig im Blick. Genau diese Lücke kann Angreifern zusätzliche Angriffsflächen eröffnen, etwa durch unautorisierte Tools, unklare Datenflüsse oder schlecht gemanagte Plugins in produktiven Umgebungen. Gleichzeitig verschärft der EU AI Act seit August 2024 den regulatorischen Rahmen: Unternehmen müssen je nach Risikoklasse Dokumentation und Pflichten in ihre Governance integrieren. Das betrifft nicht nur Anbieter von KI-Systemen, sondern auch Unternehmen, die KI-Funktionen kontrolliert in Prozesse einbetten.
Auch Microsoft setzt auf einen klaren Transformationspfad im Admin-Bereich. Bis zum 1. August 2026 plant Microsoft die Integration des „Defender for Office 365 Plan 1“ in bestehende E3-Abonnements, inklusive Safe Links und Anti-Phishing-Schutz. Für Administratoren ist das vor allem ein Change-Thema: Richtlinien, Rollout-Reihenfolgen und Auditierbarkeit müssen so geplant werden, dass Sicherheitskontrollen konsistent bleiben und nicht aus Versehen „wegkonfiguriert“ werden. Parallel verschiebt Microsoft die Abschaltung veralteter Authentifizierungsverfahren in der Exchange Online PowerShell auf Dezember 2026. Dieses zusätzliche Zeitfenster hilft, aber es ist kein Freifahrtschein – Identitäts- und Auth-Workflows sollten ohnehin priorisiert modernisiert werden.
Während die Cloudsicherheit strategisch wächst, bleiben klassische Patch- und Schwachstellenzyklen das unmittelbare Risiko. Die US-Sicherheitsbehörde CISA warnt vor kritischen Lücken in SharePoint-Servern, insbesondere CVE-2026-32201 und CVE-2026-56164, die bereits aktiv für Code-Ausführungen ausgenutzt werden. Laut Meldung müssen Patches bis zum 17. Juli 2026 eingespielt werden. Zusätzlich wird eine Gefahr in Active Directory Federation Services (AD FS, CVE-2026-56155) hervorgehoben, bei der Angreifer mit geringen Privilegien Administratorzugriff erlangen können. Damit wird klar: KI verbessert Erkennung und Priorisierung – aber sie ersetzt nicht das Patchen von Serverschnittstellen, sobald Exploits im Feld auftauchen.
Parallel verschiebt sich die Cloud-Landschaft in Richtung „digitale Souveränität“. Eine Partnerschaft zwischen secunet und Cloudflare zielt darauf, europäische Cloud-Lösungen anzubieten, die den Souveränitätskriterien des BSI entsprechen, also global verfügbare Technologie mit einem europäisch ausgerichteten Betriebsmodell zu verbinden. Das adressiert besonders Unternehmen, die Compliance- und Datenschutzanforderungen nicht nur verwalten, sondern technisch nachweisbar umsetzen wollen. Auch Schwarz Digits positioniert souveräne Cloud-Angebote in Deutschland und Österreich als Alternative zu US-dominierten Plattformen, mit Fokus auf strengere Datenschutzanforderungen. Für CIOs ist das weniger eine Markenfrage als eine Frage nach Standort- und Zugriffskontrollen, Verschlüsselung, Logging sowie klaren Aufbewahrungs- und Löschkonzepten.
Für die nächsten Monate lässt sich daraus ein praktischer Zielkonflikt ableiten: Geschwindigkeit in der Detection versus Verlässlichkeit in Governance. Unternehmen sollten die NIS-2-Registrierung als Stichtag nehmen und gleichzeitig ein belastbares Sicherheitsprogramm aufsetzen, das KI-gestützte Funktionen in dokumentierte Kontrollen überführt. Dazu gehört, KI-gestützte Phishing-Erkennung und Ransomware-Detection mit Identitätsmaßnahmen zu koppeln – insbesondere mit sauberem MFA-Management, Least Privilege und Monitoring für Anomalien bei Anmeldewegen. Der regulatorische Druck aus NIS-2, plus EU AI Act Anforderungen, wirkt als Beschleuniger: Wer seine KI-Nutzung nicht vollständig kontrolliert, verliert auditfähige Transparenz genau dann, wenn die Nachweise gebraucht werden.
Der Ausblick fällt daher weniger auf einzelne Tools, sondern auf die Fähigkeit, Security als System zu betreiben. Technisch wird KI weiterhin die „Triage“ beschleunigen, also die Zuordnung von Signalen zu relevanten Ereignissen, etwa in SIEM/SOAR-Workflows und E-Mail-Sicherheitsfunktionen. Marktseitig werden Anbieter ihre Roadmaps an EU-Vorgaben und an die erwarteten Audit-Trails ausrichten, und gleichzeitig werden Angreifer ihre Kampagnen über Social Engineering und Datenabflusspfade noch feiner abstimmen. Für Entwickler und Security-Teams heißt das: KI-Module müssen messbar, kontrollierbar und in Datenklassifizierung sowie Zugriffskonzepte eingebettet werden. Wer jetzt Patch-Fenster, Identitätsrisiken und KI-Governance in einen einzigen Umsetzungsplan bündelt, reduziert das Risiko – und schafft die Grundlage, um zukünftige Modelle sicher in die Produktion zu bringen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS-2 und KI-Sicherheit: 31. Juli als Deadline für 29.500 Firmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS-2 und KI-Sicherheit: 31. Juli als Deadline für 29.500 Firmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS-2 und KI-Sicherheit: 31. Juli als Deadline für 29.500 Firmen« bei Google Deutschland suchen, bei Bing oder Google News!