


ATLANTA / LONDON (IT BOLTWISE) – Fairlife, eine Tochtergesellschaft der Coca-Cola Company, hat nach einem Ransomware-Vorfall die US-Produktion vorübergehend ausgesetzt. Unbefugte Zugriffe betrafen nach Angaben des Unternehmens Teile der IT-Systeme, die auch in die Produktionsumgebung hineinreichen. Das Management betont, dass Qualität und Sicherheit der Produkte nicht beeinträchtigt seien, nennt aber eine laufende Untersuchung mit externen Security-Experten und eine Meldung an Strafverfolgungsbehörden. Für die Lieferkette bedeutet das: kurzfristige Unterbrechungen, zusätzliche Risiken durch den Angriff auf Operational Technology und steigender Druck auf wirksame OT-Schutzkonzepte.
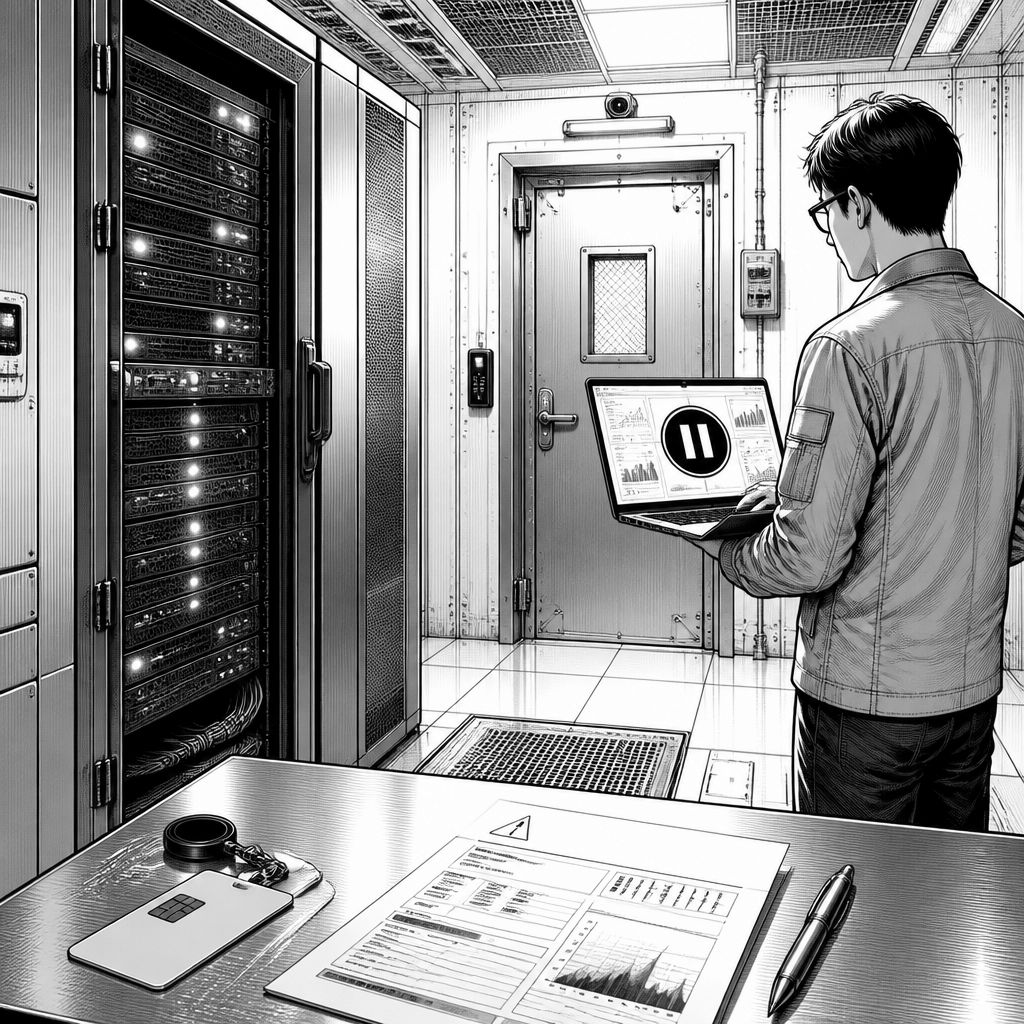
Fairlife setzt die US-Fertigung vorübergehend aus, nachdem ein Ransomware-Angriff unbefugten Zugriff auf Teile der IT-Systeme verursacht hat, die auch Elemente der Produktionsprozesse betreffen. Laut Unternehmensangaben bleiben Produktqualität und Lebensmittelsicherheit zunächst unberührt, während die US-Betriebsabläufe pausieren. Während der Konzern noch keinen konkreten Wiederaufnahmezeitpunkt genannt hat, verlagert sich der Fokus der Branche auf ein Muster: Angreifer zielen zunehmend nicht nur auf klassische Unternehmensdaten, sondern auf Systeme, die unmittelbar Produktion und Logistik steuern. Genau das macht den Vorfall besonders relevant für die Lebensmittelindustrie und ihre Zuliefer- und Distributionsketten.
Technisch betrachtet ist die kritische Spannung hier die Grenze zwischen IT und Operational Technology (OT). Wenn Ransomware nicht nur E-Mail- oder Dateiablagen verschlüsselt, sondern auch Komponenten berührt, die Produktionsschritte anstoßen oder überwachen, dann reichen Standardmaßnahmen wie reine Passwort- oder Phishing-Abwehr oft nicht aus. In vielen Werksumgebungen laufen Steuerungs- und Überwachungssysteme über eigene Netzsegmente, doch „Segmentierung“ ist in der Praxis häufig komplex: Remote-Zugänge, Wartungszugriffe und Schnittstellen zu Produktionsplanungs-Tools sorgen für Brücken. Ein erfolgreicher Einstieg kann deshalb Produktionsfähigkeit gefährden, selbst wenn die eigentliche Warenkontrolle mengenmäßig nicht unmittelbar ausfällt.
Der Markt ordnet den Vorfall in eine breitere Serie ein, die seit Monaten auch große Konsum- und Reiseunternehmen trifft. Für Rich Products Corporation wurde im Mai eine Datenkompromittierung im Umfeld eines Phishing-Angriffs beschrieben; betroffen waren dabei laut Behördendokumenten unter anderem Identitätsdaten wie Namen, Geburtsdaten und Sozialversicherungsnummern. Nike wiederum soll im Januar eine mögliche Sicherheitsstörung untersucht haben, nachdem eine Ransomware-Gruppe behauptete, 1,4 Terabyte Daten online zu stellen. Carnival hatte im Mai einen Vorfall offengelegt, der auf ein kompromittiertes Mitarbeiterkonto zurückgeführt wurde und bei dem nach Angaben einer US-Landesbehörde fast 6 Millionen Betroffene betroffen waren. Zusammengenommen zeigt sich: Ransomware und Social Engineering wirken als Katalysator, der sowohl Datenschutz als auch Betriebsfähigkeit adressiert.
Aus Security-Sicht ist dabei besonders die moderne „Double-Extortion“-Logik entscheidend: Angreifer versuchen Daten vorher zu exfiltrieren, um anschließend neben der Verschlüsselung mit Veröffentlichung zu drohen. Damit verschiebt sich das Kosten-Nutzen-Kalkül von Angriffen hin zu zusätzlicher Erpressbarkeit und beschleunigt Eskalationen in der Incident Response. Branchenanalysten erwarten zudem, dass sich die Angriffsfläche über die reine IT hinaus erweitert, weil OT-Umgebungen produktionsnah sind und Ausfallzeiten finanziell sofort durchschlagen. Expertenberichte aus dem US-Umfeld deuten außerdem darauf hin, dass fehlende oder zu grob konfigurierte Zugriffskontrollen für Remote-Wartung, VPN-Setups oder Jump Hosts häufig der Einstiegspunkt sind. Für Fairlife bedeutet das: Wiederherstellung ist nicht nur ein „Restore“, sondern potenziell ein umfassendes Rebuild betroffener Pfade in Richtung Produktion.
Historisch wirken hier mehrere Entwicklungen zusammen. Erstens haben Unternehmen den digitalen Fußabdruck stark ausgebaut: Cloud-Komponenten, identitätsbasierte Zugänge und vernetzte Produktionsplanung schaffen neue Verknüpfungen. Zweitens ist Ransomware von einer einzelnen Schadsoftware-Welle hin zu professionalisierten Operations mit „Leak“-Portalen und klaren Extortion-Zielen gewachsen. Drittens haben sich viele Schutzkonzepte lange auf Datenverluste fokussiert, während OT-spezifische Anforderungen wie kurze Recovery-Zeiten, definierte Betriebszustände und kontrollierte Failover-Strategien erst später systematisch Eingang fanden. Fairlife zeigt nun, wie eng diese Welten geworden sind: Selbst wenn keine Lebensmittelsicherheit betroffen ist, kann der Betrieb als Systemrisiko gelten.
Auf der Governance- und Compliance-Ebene ist der Fall ebenfalls ein Lehrstück. Das Unternehmen hat die Untersuchung gestartet, externe Cybersecurity-Experten eingebunden und Strafverfolgungsbehörden informiert. In den USA ist gerade im Umfeld personenbezogener Daten die Behördenseite oft eng getaktet, weil regulatorische Meldungen je nach Bundesstaat und Fallumständen variieren. Der Hinweis, dass Produktqualität und -sicherheit nicht beeinträchtigt seien, reduziert zwar das unmittelbare Verbraucherrisiko, ersetzt aber keine Prüfung, ob Betriebsdaten, Zugriffslogs oder weitere Systemartefakte personenbezogen oder sicherheitsrelevant sind. Besonders für Unternehmen mit mehreren Standorten ist zudem wichtig, wie man Kanada-Prozesse von US-Prozessen technisch und organisatorisch sauber trennt, um Propagation zu verhindern.
Für die Praxis empfiehlt sich eine Absicherung, die IT- und OT-Schutz zusammen denkt. Basismaßnahmen wie schnelle Patch-Zyklen, Multi-Faktor-Authentifizierung (MFA) und konsequentes E-Mail-Hygiene-Training bleiben relevant, weil Phishing- und Identitätskompromittierungen oft die erste Stufe des Angriffs sind. Ebenso wichtig sind jedoch Backups, die wirklich getrennt sind (offline oder zumindest mit strikter Zugriffskontrolle), damit Recovery ohne Erpressungszahlung möglich bleibt. Daneben gewinnt ein geordneter Ansatz für Incident Response an Bedeutung: klare Playbooks für Ransomware, definierte Quarantäne-Regeln für Netzsegmente und ein Test der Wiederherstellungsfähigkeit in einer Umgebung, die dem Produktionsbetrieb entspricht. Genau an dieser Stelle unterscheiden sich Unternehmen, die „Wiederherstellen können“, von jenen, die „Wiederherstellen und weiterproduzieren“ können.
Der Ausblick ist für Lieferketten und Softwareanbieter gleichermaßen spürbar. Kurzfristig müssen Händler und Handelspartner mit Vorlaufzeit- und Bestandsrisiken rechnen, selbst wenn die Qualitätskennzahlen nicht betroffen sind. Mittelfristig dürfte der Druck steigen, die Produktionsnetzwerke stärker zu härten, Fernwartung zu reduzieren oder besser zu kontrollieren und Anomalien in Betriebs- und Authentifizierungsdaten früh zu erkennen. Für Entwickler und Security-Teams heißt das: Monitoring, Identity Governance und passende Segmentierungsarchitekturen werden zu „Produktionsmitteln“. Wer jetzt in OT-fähige SIEM/SOC-Workflows, bessere Zugriffskontrollen und belastbare Recovery-Tests investiert, reduziert nicht nur Ausfallzeiten, sondern verbessert auch die Verhandlungsposition in Erpressungsszenarien. Der Fairlife-Fall wirkt damit wie ein Warnsignal für eine Branche, die bisher oft zu spät auf Angriffe auf den Betrieb reagiert hat.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse« bei Google Deutschland suchen, bei Bing oder Google News!