


MÜNSTER / LONDON (IT BOLTWISE) – Das Landgericht Münster startet den Prozess gegen sechs mutmaßliche Mitglieder einer professionellen Phishing-Bande, die Bankkunden systematisch um mehr als 180.000 Euro gebracht haben soll. Parallel dazu melden Ermittler weltweit eine Operation gegen die Phishing-as-a-Service-Plattform „Kratos“, die wie ein Baukasten für Betrüger funktioniert haben soll. Laut Angaben nutzten rund 1.800 „Franchisenehmer“ das System, um täuschend echte Banking-Seiten zu erstellen. Für Unternehmen und IT-Verantwortliche rückt damit auch die Frage nach harten Schutzmechanismen wie Passkeys und sicherer Zugriffskontrolle in den Fokus.
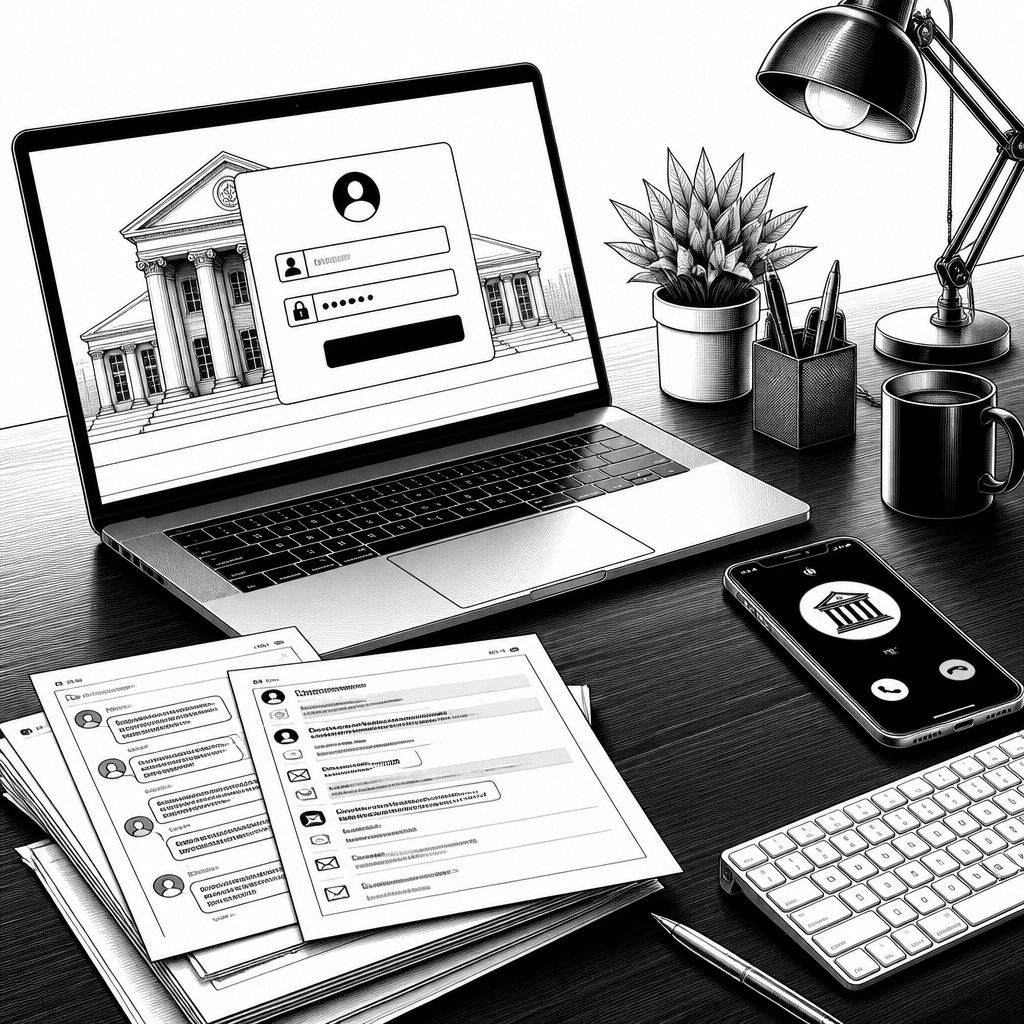
Der Prozess in Münster macht deutlich, wie aus Einzeltätern längst eine industrialisierte Betrugsproduktion geworden ist. Vor Gericht stehen sechs mutmaßliche Mitglieder einer professionellen Phishing-Bande, die Bankkunden mit SMS, E-Mails und Telefonanrufen gezielt in eine Betrugsstrecke gelockt haben sollen. Die Staatsanwaltschaft beziffert den Schaden mit „mehr als 180.000 Euro“. Die Betroffenen reichten ihre Zugangsdaten offenbar nicht freiwillig heraus, sondern wurden durch geschickt gemachte Kommunikationssignale Schritt für Schritt zur Preisgabe von Transaktionsdaten gedrängt.
Technisch beschreibt der Fall eine Kette, die aus mehreren Komponenten besteht: Zuerst stehen glaubwürdig wirkende Kontaktwege (SMS und E-Mail), die auf eine gefälschte Banking-Seite führen. Sobald die Opfer Zugangsdaten preisgegeben haben, folgt der nächste Schritt über den Anruf. Besonders brisant ist dabei Call-ID-Spoofing: Dabei wird die Anzeige der vermeintlichen Banknummer so manipuliert, dass das Telefonat wie eine legitime Rückfrage oder Beratung wirkt. So sollen die Täter an TANs gelangt sein, um anschließend Online-Konten parallel zu eröffnen und Transaktionen durchzuführen.
Der zweite Strang der Meldung betrifft die Infrastruktur hinter solchen Angriffen. Laut Ermittlungsangaben wurde die Phishing-as-a-Service-Plattform „Kratos“ neutralisiert; in deren Umfeld sollen etwa 1.800 „Franchisenehmer“ gearbeitet haben. Das System habe täuschend echte Microsoft-Anmeldeseiten erzeugt und damit die Einstiegshürde für neue Betrugsgruppen gesenkt. Als Größenordnung wird genannt: zeitweise rund 15.000 Phishing-Kampagnen pro Monat in über 30 Ländern. Zusätzlich wird berichtet, dass Kratos seit dem Start 2024 mehr als 300.000 Euro Umsatz generiert haben soll – ein Hinweis darauf, dass sich der Markt für Betrugswerkzeuge inzwischen wie ein Service-Ökosystem organisiert.
Im Markt ist das kein isoliertes Ereignis. Neben Baukasten-Ansätzen existieren auch Werkzeuge, die Phishing-Seiten schnell ausrollen oder mit Social-Engineering kombinieren, etwa über Phishing-Templates oder Infrastrukturen, die Authentifizierungsdaten abgreifen. Die zentrale Wettbewerbslogik ist dabei ähnlich: Nicht die „kreativste“ Masche gewinnt, sondern die Kombination aus Skalierbarkeit, Automatisierung und Wiederverwendbarkeit. Wer solche Plattformen betreibt, verkauft nicht nur Seiten, sondern auch Prozesse, oft mit wiederholbaren Abläufen für Landingpages, Datenerfassung und Weiterleitung an die betrügerischen Konten. Genau diese Skalierung wird durch die Zerschlagung von Servern adressiert; es heißt, mehr als 200 Server seien vom Netz genommen worden.
Für Unternehmen ist der historische Kontext wichtig: Früher waren viele Phishing-Angriffe stark handgemacht und von einzelnen Kampagnen abhängig. Heute verschiebt sich die Angriffsökonomie in Richtung standardisierter Playbooks, wodurch Angreifer weniger Zeit in jedes einzelne Opfer investieren müssen. Gleichzeitig zeigen die parallel gemeldeten Auslandsfälle das gleiche Muster der Arbeitsteilung: In den USA wird gegen drei russische Staatsbürger ermittelt, denen Serverinfrastruktur für Ransomware- und Phishing-Gruppen zugeordnet wird; in Indien wird ein Entwickler festgenommen, der gefälschte Banking-Apps für kriminelle Banden programmiert haben soll, mit Installation auf mehr als 21.000 Geräten. Solche Berichte erhöhen den Druck, Sicherheitsmaßnahmen nicht nur als „Filter“ zu sehen, sondern als systemische Schutzschicht gegen den gesamten Angriffspfad.
Gerade deshalb rückt die Regulierungs- und Compliance-Perspektive in den Mittelpunkt. In der Praxis verlangen viele Rahmenwerke und interne Richtlinien von Unternehmen, den Zugriff auf Konten mit Verfahren zu schützen, die selbst bei kompromittierten Zugangsdaten nicht automatisch zur Kontokaperschaltung führen. Passkeys werden in der Quelle als Weg genannt, Bank- und Plattformkonten wirksam vor Datenklau zu schützen. Technisch entspricht das einer Abkehr von dauerhaft nutzbaren Geheimnissen hin zu kryptografischen, gerätegebundenen bzw. nutzergekoppelten Signaturen. Im Vergleich zu klassischen Passwort- und TAN-Verfahren reduziert das die Angriffsfläche, weil Phishing nicht mehr einfach „Antwortdaten“ abgreifen kann, um dieselbe Authentifizierung später zu reproduzieren.
Auch der Schutz in der Erkennungsphase bleibt entscheidend. Der Münster-Fall zeigt, dass Angreifer nicht nur auf E-Mail-Filter setzen, sondern die Kommunikationskette über SMS und Telefonabschluss absichern. Das heißt: Security-Teams sollten sich nicht auf Mail-Gateways beschränken, sondern verstärkt auf telefonische Social-Engineering-Angriffe, Mitarbeiter-Schulungen und schnelle Incident-Prozesse achten. Ebenso sinnvoll sind technische Maßnahmen wie strikte Session- und Anmeldeüberwachung, das Sperren auffälliger Kontoverläufe und das konsequente Durchsetzen starker Authentifizierung. Bei Bankkunden trifft das die gesamte Kette von Identitätsprüfung bis Zahlungsfreigabe.
Der Ausblick der nächsten Monate ergibt sich aus zwei gleichlaufenden Trends: Die eine Seite ist die operative Strafverfolgung, die Infrastruktur zerstört und technische Ressourcen abschaltet. Die andere Seite ist die schnelle Wiederbesetzung durch neue Service-Provider, sobald Werkzeuge und Templates einmal verbreitet sind. Für die Verteidiger bedeutet das: Nicht nur „Phishing stoppen“, sondern die Identitätsarchitektur resilient machen. Wenn Plattformen wie Kratos als Baukasten fungieren, dann müssen Gegenmaßnahmen wie Passkeys, phishingresistente Authentifizierung und harte Zugriffspolitiken skalieren können. Für Entwickler und IT-Entscheider wird außerdem wichtiger, Authentifizierung zentral zu orchestrieren, Logging und Monitoring zu vereinheitlichen und neue Angriffsvarianten in der Pipeline schneller zu adressieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kratos-Phishing: 1.800 Cyberkriminelle nutzten Baukasten für Fake-Banking" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kratos-Phishing: 1.800 Cyberkriminelle nutzten Baukasten für Fake-Banking" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kratos-Phishing: 1.800 Cyberkriminelle nutzten Baukasten für Fake-Banking« bei Google Deutschland suchen, bei Bing oder Google News!