


INDONESIEN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt hat gemeinsam mit US-Behörden und indonesischen Ermittlern einen großen europäischen Phishing-Dienst ausgehoben. Die Plattform „Kratos“ lieferte seit 2024 standardisierte Angriffswerkzeuge, darunter KI-generierte Inhalte und Taktiken zur Umgehung von Zwei-Faktor-Authentisierung. Insgesamt sollen rund 15.000 Phishing-Kampagnen pro Monat über das System gelaufen sein. Für Unternehmen bedeutet der Schlag vor allem: Technische Kontrollen allein reichen nicht mehr, wenn Angriffslogik, Identitätsdiebstahl und Social Engineering zusammenwirken.
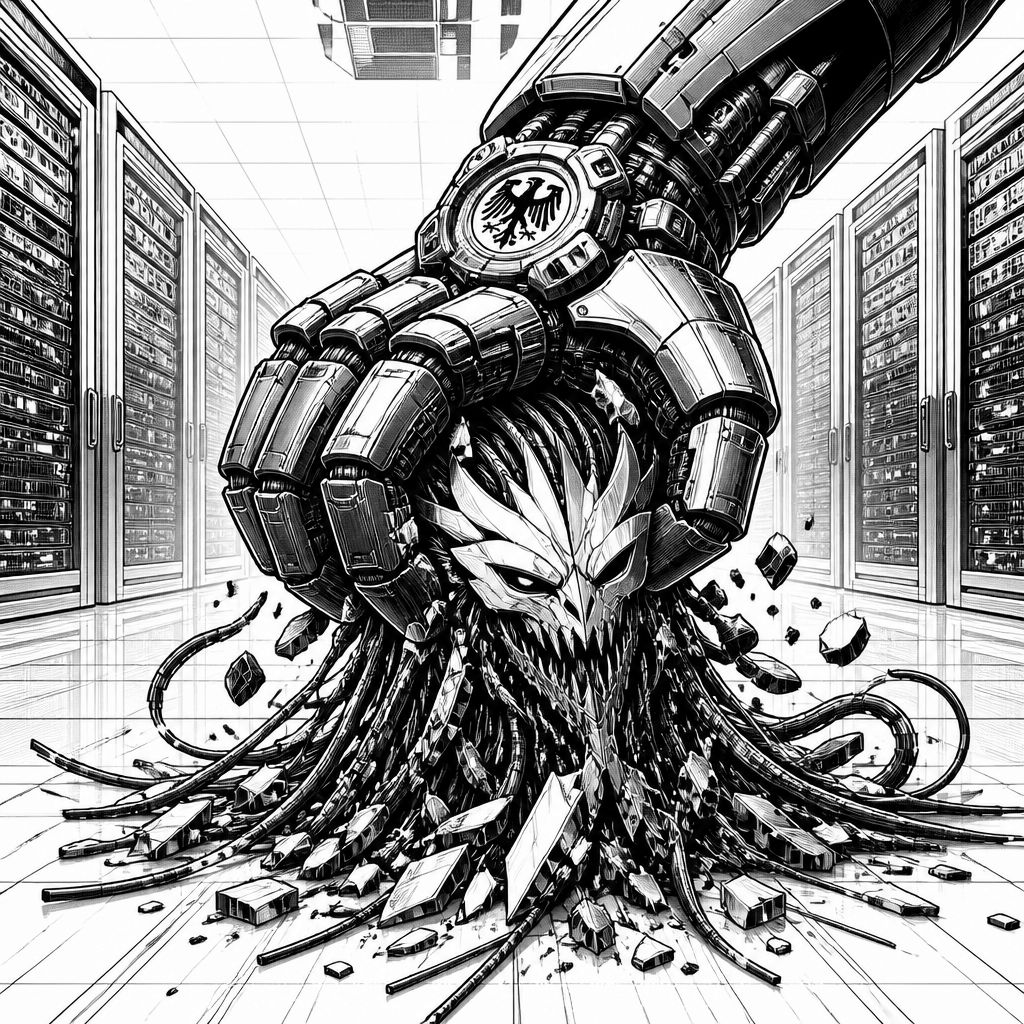
Die Aktion „Olympus Blade“ trifft gleich mehrere Schwachstellen auf einmal: Infrastruktur, Lieferkette für Phishing und die technische Ausnutzung von Sitzungen. Das Bundeskriminalamt (BKA) berichtet, dass die Plattform „Kratos“ seit 2024 rund 1.800 Kriminellen fertige Angriffswerkzeuge bereitstellte. Im Kern ging es nicht nur um Spam, sondern um den Betrieb eines wiederverwendbaren Systems, das betrügerische Microsoft-Anmeldeseiten so aufsetzt, dass Nutzer in einer echten Session-Situation landen.
Die für Security-Teams besonders unangenehme Komponente sind die Zugriffsdaten und Tokens, die bei diesen Angriffen missbraucht werden. Laut den Angaben der Ermittler konnten Täter mit gestohlenen Cookies und Token auch dann Konten übernehmen, wenn die Zwei-Faktor-Authentisierung (2FA) aktiv war. Damit verschiebt sich der Angriff von der „Passwortabfrage“ hin zur Kompromittierung des laufenden Authentifizierungszustands: Wer die Session-Parameter kontrolliert, kann den vorgesehenen zweiten Schritt faktisch aushebeln. In der Praxis bedeutet das für Unternehmen, dass moderne Kontrollen rund um Phishing zwar nötig sind, aber immer mit Blick darauf bewertet werden müssen, wie Session-Diebstahl und Token-Replay verhindert werden.
Parallel zur Datendiebtechnik beschreiben die Ermittler auch die Skalierung: In einer konzertierten Maßnahme wurde ein Entwickler in Indonesien festgenommen, während über 200 Server beschlagnahmt wurden. Die Plattform soll pro Monat etwa 15.000 Phishing-Kampagnen ausgeliefert haben. Der gemeldete wirtschaftliche Schaden liegt bei mindestens 300.000 Euro Erlös, zudem werden „Hunderttausende“ Opfer in über 30 Ländern genannt. Für den operativen Betrieb ist das ein Hinweis darauf, dass solche Dienste als wiederholbare Produktion funktionieren: templates, Automatisierung und eine Zielgruppensteuerung, die Angriffe mit vergleichsweise geringem Einzeltäteraufwand in großem Umfang ermöglicht.
Dass Künstliche Intelligenz (KI) inzwischen nicht mehr nur „die Idee“ für bessere Angriffe liefert, sondern direkt in den Produktionsprozess integriert wird, unterstreichen auch die im Quelltext genannten Kennzahlen. Studien der Harvard Kennedy School werden mit einer Klickrate von 54 Prozent für KI-generierte Phishing-Mails genannt, während klassische Kampagnen auf 12 Prozent kommen sollen. Wichtig ist dabei weniger die exakte absolute Zahl als die Richtung: Wenn die Conversion-Rate steigt, wächst der Erwartungswert jedes einzelnen Zielkontakts – und damit auch die Priorität für Abwehrmaßnahmen, die nicht nur den Inhalt prüfen, sondern die gesamte Angriffs-Kette unterbrechen.
Im gleichen Kontext tauchen neue Taktiken auf, die speziell gegen KI-basierte Sicherheitsfilter gerichtet sein sollen. „Text Salting“ wird als Methode beschrieben, bei der unsichtbare Fülltexte in E-Mails eingebettet werden, um Erkennungsmuster zu verwirren. Daneben wird „FakeGit“ erwähnt: schädliche Repositories, die gezielt KI-Agenten und deren Zugangsdaten adressieren. Zusätzlich nennt der Text für Anfang 2025 einen Anstieg von Phishing-Mails mit Infostealer um 180 Prozent. Gerade die Kombination aus Filter-Umgehung und nachgelagerten Zielsystemen (etwa über Entwicklungs- oder Agentenzugriffe) verschiebt die Schutzlogik: Eine reine E-Mail-Detektion ist dann zu kurz, wenn später Code-Repositories, Token-Speicher oder Agenten-Workflows zum nächsten Angriffsvektor werden.
Neben der Technik bleibt laut den genannten Daten der „Faktor Mensch“ ein Engpass – allerdings weniger als Ausrede, sondern als Messproblem. Es werden 67,4 Prozent der meistbesuchten Internetdomains genannt, die keine durchgesetzte DMARC-Richtlinie besitzen. Angreifer nutzen das offenbar für eine Welle gegen Sparkassen-Kunden, bei der unter dem Vorwand einer Kontoaktualisierung Login-Daten abgegriffen werden. Dazu kommt ein weiterer Punkt: Ein SANS-Survey aus 2026 spricht von 63 Prozent der Fachleute, die Defizite bei der Erkennung KI-gestützter Angriffe berichten. Gleichzeitig wird skeptisch auf Training geschaut: Untersuchungen der UC San Diego deuten darauf hin, dass jährliche Schulungen die Anfälligkeit nur um zwei Prozent reduzieren. Für Unternehmen folgt daraus ein pragmatischer Ansatz: Awareness bleibt sinnvoll, aber sie muss mit technisch durchgesetzten Leitplanken wie DMARC/DKIM/SPF, Resilienz gegen Session-Diebstahl und klaren Incident-Prozessen gekoppelt werden.
Die politische und organisatorische Dimension kommt im Text ebenfalls vor: Das Bundeskabinett soll „CyberGovSecure“ beschlossen haben, um die Organisationsstrukturen der staatlichen Cybersicherheit zu straffen. Unter Federführung des Digitalministeriums soll die Koordination stärker gebündelt werden, mit einer CISO-ähnlichen Leitungsfunktion von BSI-Chefin Claudia Plattner. Ergänzend wird der Aufbau eines „Cyberdome“ zur Früherkennung von Angriffen genannt. Parallel startet im Juli der Rollout von „GovGPT“, einer verwaltungsinternen KI-Anwendung, die Vorteile von KI-Assistenten in einem geschützten Umfeld nutzbar machen soll, ohne Daten an Dritte abfließen zu lassen. Daneben wird ein Lernspiel des Fraunhofer FIT erwähnt, das auf die Anforderungen des EU-AI-Acts zugeschnitten sein soll und kritisches Hinterfragen von KI-Inhalten trainieren möchte. Für die Praxis bedeutet das: KI wird nicht nur in Angriffe integriert, sondern auch in Verteidigung, Schulung und Verwaltung – und damit steigt der Bedarf, Sicherheitsarchitekturen konsistent über Menschen, Prozesse und Systeme hinweg zu denken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BKA zerschlägt Phishing-Dienst „Kratos“ – KI-Kürzel und 2FA-Umgehung im Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BKA zerschlägt Phishing-Dienst „Kratos“ – KI-Kürzel und 2FA-Umgehung im Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BKA zerschlägt Phishing-Dienst „Kratos“ – KI-Kürzel und 2FA-Umgehung im Fokus« bei Google Deutschland suchen, bei Bing oder Google News!