


LONDON (IT BOLTWISE) – Kaspersky meldet rund 2,67 Millionen Schadsoftware-Angriffe auf Smartphones und zählt dabei 306.000 neu entdeckte Schadprogramme. Gleichzeitig zeigen mehrere Schwachstellen in Android und iOS, wie schnell sich Angreifer Zugänge öffnen. Besonders brisant: KI-gestütztes Hacking wird zunehmend als Dienstleistung vermarktet. Für Unternehmen und Privatnutzer wird damit das Patchen, das Ausrollen sicherer Accounts und das Eindämmen von Shadow-IT zur Pflichtaufgabe.
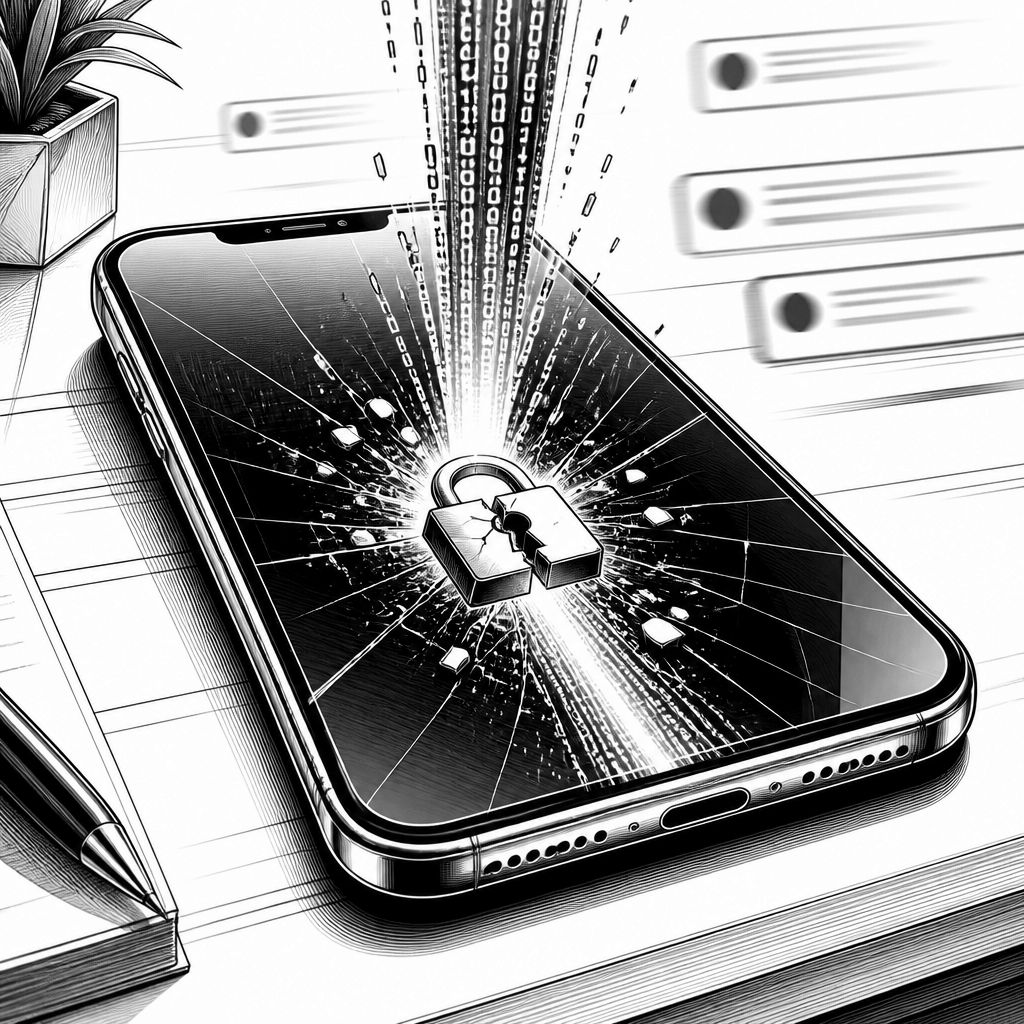
Die Smartphone-Sicherheit bleibt ein Dauerthema, aber die aktuelle Lage wirkt vor allem deshalb alarmierend, weil sich mehrere Angriffswellen überlagern: Im mobilen Alltag treffen große Mengen an Schadsoftware-Angriffen auf neue Varianten, die gezielter statt nur „breit“ suchen. Kaspersky beziffert weltweit rund 2,67 Millionen blockierte Schadsoftware-Angriffe auf Smartphones und nennt zusätzlich 306.000 neue Schadprogramme. Für viele Organisationen ist das weniger eine Schlagzeile als ein Betriebsrisiko: Mobilgeräte sind längst nicht mehr nur „Empfangsgeräte“, sondern arbeiten als Identitätsanker mit Zugriff auf E-Mail, Banking-Apps und Unternehmensdaten.
Technisch betrachtet verschiebt sich das Problem von einzelnen Exploits hin zu Angriffsketten, die mehrere Ebenen des Systems und der Nutzer-Interaktion ausnutzen. Bei Android wird in der Meldung ein Szenario beschrieben, in dem eine Tastenkombination die Umgehung der PIN-Sperre ermöglichen kann; Google arbeitet an einem Fix. Besonders heikel ist zudem die genannte Schwachstelle in MediaTek-Chipsätzen, die das Auslesen von PIN-Codes und Krypto-Seed-Phrasen erlauben soll, wobei bereits ein Patch verfügbar sein soll. Die Brisanz liegt auf der Hand: Wer nicht nur eine App, sondern potenziell die Zugriffsschutz-Mechanik auf Hardware-Nähe kompromittiert, kann sich im Worst Case dauerhaft in Account- und Wallet-Workflows einklinken.
Auch iOS-Seite bringt eine neue Angriffsdramaturg mit: Die Angriffskette „DarkSword“ soll über mehrere Zero-Day-Lücken Passwörter und Daten aus Krypto-Wallets exfiltrieren. Laut Quelle wurden die Lücken mit iOS 26.3 geschlossen. Daneben wird ein weiteres iCloud+-Thema erwähnt: Der Dienst „Hide My Email“ habe zeitweise die echte E-Mail-Adresse preisgegeben; der Fehler sei Anfang Juli behoben worden, allerdings bleibt ein Restrisiko für Alias-Adressen bestehen, die vor dem 7. Juli erstellt wurden. Für Security-Teams ist das ein klarer Hinweis darauf, dass scheinbar „bequeme“ Datenschutzfunktionen nicht automatisch echte Schutzgarantien liefern, wenn Konfigurationen und Lebenszyklen von Aliasen über Zeit auseinanderdriften.
Während klassische Malware-Entwicklung früher stark von individueller Handarbeit geprägt war, wird das Geschäftsmodell zunehmend industrialisiert. In der Quelle heißt es, ein Hacker namens „Trim“ habe aus einem Claude-Jailbreak-Tutorial eine kommerzielle Plattform entwickelt; sein Produkt „AI Pentest Checker“ kombiniere manipulierte Prompts mit Sicherheitsscannern und soll automatisch Schwachstellen finden. Als Methode wird „Context Warming“ genannt, das Sicherheitsfilter der KI-Modelle umgehen soll. Damit verlagert sich der Aufwand vom Schreiben neuer Schadsoftware hin zur Automatisierung von Angriffsvarianten: Wenn „KI-Jailbreak als Dienstleistung“ verfügbar ist, sinkt die Einstiegshürde für viele Akteure, und Fehler in der Logik der Sicherheitskontrollen werden schneller „in der Wildnis“ ausprobiert.
Parallel wächst das Risiko auf der Nutzer- und Organisationsseite. Die Quelle stellt dabei zwei Muster heraus: 76 Prozent der Mitarbeiter sollen Passwörter mehrfach verwenden, und 64 Prozent sollen KI-Tools nutzen, die nicht vom Unternehmen freigegeben wurden – ein klassischer Einstiegspunkt für Schatten-IT. Dazu passt die in der Meldung genannte Entwicklung hin zur passwortlosen Anmeldung über Passkeys: Wenn Passwörter als wiederverwendete Geheimnisse aus dem System verschwinden, reduziert sich die Angriffsfläche für Credential-Diebstahl zumindest strukturell. Gleichzeitig taucht eine neue Phishing-Variante auf, die „Text Salting“ nutzt und seit dem Frühjahr in über einer Million Angriffen eingesetzt worden sein soll: Unsichtbare Textelemente sollen KI-basierte E-Mail-Filter umgehen und die Erkennung über Inhaltsheuristiken unterlaufen.
Für die Absicherung ergibt sich daraus ein mehrschichtiges Bild, bei dem Update-Disziplin, Account-Hygiene und Mail-Schutz zusammenwirken müssen. Das BSI habe am 21. Juli zudem vor kritischen Lücken in WordPress und 7-Zip gewarnt und dringende Updates empfohlen; auch wenn das nicht originär „Smartphone-Schutz“ ist, zeigt es, wie schnell Angriffsflächen im gesamten digitalen Betriebskontext entstehen. Auf Mobilgeräten raten die in der Quelle genannten Empfehlungen zu biometrischen Sicherungen, starken sechsstelligen Passcodes und regelmäßigen System-Updates. Entscheidend ist dabei nicht nur die technische Maßnahme, sondern die Umsetzbarkeit: In Unternehmen müssen Patch-Zyklen und Richtlinien für freigegebene KI-Tools so gestaltet werden, dass sie Shadow-IT faktisch unattraktiv machen.
Am Ende bleibt die praktische Konsequenz klar: Bei einer Bedrohungslage mit Millionen blockierter Angriffe und hunderttausenden neuen Schadprogrammen reicht „reaktiv“ nicht mehr aus. Wer nur reagiert, wenn ein einzelner Exploit bekannt wird, verliert Zeit in einem Markt, in dem Angreifer mit KI-gestützten Workflows schneller testen und skalieren können. Sinnvoll ist daher ein Sicherheitsansatz, der sowohl die Systemebene (Patches, Schutzmechanismen gegen PIN/Seed-Exfiltration) als auch die Prozess- und Identitätsebene (Passkeys statt wiederverwendeter Passwörter, Whitelisting/Controls für KI-Tools, Phishing-Resilienz) berücksichtigt. So lässt sich der direkte Schaden durch kompromittierte Mobilgeräte begrenzen – und vor allem verhindern, dass aus einem einzelnen Smartphone-Zugriff ein breiterer Zugangskanal in die Unternehmenswelt wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Smartphone-Sicherheit unter Druck: Millionen Angriffe, neue KI-Malware und kritische Lücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Smartphone-Sicherheit unter Druck: Millionen Angriffe, neue KI-Malware und kritische Lücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Smartphone-Sicherheit unter Druck: Millionen Angriffe, neue KI-Malware und kritische Lücken« bei Google Deutschland suchen, bei Bing oder Google News!