




Drei Threat-Gruppen treffen russische Unternehmen: Backdoors, Ransomware & Wiper
LONDON (IT BOLTWISE) – Drei getrennt verfolgte Bedrohungscluster zielen laut einem Bericht auf russische Unternehmensumgebungen. NightEagle nutzt kompromittierte VPN-Zugänge und verschaltet sich anschließend in Microsoft Exchange und Active Directory. Hacking Cat wechselt von reinen Angriffen auf Verschlüsselung und zerstörerische Payloads, darunter Gorilla RAT und mehrere Monkey-Varianten. Toy Ghouls setzt erstmals auf eine eigene, maßgeschneiderte Rücktür […]
Fahrzeug-Malware: DoFun-Update-Kanal für Android-Head-Units unter Beschuss
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne zielt gezielt auf Android-basierte Infotainment-Head-Units in Fahrzeugen. Die Angreifer nutzen dabei einen legitimen DoFun-Update-Mechanismus, um über den TWCore-Update-Channel einen Dropper namens „JarService“ einzuschleusen. Danach lädt die Schadsoftware weitere Module nach und kommuniziert auffällig häufig mit Kontrollservern. Betroffene Hersteller reagieren mit einem Fix und raten zur sofortigen Installation der […]
Smartphone-Lauschfalle: Warum Ihre Stimme schon vor dem Abheben übertragen wird
LONDON (IT BOLTWISE) – Beim Telefonieren kann Ihr Smartphone die eigene Stimme bereits während des Freizeichens an den Gesprächspartner durchschalten. Ursache ist laut Signalforschung eine Verzögerung zwischen zwei getrennten Datenkanälen im Mobilfunknetz, wodurch das Mikrofon zu früh freigeschaltet wird. Besonders riskant wird das bei Hotlines und Callcentern, wenn Systeme Teile der Verbindung vor dem eigentlichen […]
Android-Betrug per NFC-Relay: Karten klonen und Konten in Minuten leerräumen
LONDON (IT BOLTWISE) – Eine Malware-Kombination aus Spynote und Windrelay soll NFC von Android-Smartphones missbrauchen, um EMV-Kartendaten in Echtzeit abzugreifen. Das Ziel: Zahlungskarten scheinbar „in der Nähe“ zu klonen und Sicherheitsmechanismen der Banken zu umgehen. In einem dokumentierten Fall reichte den Tätern offenbar eine Startphase von 13 Minuten, um die Kontrolle über das Bankkonto zu […]
SilkParasite: Neue RAT-Kampagne zielt offenbar auf Zentralasien
LONDON (IT BOLTWISE) – Eine zuvor nicht dokumentierte Cyber-Industriespionage namens SilkParasite soll staatliche Stellen in Zentralasien angreifen. Laut Bitdefender Labs setzt die Operation auf sieben Remote-Access-Tool-Familien, darunter fünf, die bislang noch nicht öffentlich beschrieben wurden. Auffällig ist die Kombination aus KI-gestützten Entwicklungsspuren und einem stark modularen Plugin-Design, das die Nachweisbarkeit reduzieren soll. Der Einstieg erfolgt […]
Unisoc-VoLTE-Exploit bringt Angreifern vollständigen Kernel-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine zweiteilige Exploit-Kette veröffentlicht, die auf Unisoc-Modem-Firmware über eine VoLTE-Video-Call-Aktion zu vollständigem Kernel-Zugriff führen kann. Voraussetzung ist ein getriggertes Modem-Footprint aus einer zuvor bekannt gewordenen Schwachstelle sowie die Kontrolle einer 4G-Zelleninfrastruktur durch den Angreifer. Der zweite Schritt umgeht die ARM Memory Protection Unit, indem er den gesamten 32-Bit-Adressraum aus […]
Ransomware Q2 2026: Opferzahlen steigen um 33 Prozent, Lösegeld fällt
KUALA LUMPUR / LONDON (IT BOLTWISE) – Im zweiten Quartal 2026 steigen die veröffentlichten Ransomware-Opfer laut aktuellen Branchenmeldungen im Jahresvergleich um 33 Prozent auf 2.139 Fälle. Gleichzeitig sinkt die Zahlungsbereitschaft der betroffenen Unternehmen deutlich, während die Lösegeldzahlungen 2025 auf über 820 Millionen US-Dollar kommen. Parallel wächst der Druck, KI-gestützte Angriffe schneller zu erkennen und Lücken […]
Android-Banking-Trojaner: Kaspersky meldet deutlichen Zuwachs an Varianten
LONDON (IT BOLTWISE) – Sicherheitsanalysten von Kaspersky melden eine starke Zunahme neu beobachteter Android-Banking-Dropper. Im zweiten Quartal 2026 wurden 304.128 neue Malware-Samples erfasst; finanzielle Trojaner machen dabei 30,77 % der identifizierten bösartigen Apps aus. Obwohl die Gesamtzahl mobiler Angriffe gegenüber dem ersten Quartal zurückging, nimmt die Komplexität der Bedrohung zu. Besonders kritisch: Angreifer nutzen Tarnung, […]
„Odyssey“-Phishing und Lumma-Stealer: So täuschen Betrüger Streaming-Nutzer
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen rund um die Veröffentlichung von „Odyssey“ vor einer koordinierten Betrugswelle. Täter betreiben mehrsprachige Webseiten, die einen vermeintlich kostenlosen Filmanabruf über gefälschte Streaming-Angebote versprechen. Um Zugang zu erhalten, sollen Nutzer dort persönliche Daten und Bankverbindungen preisgeben. Zusätzlich wurde im Kontext von angeblichen Piraterie-Downloads der Lumma-Stealer als Schadsoftware identifiziert. Mit dem […]
Head Mare: TrueConf-Installer infiziert – PhantomCore per Exploit-Kette
LONDON (IT BOLTWISE) – Ein Angreifer namens Head Mare nutzt erneut ungeschlossene Sicherheitslücken in TrueConf-Servern, um Client-Installer durch präparierte Versionen zu ersetzen. Die Manipulation führt laut Kaspersky zu einem Rückkanal mit PhantomCore sowie zusätzlicher Funktionalität über PhantomGraph. Betroffen sind TrueConf Server in mehreren 5.3.x- bis 5.5.x-Versionen; bis zur gepatchten Freigabe sollten Unternehmen sofort migrieren. Parallel […]
TrueConf-Hack: Angreifer trojanisieren Client-Installer und platzieren Backdoors
LONDON (IT BOLTWISE) – Laut Kaspersky haben Angreifer die Server-Installation von TrueConf missbraucht, um Client-Installer durch manipulierte, nicht digital signierte Updates zu ersetzen. Über die kompromittierten Systeme sollen Backdoors wie PhantomCore und PhantomGraph dauerhaften Zugriff ermöglichen. Die Kampagnen nutzten unautorisierte Zugriffe auf Standard-Ports sowie Schwachstellen, die der Hersteller inzwischen gepatcht hat. Besonders kritisch ist das […]
Windows 11 26H1: Taskleiste flexibler, SMB/DFS-Stabilität verbessert
LONDON (IT BOLTWISE) – Microsoft erweitert die Testphase für Windows 11 26H1 und verteilt neue Insider-Builds. Im Beta-Kanal bekommen Tester mit KB5101677 (Build 28020.2623) die Taskleiste flexibler positioniert und erhalten neue Touch-Gesten. Parallel arbeitet der Experimental-Kanal mit KB5101680 (Build 28120.2630) an einem adaptiven Ruhezustand und adressiert Stabilitätsprobleme. Inhaltlich rückt dabei vor allem die Dateiverwaltung rund […]
Generation Z: 85 Prozent bereits von Cyberangriffen betroffen – warum Schutz fehlt
LONDON (IT BOLTWISE) – Eine aktuelle Studie macht klar, dass Generation Z bereits sehr häufig Ziel von Cyberbedrohungen ist. Laut den Ergebnissen berichten 85 Prozent der jungen Erwachsenen von solchen Vorfällen. Gleichzeitig nutzen nur 27 Prozent auf dem Smartphone Schutzsoftware, und nur 28 Prozent sichern ihre Daten regelmäßig. Besonders betroffen sind Social-Media-Accounts und Game-Profile, bei […]
Fake-Downloads und Malware: Suchergebnisse werden zur Lieferkettenfalle
LONDON (IT BOLTWISE) – Eine neue Welle betrügerischer Download-Seiten missbraucht Google-Suchergebnisse, um gefälschte Windows-Tools und Malware in den Download-Prozess einzuschleusen. Sicherheitsforscher melden mindestens 72 betrügerische Domains seit August 2025, die beim Klick die legitimen Links austauschen. Gleichzeitig steigt die Zahl bösartiger Software-Pakete in der Lieferkette laut Branchenangaben deutlich. Für Unternehmen wird damit Suchmaschinen- und Installationssicherheit […]
KI-gefälschte Mobilfunk-Seiten: So verhindern Reisende Kreditkarten-Phishing
TROSTBERG / LONDON (IT BOLTWISE) – Während der Reisevorbereitung locken betrügerische Angebote mit schnellen Datentarifen und vermeintlich günstigen eSIM-Käufen. Laut einer aktuellen Analyse im Umfeld der IT-Sicherheit zielen die Angreifer auf Reisende, indem sie Telekom-Webauftritte täuschend echt nachbauen. Dabei geht es nicht nur um Klicks auf gefälschte Seiten, sondern oft auch um das Abgreifen von […]
Smartphone-Sicherheit unter Druck: Millionen Angriffe, neue KI-Malware und kritische Lücken
LONDON (IT BOLTWISE) – Kaspersky meldet rund 2,67 Millionen Schadsoftware-Angriffe auf Smartphones und zählt dabei 306.000 neu entdeckte Schadprogramme. Gleichzeitig zeigen mehrere Schwachstellen in Android und iOS, wie schnell sich Angreifer Zugänge öffnen. Besonders brisant: KI-gestütztes Hacking wird zunehmend als Dienstleistung vermarktet. Für Unternehmen und Privatnutzer wird damit das Patchen, das Ausrollen sicherer Accounts und […]
GoSerpent Malware: Neuer Zugriffskanal für Spionage in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Die GoSerpent-Malware erweitert seit 2025 schrittweise ihren Werkzeugkasten für langfristigen Zugriff und Datendiebstahl gegen Regierungen und Diplomaten. Laut Kaspersky kamen im Mai 2026 neue Komponenten hinzu, darunter ein weiterer RAT sowie ein zusätzliches exfiltrationsorientiertes Tool über Netzwerkfreigaben. Technisch stützt sich der Backdoor auf verschlüsselte, Base64-kodierte Kommandoargumente mit einem SHA256-Hash […]
KI-Angriffe im E-Mail-Verkehr: Phishing steigt 2026 um das 14-Fache
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen im Jahr 2026 zunehmend KI, um E-Mails täuschend echt und personalisiert zu schreiben. Sicherheitsberichte sehen für das erste Halbjahr einen Anstieg bösartiger Anhänge um 15 Prozent und gleichzeitig einen KI-gestützten Sprung auf das 14-Fache. Besonders kritisch: saisonale Köder wie gefälschte US-Steuerbehörden oder WM-Kampagnen erreichen hohe Fehlerquoten bei […]
Samsung schließt 57 Sicherheitslücken in Juli-Update – GhostLock und NFC-Betrug im Fokus
LONDON (IT BOLTWISE) – Samsung startet das Juli-Sicherheitsupdate weltweit und schließt 57 Schwachstellen in Android- und Samsung-Komponenten. Besonders kritisch: GhostLock (CVE-2026-43499) aus dem Linux-Kernel, das laut Forschern bis zu Root über einen Browser-Klick ermöglichen kann. Parallel nimmt die NFC-betrugsbezogene Angriffsfläche deutlich zu, während neue Android-Malware per Telegram als Service in Umlauf gebracht wird. Für Unternehmen […]
Microsoft 365: ARToken-Toolkit missbraucht Device-Code-Flow für MFA-Bypass
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Phishing-Kampagnen, die den Device Code Flow in Microsoft 365 gezielt missbrauchen. Dabei geben Opfer einen einmaligen Code auf einer scheinbar legitimen Microsoft-Geräteautorisierungsseite ein, wodurch Angreifer Zugangstokens erhalten. Besonders kritisch: ARToken erweitert den Angriff um mehr als 80 Funktionen, teils inklusive Upgrade zu länger wirksamen Refresh-Tokens. […]
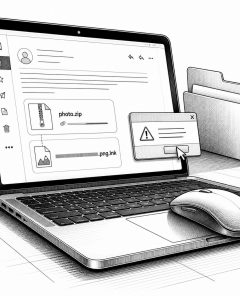
Phishing tarnt Malware als Foto-Archive: Doppelte Endungen, PowerShell und.NET-Wellen
EUROPA / LONDON (IT BOLTWISE) – Angreifer nutzen seit April 2026 Foto-Archive, um Malware in Unternehmensnetzwerke einzuschleusen. Im Zentrum stehen ZIP-Anhänge mit doppelten Endungen wie „png.lnk“, die beim Öffnen keine Bilder, sondern eine Sicherheitslücke auslösen. Die zweite Angriffswelle kombiniert.NET-Kompilierung mit Cloudflare-geschützten Domains und konkreten Kommando-und-Kontroll-Ports. Für Unternehmen bedeutet das: Abstumpfen der Nutzer ist kein Schutz […]
NFC-Betrug auf Android: Angriffe steigen um 188% und NetNut-Botnetz wird gestoppt
LONDON (IT BOLTWISE) – Der NFC-Betrug auf Android nimmt rasant zu: Für das erste Quartal 2026 melden Sicherheitsforscher einen Anstieg um 188% bei Angriffen auf die kontaktlose Schnittstelle. Betroffen sind vor allem „Tap-to-Pay“-Szenarien, in denen Schadsoftware Kartendaten und PINs ausliest. Parallel gelingt Ermittlern ein koordinierter Schlag gegen das NetNut-Residential-Proxy-Botnetz, das auf mehr als zwei Millionen […]
Device-Code-Phishing und WhatsApp-Betrug: KI treibt Social-Engineering stark
LONDON (IT BOLTWISE) – Angreifer haben die Hürde für Betrug weiter gesenkt: Device-Code-Phishing umgeht selbst Zwei-Faktor-Authentifizierung, während KI die Textqualität betrügerischer E-Mails verbessert. Gleichzeitig verlagern Kriminelle einen großen Teil ihrer Kampagnen von E-Mail auf Messenger wie WhatsApp. Das führt in der Praxis zu Schäden in Millionenhöhe, etwa bei Immobilien- und Handelsfällen in Indien. Für Unternehmen […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
 #Sophos
 #AmazonPrime
 #Bestseller

