


LONDON (IT BOLTWISE) – Sicherheitsforscher warnen rund um die Veröffentlichung von „Odyssey“ vor einer koordinierten Betrugswelle. Täter betreiben mehrsprachige Webseiten, die einen vermeintlich kostenlosen Filmanabruf über gefälschte Streaming-Angebote versprechen. Um Zugang zu erhalten, sollen Nutzer dort persönliche Daten und Bankverbindungen preisgeben. Zusätzlich wurde im Kontext von angeblichen Piraterie-Downloads der Lumma-Stealer als Schadsoftware identifiziert.
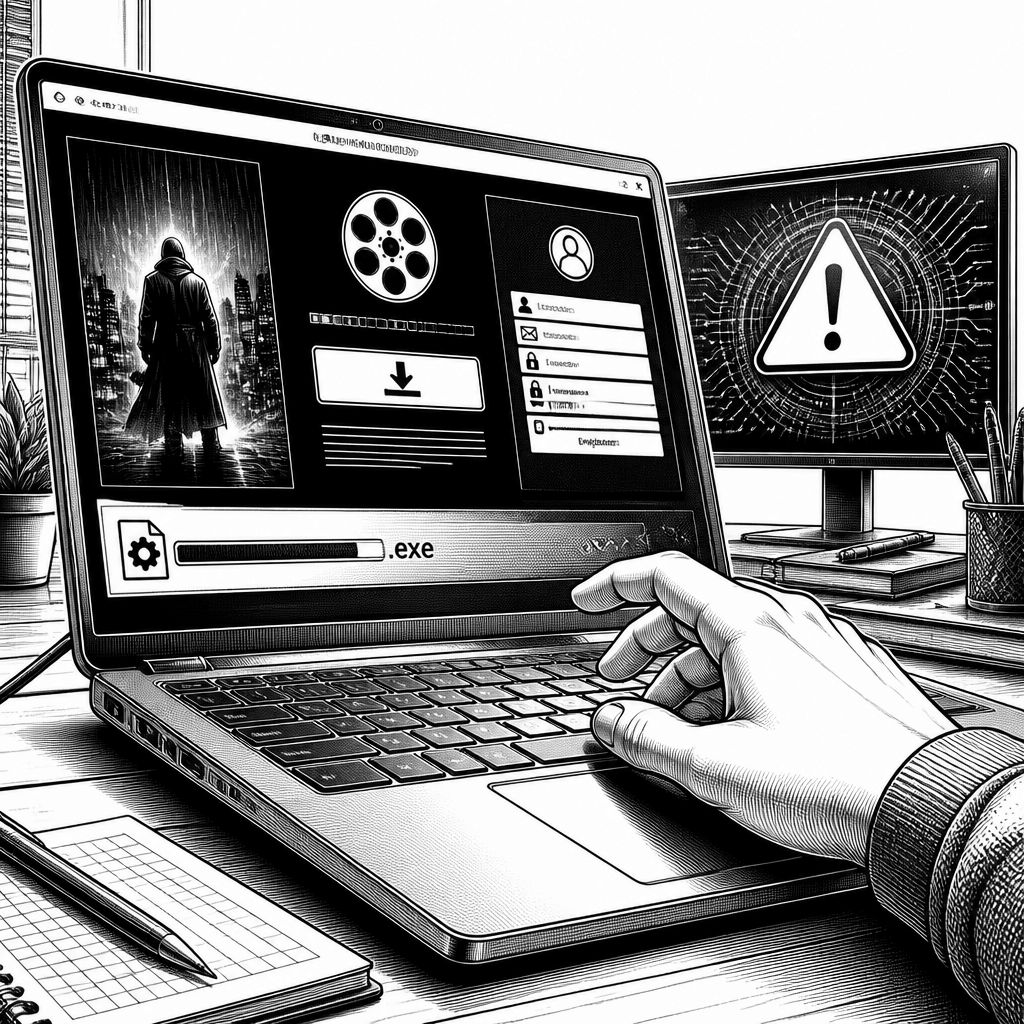
Mit dem Kinostart von „Odyssey“ rückt nicht nur das neue Werk von Regisseur Christopher Nolan in den Fokus, sondern auch eine digitale Betrugswelle, die sich die Aufmerksamkeit gezielt zunutze macht. In Berichten von IT-Sicherheitsforschern fällt dabei vor allem ein Muster auf: Gefälschte Streaming-Seiten nutzen die Neugier auf den Film, um Nutzer in Registrierungsprozesse zu locken. Wer dort falsche Verheißungen übernimmt, landet häufig in einem Phishing-Workflow, der auf die Abfrage sensibler Daten abzielt.
Laut den Hinweisen werden weltweit Webseiten in mehreren Sprachen betrieben, die „Odyssey“ vermeintlich kostenlos zum Abruf bereitstellen. Die Portale arbeiten dabei mit der Aussicht auf Testversionen, die „nur kurz“ freigeschaltet werden müssten. Für den Zugriff verlangen die Betreiber anschließend eine Registrierung, bei der neben persönlichen Informationen auch vollständig ausgefüllte Bankdaten angefordert werden. Technisch ist das Ganze meist nicht nur eine einzelne Betrugsseite, sondern Teil einer breiteren Kampagne, in der lokalisierte Inhalte und manipulierte Nutzerbewertungen die Seriosität erhöhen sollen, bevor die gesammelten Daten auf digitalen Märkten weitergegeben werden.
Parallel zu den Phishing-Versuchen wurde in diesem Zusammenhang auch Schadsoftware identifiziert. Sicherheitsforscher ordnen die Angriffe als eigenständige Gefahr ein, die zusätzlich zu den gefälschten Streaming-Angeboten laufen kann. Im Umfeld sogenannter „Piraterie-Downloads“ wurde dabei der Lumma-Stealer als Schädling entdeckt; als konkretes Beispiel nennen die Hinweise eine Datei mit dem Namen „the odyssey 2160phd (2026) engsubs eztv.exe“. Entscheidend ist dabei weniger die Wortwahl des Dateinamens als das Verhalten der Datei im Hintergrund: Solche Artefakte sind typischerweise darauf ausgelegt, im System unbemerkt persönliche Informationen auszulesen und weiterzuleiten.
Wie schwer es ist, solche Fallen sofort zu erkennen, hängt in der Praxis oft an einer Windows-typischen Alltagseinstellung. Die Angreifer spielen gezielt mit einer technischen Besonderheit: Bekannte Dateiendungen wie „.exe“ werden unter Umständen standardmäßig ausgeblendet. Für Betroffene wirkt dadurch ein Dateiname wie ein „Video“-Dokument, etwa so, als handle es sich um einen Download für einen normalen Player. Tatsächlich startet dann aber eine ausführbare Schaddatei. Zusätzlich wird in den Warnungen auf verwandte Tarnstrategien verwiesen, bei denen Manipulationen am Werbe- und Download-Umfeld dazu führen, dass Nutzer eine scheinbar harmlose Filmdatei herunterladen.
Für den Schutz empfehlen die beteiligten Sicherheitsunternehmen vor allem einen pragmatischen Weg: möglichst nur offizielle und legal verfügbare Streaming-Dienste nutzen. Auch das ist mehr als ein gut gemeinter Hinweis, weil viele Phishing-Varianten genau dort ihre Trefferquote erhöhen, wo Nutzer aus Zeitgründen oder wegen „kostenloser“ Lockangebote nach Alternativen suchen. Darüber hinaus raten die Hinweise zur Aktivierung eines dedizierten Phishing-Schutzes und zur konsequenten Nutzung von Multi-Faktor-Authentifizierung (MFA). Gerade bei Konto-Logins reduziert MFA den Schaden durch gestohlene Passwörter drastisch, weil ein Angreifer dann nicht mehr ausschließlich über Kennwortdaten Zugriff bekommt.
Auf Systemebene empfehlen die Hinweise außerdem, Dateiendungen sichtbar zu machen, damit potenziell gefährliche Programme früh erkennbar werden. Wer in Windows die Anzeige von Endungen aktiviert, sieht beim Download sofort, ob hinter einer „Film“-Datei tatsächlich eine ausführbare Endung steht. Diese Maßnahme wirkt nicht gegen jede Social-Engineering-Taktik, aber sie nimmt Angreifern einen wichtigen Hebel, nämlich den optischen Täuschungseffekt. In Summe entsteht damit eine Sicherheitsstrategie aus mehreren Schichten: eine bessere Auswahl beim Streaming, technische Schutzfunktionen im Browser und Betriebssystem sowie erhöhte Hürden bei der Konto-Absicherung.
Für Unternehmen, die in der Medienbranche, bei Plattformen oder im IT-Betrieb Verantwortung tragen, lohnt sich zusätzlich ein Blick auf die operativen Konsequenzen: Solche Kampagnen passieren nicht im luftleeren Raum, sondern parallel zu großen kulturellen Events, bei denen Nutzer-Interesse kurzfristig stark steigt. Sicherheitsverantwortliche sollten deshalb Awareness-Maßnahmen und technische Kontrollen so planen, dass sie mit dem Timing solcher Wellen zusammenfallen. Im Kern geht es um schnelle Erkennung verdächtiger Registrierungsseiten und um die Frage, wie sauber Mitarbeitende, Admins und Kunden in der Praxis zwischen „seriös“ und „scheinbar seriös“ unterscheiden können.
Wer jetzt konkret handeln will, kann bei sich selbst klein anfangen und dennoch Wirkung erzielen: offizielle Streaming-Quellen bevorzugen, MFA überall dort aktivieren, wo es angeboten wird, und Dateiendungen in Windows generell sichtbar stellen. Ergänzend sollte ein Passwortmanagement und eine regelmäßige Überprüfung von Konten selbstverständlich sein. Gerade in Phishing-Szenarien entscheidet oft die Kombination aus schneller Erkennung und konsequentem Härtungsgrad. So lässt sich die Wahrscheinlichkeit deutlich senken, Opfer von Lumma-Stealer und vergleichbaren Kampagnen zu werden – selbst wenn die Betreffzeilen und Dateinamen noch so überzeugend wirken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Odyssey“-Phishing und Lumma-Stealer: So täuschen Betrüger Streaming-Nutzer" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Odyssey“-Phishing und Lumma-Stealer: So täuschen Betrüger Streaming-Nutzer" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Odyssey“-Phishing und Lumma-Stealer: So täuschen Betrüger Streaming-Nutzer« bei Google Deutschland suchen, bei Bing oder Google News!