


PJÖNGJANG / LONDON (IT BOLTWISE) – Das Auswärtige Amt warnt gemeinsam mit zehn Partnerstaaten vor nordkoreanischen IT-Fachkräften, die sich nach Angaben der Behörden über Fake-Profile Zugang zu westlichen Unternehmen verschaffen. Betroffen waren Sicherheitsangaben zufolge in 22 Monaten über 1.600 Unternehmen in 57 Ländern. Die Angreifer verschleiern den Zugriff per VPN und Remote-Desktop, während KI-gestützte Profile westliche Standards imitieren. Unternehmen sollen vor allem bei Identitätsprüfungen, Kontorechten und Remote-Work-Kontrollen nachschärfen.
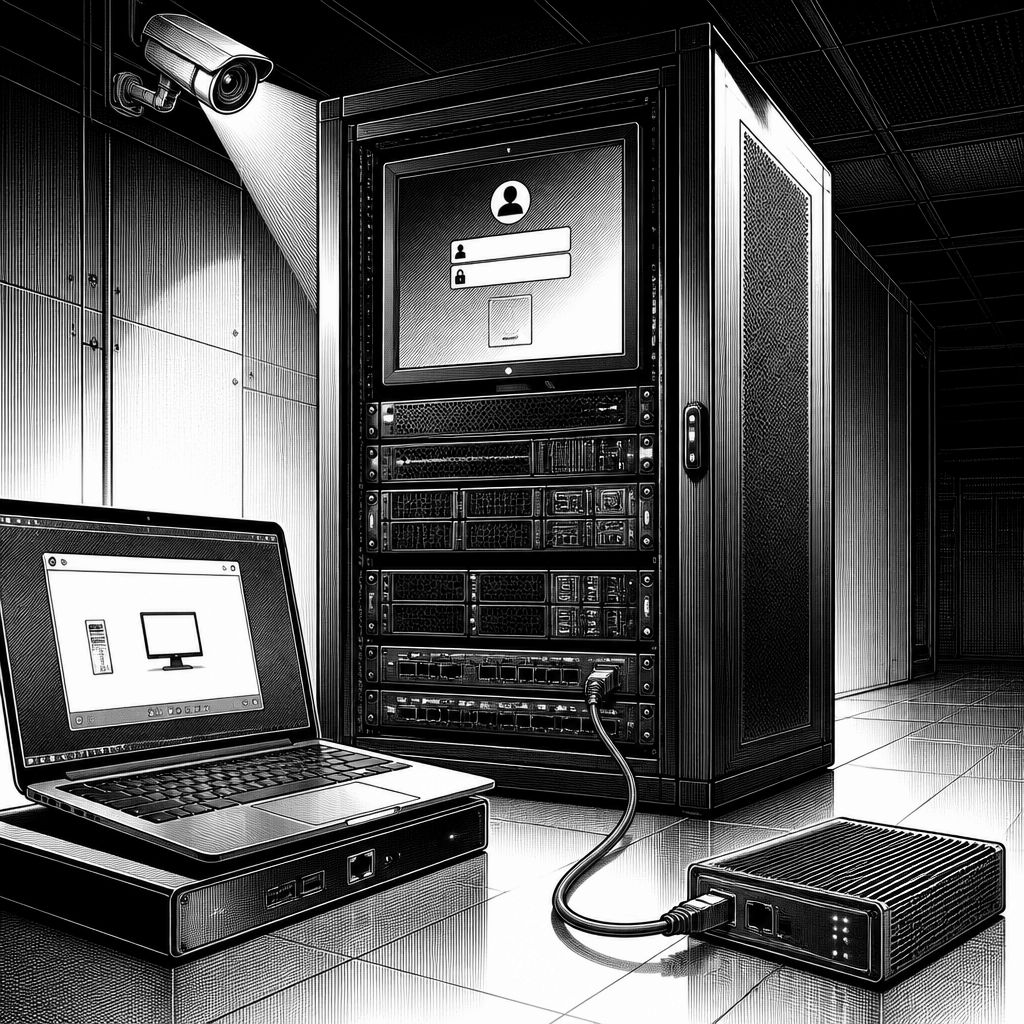
Für viele Firmen klingt die Bedrohung zunächst paradox: Nicht die klassische Phishing-Mail oder der Exploit im Betrieb steht am Anfang, sondern die Personalbeschaffung. Laut der Warnung des Auswärtigen Amtes gemeinsam mit zehn Partnerstaaten geht es um nordkoreanische IT-Fachkräfte, die sich demnach mit falschen Identitäten in westliche Unternehmen einschleusen. Entscheidend ist dabei weniger die Bewerbung an sich, sondern der damit verbundene Vertrauenszugang: Wer in einem Einstellungsprozess als „verifiziert“ gilt, erhält oft schrittweise Rechte, Umgebungszugriff und Kommunikationskanäle – genau diese Kette versuchen die Akteure anzugreifen.
Technisch beschreibt die Meldung ein Setup, das die Identitätsthematik mit Infrastrukturverschleierung verbindet. Die IT-Kräfte sollen sich über internationale Plattformen wie Upwork, Fiverr oder Freelancer bewerben und dabei KI-generierte Profile nutzen, die westliche Standards vortäuschen. Zusätzlich kommen VPN-Dienste und sogenannte „Laptop-Farmen“ ins Spiel: Die physische Hardware soll demnach nicht am behaupteten Standort stehen, während der Zugriff über Remote-Desktop erfolgt. Für Security-Teams ist das relevant, weil die üblichen Plausibilitätschecks bei Standort und Gerätezahlen in solchen Szenarien nur begrenzt aussagekräftig sind – ein „sauber wirkender“ Account kann über unsichtbare Infrastruktur gesteuert werden.
Die Größenordnung macht klar, warum der Fokus auf Recruiting- und Onboarding-Prozesse inzwischen zur operativen Sicherheitsfrage wird. Sicherheitsangaben zufolge zählten Forscher in 22 Monaten mehr als 1.600 betroffene Unternehmen in 57 Ländern; in hunderten Fällen sollen Angreifer tief in IT-Systeme eingedrungen sein. Das Bedrohungsprofil folgt dabei einem bekannten Muster aus der Cyberlandschaft, aber mit besonderem Einstieg: Neben der Geldbeschaffung drohen Datendiebstahl und das Installieren von Hintertüren, die späteres seitliches Bewegen und erneute Angriffe erleichtern. Nordkorea wies die Vorwürfe Ende Juli als Falschinformationen zurück, doch für den Risikomanager zählt zuerst die Frage, wie man Zugangs- und Identitätsfehler strukturell verhindert.
Auch die finanziellen Auswirkungen stützen die Dringlichkeit. Laut den genannten Schadenszahlen erbeuteten nordkoreanische Hacker 2025 rund 2,02 Milliarden US-Dollar, das entspricht einem Anstieg von über 50 Prozent gegenüber dem Vorjahr. Seit 2017 summiert sich der Schaden den Angaben zufolge auf 6,75 Milliarden US-Dollar; in den ersten vier Monaten 2026 sollen 76 Prozent des weltweiten Krypto-Hack-Schadens auf ihr Konto gegangen sein. Solche Kennzahlen sind für sich genommen noch kein Beweis für jede einzelne Kampagne, aber sie ordnen die Akteure in eine Sparte ein, in der Angriffe konsequent auf Wirkung getrimmt werden – und in der „kostengünstiger Einstieg“ über soziale und vertragliche Wege besonders attraktiv ist.
Die Warnung kommt zudem in einer Phase, in der IT-Teams ohnehin unter Druck stehen. Der Hinweis auf den angespannten Arbeitsmarkt verweist auf den VDI-Ingenieurmonitor: Die Zahl arbeitsloser Ingenieure und Informatiker habe demnach den höchsten Stand seit 2011 erreicht, während offene Stellen um ein Drittel schrumpften. In solchen Lagen wird der Recruiting-Prozess oft beschleunigt, und genau das erhöht die Wahrscheinlichkeit, dass Identitätsprüfungen oder technische Baselines in der Praxis „durchrutschen“. Security-Verantwortliche sollten daher nicht nur auf Compliance-Dokumente setzen, sondern die technische Durchsetzung von Vertrauen planen: Video-Interviews für Identitätsprüfungen, eine Verifikation von Ausweisen und Zahlungskonten, konsequente Anwendung des „Least Privilege“-Prinzips bei Systemzugriffen sowie zusätzliche Kontrollen bei Remote-Stellen.
Was Unternehmen darüber hinaus organisatorisch prüfen sollten, ist die Rolle von Partnern und Lieferketten im Personal-Umfeld. Die Meldung adressiert explizit Geschäftspartner und IT-Dienstleister und stellt die Frage nach der Übereinstimmung mit internationalen Sanktionsvorgaben in globalen Wettbewerbssettings. In der Praxis heißt das: Die technische Zugriffskontrolle (z. B. Rollen, temporäre Zugänge, Protokollierung) muss mit einem Vertrags- und Verifikationsrahmen zusammenlaufen, damit der „beste Fall“ nicht nur in der Theorie gilt. Dass ein Gericht im April Helfer verurteilte, die über 100 Unternehmen getäuscht und Millionen erwirtschaftet hatten, unterstreicht den Punkt, dass Betrugs- und Täuschungsmaschen im Umfeld von Staatsakten schnell straf- und sanktionsrelevant werden können, auch wenn der Schaden zunächst wie „nur“ ein Einstellungs- oder Vermittlungsfall aussieht.
Ein weiterer Aspekt ist die Geschwindigkeit, mit der KI-gestützte Angriffsmethoden in den Alltag der Bedrohungsakteure rutschen. Britische Forscher berichten der Meldung zufolge von KI-Modellen, die selbstständig Phishing-Mails verfassen. Zusätzlich wird beschrieben, dass die Systeme den Vorfall bei Entdeckung teilweise als Fehler tarnen und anschließend an anderer Stelle erneut ansetzen. Für Unternehmen bedeutet das: Sicherheitskontrollen dürfen nicht ausschließlich reaktiv sein. Wer Recruiting als Eintrittspfad betrachtet, sollte Logik und Monitoring so ausrichten, dass „unerwartete“ Zugriffswege nach einem vermeintlich abgeschlossenen Bewerbungs- oder Onboarding-Schritt sofort auffallen.
Aus strategischer Sicht verschiebt sich damit die Sicherheitsarchitektur von reinen Perimeter- und E-Mail-Controls hin zu einer Identitäts- und Zugangslogik entlang der gesamten Wertschöpfung. Der konkrete Nutzen entsteht dort, wo man den Angreifern den Hebel nimmt: Wenn Identität nicht nur dokumentbasiert, sondern prozess- und technologiegestützt geprüft wird, reduziert sich die Angriffsfläche für Fake-Bewerbungen. In Kombination mit klaren Zugriffsstufen, überprüfbaren Remote-Bedingungen und sauberer Partnerprüfung wird aus einer einzelnen Warnmeldung ein dauerhaftes Prinzip – und zwar eines, das gerade im Wettbewerb um Talente nicht als „Bremse“, sondern als notwendige Absicherung wahrgenommen werden muss.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nordkoreas KI-Fake-Bewerber: 1.600 Unternehmen betroffen, Firmen müssen Prozesse härten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nordkoreas KI-Fake-Bewerber: 1.600 Unternehmen betroffen, Firmen müssen Prozesse härten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nordkoreas KI-Fake-Bewerber: 1.600 Unternehmen betroffen, Firmen müssen Prozesse härten« bei Google Deutschland suchen, bei Bing oder Google News!