


MANHATTAN / LONDON (IT BOLTWISE) – Ein aktueller Trend zeigt, dass sich Cyberkriminelle zunehmend über Mitarbeiterzugänge in Unternehmen einkaufen. Der Bericht nennt für Insider-Dienste Preise von bis zu 20.000 US-Dollar und zusätzlich häufige Gewinnbeteiligungen von 20 Prozent. Besonders bei SIM-Swap-Angriffen auf Telekommunikations-Infrastrukturen sollen dafür erhebliche Investitionen nötig sein. Für Unternehmen rückt damit die Kontrolle privilegierter Konten stärker in den Mittelpunkt als reine Abschottung gegen externe Angriffe.
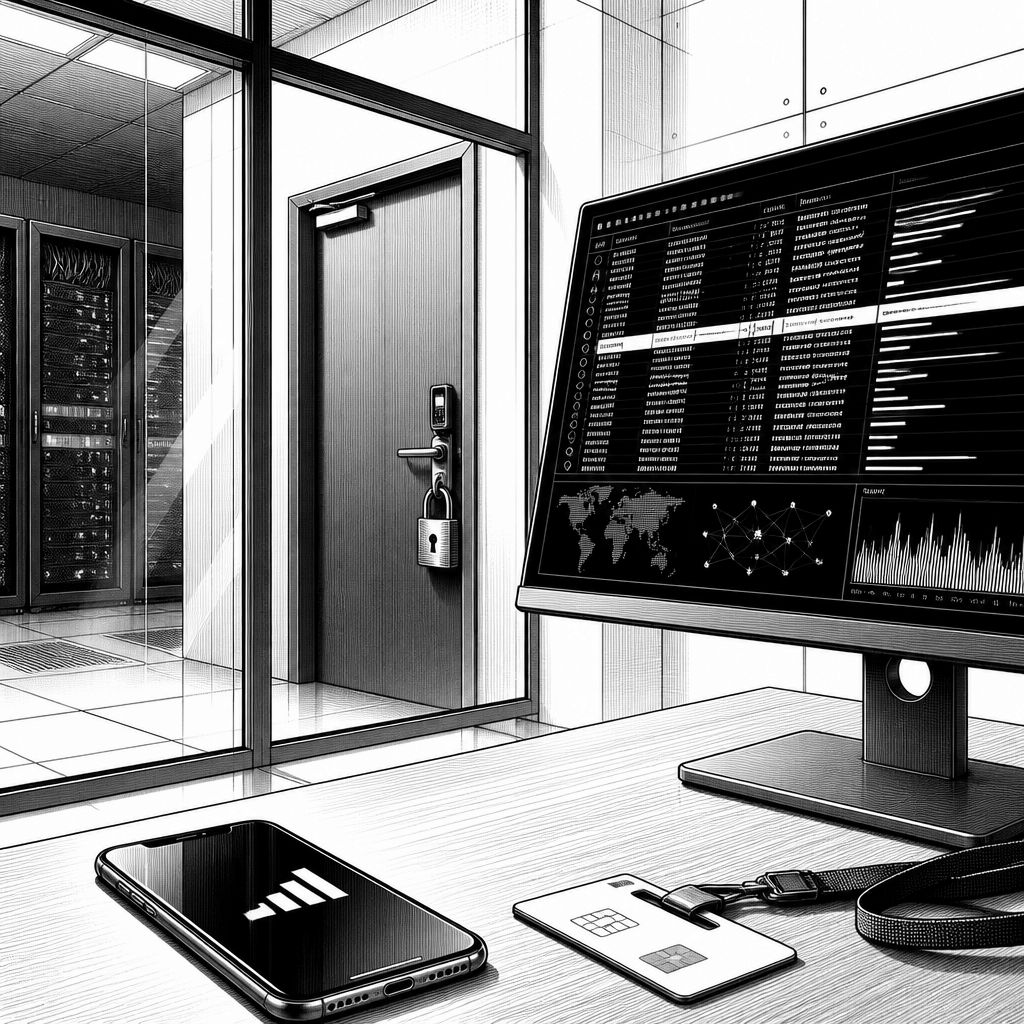
Die Bedrohungslage verändert sich spürbar: Nicht mehr allein ausgefeilte Exploits stehen im Zentrum, sondern der direkte Zugriff über Menschen. Ein Bericht über Insider-Angriffe beschreibt, dass Angreifer Mitarbeiter in Zielunternehmen gezielt ansprechen und rekrutieren, statt ausschließlich auf technische Schwachstellen zu setzen. Für IT-Leitungen und Security-Verantwortliche ist das kein theoretisches Risiko, weil ein einmal missbrauchter Berechtigungsumfang oft einen kompletten Pfad in Richtung Datenabfluss, Identitätsdiebstahl und späterer Eskalation öffnet. Damit wird aus einer klassischen Cybersecurity-Frage ein Organisations- und Vertrauensproblem, das sich nur schwer mit reinen Perimeter-Controls lösen lässt.
Besonders deutlich wird die Professionalisierung bei dem, was der Bericht als eigenständigen Markt für Insider-Dienste beschreibt. Demnach geht es nicht um gelegentliche Kontakte, sondern um organisierte Strukturen mit „festgesetzten Preisen“. Für den Zugang zu internen Systemen werden dem Bericht zufolge bis zu 20.000 US-Dollar aufgerufen; zusätzlich sei in vielen Fällen eine Gewinnbeteiligung in Höhe von 20 Prozent vorgesehen. Dass solche Modelle überhaupt funktionieren, liegt häufig weniger an der „Geheimhaltung“ des technischen Angriffs als an der realen Angriffsfläche: Berechtigungen existieren im Unternehmensalltag, Prozesse werden zur Produktivität angepasst, und genau diese Reibungspunkte erzeugen Raum für Manipulation.
In der Praxis skizziert der Bericht besonders das Beispiel SIM-Swap: Dabei versuchen Angreifer, Mobilfunknummern auf eine andere SIM bzw. ein anderes Ziel zu übertragen, um anschließend SMS-basierte Verifikationen oder Kontowiederherstellungsprozesse zu übernehmen. Für diese Angriffe sollen laut den Daten Investitionen in die Infrastruktur und die Zusammenarbeit mit Insidern notwendig sein, weshalb Beträge von bis zu 20.000 US-Dollar genannt werden. Als zeitliche oder organisatorische Umsetzung bedeutet das für Unternehmen: Wenn ein Angreifer nicht erst die technische Umgehung aufbauen muss, sondern Zugang über legitime Konten oder interne Schnittstellen bekommt, verlagert sich der „Erfolgshebel“ hin zu Identitäts- und Zugriffskontrollen. Entscheidend ist dann weniger, wie gut Firewall-Regeln geschrieben sind, sondern wie konsequent privilegierte Berechtigungen überwacht, überprüft und zeitlich begrenzt werden.
Die finanziellen Auswirkungen ordnet der Bericht vor allem im Finanzwesen und im Gesundheitsbereich ein und stützt die Aussage mit konkreten Beispielen. Ein im Kontext Manhattan genannter Fall aus November 2025 zeigt laut Bericht ein Erbeuten von 435.000 US-Dollar durch einen Insider-Angriff. Im Finanzwesen werden für den direkten Zugriff auf Buchhaltungssysteme Startgebote von rund 25.000 US-Dollar erwähnt; für erfolgreich durchgeführte Angriffe nennt der Bericht Kopfgelder von bis zu 5.000 US-Dollar. Für Krankenhäuser und weitere datenintensive Einrichtungen kommt hinzu, dass Zugänge dort häufig besonders sensibel sind: Nicht nur Finanzdaten stehen auf dem Spiel, sondern auch medizinische Informationen und Betriebsprozesse, die bei Ausfällen oft nicht beliebig „offline“ gestellt werden können.
Auch bei Technologiekonzernen zeigt der Bericht, wie sehr interne Werkzeuge missbraucht werden können. Im Umfeld sozialer Medien habe es demnach 2022 bei Meta zu über 24 Entlassungen gekommen, nachdem ein Missbrauch eines sogenannten „Oops“-Tools festgestellt worden sein soll. Den Angaben zufolge soll dies im darauffolgenden Jahr 2023 zu einer juristischen Aufarbeitung in Form einer Klage geführt haben. Der technische Kern dahinter ist für viele Unternehmen übertragbar: Interne Tools, die für Support, Moderation oder interne Prozesse gebaut wurden, besitzen oft weitreichende Rechte und bewegen sich im vertrauenswürdigen Bereich. Wenn solche Rechte nicht durch strenge Auditierung, rollenbasierte Trennung, Ereigniskorrelation und eine robuste Berechtigungsverwaltung flankiert werden, kann ein einzelnes fehlerhaft verwendetes Tool einen Eskalationspfad schaffen.
Aus Sicht der operativen IT-Sicherheit verschiebt sich damit der Fokus auf drei verteidigungsnahe Themen. Erstens: die fortlaufende Überprüfung interner Berechtigungen, insbesondere bei privilegierten Konten, weil deren Zugriffstiefe den größten Schaden ermöglicht. Zweitens: die Überwachung ungewöhnlicher Aktivitäten, etwa wenn Berechtigungen zu Zeiten, Rollen oder Systemen greifen, die im Normalbetrieb nicht vorkommen. Drittens: die Verknüpfung von Identity-Signalen mit System- und Prozessdaten, damit ein „legitimer“ Login nicht als alleiniger Freibrief gilt. Für Compliance-Abteilungen ergibt sich daraus eine zusätzliche Linie: Insider-Bedrohungen sind nicht nur ein Security-Problem, sondern ein laufender Kontroll- und Nachweisprozess, der sich durch Organisationsänderungen, Mitarbeiterwechsel und Tool-Updates immer wieder neu bestätigt.
Damit wird die Aussage des Berichts praktisch: Technologische Abschottung gegen externe Angriffe reicht nicht mehr, wenn der Hauptangriffspunkt ein authentifizierter Nutzer oder ein interner Berechtigungskanal ist. Unternehmen können darauf reagieren, ohne zwingend mit hohen Investitionen in „riesige“ Programme zu starten, weil viele wirksame Maßnahmen aus sauberer Identity-Governance, strikteren Freigabe- und Review-Prozessen sowie klaren Audit-Routinen bestehen. Gleichzeitig bleibt die Lage dynamisch, weil sich Angreifer-Modelle mit den vorhandenen Unternehmenspraktiken weiterentwickeln. Wer jetzt priorisiert, sollte daher mit den höchsten Privilegien, der engsten Benutzerfreundlichkeit der Tools und den schnellsten unüblichen Abzweigungen beginnen, statt nur die nächste technische Hürde zu planen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Insider-Angriffe im Trend: Kriminelle kaufen Mitarbeiterzugang für bis zu 20.000 US-Dollar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Insider-Angriffe im Trend: Kriminelle kaufen Mitarbeiterzugang für bis zu 20.000 US-Dollar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Insider-Angriffe im Trend: Kriminelle kaufen Mitarbeiterzugang für bis zu 20.000 US-Dollar« bei Google Deutschland suchen, bei Bing oder Google News!