


LONDON (IT BOLTWISE) – Die Finanzaufsicht warnt vor gefälschten Fest- und Tagesgeldangeboten, die Kriminelle über täuschend ähnliche E-Mail-Adressen im Allianz-Umfeld versenden. Laut BaFin nutzen die Täter unter anderem Domains wie @mailallianz.com, um Empfänger zu angeblich attraktiven Zinsen zu locken. Betroffene sollen bei deutlich über dem Marktniveau liegenden Renditen besonders vorsichtig sein und den Absender direkt verifizieren lassen. Zusätzlich verbreiten Betrüger die Angebote nach Angaben des Versicherers auch über verschiedene Internetseiten und Messenger-Kanäle.
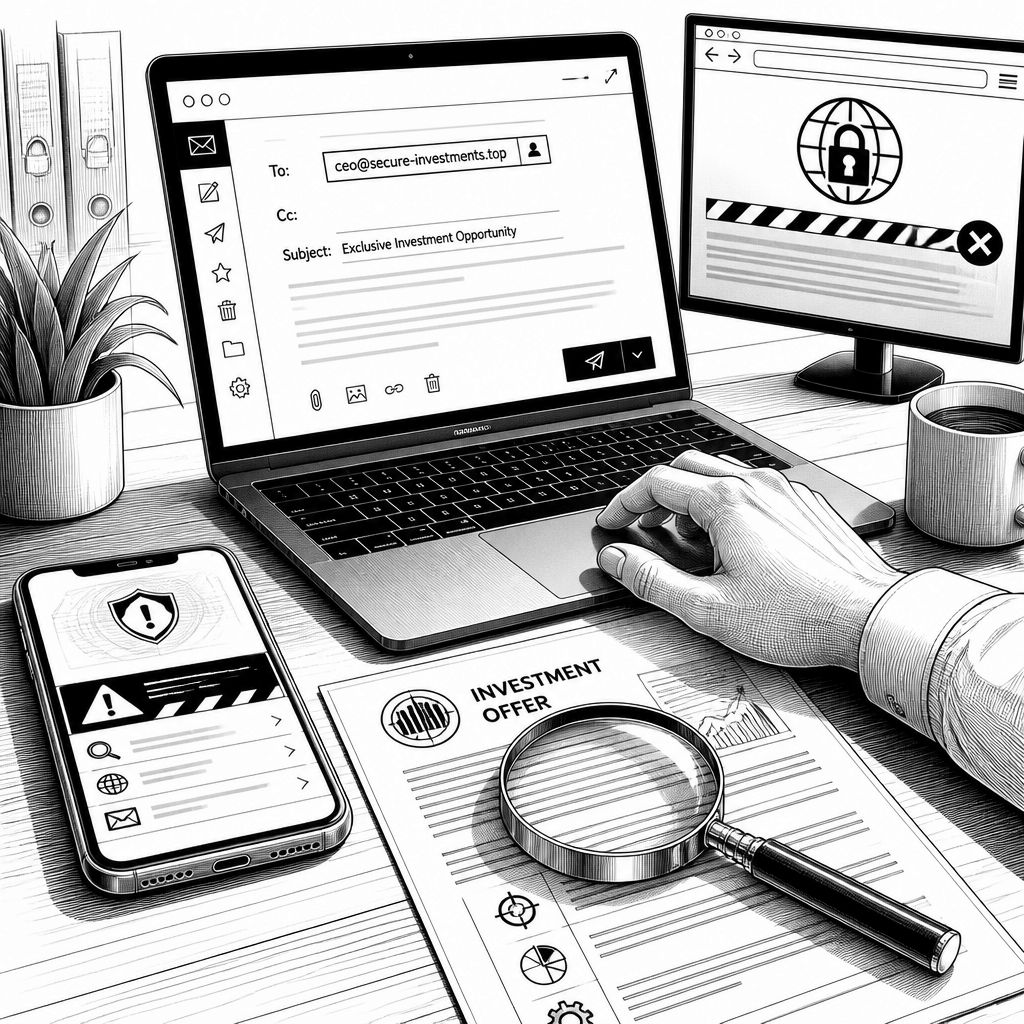
Ein vermeintlich seriöses Tagesgeldangebot kann in wenigen Minuten zur Datenfalle werden. Genau davor warnt die deutsche Finanzaufsicht BaFin in einem aktuellen Hinweis: Kriminelle setzen dabei auf Identitätsmissbrauch und versuchen, das Vertrauen von Anlegern auszunutzen, indem sie sich als Allianz ausgeben und dabei mit Fest- und Tagesgeldangeboten werben. Im Kern geht es um gefälschte Kontaktpunkte, die den Eindruck erwecken sollen, die Kommunikation stamme vom bekannten Versicherer. Wer in den vergangenen Tagen E-Mails mit der Domain @mailallianz.com erhalten hat, soll diese nach BaFin-Angaben ignorieren.
Technisch betrachtet ist der entscheidende Hebel bei solchen Maschen meist nicht der Inhalt der Nachricht, sondern die Zustellung und die erste Interaktion: Sobald Empfänger auf Formulare oder Links reagieren, wird die Vertrauensannahme ausgenutzt. BaFin nennt als Beispiel die E-Mail-Adresse-Endung @mailallianz.com, hinter der sich die Betrugsversuche verbergen sollen. Die gleiche Logik hat es laut BaFin bereits zuvor in einer verwandten Variante gegeben: In einem früheren Fall verwendeten die Täter die Domain @allianzeu.com. Zusätzlich tauchte in diesem Kontext den Angaben zufolge auch eine gefälschte Domain namens @service-allianz.com in gefälschten Formularen auf. Damit wird klar, wie die Betrüger typischerweise „nah genug“ wirken: Sie wechseln die Domäne, ohne das Grundmuster zu ändern.
Damit das Ganze glaubwürdig aussieht, gehen die Täter über einzelne E-Mails hinaus. Der Versicherer selbst verweist nach dem vorliegenden Text auf Verbreitungskanäle wie Internetseiten und auch WhatsApp. Konkret werden mehrere Webseiten als Beispiele genannt, unter denen betrügerische Angebote platziert sein sollen: www.allianz-parkdepot.com, www.allianz-finanz.de, www.allianzfinanz.de, www.allianz-anlage.com, www.allianz-anlagen.com, www.allianz-invest.com, www.allianz-kapital.de sowie www.allianz-portal.com. Für IT-Verantwortliche und Security-Teams in Unternehmen ist das ein relevanter Hinweis, weil die Bedrohung nicht nur „E-Mail-Phishing“ bleibt, sondern in eine breitere Social-Engineering- und Web-Fraud-Kette mündet. In der Praxis erhöht das die Wahrscheinlichkeit, dass Mitarbeitende nicht nur als einzelne Empfänger betroffen sind, sondern auch, dass Gesprächsketten über Messenger oder geteilte Links in anderen Teams nachlaufen.
Was die Absender in solchen Nachrichten versprechen, ist dabei oft ein klassischer Renditehebel. Laut dem Text werben die Betrüger mit „attraktiven“ Zinsen und nutzen den Namen der Allianz für gefälschte Festgeldangebote, bei denen den Empfängern Renditen in Aussicht gestellt werden sollen, die über den gängigen Festgeldsätzen liegen. Genau hier liegt der Qualitätscheck, den Verbraucher mit wenig Aufwand durchführen können: Wenn die Zinshöhe deutlich über dem aktuellen Marktniveau liegt, steigt die Wahrscheinlichkeit, dass es sich nicht um ein normales Angebot handelt, sondern um eine Illusion zur schnellen Entscheidung. Der Versicherer empfiehlt daher, bei Zweifeln direkt Kontakt aufzunehmen und die Richtigkeit des Angebots bestätigen zu lassen. Für Banken- und Vermögensberatungsprozesse ist das zudem ein Signal, dass ein Teil der Angriffe nicht über technische Schwächen, sondern über fehlende Verifikationsroutinen gewinnt.
Die Masche ist außerdem nicht auf einen einzigen Versicherer beschränkt. Der Text macht deutlich, dass auch andere Versicherer und Krankenkassen immer wieder betroffen sind, wenn Kriminelle den Namen eines etablierten Unternehmens missbrauchen. Als Beispiel wird ein Hinweis eines Rechtsschutzversicherers genannt, wonach Betrüger sich als Mitarbeiter ausgeben, um vermeintlich offene Versicherungsbeiträge einzufordern. Parallel dazu wird im Text auch eine Betrugslandschaft im Umfeld der Krankenkasse AOK erwähnt. In der Summe zeigt das Muster: Sobald ein Markenname in der Kommunikation „korrekt“ wirkt, sinkt die Aufmerksamkeit – und genau deshalb reicht oft schon ein einzelner Klick, um personenbezogene Daten oder Zahlungsanweisungen in eine betrügerische Richtung zu lenken.
Für die praktische Reaktion ergibt sich daraus ein mehrstufiger Ansatz, der sowohl für Privatpersonen als auch für Organisationen funktioniert. Empfänger sollten bei solchen Hinweisen zuerst die Absenderadresse prüfen und dabei besonders auf ungewöhnliche Domänen achten, statt nur den angezeigten Namen zu bewerten. Zweitens gilt: Bei Formularkontakten und Zahlungsabsichten sollte die Verifikation außerhalb des Kanals erfolgen, in dem der Betrug startet. Der Text adressiert genau diese Idee indirekt, indem er empfiehlt, den Versicherer direkt zu kontaktieren, um die Echtheit zu bestätigen. Drittens ist es sinnvoll, die Informationskanäle zu erweitern: Wenn Betrüger die Angebote auch über WhatsApp verbreiten, wird die interne „Link-Übergabe“ zum Transportmittel. Unternehmen können hier mit Schulungen, klaren Meldewegen und technischen Schutzmaßnahmen helfen, damit Links aus externen Nachrichten nicht als „normaler Bestandteil“ des Arbeitsalltags behandelt werden.
Schließlich lohnt der Blick auf den Gesamtmarkt: Wenn Anleger nach „besseren“ Konditionen suchen, entsteht ein dauerhaftes Risiko für Social-Engineering-Szenarien rund um Zinsen und Anlageprodukte. Der Text verweist auf die typische Verbraucherperspektive – viele Sparer vergleichen Tagesgeld und warten zugleich auf mehr Attraktivität. Genau diese Erwartungslage nutzen Betrüger aus, indem sie das Gefühl erzeugen, eine einmalige Chance zu verpassen. Für die IT- und Security-Seite bedeutet das: Die beste Verteidigung ist selten ein einzelnes Tool, sondern ein Zusammenspiel aus Awareness, technischen Filtern und harten Verifikationsregeln. Wer im Zweifel nicht in die Dynamik des „Jetzt schnell handeln“ gerät, sondern erst die Quelle prüft, reduziert den Erfolg solcher Angriffe spürbar.
Für Rückfragen, die aus dem Tagesgeschäft heraus entstehen, lässt sich der Leitgedanke aus dem Hinweis auf einen Satz verdichten: Je deutlicher eine Rendite von plausiblen Marktbedingungen abweicht, desto konsequenter sollte eine direkte Rückversicherung erfolgen – und zwar nicht über den Kanal, der die E-Mail oder den Link geliefert hat. BaFin ordnet diese Fälle als Identitätsmissbrauch ein, und der Text macht zugleich sichtbar, wie breit die Angriffsfläche ist: E-Mail-Domains, gefälschte Formulare, Internetseiten-Setups und Messenger-Verbreitung können gemeinsam auftreten. Wer diese Bausteine erkennt, kann die nächsten Schritte klarer definieren und reduziert das Risiko, dass aus einer „zu gut, um wahr zu sein“-Nachricht echte Schäden entstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrugsmasche mit gefälschten Allianz-Tagesgeldangeboten: So erkennen Sie Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrugsmasche mit gefälschten Allianz-Tagesgeldangeboten: So erkennen Sie Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrugsmasche mit gefälschten Allianz-Tagesgeldangeboten: So erkennen Sie Phishing« bei Google Deutschland suchen, bei Bing oder Google News!