


PEKING / LONDON (IT BOLTWISE) – Kriminelle missbrauchen Barrierefreiheitsfunktionen in Android zunehmend für Fernzugriff und Betrug. Der Einsatz von KI-Tools senkt dabei die Hürde für Angriffe, weil Schwachstellen schneller erkannt und ausgenutzt werden können. In China berichten Behörden in den ersten Monaten des Jahres über mehr als 1.100 Fälle von Fernsteuerungsbetrug. Für Nutzer bedeutet das vor allem: Updates zügig installieren und Berechtigungen zu Barrierefreiheitsdiensten streng begrenzen.
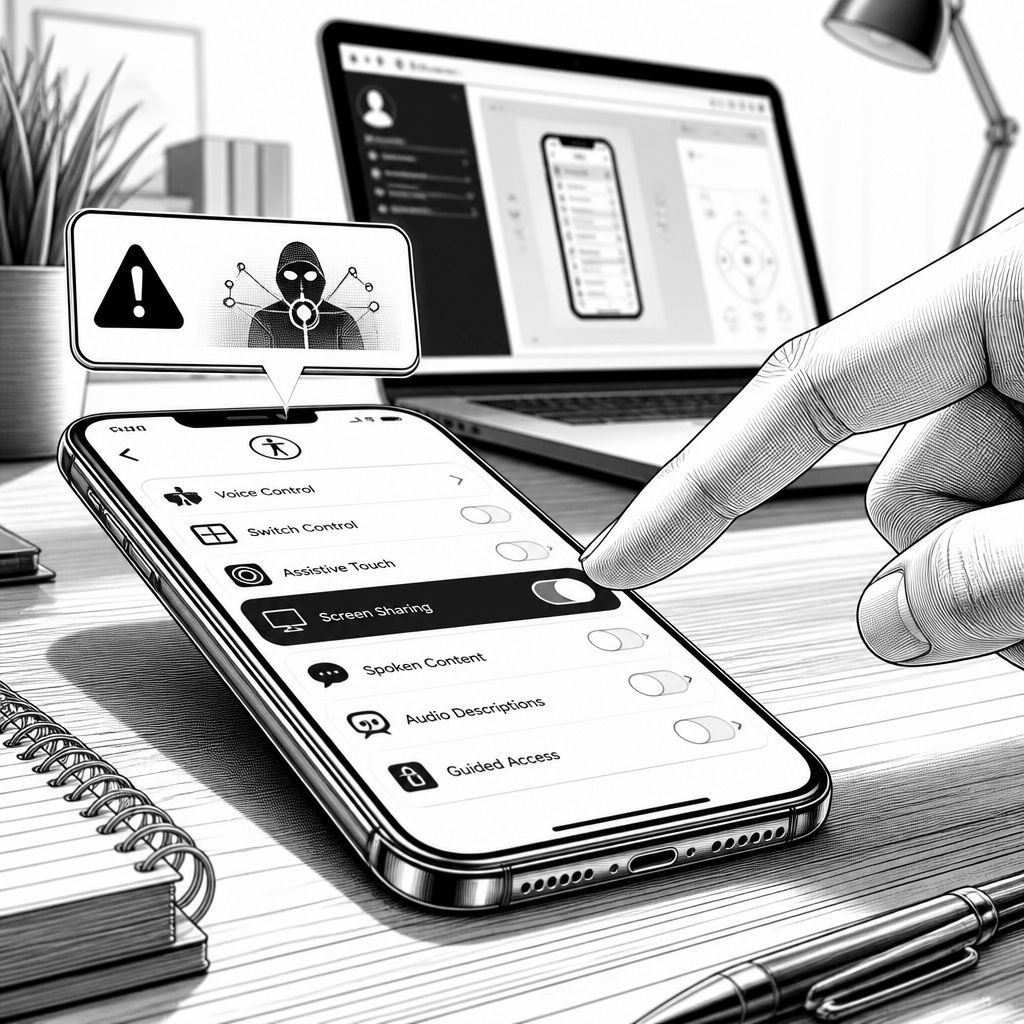
Android-Betrug bekommt gerade eine sehr konkrete Angriffsfläche: Barrierefreiheitsfunktionen, die eigentlich Menschen mit körperlichen Einschränkungen unterstützen sollen. In der Praxis werden diese Schnittstellen jedoch so zweckentfremdet, dass Apps nicht nur Inhalte anzeigen, sondern auch Benutzeraktionen nachahmen und tief in die Systemsteuerung eingreifen können. Sicherheitsmechanismen greifen dabei oft deshalb zu kurz, weil die Berechtigungen für Bedienhilfen auf den ersten Blick legitim wirken und sich Angreifer damit als „Assistenz“ tarnen.
Der Risikohebel liegt in der Kombination aus weitreichenden App-Befugnissen und Fernzugriff. Die Barrierefreiheitsdienste können dem Text nach etwa Bildschirminhalte auslesen und Klicks oder andere Aktionen simulieren, wodurch sich eine Zielseite wie ein Konto- oder Banking-Workflow aus der Ferne „bedienen“ lässt. Dass das kein theoretisches Szenario bleibt, zeigt der Bericht aus Peking: Dort wurden allein im ersten Drittel des Jahres über 1.100 Fälle von Fernsteuerungsbetrug registriert. In einem genannten Einzelfall wurden einer Betroffenen Ersparnisse in Höhe von rund 970.000 Renminbi entzogen, nachdem das Mobiltelefon ferngesteuert wurde.
Technisch verschärft sich die Lage offenbar durch den Einsatz von KI-Tools, die nicht nur Angriffsvarianten generieren, sondern Schwachstellen auch autonom identifizieren und ausnutzen. Besonders kritisch ist das Zeitfenster zwischen Bekanntwerden einer Sicherheitslücke und ihrer aktiven Ausnutzung, das laut Branchenbeobachtung durch KI-Agenten „drastisch“ schrumpfen kann. Für Unternehmen und IT-Verantwortliche bedeutet das: Patch-Zyklen, Monitoring und Reaktionsprozesse müssen deutlich schneller werden, selbst wenn die Herstellerfreigaben zeitlich weiterhin gleich getaktet sind. Wer darauf wartet, dass die ersten Warnmeldungen intern „ankommen“, verliert im Zweifel die Phase, in der kompromittierende Zugriffe noch selten sind.
Auch die Malware-Realität passt in dieses Bild. In einer Anwendung namens „SOEX“ fanden Sicherheitsforscher laut Text Spuren der SparkCat-Malware; betroffen waren über 10.000 Installationen. Daneben wird vor dem Android-Trojaner „Flying Eagle“ gewarnt, der über zahlreiche Server gesteuert wird. Gerade dieser Punkt ist für die Verteidigung zentral: Wenn die Schadsoftware mehrere Steuerkanäle nutzt, wird „einmaliges Abschalten“ weniger effektiv. Stattdessen braucht es harte Signale an mehreren Stellen, etwa bei verdächtigen Berechtigungswechseln, beim Verhalten von Barrierefreiheitskomponenten und bei ungewöhnlichen Netzwerkaktivitäten unmittelbar nach der Installation oder nach fehlgeschlagenen Login-Versuchen.
Zur Frage, wie solche Angriffe rechtlich einzuordnen sind, wird auch in China über die Zweckentfremdung von Barrierefreiheitsfunktionen diskutiert. Ein Internetgericht in Guangzhou beschäftigte sich dem Text zufolge mit der wettbewerbsrechtlichen Einordnung von Software, die Bedienhilfen missbraucht; dabei betonten die Richter das Prinzip der doppelten Autorisierung zum Schutz der Nutzerdaten. Für Nutzer ist das allerdings nur indirekt handlungsleitend: Entscheidend bleibt, ob und wie Android-Berechtigungen praktisch überprüfbar und kontrollierbar sind, sobald eine App Zugriff auf Bedienhilfen erhält. Wer Sicherheit nicht dem Zufall überlässt, sollte daher vor allem die Aktualität des Betriebssystems hoch priorisieren, damit bekannte Einfallstore geschlossen werden.
Konkrete Schutzempfehlungen passen in mehreren Schichten zusammen. Für Deutschland warnen im Bericht das Landeskriminalamt Schleswig-Holstein und der WEISSE RING vor Identitätsdiebstahl und Kontoübernahme; sie nennen unter anderem eine Zwei-Faktor-Authentifizierung mit hardwarebasierten Schlüsseln oder biometrischen Verfahren für sensible Konten. Ergänzend wird empfohlen, Berechtigungsanfragen kritisch zu prüfen und Zugriff auf Barrierefreiheitsdienste nur in zwingenden Fällen zu gewähren. Dazu kommen regelmäßige Updates für Betriebssystem und Apps sowie Phishing-Schutz: Passwörter und Transaktionsnummern sollen niemals auf E-Mail-Aufforderungen oder Telefonanrufe hin herausgegeben werden. Falls eine Kompromittierung vermutet wird, rät der Text, das Smartphone sofort vom Netzwerk zu trennen – etwa indem man die SIM-Karte entfernt oder WLAN deaktiviert – und anschließend Passwörter zu ändern sowie Anzeige zu erstatten.
Für Entscheider in Unternehmen ergibt sich daraus ein klares organisatorisches Muster: Mobile Security darf nicht nur als „E-Mail- und Browser-Thema“ behandelt werden, sondern muss auch Berechtigungs- und App-Integritätsprozesse abdecken. Besonders relevant ist, ob MDM-Policies, Mobile-Governance und Nutzeraufklärung die Nutzung von Barrierefreiheitsrechten wirklich steuern können, statt sie erst nach einem Vorfall zu diskutieren. Gleichzeitig lohnt es sich, die eigene Erwartung an Patch-Geschwindigkeit realistisch zu setzen, denn KI-gestützte Angriffe können dem Bericht zufolge früher ansetzen als klassische Angreifer. Wer in der Frühphase konsequent kontrolliert, welche Apps Bedienhilfen erhalten, und wer Reaktionszeiten bei Updates und Incident-Response verkürzt, reduziert die Wahrscheinlichkeit, dass ein einzelner Fehlschritt in einer Berechtigungsrunde direkt in einen Fernzugriffs-Betrug mündet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Android-Betrug: KI missbraucht Barrierefreiheit für Fernzugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Android-Betrug: KI missbraucht Barrierefreiheit für Fernzugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Android-Betrug: KI missbraucht Barrierefreiheit für Fernzugriff« bei Google Deutschland suchen, bei Bing oder Google News!