


LONDON (IT BOLTWISE) – Scam.ai bringt mit „Halo“ eine On-Device-Lösung für die Erkennung von Deepfakes in Videokonferenzen auf den Markt. Das System soll manipulierte Gesichter in Zoom, Microsoft Teams und Google Meet in Echtzeit identifizieren, ohne dass Videodaten in die Cloud wandern. Für die Erkennung KI-generierter Stimmen kooperiert das Startup mit Modulate. Parallel werden weitere Tools gegen Social-Media-Fälschungen und Betrugsmaschen wie Boss Scams wichtiger.
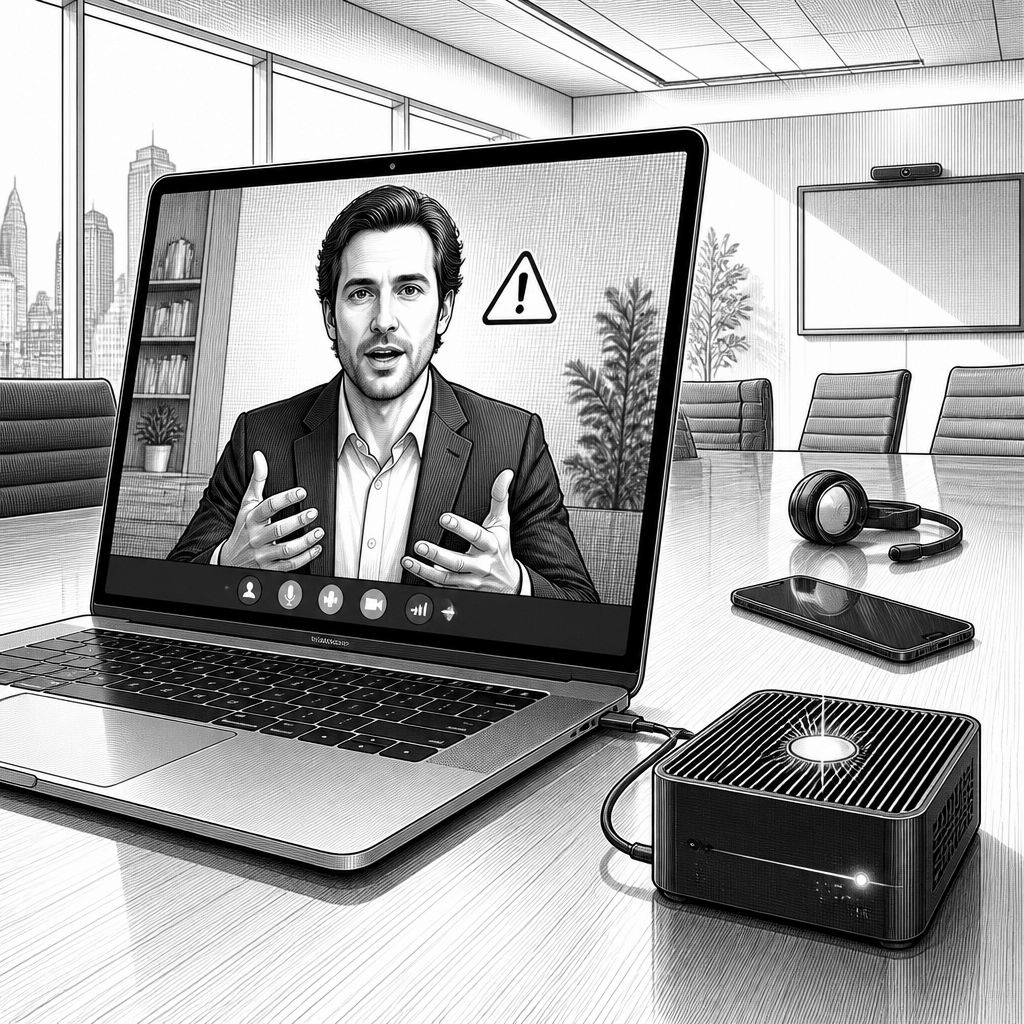
Mit „Halo“ setzt Scam.ai ein klares Signal: Deepfakes sollen nicht erst im Nachgang auffallen, sondern direkt während der Kommunikation. Die Software erkennt laut Anbieter manipulierte Gesichter in Videokonferenzen wie Zoom, Microsoft Teams und Google Meet. Gerade in Szenarien, in denen Führungskräfte „kurz mal“ eine dringende Überweisung oder eine Freigabe für sensible Daten veranlassen sollen, zählt jede Minute. Genau solche Boss-Scams nehmen zu, weil Kriminelle sich als Vorgesetzte ausgeben und durch überzeugende Videoimitationen Entscheidungsketten beschleunigen.
Technisch liegt der Schwerpunkt auf der lokalen Verarbeitung: Die Erkennung läuft laut Beschreibung direkt auf dem Endgerät, nicht in der Cloud. Entscheidend ist dabei die Zusammenarbeit mit Qualcomm, konkret mit Snapdragon-NPU-Prozessoren, die Aufgaben für neuronale Netze auf der Hardware beschleunigen können. Damit reduziert sich nicht nur die Abhängigkeit von Uploads und Netzverfügbarkeit; auch die Angriffsfläche rund um Datentransfer und zentrale Verarbeitung sinkt. In der Praxis heißt das: Das Modell braucht Inputs aus dem laufenden Meeting, verarbeitet sie mit Hilfe der NPU und liefert ein Erkennungsergebnis, bevor der Betrug durch die eigentliche Geschäftsmaßnahme vollendet ist.
Neben Bild- und Gesichtserkennung adressiert Scam.ai auch die zweite Täter-Währung: Stimmen. Für die Erkennung KI-generierter Stimmen arbeitet das Unternehmen mit Modulate zusammen, um Sprachmanipulationen in Echtzeit oder nahezu echtzeitnah zu identifizieren. Für Unternehmen ist das vor allem deshalb relevant, weil Voice-Scams in vielen Organisationen nicht nur als isoliertes Sicherheitsproblem gelten, sondern in Workflows hineinwirken: Wer im Zweifel einen echten Ansprechpartner „am Telefon“ hat, veranlasst eher Rückfragen, ändert Freigabelogiken oder öffnet Social-Engineering-Kanäle. Wenn Stimme und Bild zusammen mit betrugsrelevanten Kontextsignalen wirken, steigt die Wahrscheinlichkeit, dass sich klassische Prüfprozesse nicht mehr robust genug durchsetzen.
Dass die Abwehrteams nicht allein auf eine einzelne Plattform setzen können, zeigt auch ein Blick auf die Social-Media-Schiene. Hydaway Digital Corp startete am 6. August einen Erkennungs-Bot für X: Nutzer erwähnen das Profil „RealityChek“ in einem Beitrag und lassen Inhalte auf Echtheit prüfen. Der Hintergrund ist ein Markt- und Volumenproblem: Branchenannahmen zufolge entstehen täglich mehrere zehn Millionen KI-generierte Bilder. Für Sicherheits- und Compliance-Verantwortliche bedeutet das: Eine wirksame Strategie braucht Mechanismen, die sowohl auf Kommunikationskanälen mit hohem Traffic als auch auf geschützten Unternehmenswegen greifen.
Der finanzielle Druck wirkt dabei wie ein Beschleuniger für die Sicherheitsbudgets. Deloitte prognostiziert für die USA bis 2027 Verluste durch KI-Betrug von rund 40 Milliarden US-Dollar. Das FBI bezifferte den Schaden durch manipulierte Überweisungsaufforderungen und Deepfakes für 2025 bereits auf etwa 2,9 Milliarden US-Dollar. In Deutschland wiederum beziffert das Bundeskriminalamt den Schaden durch falsche Polizeibeamte 2025 auf 49,5 Millionen Euro, nach 30,1 Millionen im Vorjahr; dabei erbeuteten Täter bei Schockanrufen und Enkeltrick 49,0 Millionen Euro. Diese Zahlen zeigen weniger eine abstrakte Bedrohung, sondern konkrete Erfolgsmodelle, die durch KI-gestützte Simulation von Stimmen und Authentizitätsmerkmalen zusätzliche Durchschlagskraft bekommen.
Für die Absicherung bleibt jedoch nicht nur die Technologie entscheidend, sondern auch die Betriebspraxis. Bei angesprochenen Vishing-Angriffen auf Finanzunternehmen sollen Angreifer sich als IT-Helpdesk ausgegeben haben, um Zugangsdaten abzugreifen und danach Lösegeldforderungen in Millionenhöhe zu platzieren. Solche Muster passen häufig zu einer generischen Schwachstelle: Identität wird im Alltag zu schnell als gegeben betrachtet. IT-Sicherheitsexperten raten deshalb zu konsequenter Zwei-Faktor-Authentifizierung, und auch Kommunikationspartner sollten in kritischen Situationen mehrfach verifiziert werden – nicht zuletzt, weil moderne Sprachmodelle von Meta, OpenAI und Anthropic inzwischen eigenständig IT-Schwachstellen identifizieren können und damit Social Engineering technisch „feiner“ wird.
Auch Behörden- und Präventionsprogramme spiegeln den Trend zur stärkeren Kontrolle von Manipulationen wider. Dänemark reagiert mit einem Sofortprogramm: Das Bildungsministerium empfiehlt Gymnasien Bildschirm-Überwachungswerkzeuge bei Prüfungen und setzt auf mündliche Verteidigungen für Hausarbeiten. In Indien warnt die Cybercrime-Behörde I4C vor manipulierten Dateien über WhatsApp, die Schadsoftware installieren sollen; staatliche Warnsysteme konnten dort bereits zehntausende Bürger vor finanziellen Verlusten schützen. Gleichzeitig kommen gesellschaftliche Streitfragen hinzu: Digitalrechte-Organisationen erheben nach eigenen Angaben Vorwürfe gegen Meta im Zusammenhang mit Betrugsanzeigen und sollen laut ihrem Bericht Ermittlungen gegen das Unternehmen fordern – eine Entscheidung steht hier noch aus. Für Unternehmen heißt das am Ende: Abwehrprodukte wie „Halo“ sind ein Baustein, aber die Gesamtstrategie muss mit Identitätsprüfungen, Kanaldisziplin und Monitoring zusammenspielen.
Für die nächsten Monate ist besonders relevant, wie schnell sich solche Schutzfunktionen in den Arbeitsalltag integrieren. Scam.ai plant die Integration in die Windows-Plattform bis Anfang September; das adressiert in vielen Firmen direkt den zentralen Desktop-Stack, über den Videokonferenzen, Freigaben und Kommunikation laufen. Wer heute Finanzabteilungen und Führungskreise als „Zugriffszone“ betrachtet, kann „Halo“ als technische Hürde nutzen, muss aber parallel Prozesse prüfen: Wo wird eine neue Zahlungsanweisung ausgelöst, wie wird sie verifiziert, und welche Kanäle gelten bei Verdachtsfällen als vertrauenswürdig? Je enger diese Kette geschlossen ist, desto geringer ist der Spielraum für Scams, die KI-Output mit organisatorischen Routinen verknüpfen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Scam.ai startet „Halo“: Deepfake- und Voice-Scam-Schutz für Videokonferenzen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Scam.ai startet „Halo“: Deepfake- und Voice-Scam-Schutz für Videokonferenzen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Scam.ai startet „Halo“: Deepfake- und Voice-Scam-Schutz für Videokonferenzen« bei Google Deutschland suchen, bei Bing oder Google News!